
Derde Partijen Veilig Verbinden met een Live Incident Zonder het Incident Bloot te Stellen
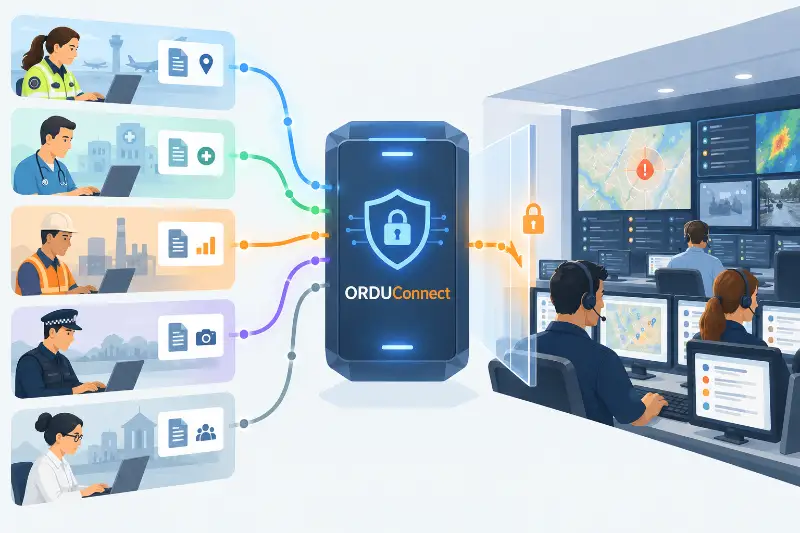
Hoe laat je vertrouwde derde partijen informatie bijdragen aan een live multi-agency incident zonder hen onnodige toegang te geven tot het centrale incidentmanagementsysteem, of hen te verplichten hun eigen systemen open te stellen? Dat is een van de problemen waarvoor ORDU Connect is gebouwd.
Grote incidenten bestaan zelden binnen de informatiegrenzen van één enkele organisatie.
Politie, ambulance en brandweer beheren mogelijk elk hun eigen respons via hun eigen meldkamers en incidentmanagementsystemen. Lokale overheden, ziekenhuizen, infrastructuurbeheerders en andere organisaties doen mogelijk hetzelfde.
Tegelijkertijd kan waardevolle informatie afkomstig zijn van organisaties die helemaal niet betrokken zijn bij het beheer van het incident.
Universiteiten, onderzoeksorganisaties, milieumonitoringssystemen, infrastructuuraanbieders en gespecialiseerde modelleringsdiensten kunnen informatie bezitten die het situationeel bewustzijn wezenlijk kan verbeteren.
Dit zijn zeer verschillende relaties, maar ze creëren een gemeenschappelijk probleem:
Hoe laat je vertrouwde derde partijen informatie bijdragen aan een live multi-agency incident zonder hen onnodige toegang te geven tot het centrale incidentmanagementsysteem, en zonder hen te verplichten hun eigen systemen open te stellen?
Dat is een van de problemen die we aanpakken met ORDU Studio en, specifiek, ORDU Connect.
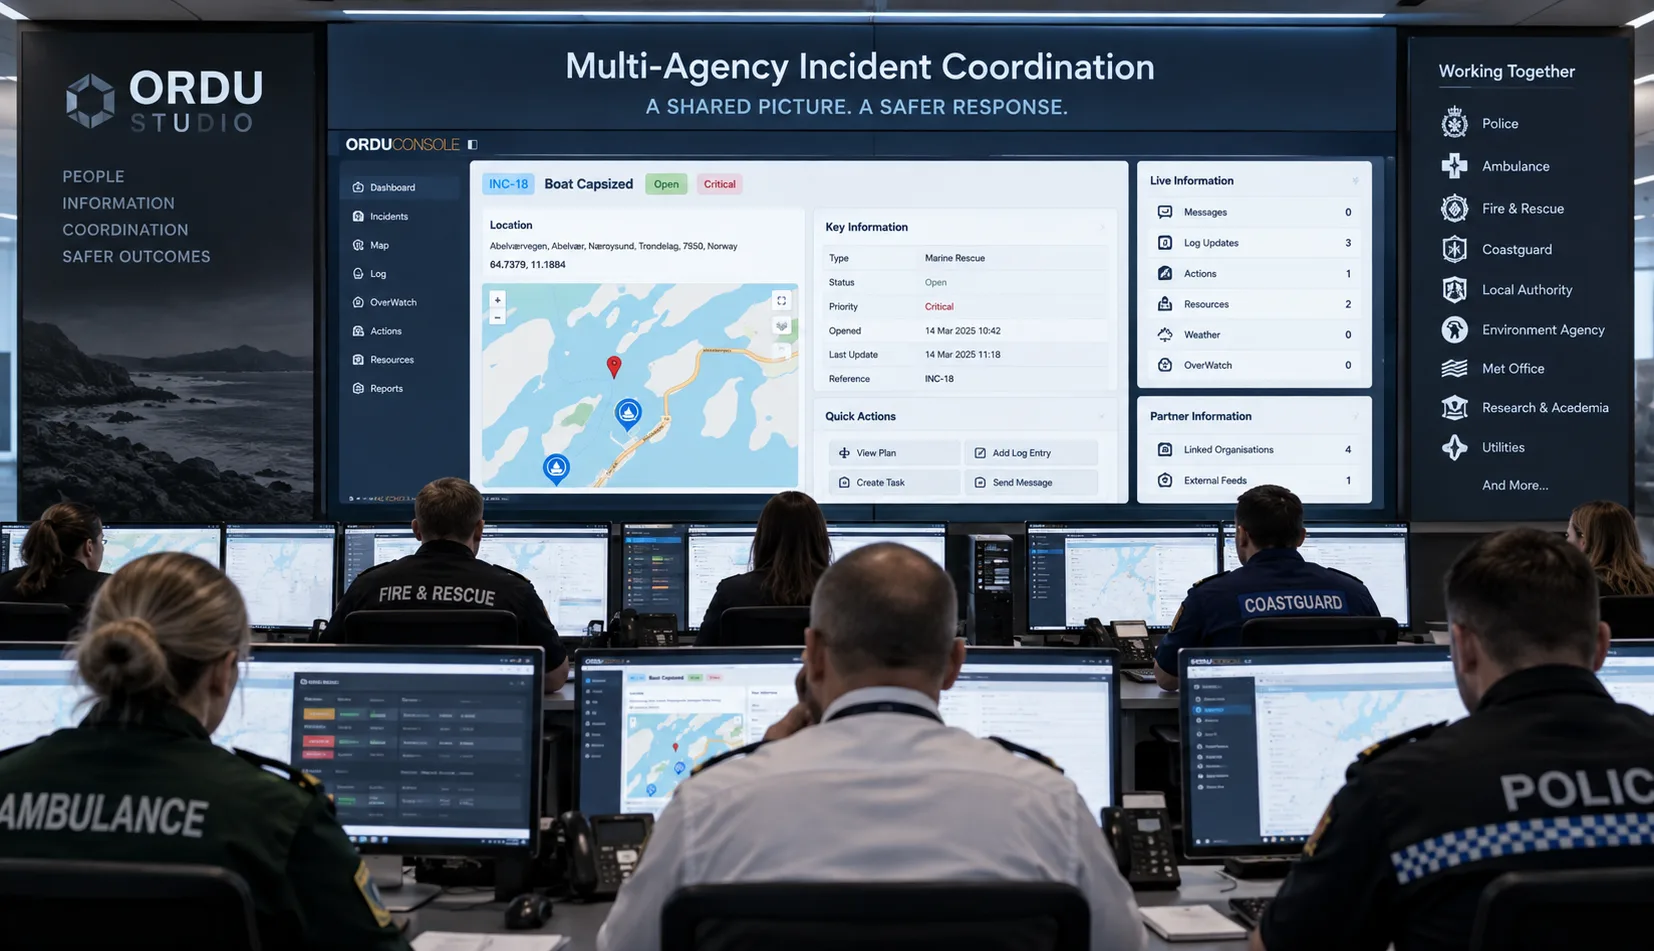
Informatie Delen Vereist Geen Gedeelde Toegang
Het is verleidelijk om multi-agency informatie-uitwisseling te zien als een rechtenprobleem.
Voeg elke deelnemende organisatie toe als gebruiker. Geef ze accounts. Beperk wat ze kunnen zien.
Of benader het probleem vanuit de tegenovergestelde richting en verbind rechtstreeks met de systemen van elke organisatie, waarbij het centrale platform toestemming krijgt om de benodigde informatie op te halen.
Beide benaderingen verbreden mogelijk de beveiligingsgrens.
Een actief incident kan zeer gevoelige operationele informatie bevatten: interne beslissingen, personeelsgegevens, locaties, kwetsbaarheden, communicatie, responsplannen en informatie aangeleverd door andere organisaties.
Evenzo kunnen de systemen van politie, ambulance, brandweer, ziekenhuizen, infrastructuuraanbieders, universiteiten en andere organisaties informatie bevatten die absoluut geen reden heeft om blootgesteld te worden aan een centraal multi-agency platform.
De noodzaak om één stukje informatie te delen mag niet uitmonden in de noodzaak om een heel systeem bloot te stellen.
ORDU behandelt daarom het bijdragen van informatie, het ontvangen van informatie en het toegang krijgen tot de systemen van een andere organisatie als afzonderlijke begrippen.
Een organisatie kan bijdragen aan het multi-agency operationele beeld zonder gebruiker te worden van ORDU Console.
ORDU kan informatie ontvangen van een organisatie zonder toegang te krijgen tot de interne systemen van die organisatie.
Die scheiding is fundamenteel voor de architectuur van ORDU Connect.
Secured Verified Third-Party Providers
Binnen ORDU Studio noemen we vertrouwde externe informatieleveranciers Secured Verified Third-Party Providers, of SV3P's.
Een SV3P kan een operationele organisatie zijn zoals een politie-, ambulance- of brandweerdienst die zijn eigen incidentmeldkamer beheert.
Het kan een ziekenhuis, lokale overheid, nutsbedrijf of infrastructuurbeheerder zijn.
Het kan net zo goed een organisatie zijn zonder enige rol in de coördinatie van het incident, maar die een gespecialiseerd systeem, dataset of analytische capaciteit exploiteert die onder bepaalde omstandigheden relevant wordt.
Een universiteit die een aardbevingsimpactmodel draait, is een goed voorbeeld.
Deze organisaties hebben zeer verschillende relaties met een incident, dus ORDU Connect kan niet aannemen dat elke SV3P hetzelfde toegangsniveau zou moeten hebben of dezelfde informatie zou moeten uitwisselen.
Bovenal:
De SV3P bepaalt welke informatie hij deelt en wanneer hij die deelt.
Een organisatie verbinden met ORDU betekent niet dat de systemen van die organisatie worden opengesteld voor ORDU.
Het betekent ook niet dat die organisatie onbeperkte toegang krijgt tot informatie binnen ORDU.
ORDU Connect biedt een gecontroleerd digitaal kanaal tussen anderszins gescheiden omgevingen.
Drie Deuren, met ORDU Connect in het Midden
Er is een belangrijk architecturaal verschil tussen integratie en toegang.
Een traditionele integratie kan vereisen dat één organisatie een digitale deur naar zijn systemen opent, zodat een ander systeem naar binnen kan reiken en de benodigde informatie kan ophalen.
Voor incidentmanagement, met name over organisatiegrenzen heen, creëert dat een ongemakkelijke beveiligingsvraag:
Hoeveel van uw digitale omgeving moet u blootstellen zodat iemand anders de kleine hoeveelheid informatie kan verkrijgen die hij daadwerkelijk nodig heeft?
ORDU Connect kiest voor een andere aanpak.
Zie de architectuur als drie deuren in een gang.
De eerste deur beschermt de operationele omgeving van de externe organisatie.
De derde deur beschermt de ORDU-incidentomgeving.
En daartussen bevindt zich de tweede deur:
ORDU Connect.
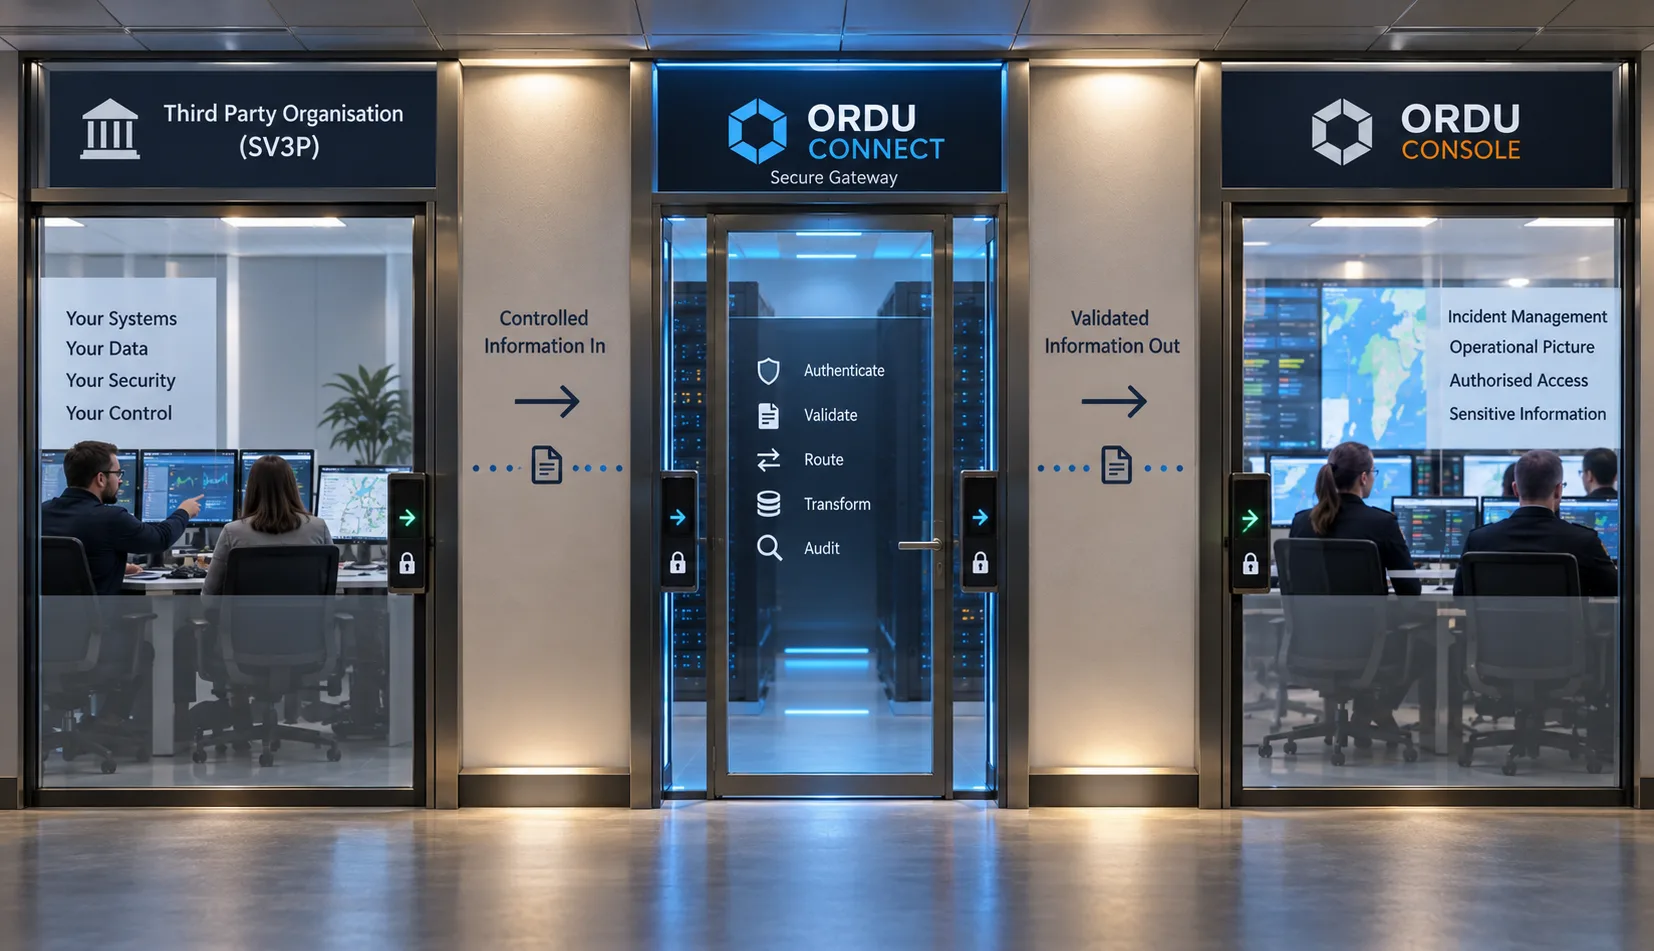
De externe organisatie geeft ORDU geen sleutel van zijn deur.
ORDU geeft de externe organisatie geen sleutel van het incident.
In plaats daarvan communiceren beide zijden via de gecontroleerde middendeur.
ORDU Connect is de poortwachter.
De oorspronkelijke organisatie bepaalt welke informatie hij zijn omgeving wil laten verlaten en wanneer hij die wil delen.
Die informatie wordt bewust ingediend via de middendeur.
ORDU Connect authenticeert de bron, valideert en verwerkt de indiening, koppelt deze aan het juiste incident en stelt de gestructureerde informatie beschikbaar aan ORDU Console.
De communicatie wordt:
Organisatie → ORDU Connect → ORDU Console
in plaats van:
ORDU → extern systeem openen → zoeken naar informatie → data ophalen
Dat onderscheid is belangrijk.
ORDU heeft geen toestemming nodig om door de systemen van een andere organisatie te struinen op zoek naar informatie.
De derde partij heeft geen toegang tot ORDU Console nodig om informatie te leveren.
De deuren die beide operationele omgevingen beschermen, blijven gesloten.
ORDU Connect biedt de gecontroleerde middendeur waardoor goedgekeurde informatie kan passeren.
De Verzender Beheert Zijn Eigen Deur
Dit verandert wie de informatie-uitwisselingsrelatie beheert.
Bij een systeem dat is ontworpen om informatie van een andere organisatie op te halen, stelt het ontvangende systeem in feite de vraag:
"Wat mag ik ophalen?"
Met ORDU Connect bepaalt de oorspronkelijke organisatie in plaats daarvan:
"Wat wil ik delen?"
en:
"Wanneer wil ik het delen?"
Dit is bijzonder belangrijk bij het verbinden van operationele organisaties zoals politie, ambulance en brandweer.
Hun systemen kunnen grote hoeveelheden informatie bevatten die nooit buiten hun eigen beveiligingsgrens mag worden blootgesteld.
Verbinding maken met ORDU zou niet mogen betekenen dat ORDU toegang krijgt tot die systemen.
In plaats daarvan kan een organisatie, wanneer zij bepaalt dat een specifieke operationele update deel moet uitmaken van het multi-agency beeld, die specifieke informatie publiceren via de middendeur die ORDU Connect biedt.
Al het andere blijft achter de eigen deur van de oorspronkelijke organisatie.
Use Case Eén: Gespecialiseerde Intelligentie Zonder Incidenttoegang
Onze eerste SV3P-integratie is een goed voorbeeld van een organisatie die niet rechtstreeks betrokken is bij het beheer van een incident.
Een universiteit modelleert de mogelijke impact van aardbevingen op hulpdiensten.
De universiteit is niet geïnteresseerd in elk incident dat via ORDU wordt beheerd.
Ze is specifiek geïnteresseerd in incidenten met natuurrampen waarbij de algemene locatie van het incident zich binnen een bepaalde afstand van een gedetecteerde aardbeving bevindt.
Dat creëert een zeer specifieke informatierelatie.
De universiteit heeft genoeg informatie nodig om vast te stellen:
"Is er een incident dat relevant is voor ons aardbevingsmodel?"
Ze hoeft niet te vragen:
"Wat gebeurt er binnen dat incident?"
Dat onderscheid stuurt de informatie-uitwisseling.
Deel Alleen Genoeg om Relevantie Vast te Stellen
ORDU Console is de beschermde operationele omgeving waarin bevoegde teams een incident coördineren.
ORDU Connect biedt de gecontroleerde grens tussen die omgeving en externe systemen.
Voor de aardbevingscasus heeft de universiteit de incidenttijdlijn, operationele beslissingen, personeelsinformatie, plannen, berichten of andere gevoelige informatie binnen Console niet nodig.
Ze heeft alleen de beperkte informatie nodig die nodig is om vast te stellen of een incident binnen haar interessegebied valt.
In dit geval kan dat factoren omvatten zoals de incidentclassificatie en een voldoende geanonimiseerde locatie.
De SV3P kan die beperkte informatie vergelijken met haar eigen data:
Incident natuurramp → algemene locatie → gedetecteerde aardbeving → afstandsdrempel → mogelijke match
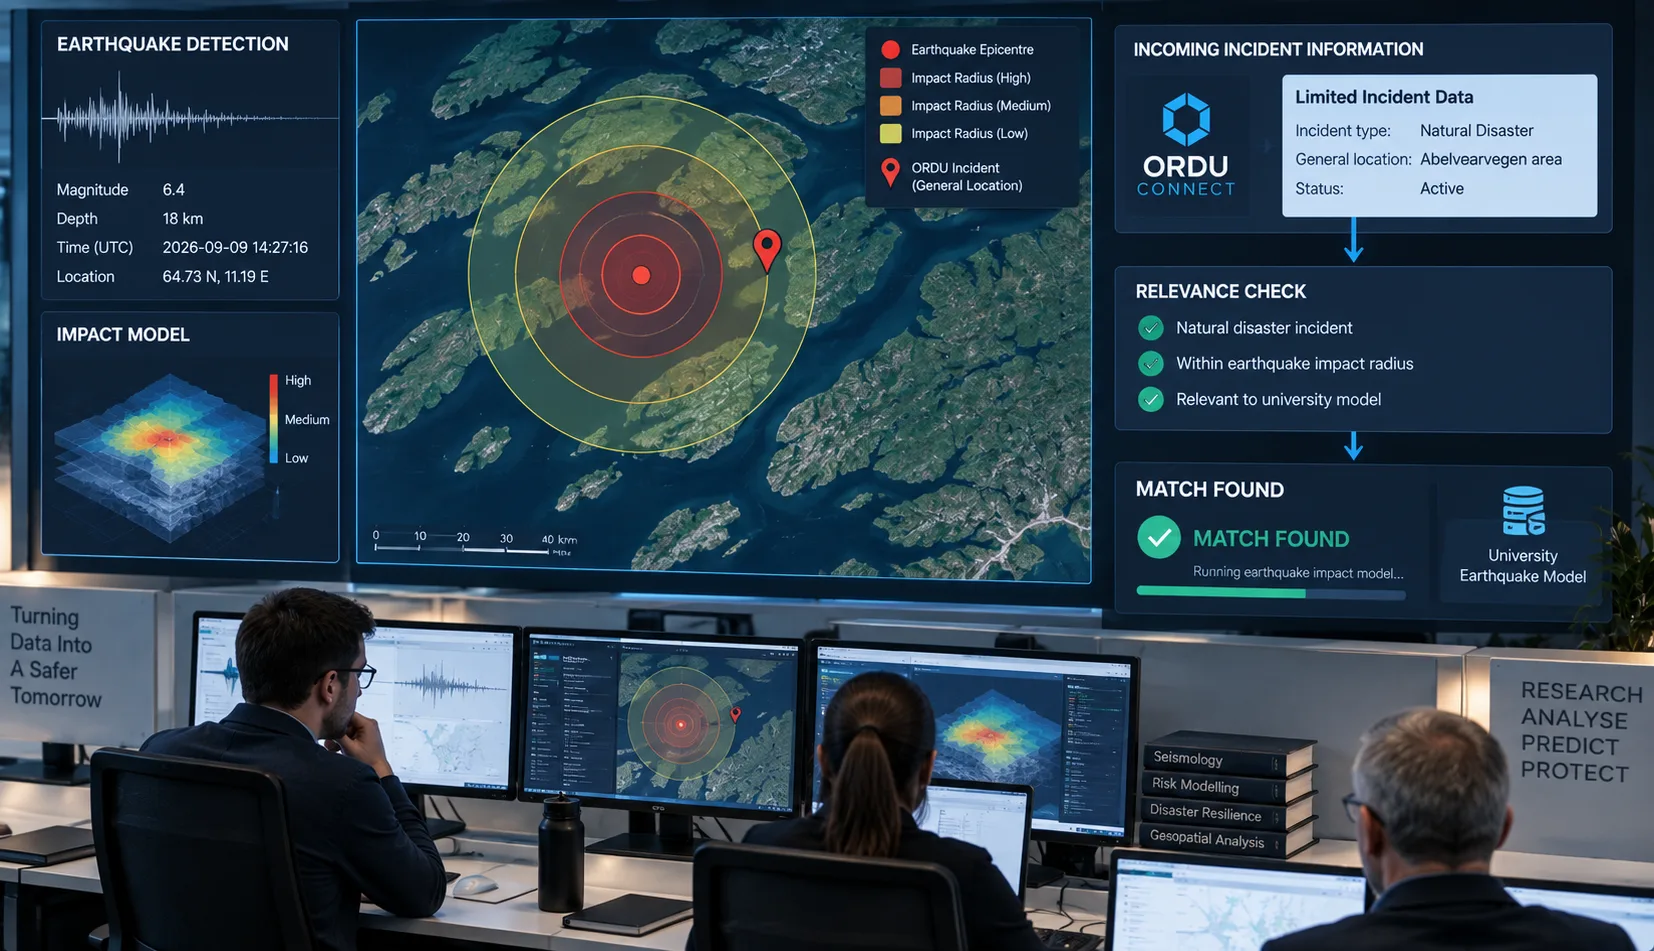
Als aan die voorwaarden niet wordt voldaan, hoeft er verder niets te gebeuren.
De leverancier heeft alleen de minimale informatie ontvangen die nodig is om vast te stellen dat het incident niet relevant voor haar is.
Als wel aan de voorwaarden wordt voldaan, kan het externe systeem echter zijn gespecialiseerde werk uitvoeren.
Laat Specialisten Specialisten Blijven
Zodra een relevant incident is geïdentificeerd, kan de universiteit haar aardbevingsimpactmodel draaien met haar eigen systemen, datasets en gespecialiseerde expertise.
ORDU hoeft die capaciteit niet te repliceren.
Dit is nog een belangrijk architecturaal principe achter ORDU Connect.
Een incidentmanagementsysteem hoeft geen meteorologisch systeem, aardbevingsmodelleringsplatform, infrastructuurmonitoringsplatform, medisch systeem, politiesysteem en elk ander gespecialiseerd systeem te worden dat mogelijk aan een incident kan bijdragen.
Die capaciteiten bestaan al.
Het doel zou moeten zijn om hun relevante output te laten bijdragen aan het operationele beeld wanneer dat nodig is.
De gedetailleerde aardbevingsmodellering blijft daarom binnen de omgeving van de universiteit.
Zodra de analyse is voltooid, kan de universiteit ervoor kiezen om de relevante resultaten veilig in te dienen bij ORDU Connect.
Externe Intelligentie Omzetten in Operationele Informatie
Informatie die ORDU Connect ontvangt, wordt niet zomaar in het incident gestort.
Connect kan de indiening verwerken en omzetten in een gestructureerd bericht dat ORDU Console begrijpt.
Dat bericht kan vervolgens worden weergegeven in het Console-dashboard voor het betreffende incident.
Het incidentteam hoeft het onderliggende systeem, de datastructuren of het modelleringsplatform van de universiteit niet te begrijpen.
Ze ontvangen de informatie binnen de omgeving waarin ze de respons al coördineren.
De stroom wordt:
ORDU Connect → beperkte relevantie-informatie → SV3P
gevolgd, waar relevant, door:
SV3P → gespecialiseerde analyse → ORDU Connect → gestructureerd bericht → ORDU Console
De externe organisatie blijft buiten de incidentmanagementomgeving, terwijl haar relevante intelligentie deel gaat uitmaken van het operationele beeld.
De Gedetailleerde Bron Binnen Handbereik Brengen
Soms is de gestructureerde informatie die in ORDU Console wordt gepresenteerd voldoende.
Soms moeten de mensen die een beslissing nemen verder onderzoek doen.
Een SV3P kan daarom ook veilige links terug naar informatie in haar eigen systemen opnemen.
In het aardbevingsvoorbeeld zou de universiteit een gespecialiseerd dashboard kunnen onderhouden met aanzienlijk gedetailleerdere modellering, visualisaties, datasets of ondersteunende informatie.
ORDU kan een link naar die bron tonen naast de informatie die via Connect is ontvangen.
Belangrijk is dat ORDU niet probeert de beveiligingscontroles van de externe leverancier te omzeilen.
De meeste leden van het incidentteam hebben mogelijk geen toestemming om toegang te krijgen tot dat universiteitsdashboard.
Dat is te verwachten.
Degenen die wel over de juiste inloggegevens beschikken, kunnen de link volgen en zich authenticeren bij de leverancier met de toegangscontroles die dat systeem al beschermen.
Dit wordt bijzonder waardevol tijdens vergaderingen, besprekingen en operationele besluitvorming.
In plaats van dat iemand zich moet herinneren dat er nog een gespecialiseerd systeem bestaat, de juiste applicatie moet vinden, de juiste analyse moet lokaliseren en moet vaststellen of hij toegang heeft, kan de bron onmiddellijk beschikbaar zijn vanuit de operationele informatie die de discussie in gang zette.
ORDU biedt de context. De externe organisatie behoudt de controle over de gedetailleerde informatie.
Use Case Twee: Operationele Meldkamers Verbinden
Dezelfde architectuur pakt een heel ander probleem aan wanneer de SV3P zelf op het incident reageert.
Denk aan een groot incident waarbij politie, ambulance en brandweer betrokken zijn.
Elke dienst kan zijn eigen meldkamer, systemen, procedures, beveiligingsgrenzen en operationele verantwoordelijkheden hebben.
Ze beschikken mogelijk al over eigen volwassen incidentmanagementcapaciteiten.
ORDU Studio zou van die organisaties niet mogen eisen dat ze hun systemen opgeven of iedereen die bij een multi-agency incident betrokken is, zou moeten dwingen via één gigantische applicatie te werken.
De vereiste is anders.
Het multi-agency coördinatieteam heeft relevante informatie van die organisaties nodig.
En die organisaties hebben een veilig, betrouwbaar mechanisme nodig waarmee ze ervoor kunnen kiezen die te leveren.
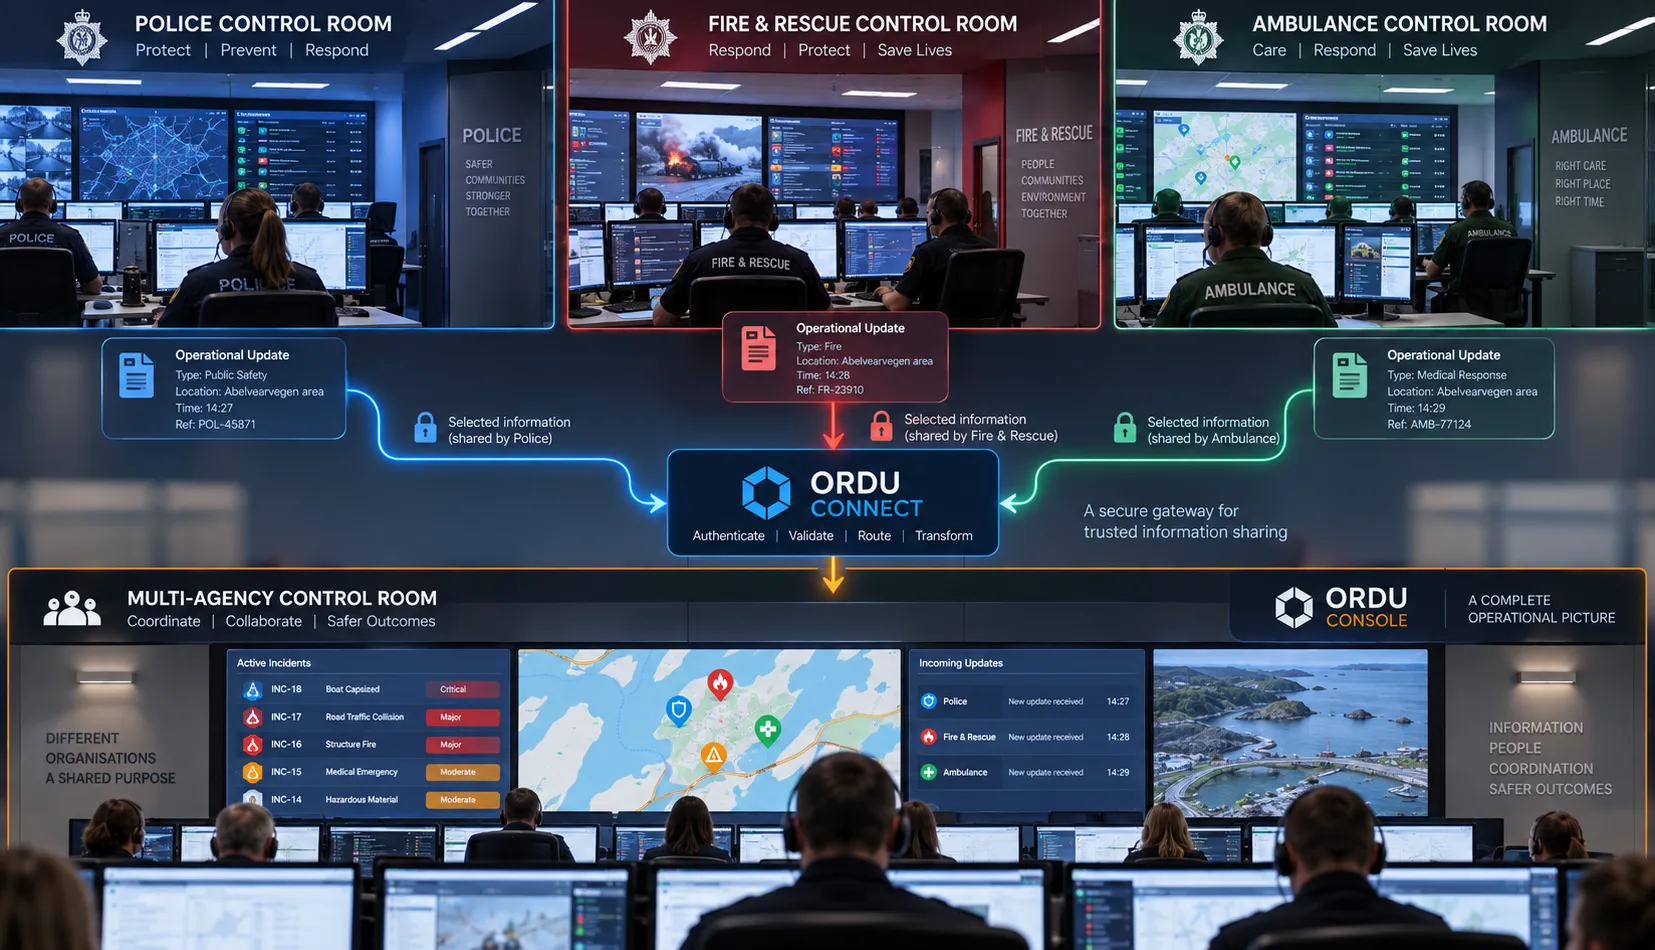
Het Telefoonprobleem
Zonder digitale integratie kan informatie-uitwisseling tussen meldkamers nog altijd sterk afhankelijk zijn van telefoongesprekken.
Een operator in de ene meldkamer leest informatie uit zijn systeem.
Hij communiceert dit mondeling aan iemand in een andere meldkamer.
Degene die het gesprek ontvangt, luistert ernaar en legt het vast in een ander systeem of incidentlogboek.
De informatie heeft effectief deze keten doorlopen:
Systeem → persoon → telefoon → persoon → systeem
Bedenk wat er met de data is gebeurd.
Ze begon digitaal.
Ze werd geïnterpreteerd door een persoon.
Ze werd omgezet in spraak.
Ze reisde via de telefoon.
Ze werd gehoord en geïnterpreteerd door een andere persoon.
Ze werd vervolgens weer omgezet in digitale informatie door deze handmatig in te voeren in een ander systeem.
Elk van die stappen introduceert een kans dat informatie verkeerd wordt begrepen, ingekort, onjuist getranscribeerd, verkeerd getypt of ontdaan van nuttige structuur en context.
De spreker kan iets weglaten waarvan hij niet beseft dat het belangrijk is.
De luisteraar kan een getal verkeerd horen.
Een locatie kan onjuist worden getranscribeerd.
Een tijdstip kan zijn context verliezen.
Terminologie die door de ene organisatie wordt gebruikt, kan door een andere anders worden geïnterpreteerd.
En zodra die informatie in het centrale incidentlogboek is ingevoerd, kan de onjuist getranscribeerde versie gezaghebbend gaan lijken, simpelweg omdat ze nu in het systeem staat geschreven.
Tijdens een groot incident, waarbij informatie snel kan veranderen en operationele beslissingen kunnen afhangen van kleine details, doet dat ertoe.
Digitale Informatie Moet Digitaal Blijven
ORDU Connect biedt een andere route.
Waar systemen digitaal kunnen integreren, kan gestructureerde informatie veilig worden overgebracht vanuit de eigen omgeving van een organisatie naar het multi-agency incident.
In plaats van:
Meldkamer A → operator → telefoon → operator → multi-agency incidentlogboek
kan de informatie reizen als:
Meldkamer A → ORDU Connect → gestructureerd bericht → multi-agency incident
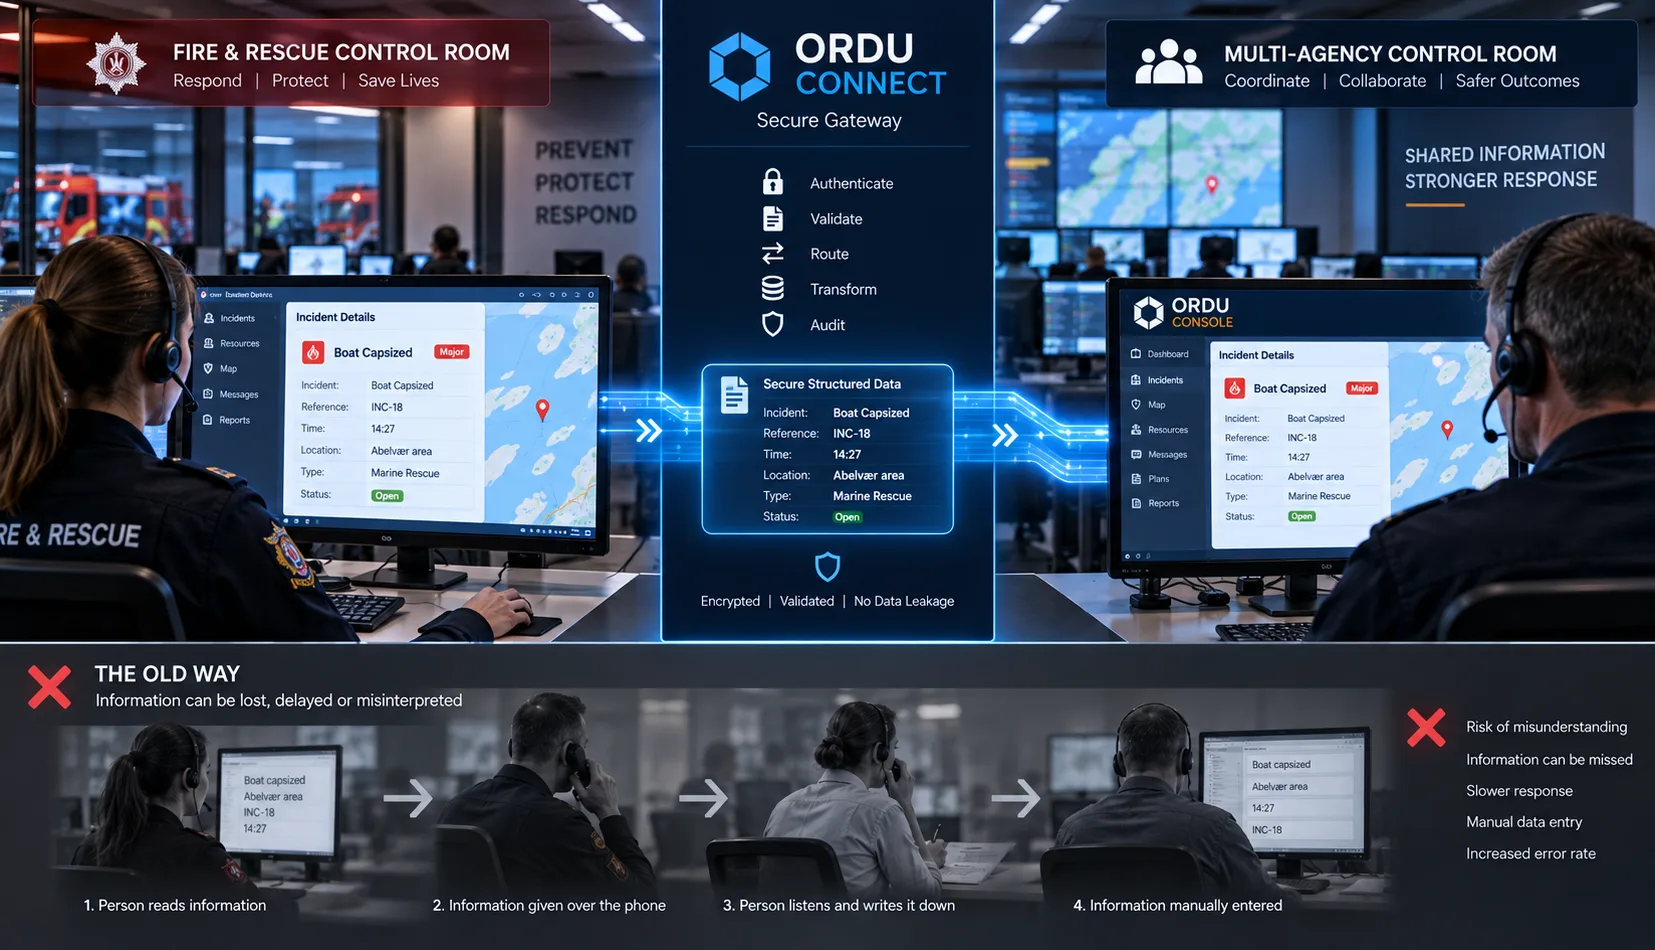
De informatie die de oorspronkelijke organisatie verlaat, is de informatie die aankomt.
Datums blijven datums.
Tijden blijven tijden.
Locaties blijven locaties.
Coördinaten blijven coördinaten.
Referenties blijven referenties.
Identificatoren blijven identificatoren.
Gestructureerde velden blijven gestructureerde velden.
De informatie hoeft niet te worden omgezet in een gesproken beschrijving en vervolgens handmatig aan de andere kant te worden gereconstrueerd.
Dit haalt mensen niet weg uit incidentmanagement.
Integendeel.
Het stelt mensen in staat meer van hun tijd te besteden aan het begrijpen van informatie, het bespreken van het belang ervan en het nemen van beslissingen, in plaats van te fungeren als menselijke gegevenstranscriptie-interfaces tussen computersystemen.
Bewaar Wat Daadwerkelijk Is Gezegd
Er is nog een belangrijk voordeel van gestructureerde digitale communicatie.
De oorspronkelijke indiening kan worden bewaard.
Dat betekent dat er een onderscheid kan zijn tussen:
wat de oorspronkelijke organisatie daadwerkelijk heeft verzonden
en:
hoe die informatie vervolgens wordt gepresenteerd, geïnterpreteerd of waarop wordt gehandeld.
Dit is bijzonder belangrijk in een incidentlogboek.
Als informatie mondeling wordt gecommuniceerd en handmatig in een logboek wordt getypt, kan het logboek iemands transcriptie of interpretatie van de oorspronkelijke informatie bevatten.
Bij gestructureerde digitale communicatie kan het oorspronkelijke bericht deel blijven uitmaken van het audittraject.
Dat zorgt voor een sterkere herkomst en biedt een veel duidelijker overzicht van hoe informatie het multi-agency operationele beeld is binnengekomen.
SV3P's Kiezen Wat Ze Delen
Niets van dit alles betekent dat een geïntegreerde meldkamer van politie, ambulance, brandweer of een andere dienst automatisch al zijn incidentinformatie naar ORDU zou moeten streamen.
Dat zou een van de centrale beveiligingsprincipes achter Connect ondermijnen.
De SV3P bepaalt wat hij deelt.
De SV3P bepaalt wanneer hij het deelt.
Politie kan informatie bezitten die ongeschikt is voor bredere verspreiding.
Ambulancediensten kunnen vertrouwelijke informatie bezitten die geen plaats heeft in het bredere multi-agency operationele beeld.
Brandweer en reddingsdiensten kunnen gedetailleerde interne operationele informatie hebben die hun eigen controleomgeving niet hoeft te verlaten.
Een universiteit kan uitgebreide onderzoeksdata hebben terwijl slechts een klein deel van haar analyse relevant is voor het incident.
Het verbinden van deze organisaties met ORDU creëert geen onbeperkte zichtbaarheid over organisatiegrenzen heen.
Het creëert een gecontroleerd mechanisme waarmee de oorspronkelijke organisatie kan zeggen:
"Deze informatie is relevant voor de multi-agency respons, en wij kiezen ervoor om deze te delen."
Die informatie kan dan veilig via ORDU Connect worden doorgegeven.
Al het andere blijft binnen de eigen beveiligingsgrens van de organisatie.
Integratie betekent niet dat u de controle over uw data opgeeft.
Vertrouw de Bron, Niet Elk Stukje Informatie
Er is nog een belangrijk onderscheid.
Een geverifieerde bron betekent niet dat elk stukje informatie die zij verzendt automatisch als operationeel feit moet worden behandeld.
ORDU Connect kan vaststellen dat een indiening afkomstig is van een erkende SV3P.
Dat biedt herkomst.
Maar herkomst en operationele validatie zijn twee verschillende zaken.
Een model blijft een model.
Een voorspelling blijft een voorspelling.
Een operationeel rapport kan later worden achterhaald.
Informatie kan onvolledig zijn of in strijd zijn met informatie ontvangen van een andere bron.
Dat onderscheid handhaven wordt bijzonder belangrijk tijdens complexe incidenten waarbij meerdere organisaties betrokken zijn.
Het systeem moet daarom in staat zijn om vragen te beantwoorden zoals:
- Wie heeft deze informatie geleverd?
- Wanneer is deze ingediend?
- Welke geverifieerde integratie heeft deze ingediend?
- Met welk incident was deze verbonden?
- Welke informatie is oorspronkelijk ontvangen?
- Hoe is die informatie binnen Console gepresenteerd?
- Is er een bronsysteem met verdere details?
- Is er sindsdien nieuwere informatie ontvangen?
Dit creëert een controleerbare informatieketen zonder dat de externe leverancier de operationele omgeving hoeft te betreden.
Het Principe van Minimaal Noodzakelijke Openbaarmaking
De architectuur is gebaseerd op een eenvoudig beveiligingsprincipe:
Stel alleen bloot wat een andere organisatie nodig heeft om haar rol te vervullen.
Voor het aardbevingsmodel van de universiteit kan dat betekenen dat men weet dat er een natuurramp-incident bestaat binnen een bepaald algemeen gebied.
Het vereist niet te weten welk personeel reageert, welke middelen zijn ingezet, welke beslissingen zijn genomen of wat andere diensten hebben gemeld.
Voor een hulpdienst kan het betekenen dat een gestructureerde operationele update wordt gedeeld met het multi-agency team, terwijl gevoelige interne informatie binnen haar eigen systemen blijft.
Voor het centrale incidentteam kan het betekenen dat de output van een gespecialiseerd model wordt ontvangen zonder toegang te krijgen tot het volledige platform van de leverancier.
Elke organisatie blijft verantwoordelijk voor het beschermen van haar eigen informatie.
ORDU Connect biedt de gecontroleerde informatie-uitwisseling daartussen.
Veilige Communicatie Zonder het Netwerk te Openen
Dit is uiteindelijk waarvoor ORDU Connect is ontworpen:
een veilige communicatiegrens, geen open integratiegrens.
Het doel is niet om steeds diepere toegang tussen organisaties te creëren.
Het is niet om een centraal systeem te creëren dat in staat is om bij elke verbonden organisatie naar binnen te reiken.
En het is niet om te vereisen dat elke organisatie die informatie bijdraagt gebruiker van ORDU Console wordt.
Het doel is een vertrouwde route te creëren waarlangs organisaties precies de informatie kunnen uitwisselen die nodig is om een incident te coördineren.
Denk opnieuw aan die drie deuren.
Achter de eerste bevindt zich de externe organisatie en de informatie die zij beschermt.
Achter de derde bevindt zich de ORDU-incidentomgeving en het gevoelige operationele beeld dat zij beschermt.
Daartussen bevindt zich ORDU Connect.
De middendeur bestaat zodat geen van de andere twee hoeft te worden geopend.
ORDU Connect wordt de poortwachter tussen anderszins gescheiden operationele omgevingen.
Het weet wie er communiceert.
Het beheert de route naar ORDU.
Het kan valideren wat wordt ontvangen.
Het behoudt de structuur en herkomst van de uitgewisselde informatie.
Het koppelt die informatie aan het juiste incident.
En, cruciaal, het stelt de operationele omgevingen aan beide kanten in staat beschermd te blijven.
U hoeft uw systemen niet open te stellen om deel te nemen aan de digitale coördinatie van een incident. U hoeft alleen de informatie die u kiest te delen door een gecontroleerde middendeur te laten passeren.
Van Systeemintegratie naar Informatiecoördinatie
Dit verandert hoe we denken over interoperabiliteit in incidentmanagement.
Het doel is niet om elke organisatie in één gigantisch systeem onder te brengen.
Het is niet om iedereen toegang te geven tot elkaars data.
En het is niet simpelweg om zoveel mogelijk API's met elkaar te verbinden.
Het doel is om de juiste informatie veilig tussen organisaties te laten bewegen, in gestructureerde vorm, op het moment dat ze operationeel nuttig wordt.
Soms betekent dat het brengen van gespecialiseerde intelligentie van een universiteit of onderzoeksorganisatie naar het operationele beeld.
Soms betekent het dat politie, ambulance, brandweer of een andere reagerende organisatie een gestructureerde operationele update rechtstreeks vanuit hun eigen meldkamer naar het multi-agency incident kan sturen.
Soms betekent het dat bevoegde leden van het incidentteam een veilige route terug krijgen naar meer gedetailleerde informatie binnen een gespecialiseerd extern systeem.
In elk geval blijft het principe hetzelfde.
De oorspronkelijke organisatie behoudt de controle over wat zij deelt en wanneer.
De ontvangende organisatie heeft geen onbeperkte toegang tot het oorspronkelijke systeem nodig.
De externe organisatie heeft geen onbeperkte toegang tot het centrale incident nodig.
De informatie blijft digitaal en gestructureerd in plaats van onnodig te worden omgezet van systeem naar spraak en weer terug naar een ander systeem.
En ORDU Connect bevindt zich tussen die omgevingen als de gecontroleerde middendeur.
ORDU Console blijft de beschermde omgeving waarin het multi-agency incident wordt gecoördineerd.
ORDU Connect biedt de gecontroleerde brug waarlangs vertrouwde organisaties en systemen kunnen bijdragen aan dat operationele beeld.
Want effectieve multi-agency coördinatie is afhankelijk van het delen van informatie.
Het zou niet moeten vereisen dat u uw digitale deuren opent.
En wanneer informatie al digitaal bestaat, zou het niet afhankelijk moeten zijn van het voorlezen ervan via de telefoon en hopen dat het aan de andere kant correct wordt opgeschreven.
Bent u klaar?
Klaar om uw ideeën om te zetten in realiteit?
Sluit u aan bij de succesvolle organisaties die Libertas Software Research gebruiken om krachtige softwareoplossingen te bouwen en ontwerpen om aan hun behoeften te voldoen.
Klanten

Nieuwste Kenniscentrum Artikelen
Nieuwste Kenniscentrum Artikelen
13 min read
Hoe laat je vertrouwde derde partijen informatie bijdragen aan een live multi-agency incident zonder hen onnodige toegang te geven tot het centrale incidentmanagementsysteem, of hen te verplichten hun eigen systemen open te stellen? Dat is een van de problemen waarvoor ORDU Connect is gebouwd.
3 min read
Libertas Software Research is opgenomen in de lijst 'Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026' van Mirror Review, met een portret van onze oprichter Adrian Sweeney.
2 min read
Libertas Software Research is aanwezig op de Belfast Business Show in het Malone Hotel, Belfast. Registreer om aanwezig te zijn en kom gedag zeggen.
Nieuwsbrief
Maak verbinding op LinkedIn