
Kolmansien osapuolten turvallinen liittäminen käynnissä olevaan tilanteeseen paljastamatta tilannetta
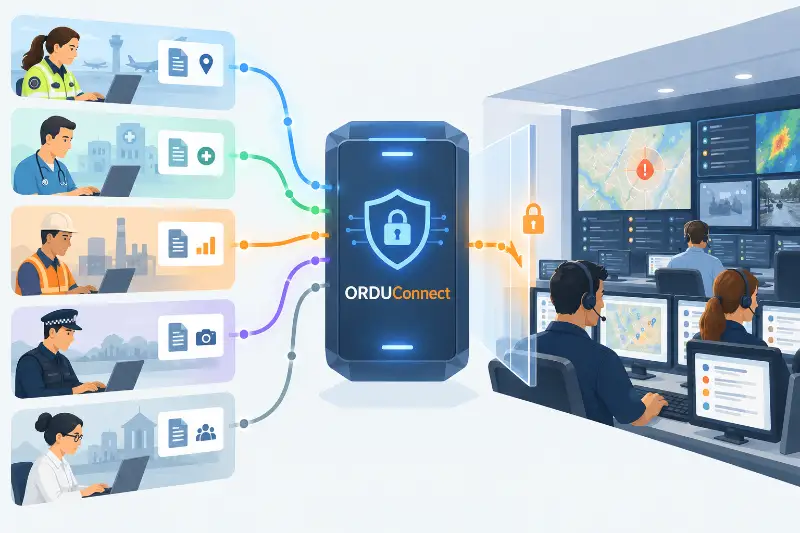
Miten luotetut kolmannet osapuolet voivat toimittaa tietoa käynnissä olevaan monivirastoiseen tilanteeseen ilman, että heille annetaan tarpeetonta pääsyä keskitettyyn tilannejohtamisjärjestelmään tai vaaditaan avaamaan omat järjestelmänsä vastavuoroisesti? Se on yksi ongelmista, joita ORDU Connect on suunniteltu ratkaisemaan.
Suuret tilanteet harvoin pysyvät yhden organisaation tietorajojen sisällä.
Poliisi, ambulanssi ja pelastuslaitos saattavat kukin johtaa omaa toimintaansa omien valvomoidensa ja tilannejohtamisjärjestelmiensä kautta. Kunnat, sairaalat, infrastruktuurin operaattorit ja muut tahot saattavat tehdä samoin.
Samaan aikaan arvokasta tietoa voi tulla organisaatioilta, jotka eivät ole lainkaan mukana tilanteen johtamisessa.
Yliopistoilla, tutkimuslaitoksilla, ympäristön seurantajärjestelmillä, infrastruktuurin tarjoajilla ja erikoistuneilla mallinnuspalveluilla voi olla tietoa, joka voisi merkittävästi parantaa tilannekuvaa.
Nämä ovat hyvin erilaisia suhteita, mutta ne luovat yhteisen ongelman:
Miten luotetut kolmannet osapuolet voivat toimittaa tietoa käynnissä olevaan monivirastoiseen tilanteeseen ilman, että heille annetaan tarpeetonta pääsyä keskitettyyn tilannejohtamisjärjestelmään, ja ilman että heitä vaaditaan avaamaan omat järjestelmänsä vastavuoroisesti?
Se on yksi ongelmista, joita ratkaisemme ORDU Studiolla ja erityisesti ORDU Connectilla.
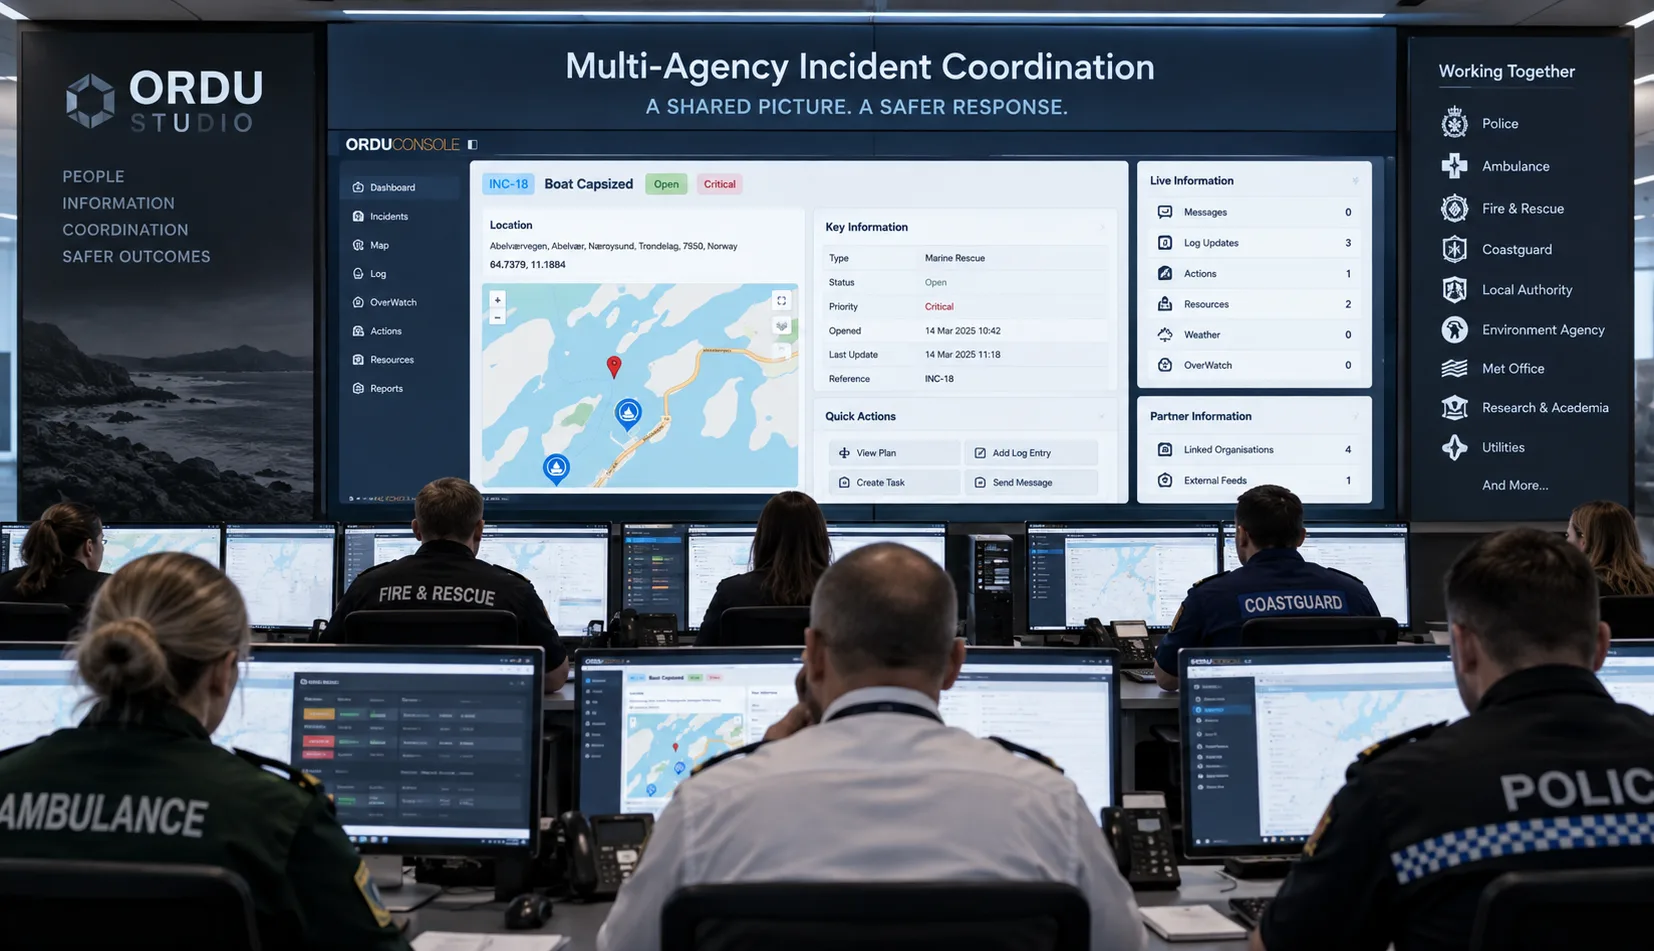
Tiedon jakaminen ei edellytä jaettua pääsyä
On houkuttelevaa ajatella monivirastoista tiedon jakamista käyttöoikeusongelmana.
Lisätään jokainen osallistuva organisaatio käyttäjäksi. Annetaan heille tunnukset. Rajoitetaan, mitä he näkevät.
Tai lähestytään ongelmaa päinvastaisesta suunnasta ja yhdistetään suoraan kunkin organisaation järjestelmiin, antamalla keskitetylle alustalle oikeus noutaa tarvitsemansa tiedot.
Molemmat lähestymistavat voivat laajentaa turvallisuusrajaa.
Aktiivinen tilanne voi sisältää erittäin arkaluonteista operatiivista tietoa: sisäisiä päätöksiä, henkilöstötietoja, sijainteja, haavoittuvuuksia, viestintää, toimintasuunnitelmia ja muiden organisaatioiden toimittamia tietoja.
Samoin poliisin, ambulanssin, pelastuslaitoksen, sairaaloiden, infrastruktuurin tarjoajien, yliopistojen ja muiden organisaatioiden käyttämät järjestelmät voivat sisältää tietoa, jolla ei ole mitään syytä altistua keskitetylle monivirastoiselle alustalle.
Yhden tiedon jakamisen tarve ei saisi muuttua koko järjestelmän paljastamisen tarpeeksi.
ORDU käsittelee siksi tiedon toimittamista, tiedon vastaanottamista ja pääsyä toisen organisaation järjestelmiin erillisinä käsitteinä.
Organisaatio voi osallistua monivirastoisen operatiivisen tilannekuvan muodostamiseen ilman, että siitä tulee ORDU Consolen käyttäjä.
ORDU voi vastaanottaa tietoa organisaatiolta ilman, että sille annetaan pääsy kyseisen organisaation sisäisiin järjestelmiin.
Tämä erottelu on olennainen osa ORDU Connectin arkkitehtuuria.
Turvatut, varmennetut kolmannen osapuolen tarjoajat
ORDU Studiossa kutsumme luotettuja ulkoisia tiedontoimittajia nimellä Secured Verified Third-Party Providers eli SV3P.
SV3P voi olla operatiivinen organisaatio, kuten poliisi, ambulanssi tai pelastuslaitos, joka pyörittää omaa tilannevalvomoaan.
Se voi olla sairaala, kunta, energiayhtiö tai infrastruktuurin operaattori.
Se voi yhtä hyvin olla organisaatio, jolla ei ole lainkaan roolia tilanteen koordinoinnissa, mutta joka ylläpitää erikoistunutta järjestelmää, tietoaineistoa tai analyysikykyä, joka tulee merkitykselliseksi tietyissä olosuhteissa.
Maanjäristysvaikutuksia mallintava yliopisto on hyvä esimerkki.
Näillä organisaatioilla on hyvin erilaiset suhteet tilanteeseen, joten ORDU Connect ei voi olettaa, että jokaisella SV3P:llä pitäisi olla sama pääsytaso tai että ne vaihtaisivat samaa tietoa.
Tärkeintä on:
SV3P hallitsee, mitä tietoa se jakaa ja milloin se jakaa sen.
Organisaation yhdistäminen ORDUun ei tarkoita kyseisen organisaation järjestelmien avaamista ORDUlle.
Se ei myöskään tarkoita rajoittamattoman pääsyn antamista kyseiselle organisaatiolle ORDUn sisältämään tietoon.
ORDU Connect tarjoaa hallitun digitaalisen kanavan muutoin erillisten ympäristöjen välille.
Kolme ovea, ORDU Connect keskellä
Integraation ja pääsyn välillä on tärkeä arkkitehtoninen ero.
Perinteinen integraatio voi edellyttää, että yksi organisaatio avaa digitaalisen oven järjestelmiinsä, jotta toinen järjestelmä voi kurkottaa sisään ja noutaa tarvitsemansa tiedon.
Tilannejohtamisessa, erityisesti organisaatiorajojen yli, tämä luo epämukavan turvallisuuskysymyksen:
Kuinka suuren osan digitaalisesta ympäristöstäsi sinun täytyy paljastaa, jotta joku muu voi saada sen pienen tietomäärän, jota hän todella tarvitsee?
ORDU Connect toimii toisin.
Ajattele arkkitehtuuria kolmena ovena käytävässä.
Ensimmäinen ovi suojaa ulkoisen organisaation operatiivista ympäristöä.
Kolmas ovi suojaa ORDUn tilanneympäristöä.
Ja niiden välissä on toinen ovi:
ORDU Connect.
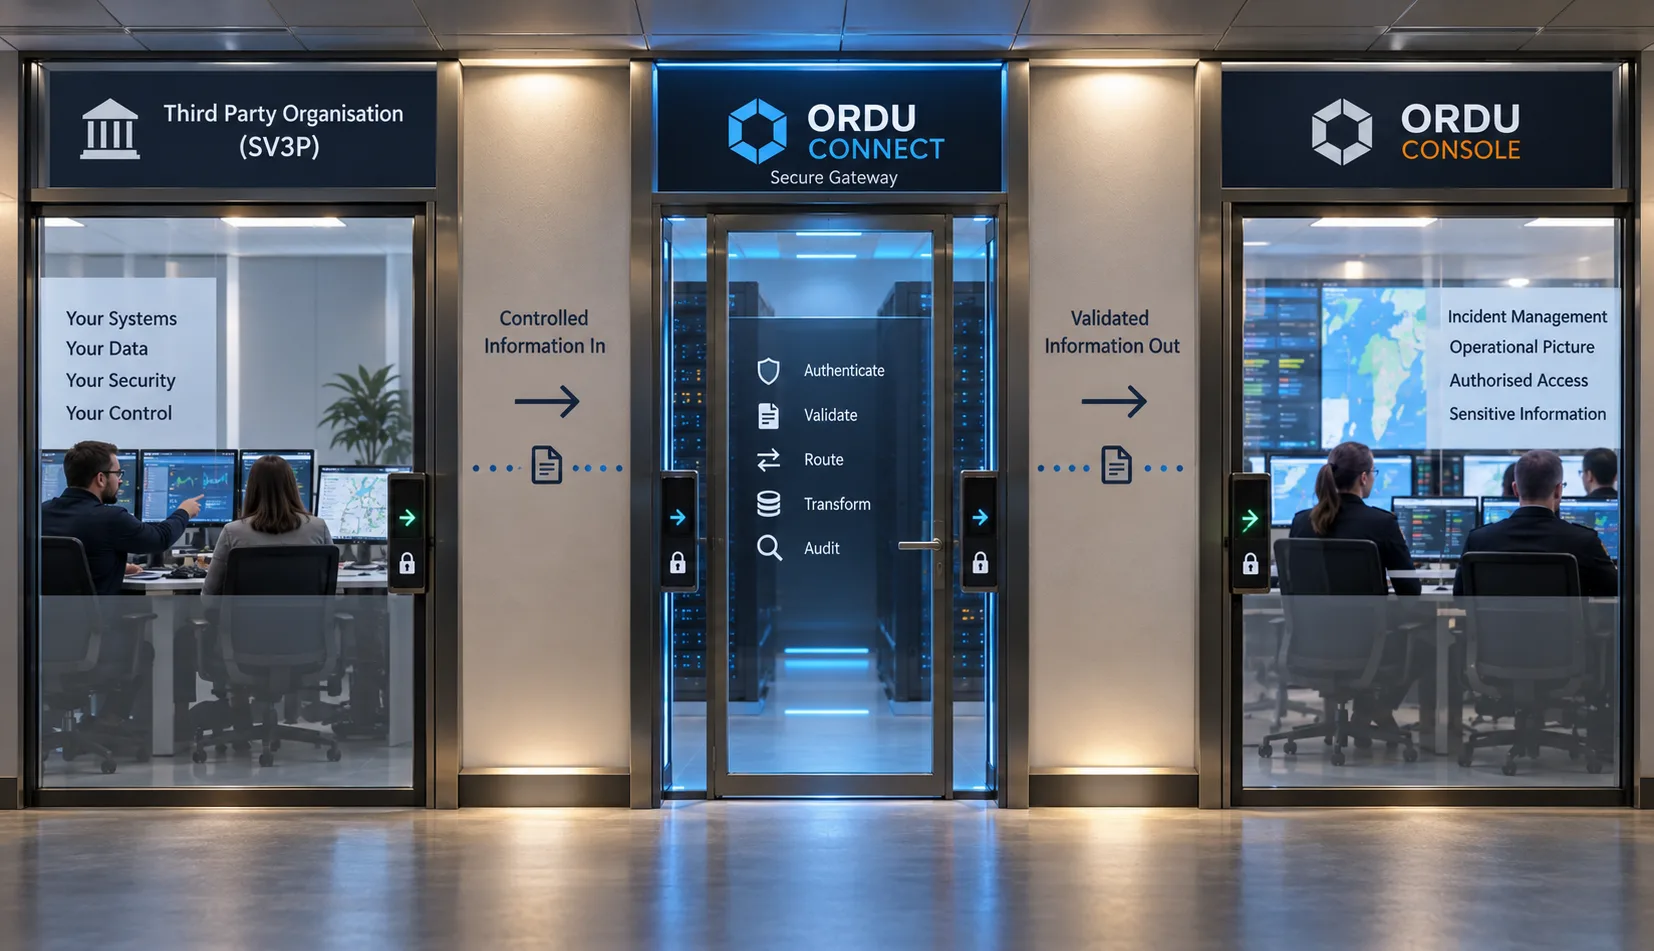
Ulkoinen organisaatio ei anna ORDUlle avainta omaan oveensa.
ORDU ei anna ulkoiselle organisaatiolle avainta tilanteeseen.
Sen sijaan molemmat osapuolet viestivät hallitun keskimmäisen oven kautta.
ORDU Connect on portinvartija.
Alkuperäinen organisaatio päättää, minkä tiedon se haluaa päästää ulos ympäristöstään ja milloin se haluaa jakaa sen.
Tämä tieto toimitetaan tarkoituksella keskimmäisen oven kautta.
ORDU Connect tunnistaa lähteen, validoi ja käsittelee toimituksen, yhdistää sen asianmukaiseen tilanteeseen ja tekee jäsennellyn tiedon saataville ORDU Consolelle.
Viestinnästä tulee:
Organisaatio → ORDU Connect → ORDU Console
eikä:
ORDU → avoin ulkoinen järjestelmä → tiedon etsiminen → datan noutaminen
Tällä erolla on merkitystä.
ORDUn ei tarvitse lupaa vaeltaa toisen organisaation järjestelmissä etsimässä tietoa.
Kolmannen osapuolen ei tarvitse päästä ORDU Consoleen toimittaakseen tietoa.
Molempia operatiivisia ympäristöjä suojaavat ovet pysyvät suljettuina.
ORDU Connect tarjoaa hallitun keskimmäisen oven, jonka kautta hyväksytty tieto voi kulkea.
Lähettäjä hallitsee omaa oveaan
Tämä muuttaa sitä, kuka hallitsee tiedon jakamisen suhdetta.
Järjestelmässä, joka on suunniteltu noutamaan tietoa toiselta organisaatiolta, vastaanottava järjestelmä käytännössä kysyy:
”Mitä minulla on lupa noutaa?”
ORDU Connectin kanssa alkuperäinen organisaatio sen sijaan päättää:
”Mitä haluan jakaa?”
ja:
”Milloin haluan jakaa sen?”
Tämä on erityisen tärkeää yhdistettäessä operatiivisia organisaatioita, kuten poliisia, ambulanssia ja pelastuslaitosta.
Niiden järjestelmät saattavat sisältää suuria määriä tietoa, jota ei koskaan pitäisi paljastaa niiden oman turvallisuusrajan ulkopuolelle.
Yhdistäminen ORDUun ei saisi tarkoittaa ORDUlle annettavaa pääsyä näihin järjestelmiin.
Sen sijaan, kun organisaatio päättää, että tietty operatiivinen päivitys tulisi olla osa monivirastoista tilannekuvaa, se voi julkaista kyseisen tiedon ORDU Connectin tarjoaman keskimmäisen oven kautta.
Kaikki muu pysyy alkuperäisen organisaation oman oven takana.
Käyttötapaus yksi: Erikoistietoa ilman pääsyä tilanteeseen
Ensimmäinen SV3P-integraatiomme on hyvä esimerkki organisaatiosta, joka ei ole suoraan mukana tilanteen johtamisessa.
Yliopisto mallintaa maanjäristysten mahdollista vaikutusta hätäpalveluihin.
Yliopistoa ei kiinnosta jokainen ORDUn kautta hoidettava tilanne.
Sitä kiinnostavat nimenomaan luonnonkatastrofeihin liittyvät tilanteet, joissa tilanteen yleinen sijainti on määritellyn etäisyyden sisällä havaitusta maanjäristyksestä.
Tämä luo hyvin täsmällisen tietosuhteen.
Yliopisto tarvitsee riittävästi tietoa selvittääkseen:
”Onko olemassa tilanne, joka on merkityksellinen maanjäristysmallillemme?”
Sen ei tarvitse kysyä:
”Mitä kyseisessä tilanteessa tapahtuu?”
Tämä ero ohjaa tiedonvaihtoa.
Jaa vain sen verran, että relevanssi voidaan todeta
ORDU Console on suojattu operatiivinen ympäristö, jossa valtuutetut tiimit koordinoivat tilannetta.
ORDU Connect tarjoaa hallitun rajapinnan tämän ympäristön ja ulkoisten järjestelmien välille.
Maanjäristyskäyttötapauksessa yliopisto ei tarvitse Consolen sisältämää tilanneaikataulua, operatiivisia päätöksiä, henkilöstötietoja, suunnitelmia, viestejä tai muuta arkaluonteista tietoa.
Se tarvitsee vain rajallisen tiedon, joka on välttämätön sen selvittämiseksi, kuuluuko tilanne sen relevanssialueeseen.
Tässä tapauksessa siihen voisi sisältyä esimerkiksi tilanteen luokitus ja riittävän yleistetty sijainti.
SV3P voi verrata tätä rajallista tietoa omaan dataansa:
Luonnonkatastrofitilanne → yleinen sijainti → havaittu maanjäristys → etäisyyskynnys → mahdollinen osuma
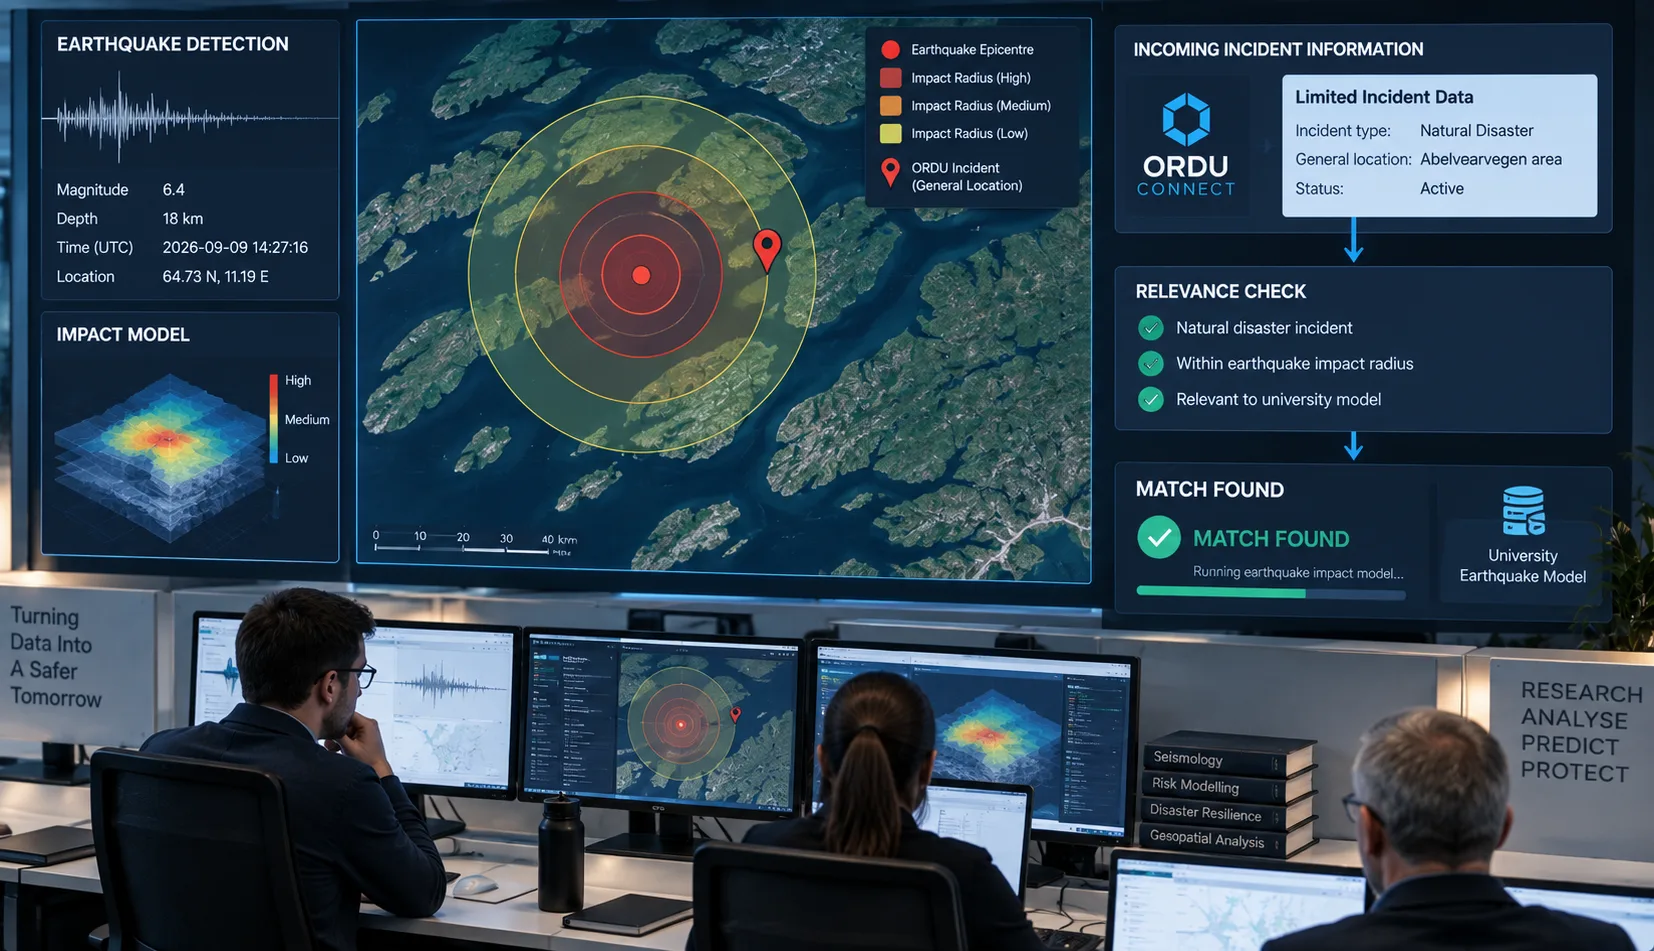
Jos ehdot eivät täyty, mitään muuta ei tarvitse tapahtua.
Tarjoaja on vastaanottanut vain vähimmäistiedon, joka tarvitaan sen toteamiseksi, ettei tilanne ole sille merkityksellinen.
Jos ehdot kuitenkin täyttyvät, ulkoinen järjestelmä voi suorittaa oman erikoistuneen työnsä.
Anna erikoisosaajien pysyä erikoisosaajina
Kun merkityksellinen tilanne on tunnistettu, yliopisto voi ajaa maanjäristysvaikutusmalliaan omilla järjestelmillään, tietoaineistoillaan ja erikoisosaamisellaan.
ORDUn ei tarvitse toistaa tätä kykyä.
Tämä on toinen tärkeä arkkitehtoninen periaate ORDU Connectin taustalla.
Tilannejohtamisjärjestelmän ei tarvitse muuttua meteorologiseksi järjestelmäksi, maanjäristysmallinnusalustaksi, infrastruktuurin valvontajärjestelmäksi, terveydenhuollon järjestelmäksi, poliisin järjestelmäksi ja jokaiseksi muuksi erikoisjärjestelmäksi, joka voisi mahdollisesti osallistua tilanteeseen.
Nämä kyvyt ovat jo olemassa.
Tavoitteena tulisi olla mahdollistaa niiden relevanttien tulosten osallistuminen operatiiviseen tilannekuvaan tarvittaessa.
Yksityiskohtainen maanjäristysmallinnus pysyy siis yliopiston omassa ympäristössä.
Kun analyysi on valmis, yliopisto voi valita toimittaa relevantit tulokset turvallisesti ORDU Connectille.
Ulkoisen tiedon muuttaminen operatiiviseksi tiedoksi
ORDU Connectin vastaanottamaa tietoa ei vain kaadeta suoraan tilanteeseen.
Connect voi käsitellä toimituksen ja muuntaa sen jäsennellyksi viestiksi, jonka ORDU Console ymmärtää.
Tämä viesti voidaan sitten esittää Consolen kojelaudalla asianomaisen tilanteen kohdalla.
Tilannetiimin ei tarvitse ymmärtää yliopiston taustalla olevaa järjestelmää, tietorakenteita tai mallinnusalustaa.
He saavat tiedon siinä ympäristössä, jossa he jo koordinoivat vastetta.
Kulusta tulee:
ORDU Connect → rajallinen relevanssitieto → SV3P
ja tarvittaessa sen jälkeen:
SV3P → erikoisanalyysi → ORDU Connect → jäsennelty viesti → ORDU Console
Ulkoinen organisaatio pysyy tilannejohtamisympäristön ulkopuolella, samalla kun sen relevantti tieto tulee osaksi operatiivista tilannekuvaa.
Yksityiskohtaisen lähteen tuominen ulottuville
Joskus ORDU Consolessa esitetty jäsennelty tieto riittää.
Joskus päätöksentekijät joutuvat tutkimaan asiaa tarkemmin.
SV3P voi siksi sisällyttää myös turvalliset linkit takaisin omissa järjestelmissään olevaan tietoon.
Maanjäristysesimerkissä yliopistolla saattaa olla erikoistunut kojelauta, joka sisältää huomattavasti yksityiskohtaisempaa mallinnusta, visualisointeja, tietoaineistoja tai tukevaa tietoa.
ORDU voi tuoda esiin linkin tähän resurssiin Connectin kautta vastaanotetun tiedon rinnalla.
On tärkeää, ettei ORDU pyri ohittamaan ulkoisen tarjoajan turvatoimia.
Suurimmalla osalla tilannetiimin jäsenistä ei ehkä ole oikeutta käyttää kyseistä yliopiston kojelautaa.
Tämä on odotettavissa.
Ne, joilla on asianmukaiset tunnukset, voivat seurata linkkiä ja tunnistautua tarjoajalle käyttäen järjestelmää jo suojaavia pääsynhallintoja.
Tästä tulee erityisen arvokasta kokousten, keskustelujen ja operatiivisen päätöksenteon aikana.
Sen sijaan, että jonkun täytyisi muistaa, että toinen erikoisjärjestelmä on olemassa, löytää oikea sovellus, paikallistaa oikea analyysi ja selvittää, onko hänellä pääsy siihen, lähde voi olla välittömästi saatavilla siitä operatiivisesta tiedosta, joka herätti keskustelun.
ORDU tarjoaa kontekstin. Ulkoinen organisaatio säilyttää hallinnan yksityiskohtaisesta tiedosta.
Käyttötapaus kaksi: Operatiivisten valvomoiden yhdistäminen
Sama arkkitehtuuri ratkaisee hyvin erilaisen ongelman, kun SV3P itse osallistuu tilanteeseen vastaamiseen.
Ajatellaan suurta tilannetta, jossa on mukana poliisi, ambulanssi ja pelastuslaitos.
Jokaisella palvelulla saattaa olla oma valvomonsa, järjestelmänsä, menettelynsä, turvallisuusrajansa ja operatiiviset vastuunsa.
Niillä saattaa jo olla omia kypsiä tilannejohtamiskykyjä.
ORDU Studion ei pitäisi vaatia näitä organisaatioita luopumaan järjestelmistään tai pakottaa kaikkia monivirastoiseen tilanteeseen osallistuvia työskentelemään yhden valtavan sovelluksen kautta.
Vaatimus on erilainen.
Monivirastoinen koordinaatiotiimi tarvitsee relevanttia tietoa näiltä organisaatioilta.
Ja nämä organisaatiot tarvitsevat turvallisen, luotettavan mekanismin, jonka kautta ne voivat halutessaan toimittaa sitä.
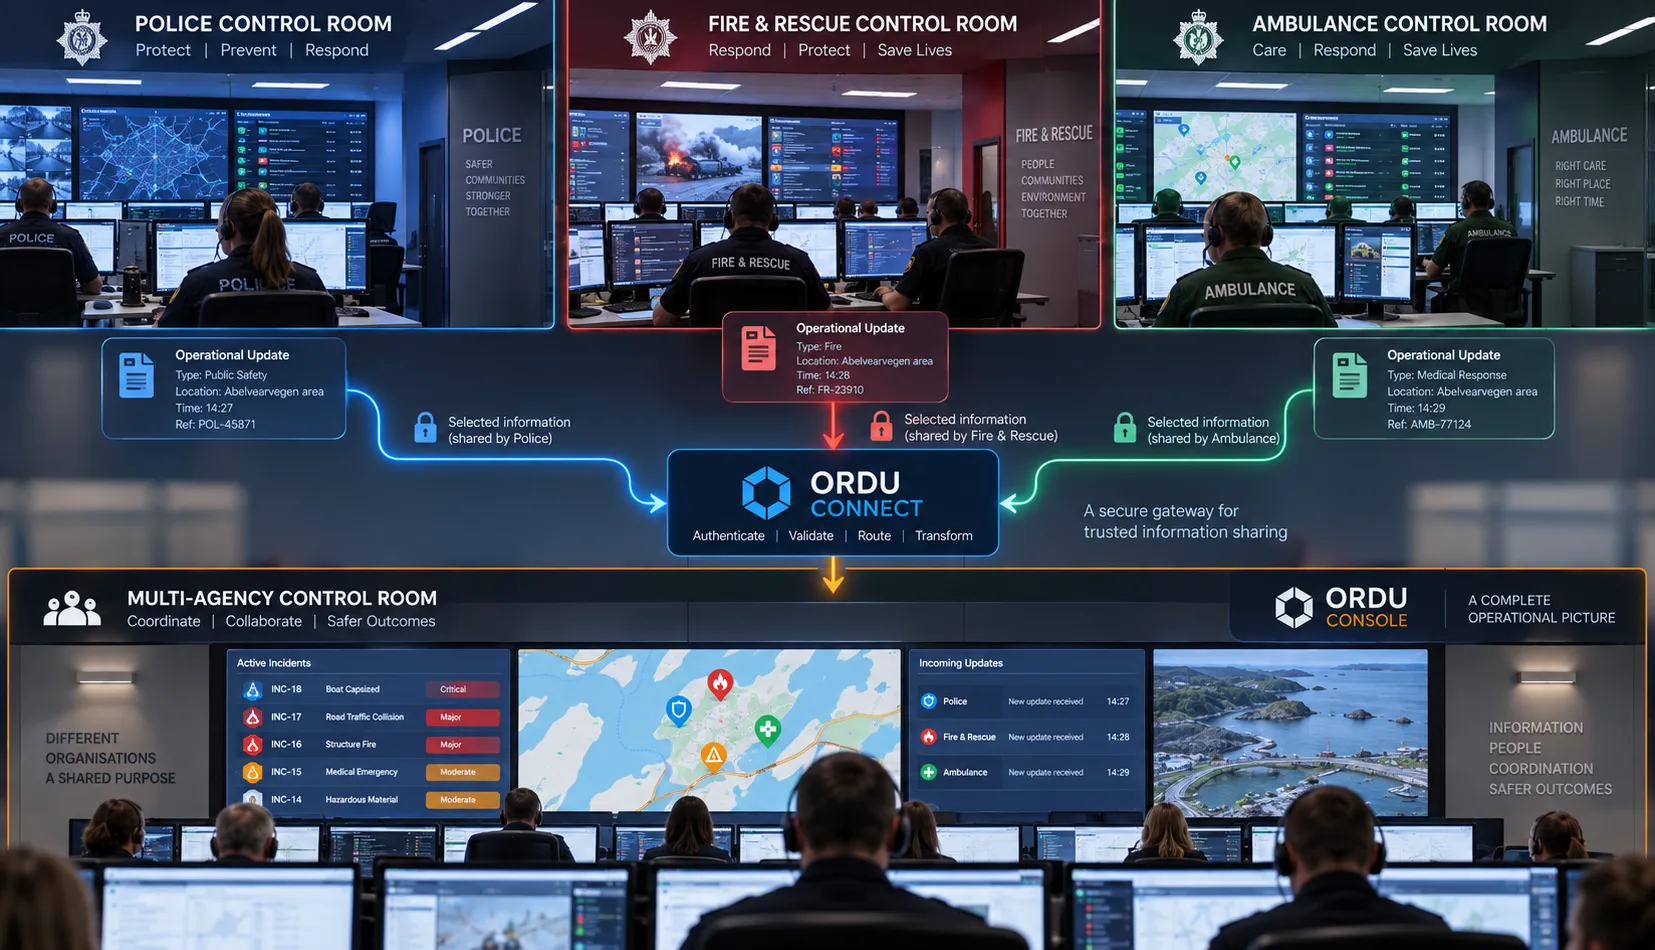
Puhelinongelma
Ilman digitaalista integraatiota valvomoiden välinen tiedonvaihto voi edelleen nojata voimakkaasti puhelinsoittoihin.
Yhden valvomon operaattori lukee tietoa järjestelmästään.
Hän välittää sen suullisesti toisen valvomon henkilölle.
Puhelun vastaanottava henkilö kuuntelee sen ja kirjaa sen toiseen järjestelmään tai tilannepäiväkirjaan.
Tieto on käytännössä kulkenut tämän ketjun läpi:
Järjestelmä → henkilö → puhelin → henkilö → järjestelmä
Mieti, mitä datalle on tapahtunut.
Se alkoi digitaalisena.
Sen tulkitsi ihminen.
Se muutettiin puheeksi.
Se kulki puhelinlinjan yli.
Toinen ihminen kuuli ja tulkitsi sen.
Se muutettiin sitten takaisin digitaaliseksi tiedoksi syöttämällä se manuaalisesti toiseen järjestelmään.
Jokainen näistä vaiheista luo mahdollisuuden, että tieto ymmärretään väärin, lyhennetään, kirjataan virheellisesti, näppäillään väärin tai riisutaan hyödyllisestä rakenteesta ja kontekstista.
Puhuja saattaa jättää mainitsematta jotain, jonka merkitystä hän ei tajua.
Kuuntelija saattaa kuulla numeron väärin.
Sijainti saatetaan kirjata väärin.
Aika saattaa menettää kontekstinsa.
Yhden organisaation käyttämä terminologia saatetaan tulkita toisin toisessa.
Ja kun tieto on kerran kirjattu keskitettyyn tilannepäiväkirjaan, virheellisesti kirjattu versio voi alkaa näyttää auktoritatiiviselta yksinkertaisesti siksi, että se on nyt kirjoitettuna järjestelmään.
Suuren tilanteen aikana, kun tieto voi muuttua nopeasti ja operatiiviset päätökset voivat riippua pienistä yksityiskohdista, tällä on merkitystä.
Digitaalisen tiedon tulisi pysyä digitaalisena
ORDU Connect tarjoaa toisen reitin.
Kun järjestelmät voivat integroitua digitaalisesti, jäsennelty tieto voidaan siirtää turvallisesti organisaation omasta ympäristöstä monivirastoiseen tilanteeseen.
Sen sijaan, että:
Valvomo A → operaattori → puhelin → operaattori → monivirastoinen tilannepäiväkirja
tieto voi kulkea:
Valvomo A → ORDU Connect → jäsennelty viesti → monivirastoinen tilanne
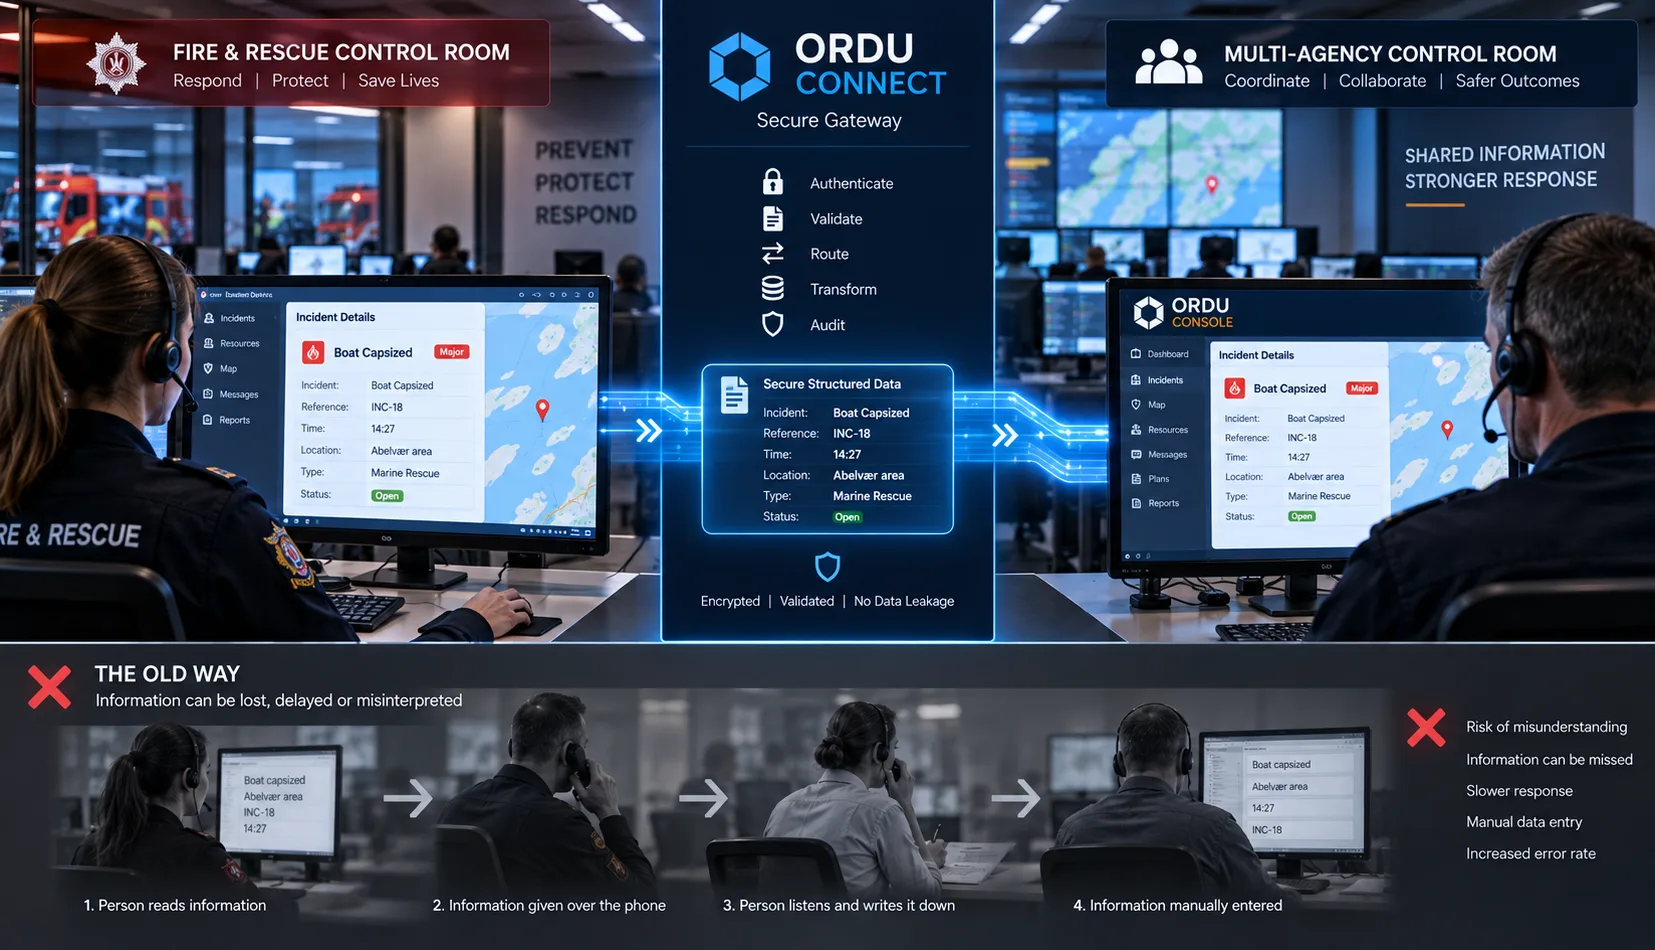
Tieto, joka lähtee alkuperäisestä organisaatiosta, on sama tieto, joka saapuu perille.
Päivämäärät pysyvät päivämäärinä.
Kellonajat pysyvät kellonaikoina.
Sijainnit pysyvät sijainteina.
Koordinaatit pysyvät koordinaatteina.
Viitteet pysyvät viitteinä.
Tunnisteet pysyvät tunnisteina.
Jäsennellyt kentät pysyvät jäsenneltyinä kenttinä.
Tietoa ei tarvitse muuttaa puhutuksi kuvaukseksi ja rakentaa sitten uudelleen manuaalisesti toisessa päässä.
Tämä ei poista ihmisiä tilannejohtamisesta.
Päinvastoin.
Se antaa ihmisten käyttää enemmän aikaansa tiedon ymmärtämiseen, sen merkityksen pohtimiseen ja päätösten tekemiseen sen sijaan, että he toimisivat tietokonejärjestelmien välisinä ihmismäisinä tiedonsiirtorajapintoina.
Säilytä se, mitä todella sanottiin
Jäsennellyllä digitaalisella viestinnällä on toinenkin tärkeä etu.
Alkuperäinen toimitus voidaan säilyttää.
Se tarkoittaa, että voidaan tehdä ero seuraavien välillä:
mitä alkuperäinen organisaatio todella lähetti
ja:
miten kyseinen tieto myöhemmin esitetään, tulkitaan tai käytetään.
Tämä on erityisen tärkeää tilannepäiväkirjassa.
Jos tieto välitetään suullisesti ja kirjoitetaan manuaalisesti päiväkirjaan, päiväkirja saattaa sisältää jonkun tekemän transkription tai tulkinnan alkuperäisestä tiedosta.
Jäsennellyn digitaalisen viestinnän avulla alkuperäinen viesti voi pysyä osana valvontaketjua.
Tämä luo vahvemman alkuperän jäljitettävyyden ja tarjoaa paljon selkeämmän tallenteen siitä, miten tieto tuli osaksi monivirastoista operatiivista tilannekuvaa.
SV3P:t valitsevat, mitä ne jakavat
Mikään tästä ei tarkoita, että integroidun poliisin, ambulanssin, pelastuslaitoksen tai muun valvomon pitäisi automaattisesti striimata kaikkea tilannetietoaan ORDUun.
Se veisi pohjan yhdeltä Connectin keskeisimmältä turvallisuusperiaatteelta.
SV3P päättää, mitä se jakaa.
SV3P päättää, milloin se jakaa sen.
Poliisilla voi olla tietoa, joka ei sovellu laajempaan jakeluun.
Ambulanssipalveluilla voi olla luottamuksellista tietoa, jolla ei ole sijaa laajemmassa monivirastoisessa tilannekuvassa.
Pelastuslaitoksilla voi olla yksityiskohtaista sisäistä operatiivista tietoa, jonka ei tarvitse poistua omasta valvontaympäristöstään.
Yliopistolla voi olla laajaa tutkimusdataa, kun vain pieni osa sen analyysista on tilanteen kannalta merkityksellinen.
Näiden organisaatioiden yhdistäminen ORDUun ei luo rajoittamatonta näkyvyyttä organisaatiorajojen yli.
Se luo hallitun mekanismin, jonka kautta alkuperäinen organisaatio voi sanoa:
”Tämä tieto on merkityksellistä monivirastoisen vasteen kannalta, ja valitsemme jakaa sen.”
Tämä tieto voi sitten kulkea turvallisesti ORDU Connectin kautta.
Kaikki muu pysyy organisaation omalla turvallisuusrajalla.
Integraatio ei tarkoita datasi hallinnasta luopumista.
Luota lähteeseen, älä jokaiseen yksittäiseen tietoon
On olemassa toinenkin tärkeä ero.
Varmennettu lähde ei tarkoita, että jokaista sen lähettämää tietoa tulisi automaattisesti pitää operatiivisena tosiasiana.
ORDU Connect voi todeta, että toimitus on peräisin tunnistetulta SV3P:ltä.
Se tarjoaa alkuperän jäljitettävyyden.
Mutta alkuperän jäljitettävyys ja operatiivinen validointi ovat eri asioita.
Malli on silti vain malli.
Ennuste on silti vain ennuste.
Operatiivinen raportti voidaan myöhemmin korvata.
Tieto voi olla puutteellista tai ristiriidassa toiselta lähteeltä saadun tiedon kanssa.
Tämän eron ylläpitäminen tulee erityisen tärkeäksi monimutkaisissa tilanteissa, joissa on mukana useita organisaatioita.
Järjestelmän tulisi siksi pystyä vastaamaan kysymyksiin, kuten:
- Kuka toimitti tämän tiedon?
- Milloin se toimitettiin?
- Mikä varmennettu integraatio toimitti sen?
- Mihin tilanteeseen se liitettiin?
- Mikä tieto alun perin vastaanotettiin?
- Miten tämä tieto esitettiin Consolessa?
- Onko olemassa lähdejärjestelmä, joka sisältää lisätietoja?
- Onko uudempaa tietoa sittemmin vastaanotettu?
Tämä luo tarkastettavan tietoketjun ilman, että ulkoisen tarjoajan tarvitsee päästä operatiiviseen ympäristöön.
Vähimmäistarpeen periaate
Arkkitehtuuri perustuu yksinkertaiseen turvallisuusperiaatteeseen:
Paljasta vain se, mitä toinen organisaatio tarvitsee tehtävänsä suorittamiseksi.
Yliopiston maanjäristysmallin kohdalla se saattaa tarkoittaa tietoa siitä, että tietyllä yleisellä alueella on olemassa luonnonkatastrofitilanne.
Se ei edellytä tietoa siitä, ketkä henkilöt vastaavat tilanteeseen, mitä resursseja on käytetty, mitä päätöksiä on tehty tai mitä muut viranomaiset ovat raportoineet.
Hätäpalvelun kohdalla se saattaa tarkoittaa jäsennellyn operatiivisen päivityksen jakamista monivirastoisen tiimin kanssa säilyttäen samalla arkaluonteisen sisäisen tiedon omissa järjestelmissään.
Keskitetylle tilannetiimille se saattaa tarkoittaa erikoistuneen mallin tulosten vastaanottamista ilman pääsyä tarjoajan koko alustaan.
Jokainen organisaatio pysyy vastuussa omien tietojensa suojaamisesta.
ORDU Connect tarjoaa niiden välisen hallitun tiedonvaihdon.
Turvallinen viestintä avaamatta verkkoa
Tämä on viime kädessä se, mitä ORDU Connect on suunniteltu tarjoamaan:
turvallinen viestintäraja, ei avoin integraatioraja.
Tavoitteena ei ole luoda yhä syvempää pääsyä organisaatioiden välille.
Tavoitteena ei ole luoda keskitettyä järjestelmää, joka pystyy kurottamaan jokaiseen yhdistettyyn organisaatioon.
Eikä tavoitteena ole vaatia jokaista tietoa toimittavaa organisaatiota tulemaan ORDU Consolen käyttäjäksi.
Tavoitteena on luoda luotettu reitti, jonka kautta organisaatiot voivat vaihtaa juuri sen tiedon, jota tilanteen koordinointi edellyttää.
Ajattele jälleen niitä kolmea ovea.
Ensimmäisen takana on ulkoinen organisaatio ja tieto, jota se suojaa.
Kolmannen takana on ORDUn tilanneympäristö ja arkaluonteinen operatiivinen tilannekuva, jota se suojaa.
Niiden välissä on ORDU Connect.
Keskimmäinen ovi on olemassa, jotta kumpaakaan muuta ei tarvitse avata.
ORDU Connectista tulee portinvartija muutoin erillisten operatiivisten ympäristöjen välillä.
Se tietää, kuka viestii.
Se hallitsee reittiä ORDUun.
Se voi validoida vastaanotetun tiedon.
Se säilyttää vaihdettavan tiedon rakenteen ja alkuperän.
Se yhdistää tämän tiedon asianmukaiseen tilanteeseen.
Ja mikä tärkeintä, se mahdollistaa molemmin puolin sijaitsevien operatiivisten ympäristöjen pysymisen suojattuina.
Sinun ei tarvitse avata järjestelmiäsi osallistuaksesi tilanteen digitaaliseen koordinointiin. Sinun tarvitsee vain välittää valitsemasi tieto hallitun keskimmäisen oven kautta.
Järjestelmäintegraatiosta tiedon koordinointiin
Tämä muuttaa tapaa, jolla ajattelemme yhteentoimivuutta tilannejohtamisessa.
Tavoitteena ei ole tuoda jokaista organisaatiota yhteen valtavaan järjestelmään.
Tavoitteena ei ole antaa kaikille pääsyä kaikkien muiden tietoihin.
Eikä tavoitteena ole yksinkertaisesti yhdistää mahdollisimman monta rajapintaa.
Tavoitteena on mahdollistaa, että oikea tieto liikkuu turvallisesti organisaatioiden välillä jäsennellyssä muodossa siinä vaiheessa, kun siitä tulee operatiivisesti hyödyllistä.
Joskus se tarkoittaa erikoistuneen tiedon tuomista yliopistolta tai tutkimuslaitokselta osaksi operatiivista tilannekuvaa.
Joskus se tarkoittaa sen sallimista, että poliisi, ambulanssi, pelastuslaitos tai muu vastaava organisaatio lähettää jäsennellyn operatiivisen päivityksen omasta valvomostaan suoraan monivirastoiseen tilanteeseen.
Joskus se tarkoittaa valtuutettujen tilannetiimin jäsenten varustamista turvallisella reitillä takaisin yksityiskohtaisempaan tietoon, joka on erikoistuneessa ulkoisessa järjestelmässä.
Joka tapauksessa periaate pysyy samana.
Alkuperäinen organisaatio säilyttää hallinnan siitä, mitä se jakaa ja milloin.
Vastaanottava organisaatio ei tarvitse rajoittamatonta pääsyä alkuperäiseen järjestelmään.
Ulkoinen organisaatio ei tarvitse rajoittamatonta pääsyä keskitettyyn tilanteeseen.
Tieto pysyy digitaalisena ja jäsenneltynä sen sijaan, että se turhaan käännettäisiin järjestelmästä puheeksi ja takaisin toiseksi järjestelmäksi.
Ja ORDU Connect sijaitsee näiden ympäristöjen välissä hallittuna keskimmäisenä ovena.
ORDU Console pysyy suojattuna ympäristönä, jossa monivirastoista tilannetta koordinoidaan.
ORDU Connect tarjoaa hallitun sillan, jonka kautta luotetut organisaatiot ja järjestelmät voivat osallistua kyseiseen operatiiviseen tilannekuvaan.
Koska tehokas monivirastoinen koordinointi riippuu tiedon jakamisesta.
Sen ei pitäisi edellyttää digitaalisten ovien avaamista.
Ja kun tieto on jo olemassa digitaalisena, sen ei pitäisi olla riippuvainen sen lukemisesta puhelimessa ja toivomisesta, että se kirjataan oikein toisessa päässä.
Oletko valmis?
Valmis muuttamaan ideasi todellisuudeksi?
Liity menestyviin organisaatioihin, jotka käyttävät Libertas Software Researchia rakentamaan ja suunnittelemaan voimakkaita ohjelmistoratkaisuja tarpeidensa mukaan.
Asiakkaat

Uusimmat Tietokeskuksen Artikkelit
Uusimmat Tietokeskuksen Artikkelit
13 min read
Miten luotetut kolmannet osapuolet voivat toimittaa tietoa käynnissä olevaan monivirastoiseen tilanteeseen ilman, että heille annetaan tarpeetonta pääsyä keskitettyyn tilannejohtamisjärjestelmään tai vaaditaan avaamaan omat järjestelmänsä vastavuoroisesti? Se on yksi ongelmista, joita ORDU Connect on suunniteltu ratkaisemaan.
3 min read
Libertas Software Research on nostettu esiin Mirror Review'n Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026 -listalla, jossa esitellään myös perustajamme Adrian Sweeney.
2 min read
Libertas Software Research osallistuu Belfast Business Show'hun Malone Hotelissa Belfastissa. Ilmoittaudu osallistujaksi ja tule tervehtimään.
Uutiskirje
Yhdistä LinkedInissä