
Harmadik Felek Biztonságos Bekapcsolása Egy Élő Esemenybe Anélkül, Hogy Felfednénk Az Esemenyt
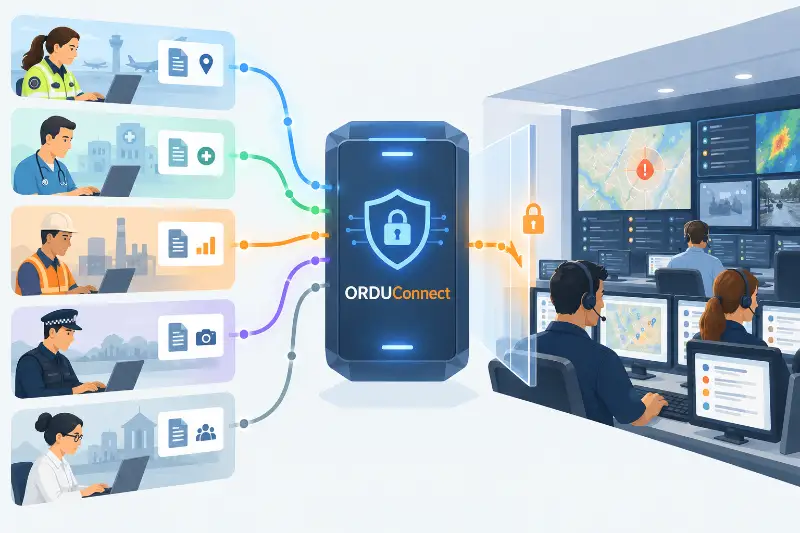
Hogyan engedhető meg megbízható harmadik feleknek, hogy információval járuljanak hozzá egy élő, több szervezetet érintő eseményhez anélkül, hogy szükségtelen hozzáférést kapnának a központi eseménykezelő rendszerhez, vagy hogy cserébe meg kellene nyitniuk saját rendszereiket? Ez az egyik probléma, amelyre az ORDU Connect megoldást kínál.
A nagy események ritkán maradnak egyetlen szervezet információs határain belül.
A rendőrség, a mentőszolgálat és a tűzoltóság gyakran saját ügyeleti központján és eseménykezelő rendszerén keresztül irányítja a beavatkozását. A helyi önkormányzatok, kórházak, infrastruktúra-üzemeltetők és más szervezetek ugyanígy tehetnek.
Ezzel egyidejűleg értékes információ érkezhet olyan szervezetektől is, amelyek egyáltalán nem vesznek részt az esemény irányításában.
Egyetemek, kutatóintézetek, környezeti megfigyelő rendszerek, infrastruktúra-szolgáltatók és szakosodott modellezési szolgáltatások olyan információkkal rendelkezhetnek, amelyek jelentősen javíthatják a helyzetismeretet.
Ezek nagyon eltérő kapcsolatok, mégis közös problémát vetnek fel:
Hogyan engedhető meg megbízható harmadik feleknek, hogy információval járuljanak hozzá egy élő, több szervezetet érintő eseményhez anélkül, hogy szükségtelen hozzáférést kapnának a központi eseménykezelő rendszerhez, és anélkül, hogy cserébe meg kellene nyitniuk saját rendszereiket?
Ez az egyik probléma, amelyre az ORDU Studio, azon belül is konkrétan az ORDU Connect megoldást kínál.
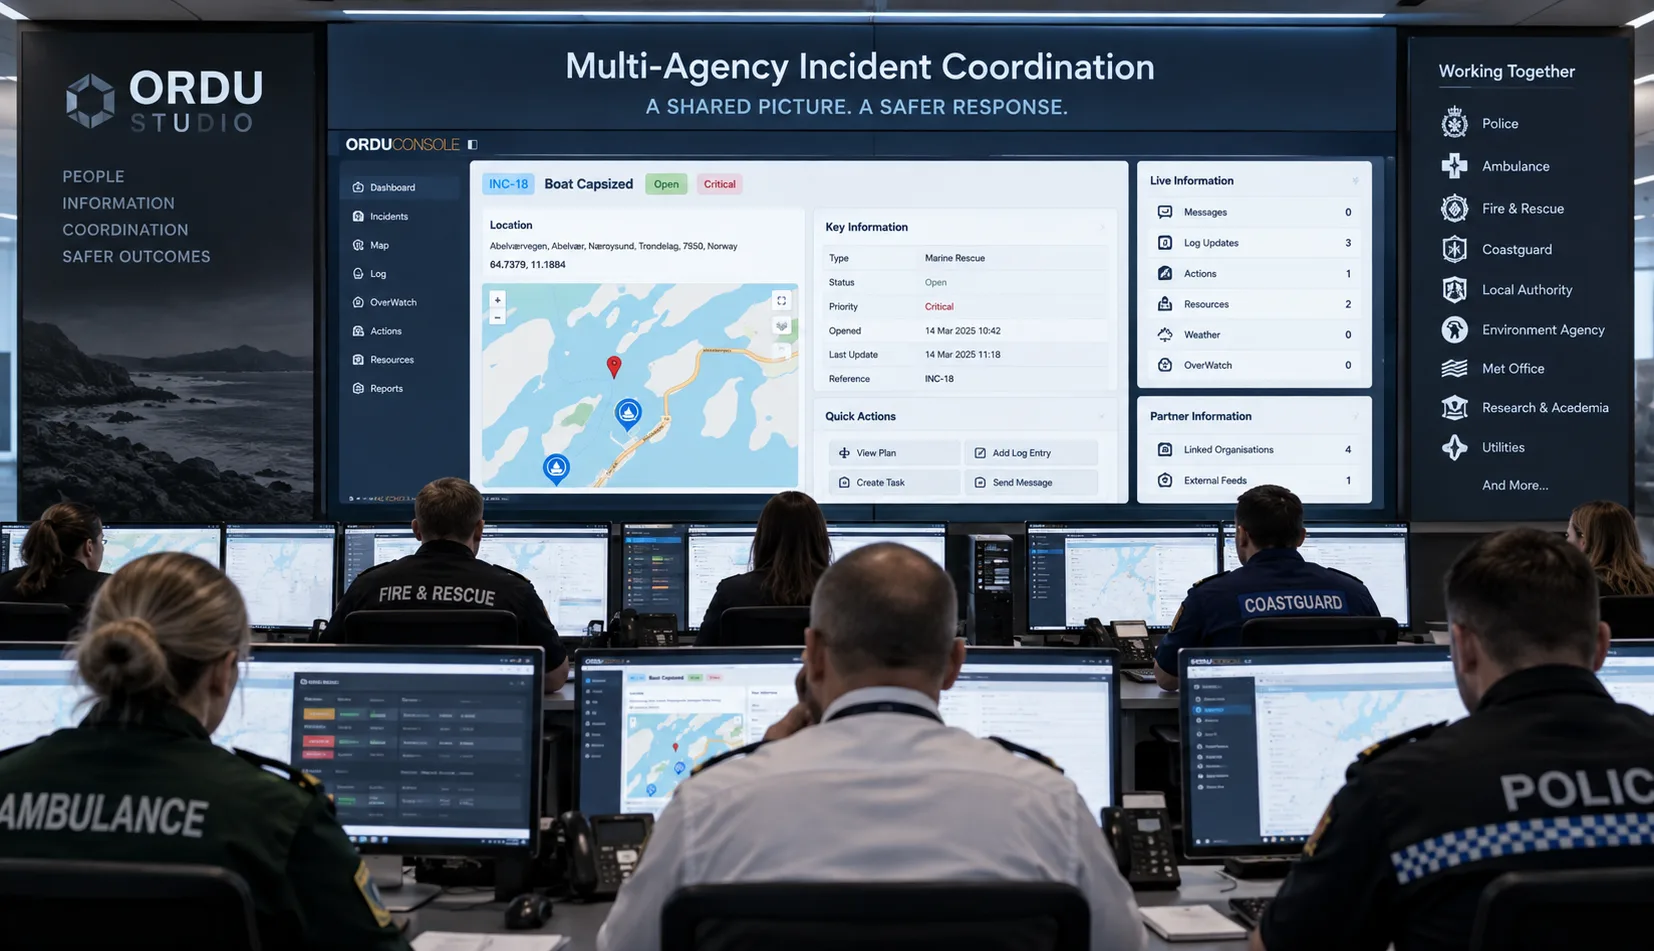
Az információmegosztás nem igényel közös hozzáférést
Csábító a több szervezetet érintő információmegosztásra jogosultsági problémaként gondolni.
Vegyünk fel felhasználóként minden résztvevő szervezetet. Adjunk nekik fiókokat. Korlátozzuk, mit láthatnak.
Vagy közelítsük meg a problémát az ellenkező irányból, és kapcsolódjunk közvetlenül az egyes szervezetek rendszereihez, jogosultságot adva a központi platformnak arra, hogy lekérje a szükséges információt.
Mindkét megközelítés potenciálisan kitágítja a biztonsági határt.
Egy aktív esemény rendkívül érzékeny operatív információkat tartalmazhat: belső döntéseket, személyzeti adatokat, helyszíneket, sérülékenységeket, kommunikációt, beavatkozási terveket és más szervezetek által szolgáltatott információkat.
Hasonlóképpen, a rendőrség, a mentőszolgálat, a tűzoltóság, a kórházak, az infrastruktúra-szolgáltatók, az egyetemek és más szervezetek rendszerei olyan információkat tartalmazhatnak, amelyeknek semmi okuk nincs egy központi, több szervezetet érintő platform előtt megjelenni.
Az, hogy egyetlen információt meg kell osztani, nem válhat követelménnyé egy teljes rendszer felfedésére.
Az ORDU ezért az információ hozzájárulását, az információ fogadását és a másik szervezet rendszereihez való hozzáférést különálló fogalmakként kezeli.
Egy szervezet hozzájárulhat a több szervezetet érintő operatív képhez anélkül, hogy az ORDU Console felhasználójává válna.
Az ORDU információt fogadhat egy szervezettől anélkül, hogy hozzáférést kapna az adott szervezet belső rendszereihez.
Ez a szétválasztás alapvető fontosságú az ORDU Connect architektúrájában.
Biztonságosan Ellenőrzött Harmadik Fél Szolgáltatók
Az ORDU Studio-n belül a megbízható külső információszolgáltatókat Biztonságosan Ellenőrzött Harmadik Fél Szolgáltatóknak, vagyis SV3P-knek nevezzük.
Egy SV3P lehet olyan operatív szervezet, mint például egy saját eseményirányító központot üzemeltető rendőrség, mentőszolgálat vagy tűzoltóság.
Lehet kórház, helyi önkormányzat, közműszolgáltató vagy infrastruktúra-üzemeltető.
Éppúgy lehet olyan szervezet is, amelynek semmilyen szerepe nincs az esemény koordinálásában, de olyan szakosodott rendszert, adatállományt vagy elemzési képességet üzemeltet, amely bizonyos körülmények között relevánssá válik.
Jó példa erre egy egyetem, amely földrengés-hatásmodellt futtat.
Ezek a szervezetek nagyon eltérő kapcsolatban állnak egy eseménnyel, ezért az ORDU Connect nem feltételezheti, hogy minden SV3P-nek ugyanolyan szintű hozzáférést kell kapnia, vagy ugyanazt az információt kell cserélnie.
A legfontosabb:
Az SV3P határozza meg, milyen információt oszt meg, és mikor osztja meg azt.
Egy szervezet ORDU-hoz való csatlakoztatása nem jelenti az adott szervezet rendszereinek megnyitását az ORDU számára.
Azt sem jelenti, hogy az adott szervezet korlátlan hozzáférést kap az ORDU-ban tárolt információkhoz.
Az ORDU Connect egy ellenőrzött digitális csatornát biztosít az egyébként elkülönült környezetek között.
Három Ajtó, Az ORDU Connect A Középen
Fontos architekturális különbség van az integráció és a hozzáférés között.
Egy hagyományos integráció megkövetelheti, hogy az egyik szervezet digitális ajtót nyisson a rendszereibe, hogy egy másik rendszer be tudjon nyúlni, és lekérhesse a szükséges információt.
Eseménykezelés esetén, különösen szervezeti határokon átívelően, ez kényelmetlen biztonsági kérdést vet fel:
Mennyit kell megnyitnod a digitális környezetedből ahhoz, hogy valaki más hozzájuthasson ahhoz a kis mennyiségű információhoz, amelyre ténylegesen szüksége van?
Az ORDU Connect más megközelítést alkalmaz.
Képzeld el az architektúrát három ajtóként egy folyosón.
Az első ajtó a külső szervezet operatív környezetét védi.
A harmadik ajtó az ORDU eseménykörnyezetét védi.
Közöttük pedig ott a második ajtó:
Az ORDU Connect.
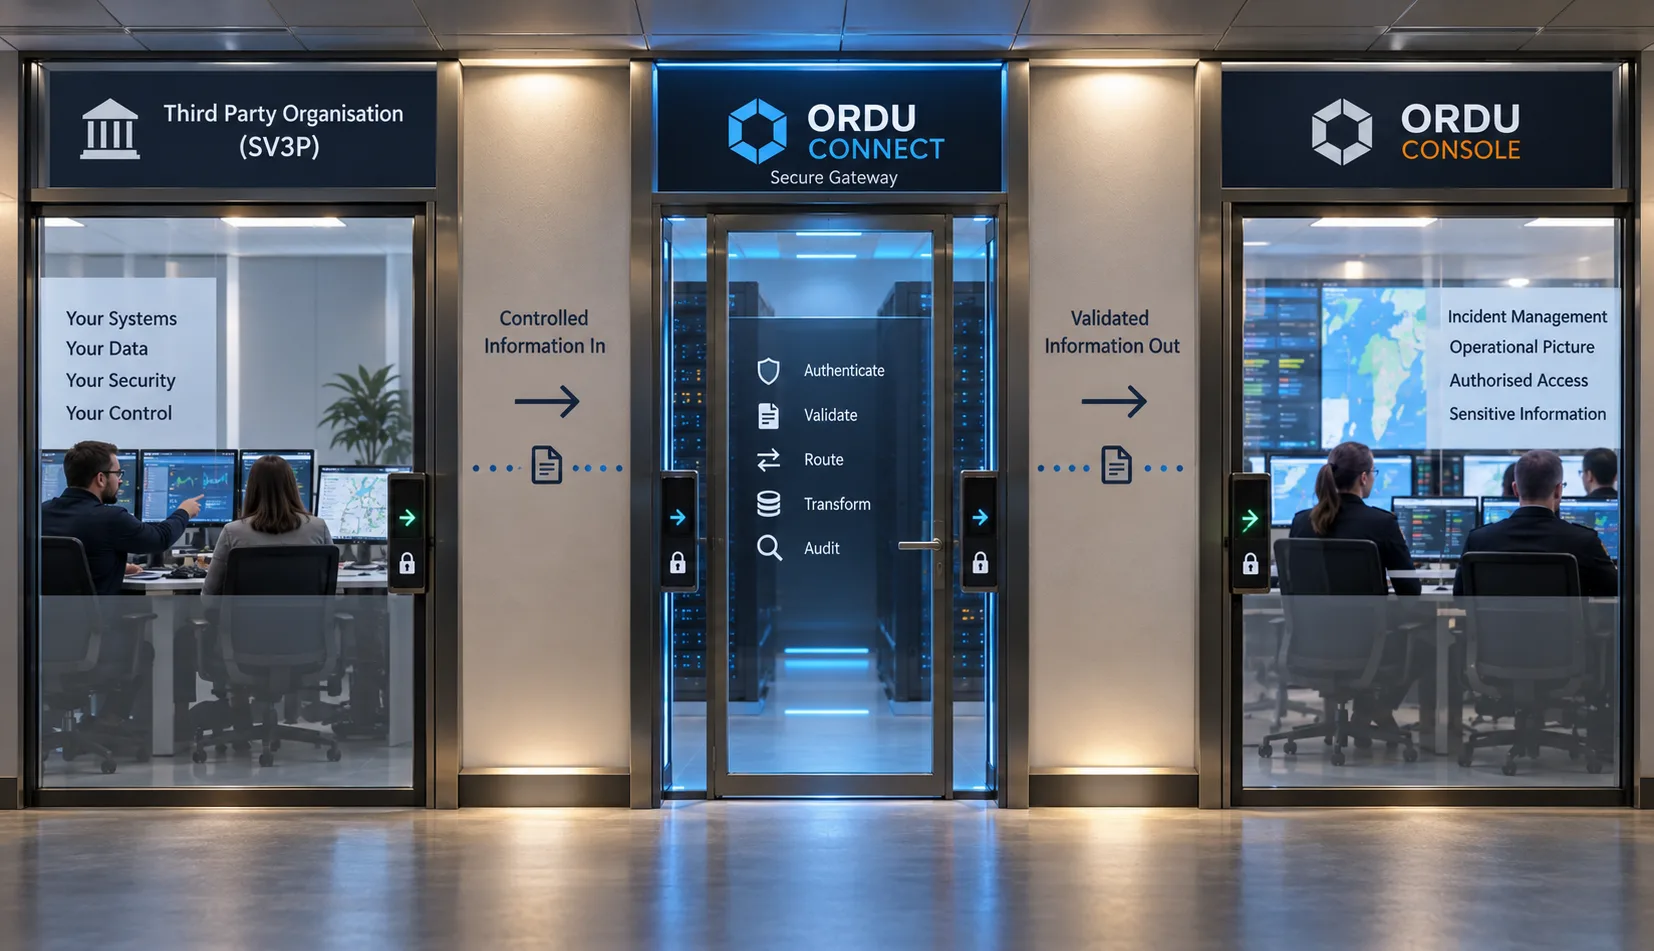
A külső szervezet nem ad kulcsot az ORDU-nak a saját ajtajához.
Az ORDU nem ad kulcsot a külső szervezetnek az eseményhez.
Ehelyett mindkét fél az ellenőrzött középső ajtón keresztül kommunikál.
Az ORDU Connect az őrző.
A forrásszervezet dönti el, milyen információt enged ki a saját környezetéből, és mikor kívánja megosztani azt.
Ezt az információt szándékosan a középső ajtón keresztül nyújtják be.
Az ORDU Connect hitelesíti a forrást, érvényesíti és feldolgozza a beküldést, hozzárendeli a megfelelő eseményhez, és elérhetővé teszi a strukturált információt az ORDU Console számára.
A kommunikáció így alakul:
Szervezet → ORDU Connect → ORDU Console
ahelyett, hogy:
ORDU → külső rendszer megnyitása → információ keresése → adat lekérése
Ez a különbség számít.
Az ORDU-nak nincs szüksége engedélyre ahhoz, hogy egy másik szervezet rendszereiben barangoljon, információt keresve.
A harmadik félnek nincs szüksége hozzáférésre az ORDU Console-hoz ahhoz, hogy információt szolgáltasson.
Mindkét operatív környezetet védő ajtó zárva marad.
Az ORDU Connect biztosítja azt az ellenőrzött középső ajtót, amelyen keresztül a jóváhagyott információ áthaladhat.
A Küldő Ellenőrzi A Saját Ajtaját
Ez megváltoztatja, ki irányítja az információmegosztási kapcsolatot.
Egy olyan rendszerrel, amely arra épül, hogy információt húzzon le egy másik szervezettől, a fogadó rendszer lényegében ezt kérdezi:
„Mit engedhetek meg magamnak lekérni?”
Az ORDU Connect esetében ehelyett a forrásszervezet dönti el:
„Mit szeretnék megosztani?”
és:
„Mikor szeretném megosztani?”
Ez különösen fontos olyan operatív szervezetek csatlakoztatásakor, mint a rendőrség, a mentőszolgálat és a tűzoltóság.
Rendszereik nagy mennyiségű olyan információt tartalmazhatnak, amelyet soha nem szabadna a saját biztonsági határukon kívülre engedni.
Az ORDU-hoz való csatlakozás nem jelentheti azt, hogy az ORDU hozzáférést kap ezekhez a rendszerekhez.
Ehelyett, amikor egy szervezet úgy dönt, hogy egy adott operatív frissítésnek részét kell képeznie a több szervezetet érintő képnek, közzéteheti azt a konkrét információt az ORDU Connect által biztosított középső ajtón keresztül.
Minden más a forrásszervezet saját ajtaja mögött marad.
Első Felhasználási Eset: Szakértői Információ Eseményhez Való Hozzáférés Nélkül
Első SV3P-integrációnk jó példát ad egy olyan szervezetre, amely nem vesz részt közvetlenül egy esemény irányításában.
Egy egyetem a földrengések segélyhívó szolgálatokra gyakorolt lehetséges hatását modellezi.
Az egyetemet nem érdekli minden, az ORDU-n keresztül kezelt esemény.
Kifejezetten olyan természeti katasztrófákkal kapcsolatos eseményeket érdekel, amelyeknél az esemény általános helyszíne egy észlelt földrengés meghatározott távolságán belül található.
Ez nagyon specifikus információs kapcsolatot hoz létre.
Az egyetemnek elegendő információra van szüksége ahhoz, hogy megállapítsa:
„Van-e olyan esemény, amely releváns a földrengésmodellünk szempontjából?”
Nem kell megkérdeznie:
„Mi történik az adott esemény belsejében?”
Ez a különbség vezérli az információcserét.
Csak Annyit Osszunk Meg, Amennyi A Relevancia Megállapításához Elegendő
Az ORDU Console a védett operatív környezet, ahol a jogosult csapatok koordinálják az eseményt.
Az ORDU Connect biztosítja az ellenőrzött határt e környezet és a külső rendszerek között.
A földrengés-felhasználási eset esetében az egyetemnek nincs szüksége a Console-ban tárolt eseményidővonalra, operatív döntésekre, személyzeti információkra, tervekre, üzenetekre vagy más érzékeny információra.
Csak azt a korlátozott információt igényli, amely szükséges annak megállapításához, hogy egy esemény az érdeklődési körébe esik-e.
Ebben az esetben ez olyan tényezőket foglalhat magában, mint az esemény besorolása és egy kellően általánosított helyszín.
Az SV3P összevetheti ezt a korlátozott információt a saját adataival:
Természeti katasztrófa esemény → általános helyszín → észlelt földrengés → távolsági küszöbérték → lehetséges egyezés
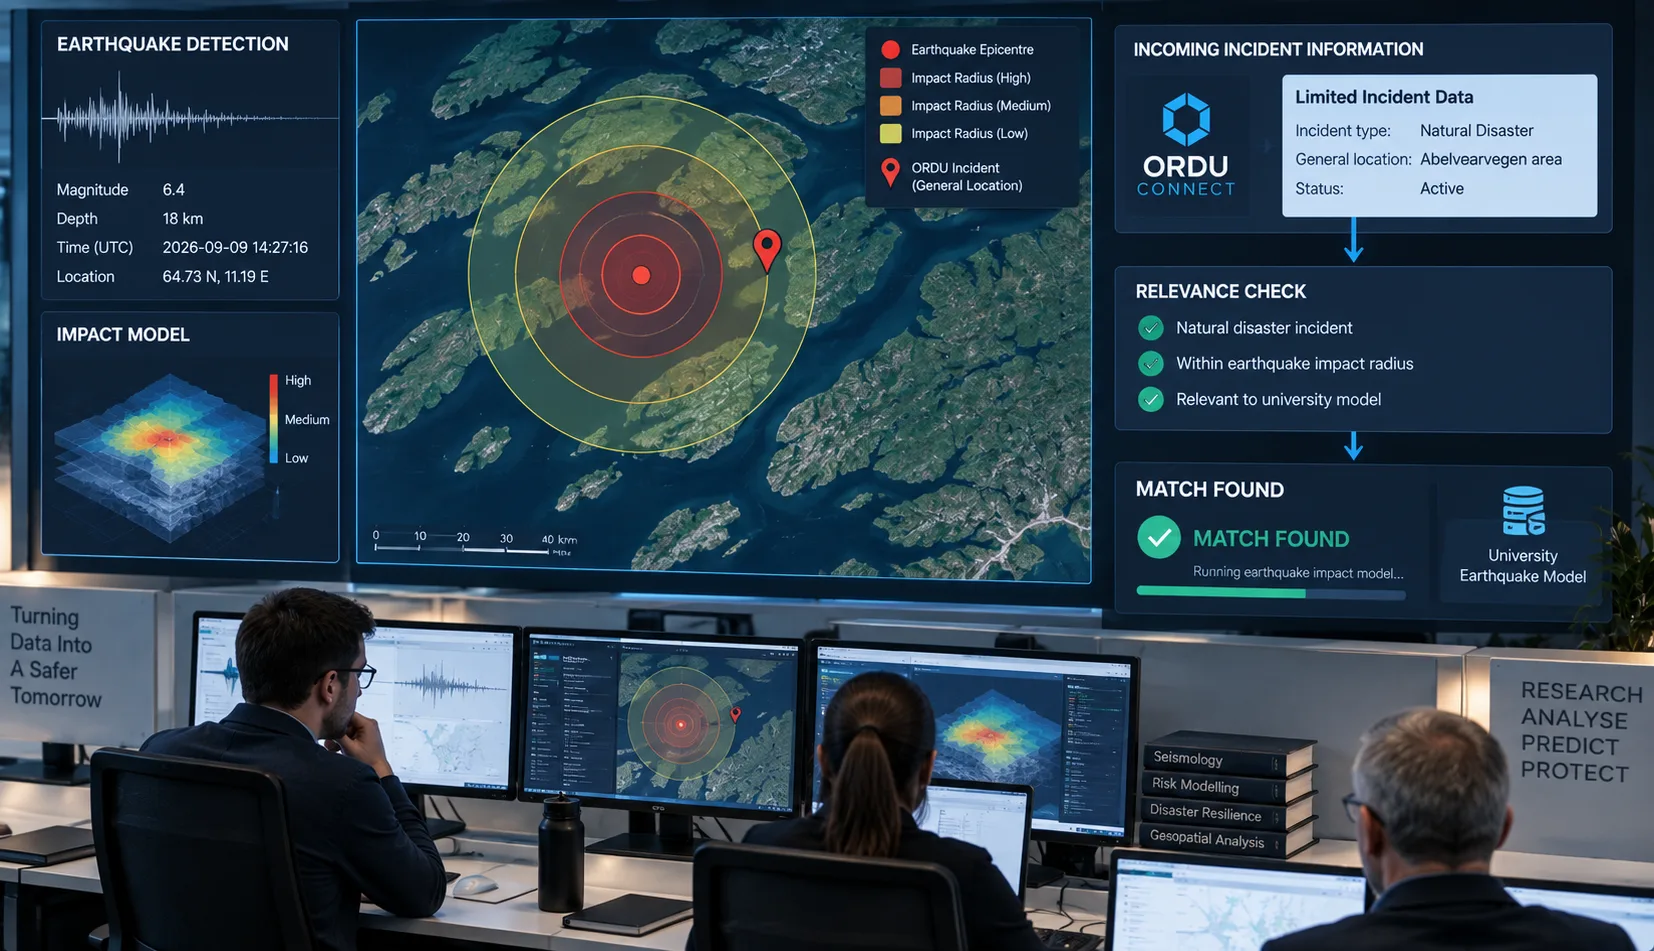
Ha ezek a feltételek nem teljesülnek, semmi további dolog nem történik.
A szolgáltató csak a minimálisan szükséges információt kapta meg annak megállapításához, hogy az esemény nem releváns számára.
Ha viszont a feltételek teljesülnek, a külső rendszer elvégezheti a saját szakértői munkáját.
Hagyjuk, Hogy A Szakértők Szakértők Maradjanak
Miután azonosították a releváns eseményt, az egyetem a saját rendszereit, adatállományait és szakértelmét felhasználva futtathatja a földrengés-hatásmodellt.
Az ORDU-nak nem kell megismételnie ezt a képességet.
Ez egy másik fontos architekturális alapelv az ORDU Connect mögött.
Egy eseménykezelő rendszernek nem kell meteorológiai rendszerré, földrengés-modellező platformmá, infrastruktúra-megfigyelő platformmá, egészségügyi rendszerré, rendőrségi rendszerré és minden más olyan szakosodott rendszerré válnia, amely potenciálisan hozzájárulhat egy eseményhez.
Ezek a képességek már léteznek.
A célnak annak kell lennie, hogy releváns kimeneteik hozzájárulhassanak az operatív képhez, amikor szükséges.
A részletes földrengés-modellezés így az egyetem saját környezetén belül marad.
Az elemzés befejezése után az egyetem dönthet úgy, hogy a releváns eredményeket biztonságosan benyújtja az ORDU Connect-nek.
A Külső Információ Operatív Információvá Alakítása
Az ORDU Connect által fogadott információ nem egyszerűen belekerül az eseménybe.
A Connect feldolgozhatja a beküldést, és strukturált üzenetté alakíthatja, amelyet az ORDU Console megért.
Ez az üzenet ezután megjeleníthető a Console irányítópultján a megfelelő esemény alatt.
Az eseménycsapatnak nem kell megértenie az egyetem mögöttes rendszerét, adatstruktúráit vagy modellezési platformját.
Az információt abban a környezetben kapják meg, ahol már amúgy is koordinálják a beavatkozást.
A folyamat így alakul:
ORDU Connect → korlátozott relevanciainformáció → SV3P
amelyet szükség esetén ez követ:
SV3P → szakértői elemzés → ORDU Connect → strukturált üzenet → ORDU Console
A külső szervezet az eseménykezelő környezeten kívül marad, miközben releváns információi az operatív kép részévé válnak.
A Részletes Forrás Elérhető Közelségbe Hozása
Néha az ORDU Console-ban megjelenített strukturált információ elegendő lesz.
Néha a döntéshozóknak tovább kell vizsgálódniuk.
Egy SV3P ezért biztonságos hivatkozásokat is tartalmazhat a saját rendszereiben tárolt információkra.
A földrengés példájánál az egyetem fenntarthat egy szakértői irányítópultot, amely lényegesen részletesebb modellezést, vizualizációkat, adatállományokat vagy kiegészítő információkat tartalmaz.
Az ORDU megjeleníthet egy hivatkozást erre az erőforrásra a Connect-en keresztül kapott információ mellett.
Fontos, hogy az ORDU nem kísérli meg megkerülni a külső szolgáltató biztonsági ellenőrzéseit.
Az eseménycsapat legtöbb tagjának nincs jogosultsága az egyetemi irányítópulthoz.
Ez elvárt.
Akiknek megfelelő hitelesítő adataik vannak, azok követhetik a hivatkozást, és hitelesíthetik magukat a szolgáltatónál az adott rendszert már védő hozzáférés-vezérlők segítségével.
Ez különösen értékessé válik megbeszélések, viták és operatív döntéshozatal során.
Ahelyett, hogy valakinek eszébe kellene jutnia, hogy létezik egy másik szakértői rendszer, meg kellene találnia a megfelelő alkalmazást, meg kellene keresnie a helyes elemzést, és meg kellene állapítania, van-e hozzáférése, a forrás azonnal elérhető lehet abból az operatív információból, amely a beszélgetést kiváltotta.
Az ORDU biztosítja a kontextust. A külső szervezet megtartja az irányítást a részletes információ felett.
Második Felhasználási Eset: Operatív Ügyeleti Központok Összekapcsolása
Ugyanez az architektúra egy nagyon más problémát old meg, amikor az SV3P maga is reagál az eseményre.
Vegyünk egy nagy eseményt, amelyben rendőrség, mentőszolgálat és tűzoltóság érintett.
Mindegyik szolgálatnak lehet saját ügyeleti központja, rendszerei, eljárásai, biztonsági határai és operatív felelősségei.
Már rendelkezhetnek saját, kiforrott eseménykezelési képességekkel.
Az ORDU Studio-nak nem szabad megkövetelnie ezektől a szervezetektől, hogy lemondjanak saját rendszereikről, vagy arra kényszerítenie mindenkit, aki egy több szervezetet érintő eseményben részt vesz, hogy egyetlen hatalmas alkalmazáson keresztül dolgozzon.
A követelmény más.
A több szervezetet koordináló csapatnak releváns információra van szüksége ezektől a szervezetektől.
És ezeknek a szervezeteknek biztonságos, megbízható mechanizmusra van szükségük, amelyen keresztül dönthetnek úgy, hogy azt biztosítják.
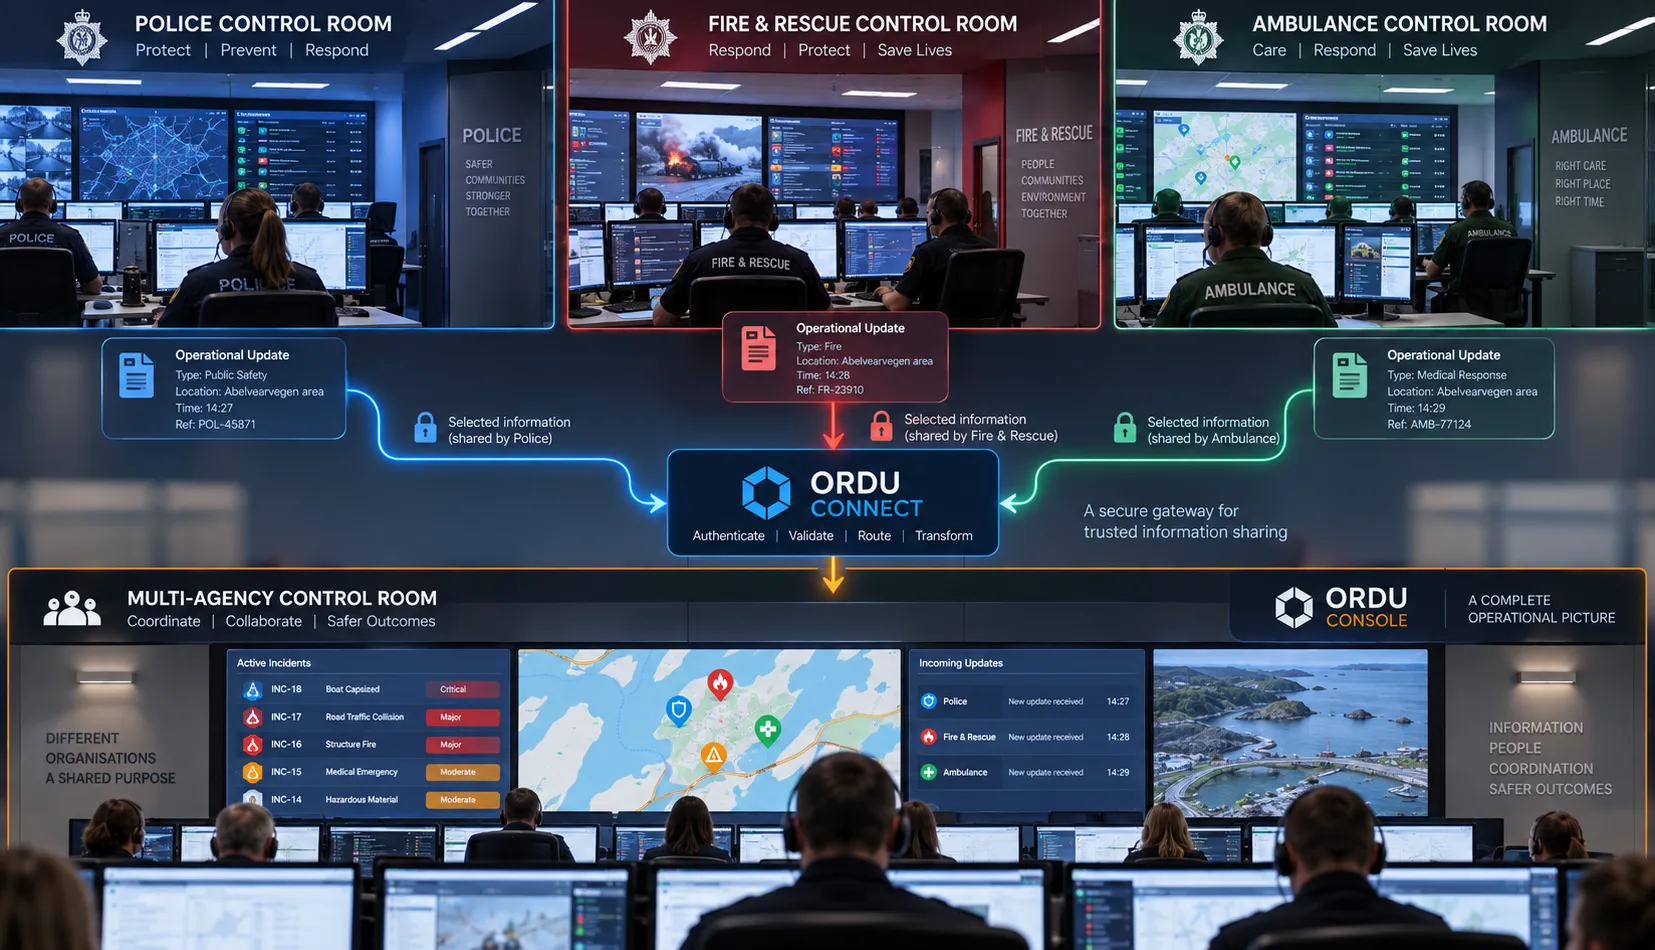
A Telefon Probléma
Digitális integráció nélkül az ügyeleti központok közötti információcsere még mindig erősen függhet telefonhívásoktól.
Az egyik ügyeleti központ kezelője elolvassa az információt a saját rendszeréből.
Szóban közli azt egy másik ügyeleti központban lévő valakivel.
A hívást fogadó személy meghallgatja, és rögzíti egy másik rendszerben vagy eseménynaplóban.
Az információ effektíve ezen a láncon haladt keresztül:
Rendszer → személy → telefon → személy → rendszer
Gondoljuk végig, mi történt az adattal.
Digitálisan indult.
Egy személy értelmezte.
Beszéddé alakult.
Telefonon utazott.
Egy másik személy meghallotta és értelmezte.
Majd visszaalakult digitális információvá azáltal, hogy manuálisan begépelték egy másik rendszerbe.
Ezen szakaszok mindegyike lehetőséget teremt arra, hogy az információt félreértsék, lerövidítsék, tévesen írják át, elgépeljék, vagy megfosszák hasznos struktúrájától és kontextusától.
A beszélő kihagyhat valamit, amiről nem veszi észre, hogy jelentős.
A hallgató félrehallhat egy számot.
Egy helyszínt tévesen jegyezhetnek le.
Egy időpont elveszítheti a kontextusát.
Az egyik szervezet által használt terminológiát a másik másképp értelmezheti.
És miután az információ bekerült a központi eseménynaplóba, a tévesen átírt változat máris hitelesnek tűnhet, egyszerűen azért, mert most már le van írva a rendszerben.
Egy nagy esemény során, amikor az információ gyorsan változhat, és az operatív döntések apró részleteken múlhatnak, ez számít.
A Digitális Információnak Digitálisnak Kell Maradnia
Az ORDU Connect egy másik utat kínál.
Ahol a rendszerek digitálisan tudnak integrálódni, a strukturált információ biztonságosan továbbítható egy szervezet saját környezetéből a több szervezetet érintő eseménybe.
Ahelyett, hogy:
A Ügyeleti Központ → kezelő → telefon → kezelő → több szervezetet érintő eseménynapló
az információ így utazhat:
A Ügyeleti Központ → ORDU Connect → strukturált üzenet → több szervezetet érintő esemény
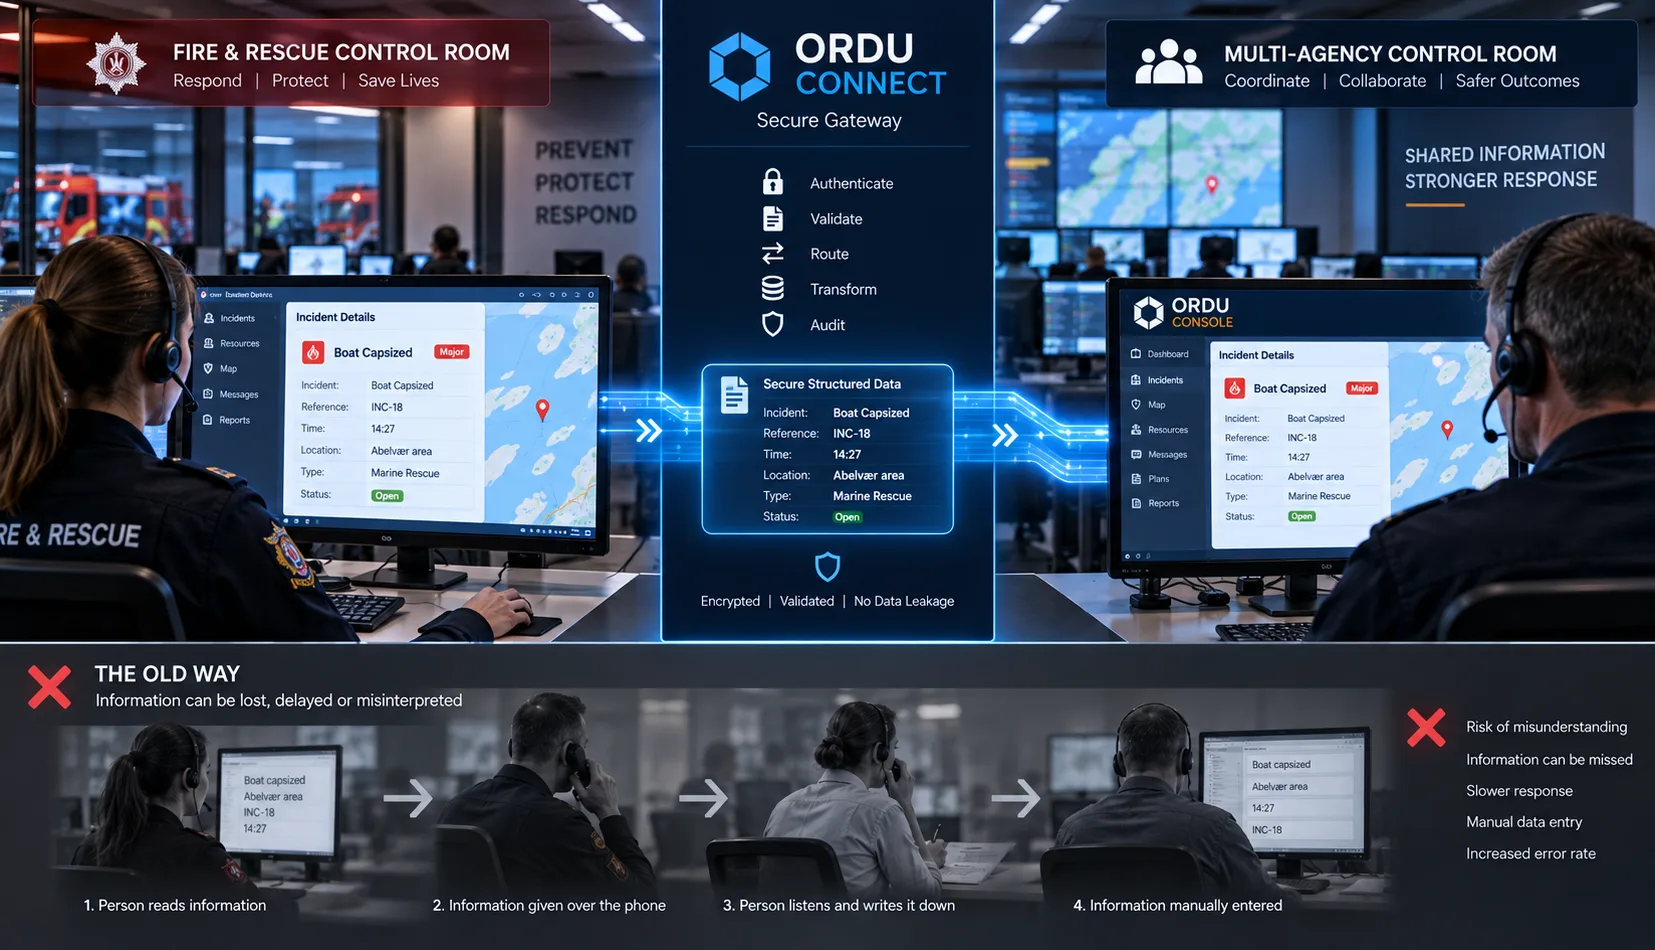
Az információ, amely elhagyja a forrásszervezetet, ugyanaz, amely megérkezik.
A dátumok dátumok maradnak.
Az időpontok időpontok maradnak.
A helyszínek helyszínek maradnak.
A koordináták koordináták maradnak.
A hivatkozások hivatkozások maradnak.
Az azonosítók azonosítók maradnak.
A strukturált mezők strukturált mezők maradnak.
Az információt nem kell szóbeli leírássá alakítani, majd manuálisan újra összeállítani a másik végén.
Ez nem távolítja el az embereket az eseménykezelésből.
Épp ellenkezőleg.
Lehetővé teszi, hogy az emberek több időt töltsenek az információ megértésével, jelentőségének megvitatásával és döntéshozatallal, ahelyett hogy emberi adatátírási interfészként működnének számítógépes rendszerek között.
Őrizzük Meg, Mi Hangzott El Valójában
A strukturált digitális kommunikációnak van egy másik fontos előnye is.
Az eredeti beküldés megőrizhető.
Ez azt jelenti, hogy különbséget lehet tenni a következők között:
amit a forrásszervezet ténylegesen elküldött
és:
hogyan jelenítik meg, értelmezik vagy dolgozzák fel utólag azt az információt.
Ez különösen fontos egy eseménynaplóban.
Ha az információt szóban közlik, és manuálisan gépelik be egy naplóba, a napló valakinek az eredeti információról készített átírását vagy értelmezését tartalmazhatja.
Strukturált digitális kommunikáció esetén az eredeti üzenet az ellenőrzési nyomvonal részeként megmaradhat.
Ez erősebb eredetigazolást teremt, és sokkal egyértelműbb feljegyzést biztosít arról, hogyan került az információ a több szervezetet érintő operatív képbe.
Az SV3P-k Döntik El, Mit Osztanak Meg
Mindez nem jelenti azt, hogy egy integrált rendőrségi, mentőszolgálati, tűzoltósági vagy más ügyeleti központnak automatikusan az összes eseményinformációját át kellene áramoltatnia az ORDU-ba.
Ez ellentmondana a Connect mögötti egyik központi biztonsági elvnek.
Az SV3P dönti el, mit oszt meg.
Az SV3P dönti el, mikor osztja meg.
A rendőrségnek lehet olyan információja, amely nem alkalmas szélesebb körű terjesztésre.
A mentőszolgálatoknak lehet bizalmas információja, amelynek nincs helye a szélesebb, több szervezetet érintő operatív képben.
A tűzoltó- és mentőszolgálatoknak lehet részletes belső operatív információja, amelynek nem kell elhagynia a saját irányítási környezetüket.
Egy egyetemnek lehet kiterjedt kutatási adata, amikor az elemzésének csak egy kis része releváns az eseményhez.
Ezeknek a szervezeteknek az ORDU-hoz való csatlakoztatása nem hoz létre korlátlan láthatóságot a szervezeti határokon átívelően.
Egy ellenőrzött mechanizmust hoz létre, amelyen keresztül a forrásszervezet kijelentheti:
„Ez az információ releváns a több szervezetet érintő reagálás szempontjából, és úgy döntöttünk, hogy megosztjuk.”
Ez az információ ezután biztonságosan áthaladhat az ORDU Connect-en.
Minden más a szervezet saját biztonsági határán belül marad.
Az integráció nem jelenti az adataid feletti ellenőrzés feladását.
Bízz A Forrásban, Ne Minden Egyes Információban
Van egy másik fontos különbség is.
Egy ellenőrzött forrás nem jelenti azt, hogy minden általa küldött információt automatikusan operatív ténynek kell tekinteni.
Az ORDU Connect megállapíthatja, hogy egy beküldés egy elismert SV3P-től származik.
Ez eredetigazolást biztosít.
De az eredetigazolás és az operatív validáció két különböző dolog.
Egy modell továbbra is csak modell.
Egy előrejelzés továbbra is csak előrejelzés.
Egy operatív jelentést később felülírhatnak.
Az információ lehet hiányos, vagy ellentmondhat egy másik forrásból származó információnak.
Ennek a különbségnek a fenntartása különösen fontossá válik több szervezetet érintő, összetett események során.
A rendszernek ezért képesnek kell lennie megválaszolni az olyan kérdéseket, mint:
- Ki szolgáltatta ezt az információt?
- Mikor küldték be?
- Melyik ellenőrzött integráció küldte be?
- Melyik eseményhez rendelték hozzá?
- Milyen információ érkezett eredetileg?
- Hogyan jelenítették meg ezt az információt a Console-ban?
- Van-e forrásrendszer, amely további részleteket tartalmaz?
- Érkezett-e azóta újabb információ?
Ez ellenőrizhető információs láncot hoz létre anélkül, hogy a külső szolgáltatónak be kellene lépnie az operatív környezetbe.
A Szükséges Minimum Elve
Az architektúra egy egyszerű biztonsági elvre épül:
Csak azt fedjük fel, amire a másik szervezetnek szüksége van a szerepe ellátásához.
Az egyetemi földrengésmodell esetében ez azt jelentheti, hogy tudja: egy adott általános területen belül létezik egy természeti katasztrófa esemény.
Nem igényli annak ismeretét, hogy mely személyzet reagál, milyen erőforrásokat vetettek be, milyen döntések születtek, vagy mit jelentettek más szervek.
Egy segélyhívó szolgálat esetében ez jelentheti egy strukturált operatív frissítés megosztását a több szervezetet érintő csapattal, miközben az érzékeny belső információt a saját rendszerein belül tartja.
A központi eseménycsapat esetében ez jelentheti egy szakértői modell kimenetének fogadását anélkül, hogy hozzáférést kapna a szolgáltató teljes platformjához.
Minden szervezet felelős marad a saját információjának védelméért.
Az ORDU Connect biztosítja a köztük lévő ellenőrzött információcserét.
Biztonságos Kommunikáció A Hálózat Megnyitása Nélkül
Végső soron ez az, amire az ORDU Connect tervezve lett:
egy biztonságos kommunikációs határ, nem egy nyitott integrációs határ.
A cél nem az, hogy egyre mélyebb hozzáférést hozzunk létre a szervezetek között.
Nem az, hogy létrehozzunk egy központi rendszert, amely képes minden csatlakoztatott szervezetbe benyúlni.
És nem az, hogy minden információval hozzájáruló szervezetet az ORDU Console felhasználójává kelljen tenni.
A cél egy megbízható útvonal létrehozása, amelyen keresztül a szervezetek pontosan azt az információt cserélhetik ki, amely egy esemény koordinálásához szükséges.
Gondoljunk ismét arra a három ajtóra.
Az első mögött a külső szervezet és az általa védett információ áll.
A harmadik mögött az ORDU eseménykörnyezete és az általa védett érzékeny operatív kép áll.
Közöttük az ORDU Connect.
A középső ajtó azért létezik, hogy a másik kettőt ne kelljen kinyitni.
Az ORDU Connect az őrző lesz az egyébként elkülönült operatív környezetek között.
Tudja, ki kommunikál.
Ellenőrzi az ORDU-ba vezető útvonalat.
Érvényesítheti, ami beérkezik.
Megőrzi a kicserélt információ struktúráját és eredetét.
Hozzárendeli azt az információt a megfelelő eseményhez.
És – ami kritikus – lehetővé teszi, hogy mindkét oldal operatív környezete védett maradjon.
Nem kell megnyitnod a rendszereidet ahhoz, hogy részt vegyél egy esemény digitális koordinálásában. Csak azt az információt kell egy ellenőrzött középső ajtón átküldened, amelyet megosztani kívánsz.
A Rendszerintegrációtól Az Információkoordinációig
Ez megváltoztatja, hogyan gondolkodunk az interoperabilitásról az eseménykezelésben.
A cél nem az, hogy minden szervezetet egyetlen hatalmas rendszerbe helyezzünk.
Nem az, hogy mindenkinek hozzáférést adjunk mindenki más adataihoz.
És nem is egyszerűen az, hogy a lehető legtöbb API-t összekapcsoljuk.
A cél az, hogy a megfelelő információ biztonságosan, strukturált formában mozoghasson a szervezetek között, abban a pillanatban, amikor operatívan hasznossá válik.
Néha ez azt jelenti, hogy egy egyetem vagy kutatóintézet szakértői információját behozzuk az operatív képbe.
Néha azt jelenti, hogy lehetővé tesszük a rendőrségnek, a mentőszolgálatnak, a tűzoltóságnak vagy más reagáló szervezetnek, hogy strukturált operatív frissítést küldjön a saját ügyeleti központjából közvetlenül a több szervezetet érintő eseménybe.
Néha azt jelenti, hogy az eseménycsapat jogosult tagjainak biztonságos útvonalat biztosítunk a vissza a részletesebb információhoz, amelyet egy szakosodott külső rendszer tárol.
Minden esetben ugyanaz az elv érvényesül.
A forrásszervezet megtartja az irányítást afölött, hogy mit oszt meg és mikor.
A fogadó szervezetnek nincs szüksége korlátlan hozzáférésre a forrásrendszerhez.
A külső szervezetnek nincs szüksége korlátlan hozzáférésre a központi eseményhez.
Az információ digitális és strukturált marad ahelyett, hogy szükségtelenül rendszerből beszéddé, majd vissza egy másik rendszerré alakulna.
És az ORDU Connect ezen környezetek között helyezkedik el, mint ellenőrzött középső ajtó.
Az ORDU Console marad a védett környezet, amelyben a több szervezetet érintő eseményt koordinálják.
Az ORDU Connect biztosítja az ellenőrzött hidat, amelyen keresztül megbízható szervezetek és rendszerek hozzájárulhatnak ahhoz az operatív képhez.
Mert a hatékony, több szervezetet érintő koordináció az információmegosztáson múlik.
Ennek nem szabadna megkövetelnie a digitális ajtóid megnyitását.
És amikor az információ már digitálisan létezik, nem szabadna azon múlnia, hogy telefonon felolvassák, és reménykednek, hogy a másik végén helyesen jegyzik le.
Készen áll?
Készen áll átformálni ötleteit valósággá?
Csatlakozzon a sikeres szervezetekhez, akik a Libertas Software Research-t használják erőteljes szoftver megoldások építésére és tervezésére, hogy kielégítsék igényeiket.
Ügyfelek

Legfrissebb Tudásközpont Cikkek
Legfrissebb Tudásközpont Cikkek
13 min read
Hogyan engedhető meg megbízható harmadik feleknek, hogy információval járuljanak hozzá egy élő, több szervezetet érintő eseményhez anélkül, hogy szükségtelen hozzáférést kapnának a központi eseménykezelő rendszerhez, vagy hogy cserébe meg kellene nyitniuk saját rendszereiket? Ez az egyik probléma, amelyre az ORDU Connect megoldást kínál.
3 min read
A Libertas Software Research bekerült a Mirror Review „Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026” listájára, alapítónkról, Adrian Sweeneyről szóló profillal.
2 min read
A Libertas Software Research részt vesz a Belfast Business Show-n a belfasti Malone Hotelben. Regisztráljon a részvételre, és jöjjön el köszönni.
Hírlevél
Kapcsolódj a LinkedInen