
Varno povezovanje tretjih oseb z aktivnim incidentom, ne da bi bil incident izpostavljen
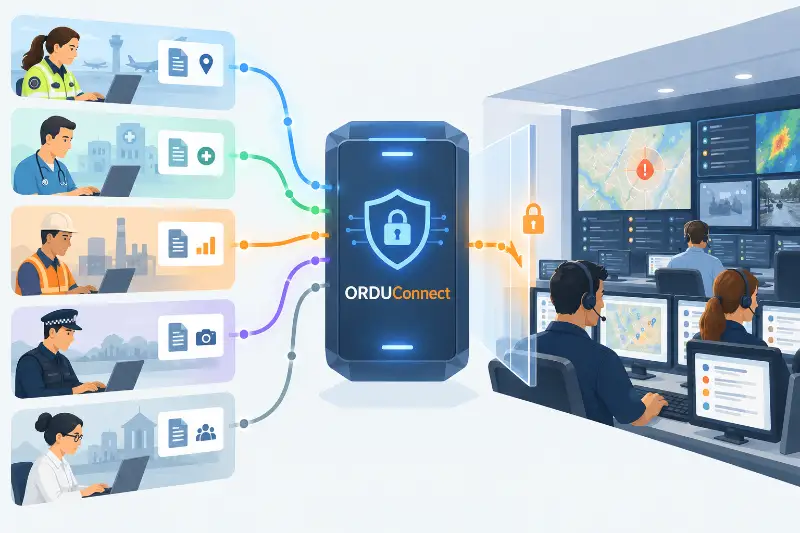
Kako zaupanja vrednim tretjim osebam omogočiti, da prispevajo informacije k aktivnemu medagencijskemu incidentu, ne da bi jim dali nepotreben dostop do osrednjega sistema za upravljanje incidentov ali od njih zahtevali, da v zameno odprejo svoje lastne sisteme? To je eden od problemov, za reševanje katerega je zasnovan ORDU Connect.
Večji incidenti redko obstajajo znotraj informacijskih meja ene same organizacije.
Policija, reševalci in gasilci lahko vsak svoj odziv upravljajo prek lastnih operativnih centrov in sistemov za upravljanje incidentov. Enako lahko počnejo lokalne oblasti, bolnišnice, upravljavci infrastrukture in druge agencije.
Hkrati lahko dragocene informacije prihajajo tudi od organizacij, ki v vodenje incidenta sploh niso vključene.
Univerze, raziskovalne organizacije, sistemi za okoljski nadzor, ponudniki infrastrukture in specializirane modelirne službe imajo lahko informacije, ki bi lahko bistveno izboljšale situacijsko zavedanje.
To so zelo različni odnosi, vendar ustvarjajo skupno težavo:
Kako zaupanja vrednim tretjim osebam omogočiti, da prispevajo informacije k aktivnemu medagencijskemu incidentu, ne da bi jim dali nepotreben dostop do osrednjega sistema za upravljanje incidentov, in ne da bi od njih zahtevali, da v zameno odprejo svoje lastne sisteme?
To je eden od problemov, ki jih rešujemo z ORDU Studio in natančneje z ORDU Connect.
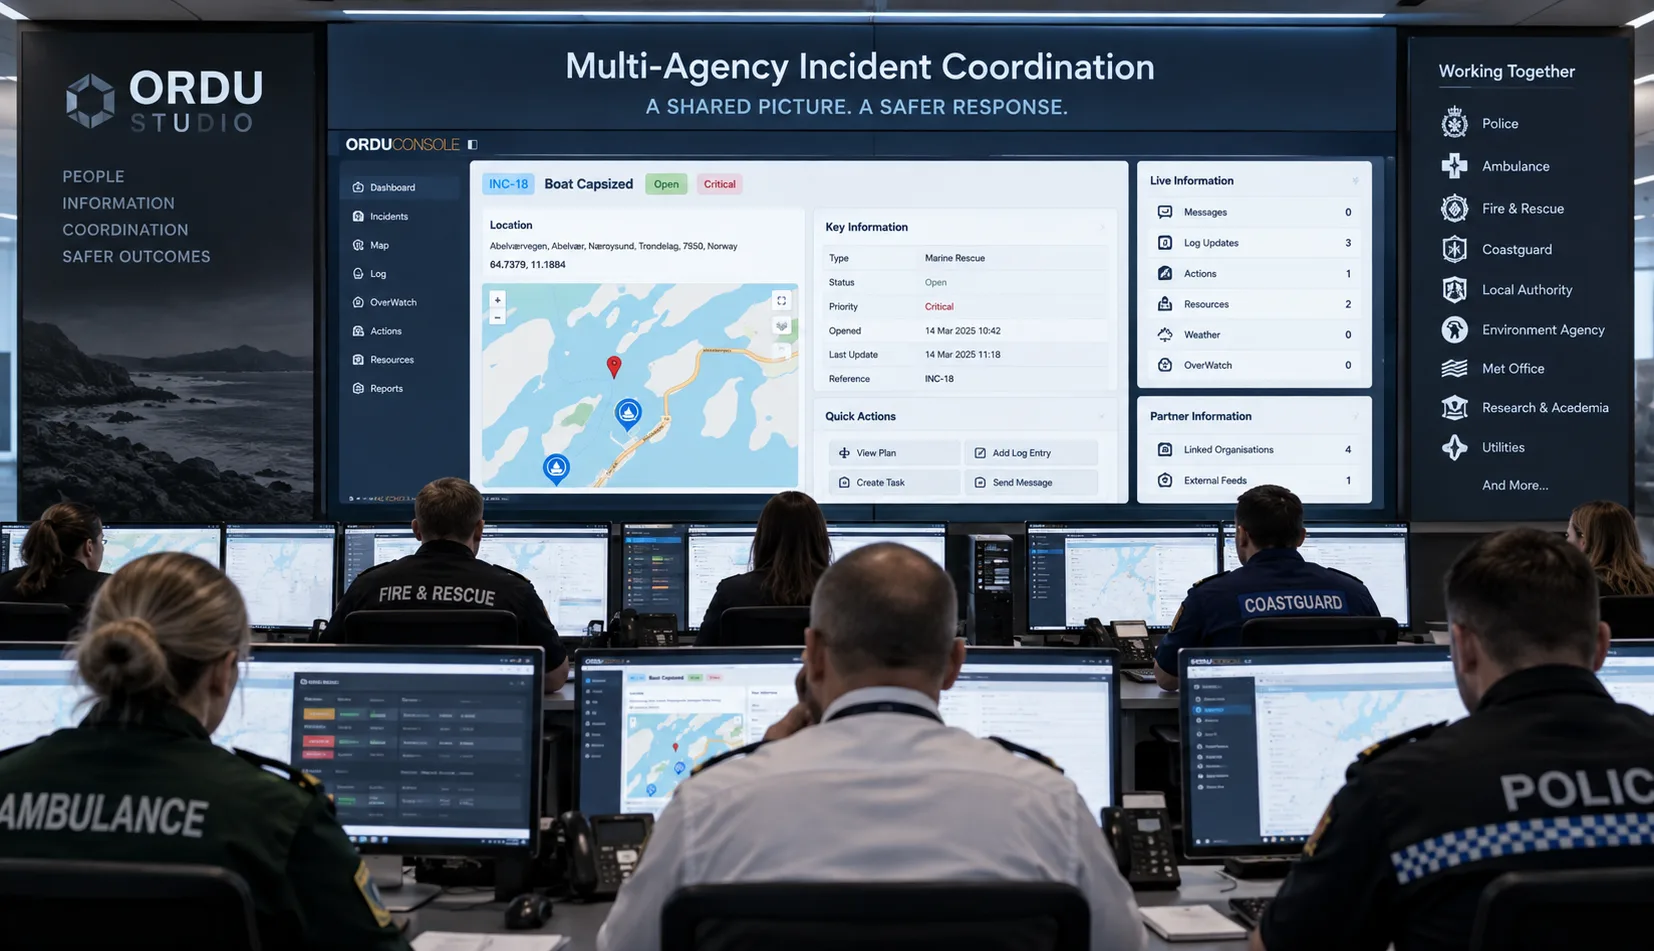
Izmenjava informacij ne zahteva skupnega dostopa
Zamamljivo je razmišljati o medagencijski izmenjavi informacij kot o vprašanju pravic dostopa.
Dodajte vsako sodelujočo organizacijo kot uporabnika. Dodelite jim račune. Omejite, kaj lahko vidijo.
Ali pa se problema lotite z nasprotne strani in se neposredno povežete s sistemi vsake organizacije, pri čemer osrednji platformi dodelite dovoljenje za pridobivanje informacij, ki jih potrebuje.
Oba pristopa potencialno širita varnostno mejo.
Aktiven incident lahko vsebuje zelo občutljive operativne informacije: interne odločitve, osebne podatke, lokacije, ranljivosti, komunikacije, načrte odziva in informacije, ki jih posredujejo druge organizacije.
Prav tako lahko sistemi, ki jih upravljajo policija, reševalci, gasilci, bolnišnice, ponudniki infrastrukture, univerze in druge organizacije, vsebujejo informacije, ki nimajo nobenega razloga, da bi bile izpostavljene osrednji medagencijski platformi.
Zahteva po deljenju enega samega podatka ne bi smela postati zahteva po izpostavitvi celotnega sistema.
ORDU zato obravnava prispevanje informacij, prejemanje informacij in dostop do sistemov druge organizacije kot ločene koncepte.
Organizacija lahko prispeva k medagencijski operativni sliki, ne da bi postala uporabnica sistema ORDU Console.
ORDU lahko prejme informacije od organizacije, ne da bi mu bil dodeljen dostop do internih sistemov te organizacije.
Ta ločitev je temeljnega pomena za arhitekturo ORDU Connect.
Varno preverjeni zunanji ponudniki (SV3P)
Znotraj ORDU Studio zaupanja vredne zunanje ponudnike informacij imenujemo varno preverjeni zunanji ponudniki, oziroma SV3P (angl. Secured Verified Third-Party Providers).
SV3P je lahko operativna organizacija, kot je policija, reševalna ali gasilska služba, ki upravlja svoj lasten operativni center za incidente.
Lahko je bolnišnica, lokalna oblast, komunalno podjetje ali upravljavec infrastrukture.
Prav tako je lahko organizacija, ki nima nikakršne vloge pri koordinaciji incidenta, a upravlja specializiran sistem, nabor podatkov ali analitično zmogljivost, ki postane relevantna v določenih okoliščinah.
Dober primer je univerza, ki upravlja model vpliva potresov.
Te organizacije imajo z incidentom zelo različne odnose, zato ORDU Connect ne more predpostavljati, da bi moral imeti vsak SV3P enako raven dostopa ali izmenjevati enake informacije.
Najpomembneje:
SV3P nadzoruje, katere informacije deli in kdaj jih deli.
Povezava organizacije z ORDU ne pomeni odpiranja sistemov te organizacije za ORDU.
Prav tako ne pomeni, da bi ta organizacija dobila neomejen dostop do informacij, shranjenih znotraj ORDU.
ORDU Connect zagotavlja nadzorovan digitalni kanal med sicer ločenimi okolji.
Tri vrata, z ORDU Connect na sredini
Med integracijo in dostopom obstaja pomembna arhitekturna razlika.
Tradicionalna integracija lahko od ene organizacije zahteva, da odpre digitalna vrata v svoje sisteme, da lahko drug sistem seže vanje in pridobi potrebne informacije.
Pri upravljanju incidentov, zlasti čez organizacijske meje, to ustvarja neprijetno varnostno vprašanje:
Koliko svojega digitalnega okolja morate izpostaviti, da lahko nekdo drug pridobi majhno količino informacij, ki jih dejansko potrebuje?
ORDU Connect uporablja drugačen pristop.
Predstavljajte si arhitekturo kot troja vrata na hodniku.
Prva vrata ščitijo operativno okolje zunanje organizacije.
Tretja vrata ščitijo incidentno okolje ORDU.
Med njima so druga vrata:
ORDU Connect.
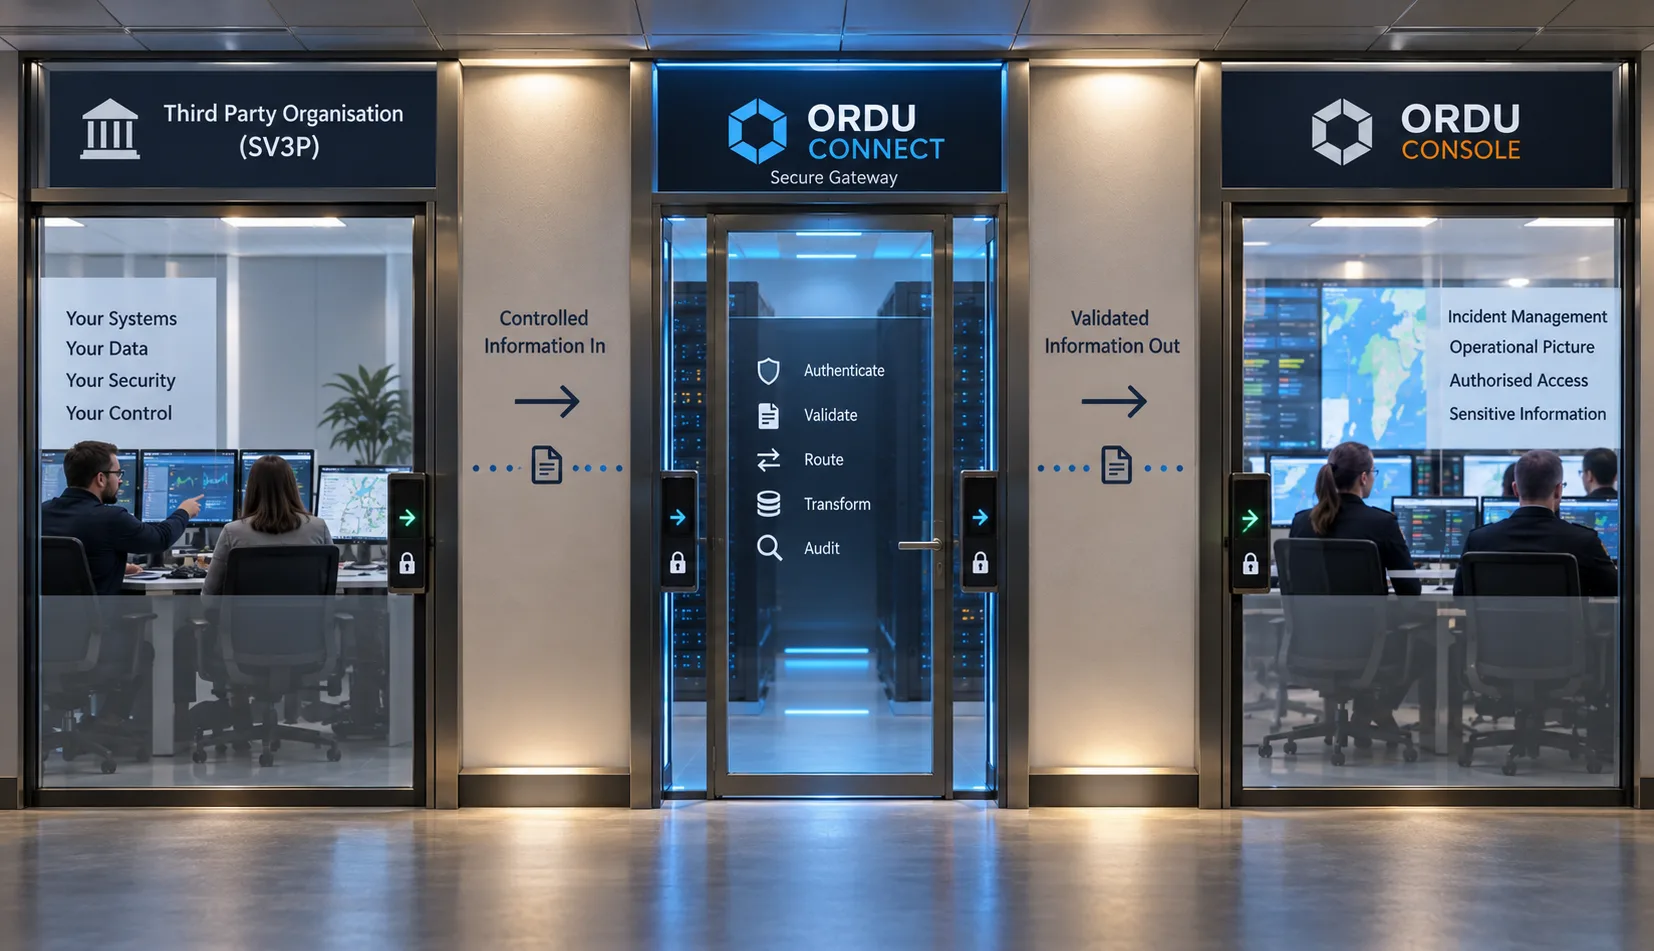
Zunanja organizacija ne da ORDU ključa svojih vrat.
ORDU ne da zunanji organizaciji ključa do incidenta.
Namesto tega obe strani komunicirata skozi nadzorovana srednja vrata.
ORDU Connect je vratar.
Organizacija, ki je vir informacij, se odloči, katere informacije želi spustiti iz svojega okolja in kdaj jih želi deliti.
Te informacije so namerno posredovane skozi srednja vrata.
ORDU Connect preveri pristnost vira, potrdi in obdela oddano vsebino, jo poveže z ustreznim incidentom ter strukturirane informacije naredi dostopne sistemu ORDU Console.
Komunikacija postane:
Organizacija → ORDU Connect → ORDU Console
namesto:
ORDU → odpri zunanji sistem → poišči informacije → pridobi podatke
Ta razlika je pomembna.
ORDU ne potrebuje dovoljenja za brskanje po sistemih druge organizacije v iskanju informacij.
Tretja oseba ne potrebuje dostopa do ORDU Console, da bi posredovala informacije.
Vrata, ki ščitijo obe operativni okolji, ostanejo zaprta.
ORDU Connect zagotavlja nadzorovana srednja vrata, skozi katera lahko potujejo odobrene informacije.
Pošiljatelj nadzoruje svoja vrata
To spremeni, kdo nadzoruje odnos izmenjave informacij.
Pri sistemu, zasnovanem okoli pridobivanja informacij od druge organizacije, prejemni sistem pravzaprav sprašuje:
"Kaj smem pridobiti?"
Pri ORDU Connect se organizacija, ki je vir informacij, namesto tega odloči:
"Kaj želim deliti?"
in:
"Kdaj to želim deliti?"
To je še posebej pomembno pri povezovanju operativnih organizacij, kot so policija, reševalci in gasilci.
Njihovi sistemi lahko vsebujejo velike količine informacij, ki nikoli ne bi smele biti izpostavljene zunaj njihove lastne varnostne meje.
Povezava z ORDU ne bi smela pomeniti, da ORDU dobi dostop do teh sistemov.
Namesto tega lahko organizacija, ko ugotovi, da bi morala določena operativna posodobitev postati del medagencijske slike, to specifično informacijo objavi skozi srednja vrata, ki jih zagotavlja ORDU Connect.
Vse ostalo ostane za lastnimi vrati organizacije, ki je vir informacij.
Primer uporabe ena: specializirano obveščanje brez dostopa do incidenta
Naša prva integracija SV3P je dober primer organizacije, ki ni neposredno vključena v upravljanje incidenta.
Univerza modelira potencialni vpliv potresov na reševalne službe.
Univerzo ne zanima vsak incident, ki se upravlja prek ORDU.
Zanimajo jo posebej incidenti, povezani z naravnimi nesrečami, kjer je splošna lokacija incidenta znotraj določene razdalje od zaznanega potresa.
To ustvarja zelo specifičen informacijski odnos.
Univerza potrebuje dovolj informacij, da lahko ugotovi:
"Ali obstaja incident, ki je relevanten za naš potresni model?"
Ni ji treba vprašati:
"Kaj se dogaja znotraj tega incidenta?"
Ta razlika usmerja izmenjavo informacij.
Delite le toliko, kolikor je potrebno za ugotovitev relevantnosti
ORDU Console je zaščiteno operativno okolje, v katerem pooblaščene ekipe usklajujejo incident.
ORDU Connect zagotavlja nadzorovano mejo med tem okoljem in zunanjimi sistemi.
Pri primeru uporabe s potresi univerza ne potrebuje časovnice incidenta, operativnih odločitev, osebnih podatkov, načrtov, sporočil ali drugih občutljivih informacij, shranjenih znotraj Console.
Potrebuje le omejene informacije, potrebne za ugotovitev, ali incident sodi na njeno področje relevantnosti.
V tem primeru bi to lahko vključevalo dejavnike, kot sta klasifikacija incidenta in dovolj posplošena lokacija.
SV3P lahko te omejene informacije primerja s svojimi lastnimi podatki:
Incident naravne nesreče → splošna lokacija → zaznan potres → mejna razdalja → potencialno ujemanje
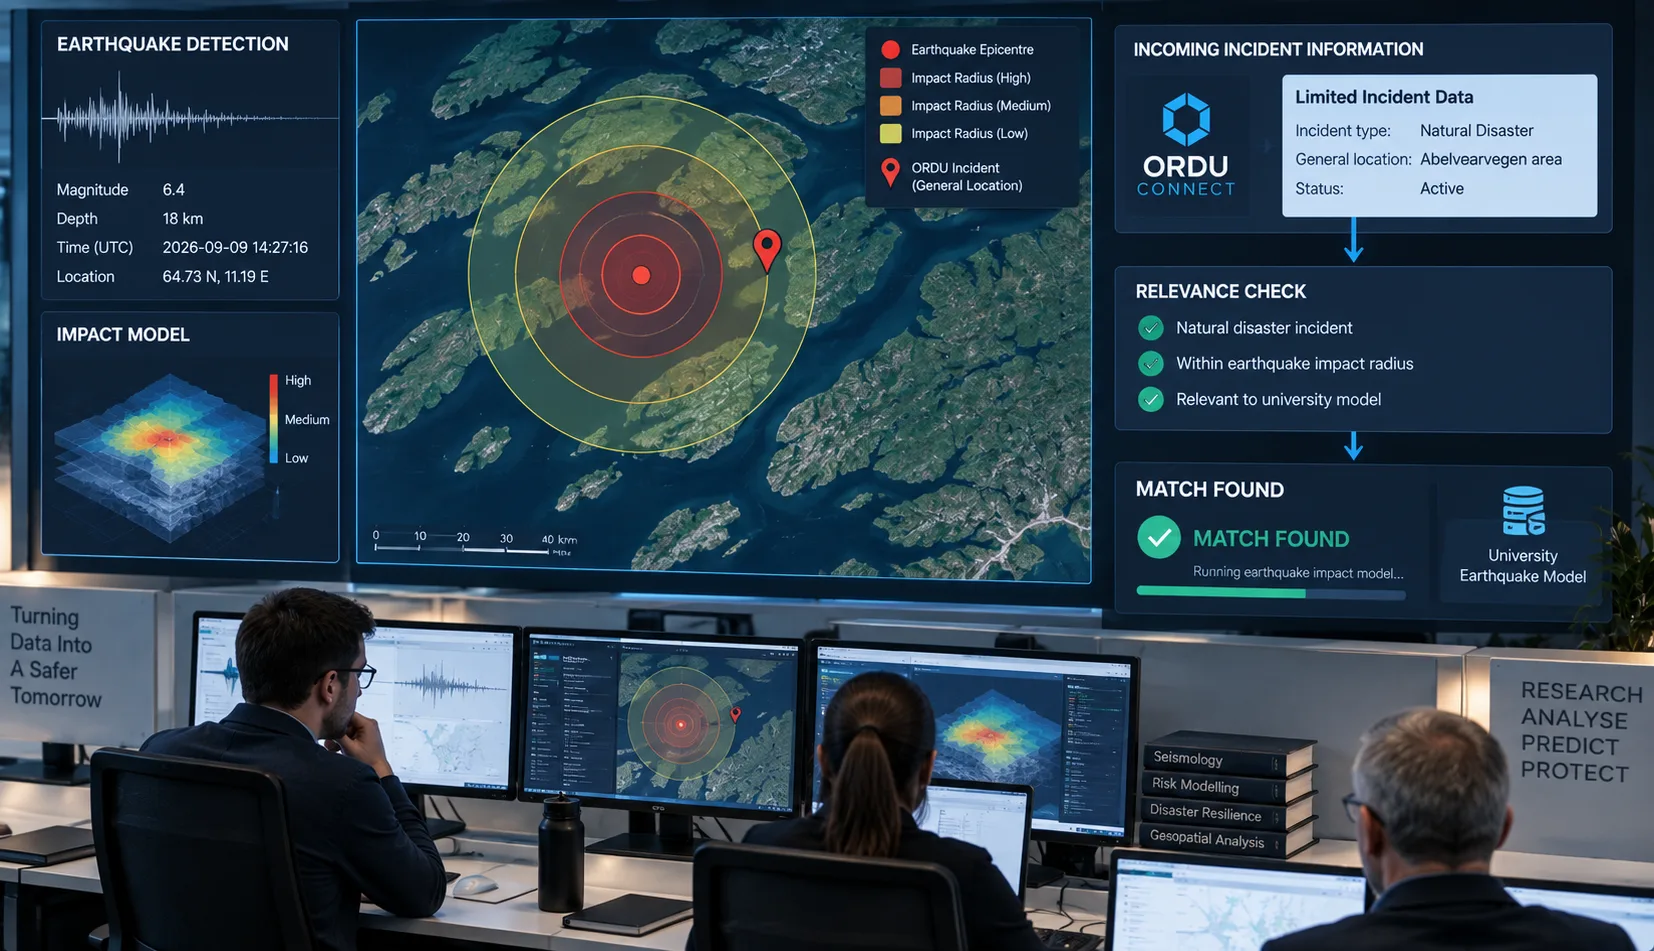
Če ti pogoji niso izpolnjeni, ni potrebno nič nadaljnjega.
Ponudnik je prejel le minimalne informacije, potrebne za ugotovitev, da incident zanj ni relevanten.
Če pa so pogoji izpolnjeni, lahko zunanji sistem opravi svoje specializirano delo.
Naj specialisti ostanejo specialisti
Ko je bil relevanten incident enkrat prepoznan, lahko univerza z lastnimi sistemi, nabori podatkov in specializiranim strokovnim znanjem izvede svoj model vpliva potresa.
ORDU te zmogljivosti ni treba podvajati.
To je še eno pomembno arhitekturno načelo, na katerem temelji ORDU Connect.
Sistemu za upravljanje incidentov ni treba postati meteorološki sistem, platforma za modeliranje potresov, platforma za nadzor infrastrukture, medicinski sistem, policijski sistem in vsak drug specializiran sistem, ki bi lahko potencialno prispeval k incidentu.
Te zmogljivosti že obstajajo.
Cilj bi moral biti, da se njihovi relevantni izsledki po potrebi vključijo v operativno sliko.
Podrobno modeliranje potresa zato ostaja znotraj okolja univerze.
Ko je analiza zaključena, se lahko univerza odloči, da relevantne rezultate varno posreduje ORDU Connect.
Preoblikovanje zunanjega obveščanja v operativno informacijo
Informacije, ki jih prejme ORDU Connect, se preprosto ne vsujejo v incident.
Connect lahko oddano vsebino obdela in jo pretvori v strukturirano sporočilo, ki ga razume ORDU Console.
To sporočilo se lahko nato prikaže na nadzorni plošči Console za ustrezni incident.
Ekipi, ki upravlja incident, ni treba razumeti temeljnega sistema univerze, struktur podatkov ali modelirne platforme.
Informacije prejmejo znotraj okolja, v katerem že usklajujejo odziv.
Tok postane:
ORDU Connect → omejene informacije o relevantnosti → SV3P
čemur po potrebi sledi:
SV3P → specializirana analiza → ORDU Connect → strukturirano sporočilo → ORDU Console
Zunanja organizacija ostane zunaj okolja za upravljanje incidenta, medtem ko njeno relevantno obveščanje postane del operativne slike.
Približevanje podrobnega vira
Včasih bo strukturirana informacija, prikazana v ORDU Console, zadostovala.
Včasih bodo morali ljudje, ki sprejemajo odločitev, raziskati podrobneje.
SV3P lahko zato vključi tudi varne povezave nazaj do informacij, shranjenih znotraj svojih lastnih sistemov.
V primeru potresa lahko univerza vzdržuje specializirano nadzorno ploščo, ki vsebuje precej podrobnejše modeliranje, vizualizacije, nabore podatkov ali podporne informacije.
ORDU lahko poleg informacij, prejetih prek Connect, prikaže povezavo do tega vira.
Pomembno je, da ORDU ne poskuša zaobiti varnostnih kontrol zunanjega ponudnika.
Večina članov incidentne ekipe morda nima dovoljenja za dostop do te univerzitetne nadzorne plošče.
To je pričakovano.
Tisti, ki imajo ustrezne poverilnice, lahko sledijo povezavi in se pri ponudniku avtenticirajo z nadzori dostopa, ki že ščitijo ta sistem.
To postane še posebej dragoceno med sestanki, razpravami in operativnim odločanjem.
Namesto da bi se morala oseba spomniti, da obstaja drug specializiran sistem, poiskati ustrezno aplikacijo, najti pravilno analizo in ugotoviti, ali ima dostop, je vir takoj na voljo iz operativne informacije, ki je sprožila razpravo.
ORDU zagotavlja kontekst. Zunanja organizacija ohrani nadzor nad podrobnimi informacijami.
Primer uporabe dva: povezovanje operativnih centrov
Ista arhitektura rešuje zelo drugačen problem, ko se SV3P sam odziva na incident.
Predstavljajte si večji incident, ki vključuje policijo, reševalce in gasilce.
Vsaka služba ima lahko svoj operativni center, sisteme, postopke, varnostne meje in operativne odgovornosti.
Morda že imajo lastne zrele zmogljivosti za upravljanje incidentov.
ORDU Studio od teh organizacij ne bi smel zahtevati, da opustijo svoje sisteme, ali prisiliti vseh, vpletenih v medagencijski incident, da delajo prek ene ogromne aplikacije.
Zahteva je drugačna.
Medagencijska koordinacijska ekipa potrebuje relevantne informacije od teh organizacij.
In te organizacije potrebujejo varen, zanesljiv mehanizem, prek katerega se lahko odločijo, da jih zagotovijo.
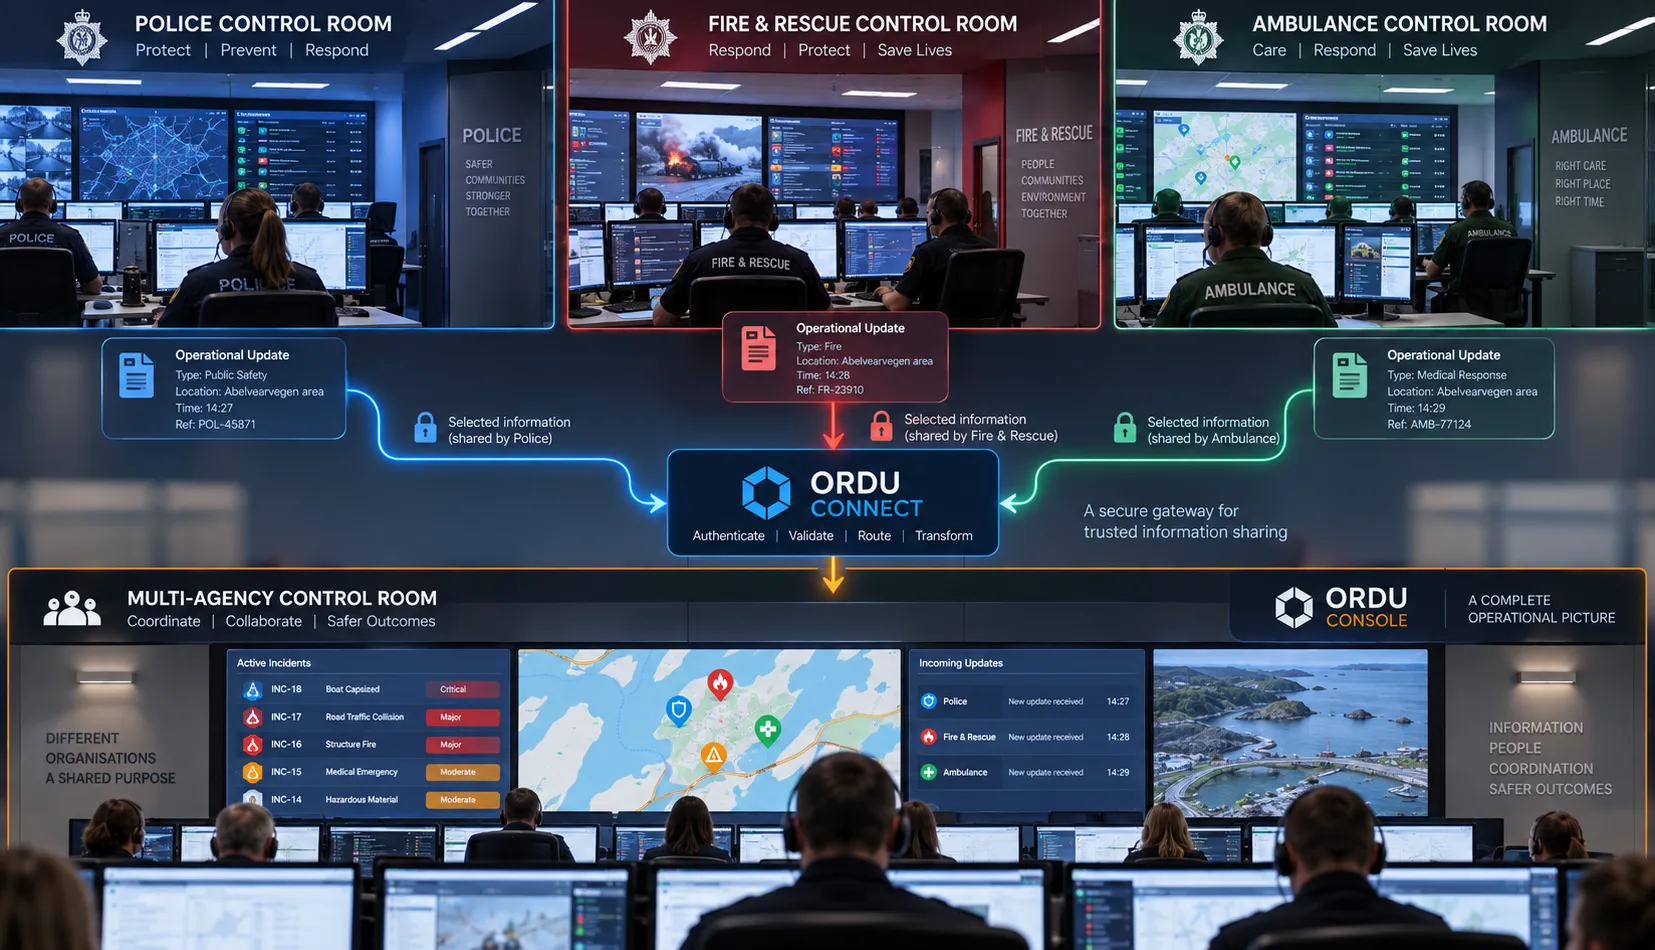
Problem telefona
Brez digitalne integracije lahko izmenjava informacij med operativnimi centri še vedno v veliki meri temelji na telefonskih klicih.
Operater v enem operativnem centru prebere informacije iz svojega sistema.
Ustno jih sporoči nekomu v drugem operativnem centru.
Oseba, ki sprejme klic, ga posluša in zapiše v drug sistem ali dnevnik incidenta.
Informacija je dejansko potovala po tej verigi:
Sistem → oseba → telefon → oseba → sistem
Razmislite, kaj se je zgodilo s podatki.
Začeli so digitalno.
Oseba jih je interpretirala.
Pretvorjeni so bili v govor.
Potovali so po telefonu.
Druga oseba jih je slišala in interpretirala.
Nato so bili ponovno pretvorjeni v digitalno obliko z ročnim vnosom v drug sistem.
Vsaka od teh stopenj predstavlja priložnost, da bi bila informacija napačno razumljena, skrajšana, napačno prepisana, napačno vtipkana ali izgubila uporabno strukturo in kontekst.
Oseba, ki govori, lahko izpusti nekaj, česar se ne zaveda, da je pomembno.
Oseba, ki posluša, lahko številko sliši napačno.
Lokacija je lahko napačno prepisana.
Čas lahko izgubi svoj kontekst.
Terminologijo, ki jo uporablja ena organizacija, lahko druga razume drugače.
In ko je ta informacija enkrat vnesena v osrednji dnevnik incidenta, lahko napačno prepisana različica začne izgledati verodostojna, preprosto zato, ker je zdaj zapisana v sistemu.
Med večjim incidentom, kjer se lahko informacije hitro spreminjajo in operativne odločitve lahko temeljijo na majhnih podrobnostih, je to pomembno.
Digitalne informacije naj ostanejo digitalne
ORDU Connect ponuja drugačno pot.
Kjer se sistemi lahko digitalno povežejo, se lahko strukturirane informacije varno prenesejo iz lastnega okolja organizacije v medagencijski incident.
Namesto:
Operativni center A → operater → telefon → operater → medagencijski dnevnik incidenta
lahko informacija potuje:
Operativni center A → ORDU Connect → strukturirano sporočilo → medagencijski incident
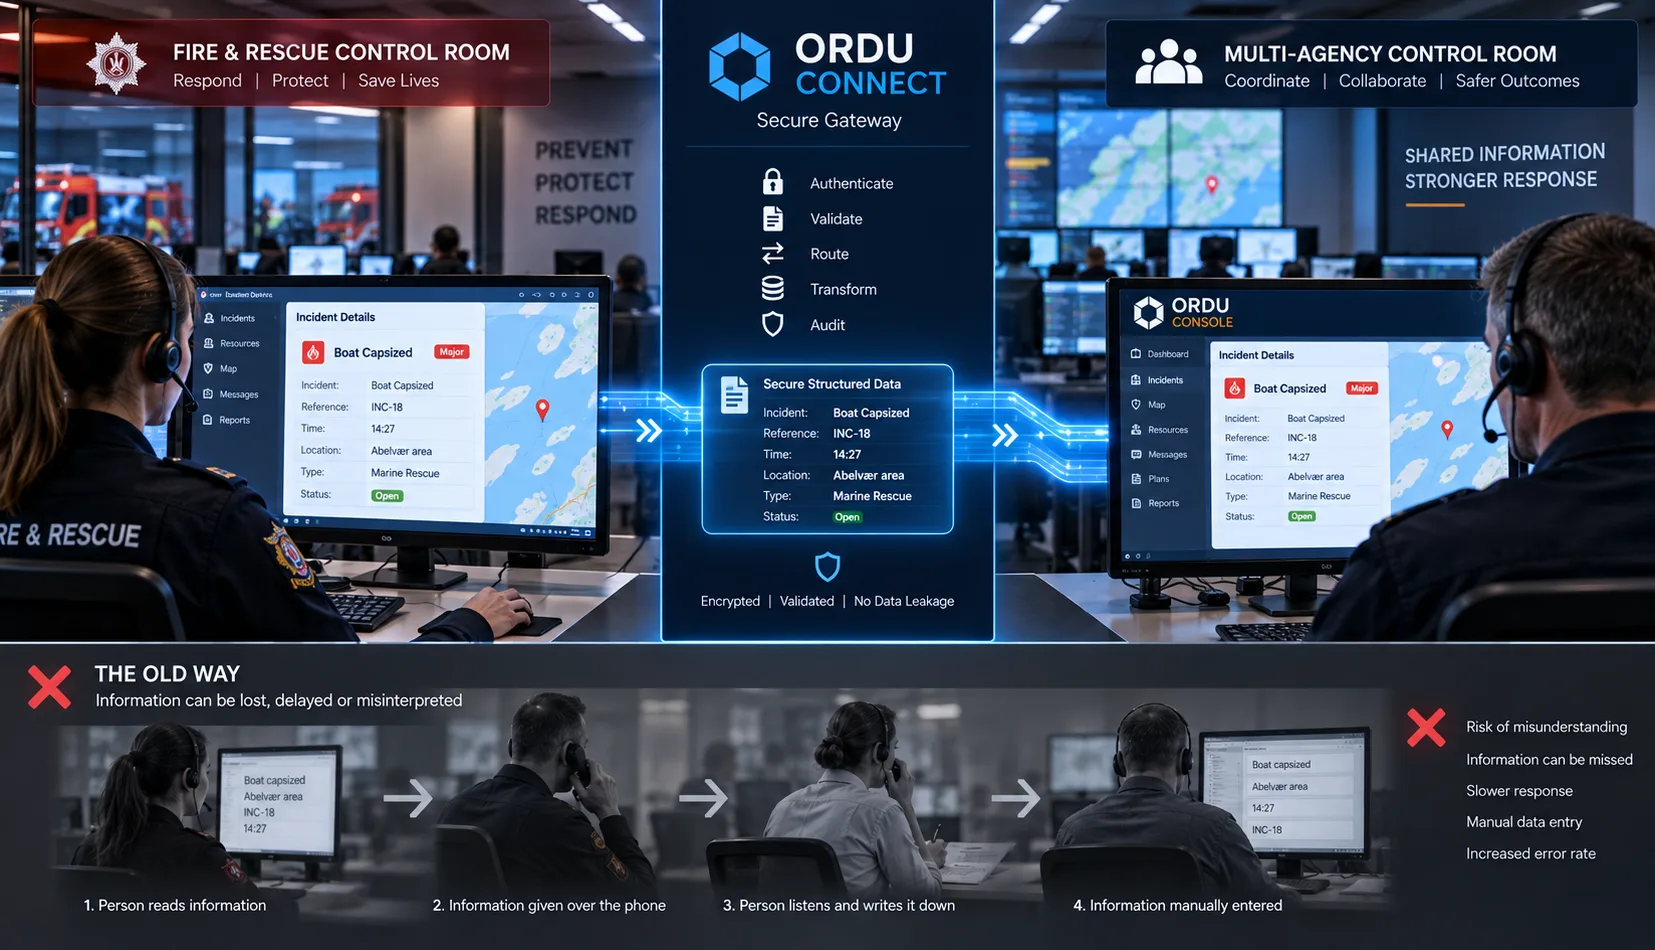
Informacija, ki zapusti izvorno organizacijo, je informacija, ki prispe.
Datumi ostanejo datumi.
Časi ostanejo časi.
Lokacije ostanejo lokacije.
Koordinate ostanejo koordinate.
Reference ostanejo reference.
Identifikatorji ostanejo identifikatorji.
Strukturirana polja ostanejo strukturirana polja.
Informacije ni treba pretvoriti v govorni opis in jo nato ročno rekonstruirati na drugem koncu.
To ne odstrani ljudi iz upravljanja incidentov.
Prav nasprotno.
Ljudem omogoča, da več časa namenijo razumevanju informacij, razpravljanju o njihovem pomenu in sprejemanju odločitev, namesto da delujejo kot človeški vmesniki za prepisovanje podatkov med računalniškimi sistemi.
Ohranite, kar je bilo dejansko povedano
Strukturirana digitalna komunikacija ima še eno pomembno prednost.
Izvirna oddaja se lahko ohrani.
To pomeni, da lahko obstaja razlika med:
tem, kar je izvorna organizacija dejansko poslala
in:
tem, kako je ta informacija nato predstavljena, interpretirana ali obravnavana.
To je še posebej pomembno v dnevniku incidenta.
Če je informacija sporočena ustno in ročno vtipkana v dnevnik, lahko dnevnik vsebuje nečiji prepis ali interpretacijo izvirne informacije.
S strukturirano digitalno komunikacijo lahko izvirno sporočilo ostane del revizijske sledi.
To ustvarja močnejšo sledljivost izvora in zagotavlja veliko jasnejši zapis o tem, kako je informacija vstopila v medagencijsko operativno sliko.
SV3P izbirajo, kaj delijo
Nič od tega ne pomeni, da bi moral integriran policijski, reševalni, gasilski ali drug operativni center samodejno pretakati vse svoje informacije o incidentu v ORDU.
To bi izničilo eno od osrednjih varnostnih načel, na katerih temelji Connect.
SV3P se odloči, kaj deli.
SV3P se odloči, kdaj to deli.
Policija ima lahko informacije, ki niso primerne za širšo distribucijo.
Reševalne službe imajo lahko zaupne informacije, ki nimajo mesta v širši medagencijski operativni sliki.
Gasilske in reševalne službe imajo lahko podrobne interne operativne informacije, ki jim ni treba zapustiti lastnega operativnega okolja.
Univerza ima lahko obsežne raziskovalne podatke, medtem ko je za incident relevanten le majhen del njene analize.
Povezovanje teh organizacij z ORDU ne ustvarja neomejene vidljivosti čez organizacijske meje.
Ustvarja nadzorovan mehanizem, prek katerega lahko izvorna organizacija reče:
"Ta informacija je relevantna za medagencijski odziv in odločili smo se, da jo delimo."
Ta informacija lahko nato varno potuje skozi ORDU Connect.
Vse ostalo ostane znotraj lastne varnostne meje organizacije.
Integracija ne pomeni predaje nadzora nad vašimi podatki.
Zaupajte viru, ne vsaki posamezni informaciji
Obstaja še ena pomembna razlika.
Preverjen vir ne pomeni, da bi bilo treba vsako informacijo, ki jo pošlje, samodejno obravnavati kot operativno dejstvo.
ORDU Connect lahko potrdi, da je oddana vsebina izvirala od priznanega SV3P.
To zagotavlja sledljivost izvora.
Vendar sta sledljivost izvora in operativna potrditev različni stvari.
Model je še vedno model.
Napoved je še vedno napoved.
Operativno poročilo je lahko pozneje nadomeščeno.
Informacije so lahko nepopolne ali v nasprotju z informacijami, prejetimi iz drugega vira.
Ohranjanje te razlike postane še posebej pomembno med zapletenimi incidenti, ki vključujejo več organizacij.
Sistem bi zato moral biti sposoben odgovoriti na vprašanja, kot so:
- Kdo je posredoval to informacijo?
- Kdaj je bila oddana?
- Katera preverjena integracija jo je oddala?
- S katerim incidentom je bila povezana?
- Katera informacija je bila prvotno prejeta?
- Kako je bila ta informacija predstavljena znotraj Console?
- Ali obstaja izvorni sistem, ki vsebuje več podrobnosti?
- Ali so bile pozneje prejete novejše informacije?
To ustvarja sledljivo informacijsko verigo, ne da bi zunanji ponudnik moral vstopiti v operativno okolje.
Načelo minimalno potrebnega razkritja
Arhitektura temelji na preprostem varnostnem načelu:
Izpostavite le tisto, kar druga organizacija potrebuje za opravljanje svoje vloge.
Pri univerzitetnem potresnem modelu lahko to pomeni, da izve, da znotraj določenega splošnega območja obstaja incident naravne nesreče.
Ni ji treba vedeti, katero osebje se odziva, kateri viri so bili razporejeni, katere odločitve so bile sprejete ali kaj so poročale druge agencije.
Za reševalno službo lahko to pomeni deljenje strukturirane operativne posodobitve z medagencijsko ekipo, medtem ko občutljive interne informacije ostanejo znotraj njenih lastnih sistemov.
Za osrednjo incidentno ekipo lahko to pomeni prejemanje izsledkov specializiranega modela, ne da bi ji bil dodeljen dostop do celotne platforme ponudnika.
Vsaka organizacija ostaja odgovorna za zaščito svojih lastnih informacij.
ORDU Connect med njimi zagotavlja nadzorovano izmenjavo informacij.
Varna komunikacija brez odpiranja omrežja
To je navsezadnje tisto, kar je ORDU Connect zasnovan zagotavljati:
varno komunikacijsko mejo, ne odprte integracijske meje.
Cilj ni ustvariti vedno globlji dostop med organizacijami.
Ni ustvariti osrednjega sistema, ki bi lahko posegal v vsako povezano organizacijo.
Prav tako ni, da bi morala vsaka organizacija, ki prispeva informacije, postati uporabnica ORDU Console.
Cilj je ustvariti zaupanja vredno pot, prek katere lahko organizacije izmenjajo prav tiste informacije, ki so potrebne za usklajevanje incidenta.
Ponovno pomislite na tista tri vrata.
Za prvimi je zunanja organizacija in informacije, ki jih ščiti.
Za tretjimi je incidentno okolje ORDU in občutljiva operativna slika, ki jo ščiti.
Med njima je ORDU Connect.
Srednja vrata obstajajo zato, da nobenih od drugih dveh ni treba odpreti.
ORDU Connect postane vratar med sicer ločenimi operativnimi okolji.
Ve, kdo komunicira.
Nadzoruje pot v ORDU.
Lahko preveri, kaj je prejeto.
Ohranja strukturo in sledljivost izvora izmenjanih informacij.
Povezuje te informacije z ustreznim incidentom.
In, kar je ključno, omogoča, da operativna okolja na obeh straneh ostanejo zaščitena.
Za sodelovanje pri digitalnem usklajevanju incidenta vam ni treba odpreti svojih sistemov. Skozi nadzorovana srednja vrata morate le posredovati informacije, ki jih izberete za deljenje.
Od integracije sistemov do usklajevanja informacij
To spreminja, kako razmišljamo o interoperabilnosti pri upravljanju incidentov.
Cilj ni vsako organizacijo vključiti v en ogromen sistem.
Ni v tem, da bi vsi dobili dostop do podatkov vseh drugih.
In ni preprosto v povezovanju čim več API-jev.
Cilj je omogočiti, da se prave informacije varno premikajo med organizacijami, v strukturirani obliki, na točki, kjer postanejo operativno uporabne.
Včasih to pomeni, da se specializirano obveščanje univerze ali raziskovalne organizacije vključi v operativno sliko.
Včasih pomeni, da lahko policija, reševalci, gasilci ali druga odzivna organizacija pošljejo strukturirano operativno posodobitev iz svojega operativnega centra neposredno v medagencijski incident.
Včasih pomeni zagotavljanje varne poti pooblaščenim članom incidentne ekipe nazaj do podrobnejših informacij, shranjenih znotraj specializiranega zunanjega sistema.
V vsakem primeru ostaja načelo enako.
Izvorna organizacija ohrani nadzor nad tem, kaj deli in kdaj.
Prejemna organizacija ne potrebuje neomejenega dostopa do izvornega sistema.
Zunanja organizacija ne potrebuje neomejenega dostopa do osrednjega incidenta.
Informacije ostanejo digitalne in strukturirane, namesto da bi bile po nepotrebnem prevedene iz sistema v govor in nazaj v drug sistem.
ORDU Connect pa se med temi okolji nahaja kot nadzorovana srednja vrata.
ORDU Console ostaja zaščiteno okolje, v katerem se usklajuje medagencijski incident.
ORDU Connect zagotavlja nadzorovan most, prek katerega lahko zaupanja vredne organizacije in sistemi prispevajo k tej operativni sliki.
Ker učinkovito medagencijsko usklajevanje temelji na deljenju informacij.
Ne bi smelo zahtevati odpiranja vaših digitalnih vrat.
In kadar informacije že obstajajo digitalno, ne bi smelo biti odvisno od tega, da jih preberete po telefonu in upate, da bodo na drugem koncu pravilno zapisane.
Ste pripravljeni?
Pripravljeni preoblikovati vaše ideje v resničnost?
Pridružite se uspešnim organizacijam, ki uporabljajo Libertas Software Research za gradnjo in oblikovanje mogočnih programskih rešitev za izpolnitev svojih potreb.
Stranke

Najnovejši Članki Centra Znanja
Najnovejši Članki Centra Znanja
13 min read
Kako zaupanja vrednim tretjim osebam omogočiti, da prispevajo informacije k aktivnemu medagencijskemu incidentu, ne da bi jim dali nepotreben dostop do osrednjega sistema za upravljanje incidentov ali od njih zahtevali, da v zameno odprejo svoje lastne sisteme? To je eden od problemov, za reševanje katerega je zasnovan ORDU Connect.
3 min read
Libertas Software Research je bil predstavljen na seznamu Mirror Review 'Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026', s profilom našega ustanovitelja Adriana Sweeneyja.
2 min read
Libertas Software Research se bo udeležil Belfast Business Show v Malone Hotelu v Belfastu. Prijavite se za udeležbo in pridite pozdravit.
Novice
Povežite se na LinkedInu