
Conectar de Forma Segura a Terceros a un Incidente en Curso sin Exponer el Incidente
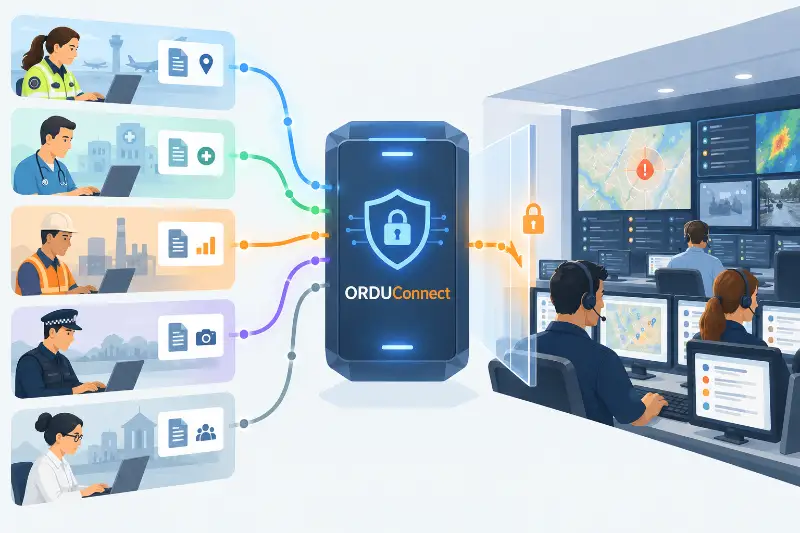
¿Cómo permitir que terceros de confianza aporten información a un incidente multiagencia en curso sin darles un acceso innecesario al sistema central de gestión de incidentes, ni exigirles que abran sus propios sistemas a cambio? Ese es uno de los problemas que ORDU Connect está diseñado para resolver.
Los incidentes de gran envergadura rara vez existen dentro de los límites de información de una sola organización.
Los servicios de policía, ambulancia y bomberos pueden estar gestionando cada uno su propia respuesta a través de sus propias salas de control y sistemas de gestión de incidentes. Las autoridades locales, los hospitales, los operadores de infraestructuras y otras agencias pueden estar haciendo lo mismo.
Al mismo tiempo, puede llegar información valiosa desde organizaciones que no participan en absoluto en la gestión del incidente.
Universidades, organismos de investigación, sistemas de monitorización ambiental, proveedores de infraestructuras y servicios especializados de modelización pueden disponer de información que podría mejorar sustancialmente la conciencia situacional.
Se trata de relaciones muy distintas, pero todas plantean un problema común:
¿Cómo permitir que terceros de confianza aporten información a un incidente multiagencia en curso sin darles un acceso innecesario al sistema central de gestión de incidentes, y sin exigirles que abran sus propios sistemas a cambio?
Ese es uno de los problemas que abordamos con ORDU Studio y, en concreto, con ORDU Connect.
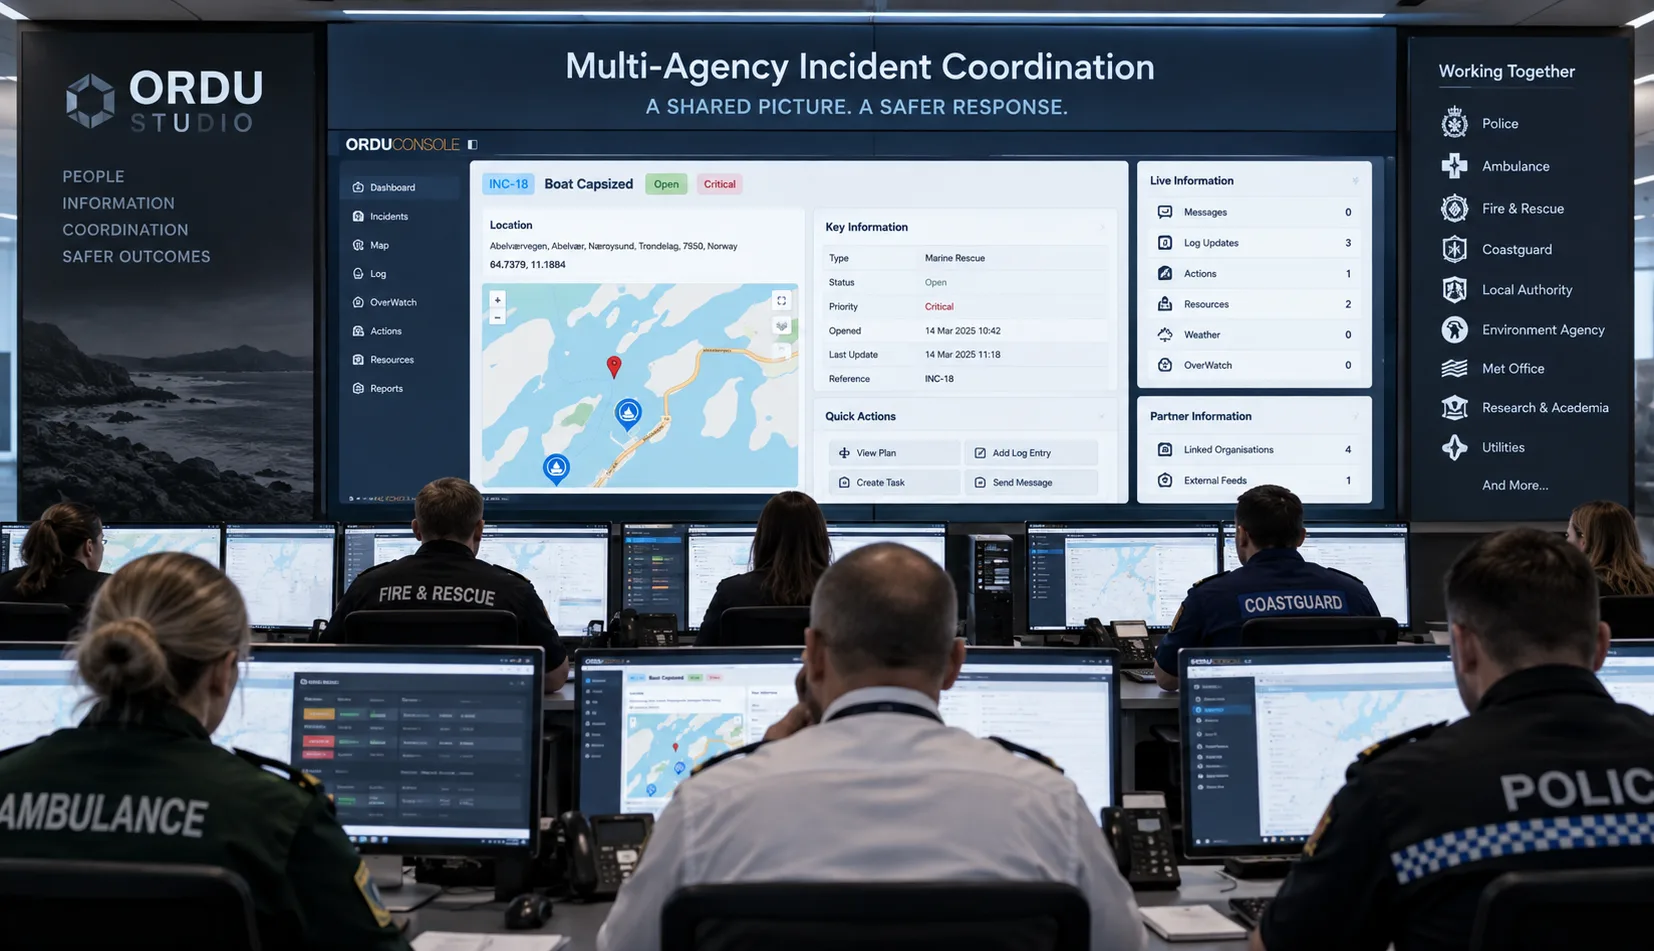
Compartir Información No Requiere Compartir Acceso
Es tentador pensar en el intercambio de información multiagencia como un problema de permisos.
Añadir como usuario a cada organización participante. Darles cuentas. Restringir lo que pueden ver.
O abordar el problema desde el sentido opuesto y conectarse directamente a los sistemas de cada organización, dando a la plataforma central permiso para recuperar la información que necesita.
Ambos enfoques pueden ampliar el perímetro de seguridad.
Un incidente activo puede contener información operativa altamente sensible: decisiones internas, datos de personal, ubicaciones, vulnerabilidades, comunicaciones, planes de respuesta e información facilitada por otras organizaciones.
Del mismo modo, los sistemas operados por la policía, las ambulancias, los bomberos, los hospitales, los proveedores de infraestructuras, las universidades y otras organizaciones pueden contener información que no tiene ninguna razón para exponerse a una plataforma central multiagencia.
La necesidad de compartir un dato concreto no debería convertirse en la necesidad de exponer todo un sistema.
Por ello, ORDU trata aportar información, recibir información y acceder a los sistemas de otra organización como conceptos independientes.
Una organización puede contribuir a la imagen operativa multiagencia sin convertirse en usuaria de ORDU Console.
ORDU puede recibir información de una organización sin que se le conceda acceso a los sistemas internos de esa organización.
Esa separación es fundamental en la arquitectura de ORDU Connect.
Proveedores Externos Verificados y Asegurados
Dentro de ORDU Studio, nos referimos a los proveedores externos de información de confianza como Proveedores Externos Verificados y Asegurados, o SV3P (por sus siglas en inglés).
Un SV3P puede ser una organización operativa, como un servicio de policía, ambulancia o bomberos que gestiona su propia sala de control de incidentes.
Puede ser un hospital, una autoridad local, una compañía de servicios públicos o un operador de infraestructuras.
Igualmente, puede ser una organización sin ningún papel en la coordinación del incidente, pero que opera un sistema especializado, un conjunto de datos o una capacidad analítica que resulta relevante en determinadas circunstancias.
Una universidad que ejecuta un modelo de impacto sísmico es un buen ejemplo.
Estas organizaciones mantienen relaciones muy diferentes con un incidente, por lo que ORDU Connect no puede asumir que todos los SV3P deban tener el mismo nivel de acceso o intercambiar la misma información.
Y lo más importante:
El SV3P controla qué información comparte y cuándo la comparte.
Conectar una organización a ORDU no significa abrir los sistemas de esa organización a ORDU.
Tampoco significa dar a esa organización acceso sin restricciones a la información que contiene ORDU.
ORDU Connect proporciona un canal digital controlado entre entornos que, de otro modo, permanecerían separados.
Tres Puertas, con ORDU Connect en el Medio
Existe una diferencia arquitectónica importante entre integración y acceso.
Una integración tradicional puede exigir que una organización abra una puerta digital hacia sus sistemas para que otro sistema pueda entrar y recuperar la información que necesita.
En la gestión de incidentes, especialmente entre distintas organizaciones, eso plantea una pregunta de seguridad incómoda:
¿Cuánto de su entorno digital necesita exponer para que otra persona pueda obtener la pequeña cantidad de información que realmente requiere?
ORDU Connect adopta un enfoque diferente.
Piense en la arquitectura como tres puertas en un pasillo.
La primera puerta protege el entorno operativo de la organización externa.
La tercera puerta protege el entorno de incidentes de ORDU.
Y entre ambas está la segunda puerta:
ORDU Connect.
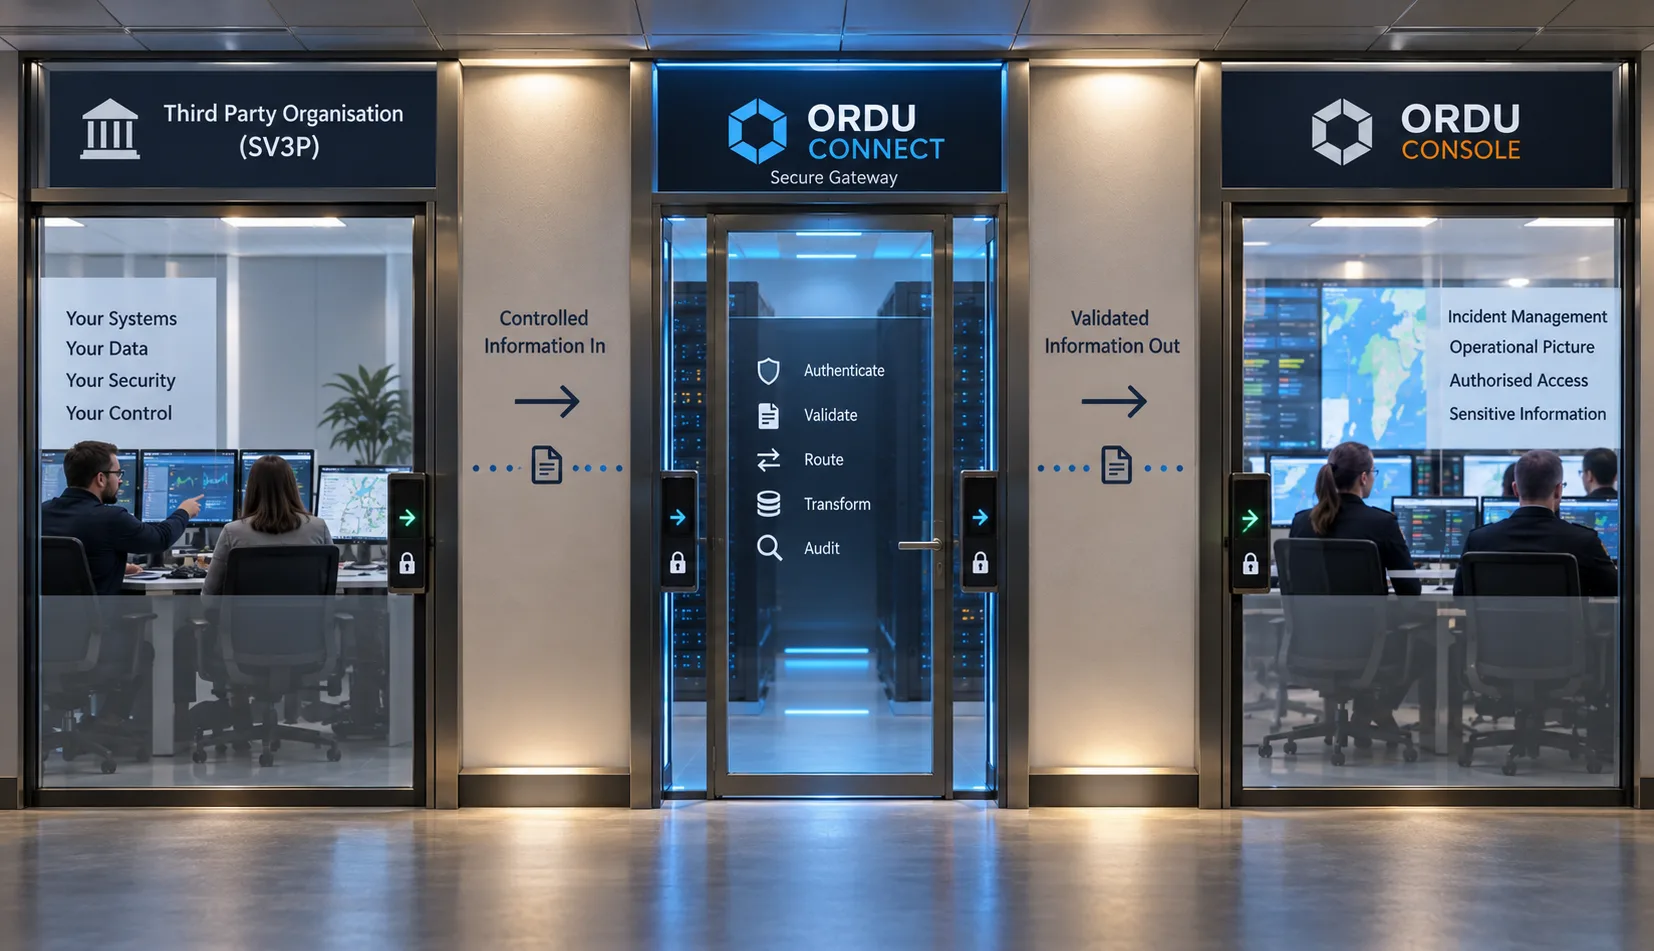
La organización externa no le da a ORDU una llave de su puerta.
ORDU no le da a la organización externa una llave del incidente.
En su lugar, ambas partes se comunican a través de la puerta intermedia controlada.
ORDU Connect es el guardián.
La organización de origen decide qué información quiere dejar salir de su entorno y cuándo quiere compartirla.
Esa información se envía deliberadamente a través de la puerta intermedia.
ORDU Connect autentica la fuente, valida y procesa el envío, lo asocia con el incidente correspondiente y pone la información estructurada a disposición de ORDU Console.
La comunicación pasa a ser:
Organización → ORDU Connect → ORDU Console
en lugar de:
ORDU → abrir un sistema externo → buscar información → recuperar datos
Esa distinción importa.
ORDU no necesita permiso para recorrer los sistemas de otra organización en busca de información.
El tercero no necesita acceso a ORDU Console para entregar información.
Las puertas que protegen ambos entornos operativos permanecen cerradas.
ORDU Connect proporciona la puerta intermedia controlada por la que puede pasar la información aprobada.
El Remitente Controla Su Propia Puerta
Esto cambia quién controla la relación de intercambio de información.
Con un sistema diseñado para extraer información de otra organización, el sistema receptor está, en la práctica, preguntando:
«¿Qué se me permite recuperar?»
Con ORDU Connect, es la organización de origen la que decide:
«¿Qué quiero compartir?»
y:
«¿Cuándo quiero compartirlo?»
Esto resulta especialmente importante al conectar organizaciones operativas como los servicios de policía, ambulancia y bomberos.
Sus sistemas pueden contener grandes cantidades de información que nunca deberían exponerse fuera de su propio perímetro de seguridad.
Conectarse a ORDU no debería significar conceder a ORDU acceso a esos sistemas.
En su lugar, cuando una organización determina que una actualización operativa concreta debe formar parte de la imagen multiagencia, puede publicar esa información específica a través de la puerta intermedia que proporciona ORDU Connect.
Todo lo demás permanece detrás de la propia puerta de la organización de origen.
Caso de Uso Uno: Inteligencia Especializada Sin Acceso al Incidente
Nuestra primera integración de SV3P es un buen ejemplo de una organización que no participa directamente en la gestión de un incidente.
Una universidad está modelizando el posible impacto de los terremotos en los servicios de emergencia.
La universidad no está interesada en todos los incidentes gestionados a través de ORDU.
Le interesan específicamente los incidentes relacionados con desastres naturales cuya ubicación general se encuentre dentro de una distancia definida respecto a un terremoto detectado.
Eso genera una relación de información muy específica.
La universidad necesita suficiente información para establecer:
«¿Existe un incidente relevante para nuestro modelo sísmico?»
No necesita preguntar:
«¿Qué está sucediendo dentro de ese incidente?»
Esa distinción determina el intercambio de información.
Compartir Solo Lo Suficiente para Establecer la Relevancia
ORDU Console es el entorno operativo protegido en el que los equipos autorizados coordinan un incidente.
ORDU Connect proporciona el límite controlado entre ese entorno y los sistemas externos.
En el caso de uso del terremoto, la universidad no necesita la cronología del incidente, las decisiones operativas, la información del personal, los planes, los mensajes ni ninguna otra información sensible contenida en Console.
Solo necesita la información limitada necesaria para determinar si un incidente entra dentro de su área de relevancia.
En este caso, eso podría incluir factores como la clasificación del incidente y una ubicación suficientemente generalizada.
El SV3P puede comparar esa información limitada con sus propios datos:
Incidente de desastre natural → ubicación general → terremoto detectado → umbral de distancia → posible coincidencia
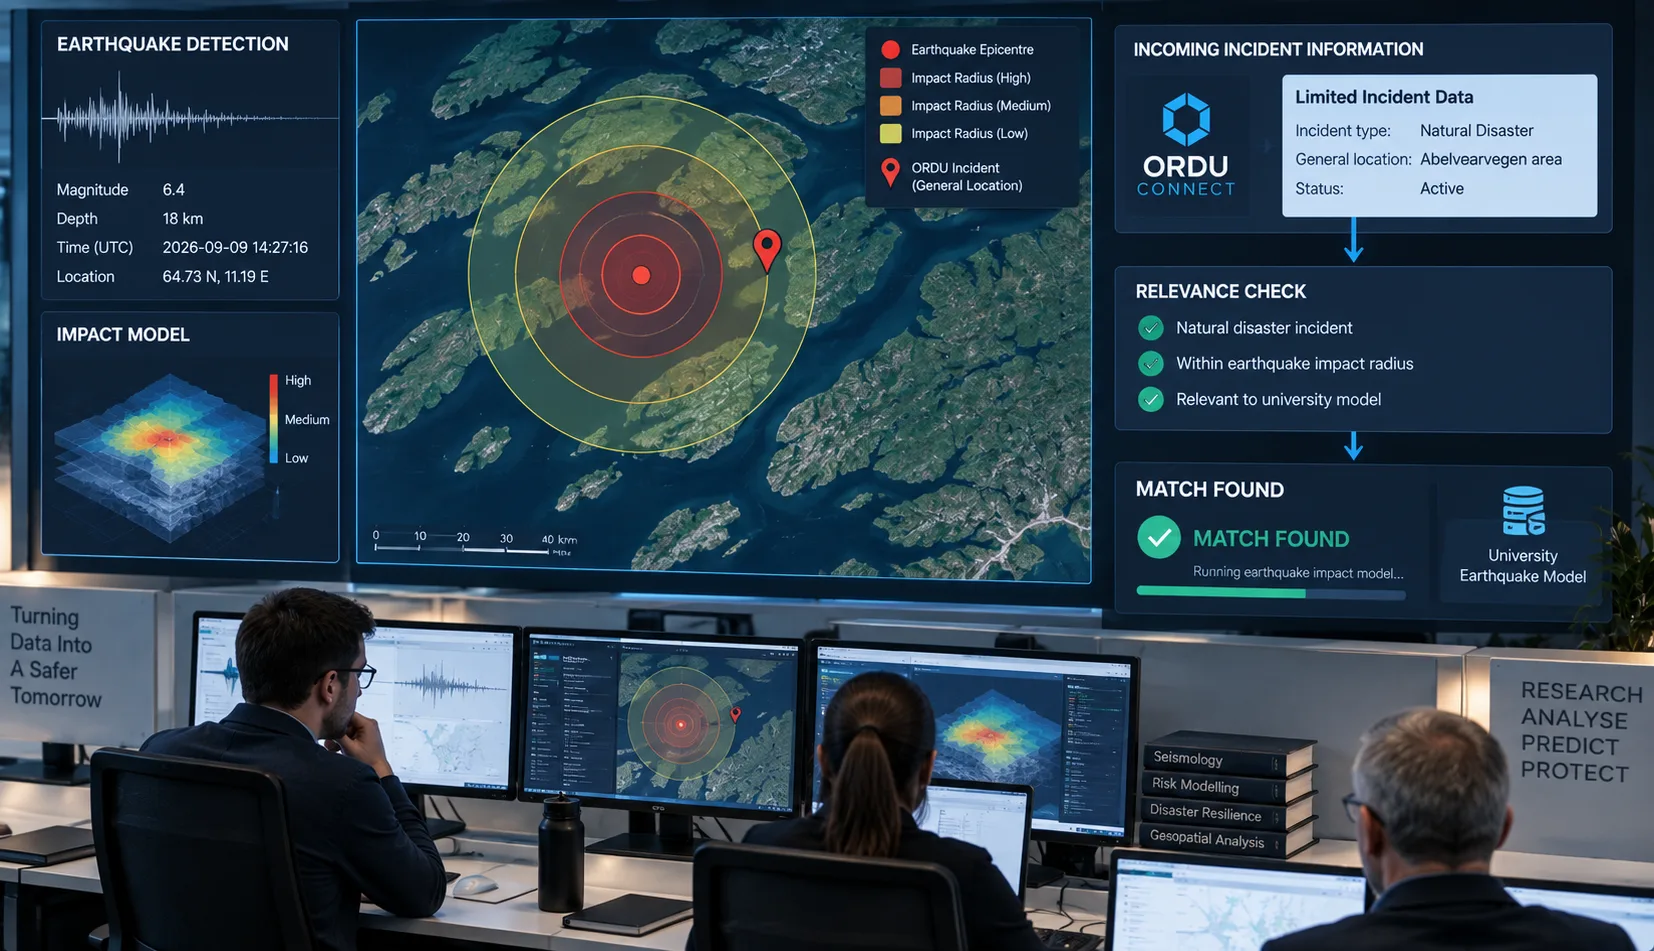
Si no se cumplen esas condiciones, no es necesario que ocurra nada más.
El proveedor solo ha recibido la información mínima necesaria para determinar que el incidente no es relevante para él.
Sin embargo, si se cumplen las condiciones, el sistema externo puede llevar a cabo su trabajo especializado.
Dejar que los Especialistas Sigan Siendo Especialistas
Una vez identificado un incidente relevante, la universidad puede ejecutar su modelo de impacto sísmico utilizando sus propios sistemas, conjuntos de datos y experiencia especializada.
ORDU no necesita replicar esa capacidad.
Este es otro principio arquitectónico importante detrás de ORDU Connect.
Un sistema de gestión de incidentes no necesita convertirse en un sistema meteorológico, una plataforma de modelización sísmica, una plataforma de monitorización de infraestructuras, un sistema médico, un sistema policial y todos los demás sistemas especializados que podrían contribuir potencialmente a un incidente.
Esas capacidades ya existen.
El objetivo debe ser permitir que sus resultados relevantes contribuyan a la imagen operativa cuando sea necesario.
Por tanto, la modelización sísmica detallada permanece dentro del entorno de la universidad.
Una vez completado el análisis, la universidad puede optar por enviar de forma segura los resultados relevantes a ORDU Connect.
Convertir la Inteligencia Externa en Información Operativa
La información recibida por ORDU Connect no se vuelca simplemente en el incidente.
Connect puede procesar el envío y convertirlo en un mensaje estructurado que ORDU Console entiende.
Ese mensaje puede mostrarse después en el panel de Console para el incidente correspondiente.
El equipo del incidente no necesita entender el sistema subyacente de la universidad, sus estructuras de datos ni su plataforma de modelización.
Reciben la información dentro del entorno en el que ya están coordinando la respuesta.
El flujo pasa a ser:
ORDU Connect → información limitada de relevancia → SV3P
seguido, cuando corresponda, de:
SV3P → análisis especializado → ORDU Connect → mensaje estructurado → ORDU Console
La organización externa permanece fuera del entorno de gestión de incidentes mientras su inteligencia relevante pasa a formar parte de la imagen operativa.
Poner al Alcance la Fuente Detallada
A veces la información estructurada presentada en ORDU Console será suficiente.
A veces las personas que toman una decisión necesitarán investigar más a fondo.
Por ello, un SV3P también puede incluir enlaces seguros que remitan a la información contenida en sus propios sistemas.
En el ejemplo del terremoto, la universidad podría mantener un panel especializado con una modelización, visualizaciones, conjuntos de datos o información de apoyo mucho más detallados.
ORDU puede mostrar un enlace a ese recurso junto con la información recibida a través de Connect.
Es importante destacar que ORDU no intenta eludir los controles de seguridad del proveedor externo.
Es posible que la mayoría de los miembros del equipo del incidente no tengan permiso para acceder a ese panel universitario.
Eso es lo esperado.
Quienes sí dispongan de las credenciales adecuadas pueden seguir el enlace y autenticarse ante el proveedor mediante los controles de acceso que ya protegen ese sistema.
Esto resulta especialmente valioso durante reuniones, debates y toma de decisiones operativas.
En lugar de que alguien tenga que recordar que existe otro sistema especializado, encontrar la aplicación adecuada, localizar el análisis correcto y comprobar si tiene acceso, la fuente puede estar disponible de inmediato a partir de la información operativa que motivó el debate.
ORDU aporta el contexto. La organización externa mantiene el control de la información detallada.
Caso de Uso Dos: Conectar Salas de Control Operativas
La misma arquitectura resuelve un problema muy distinto cuando el propio SV3P está respondiendo al incidente.
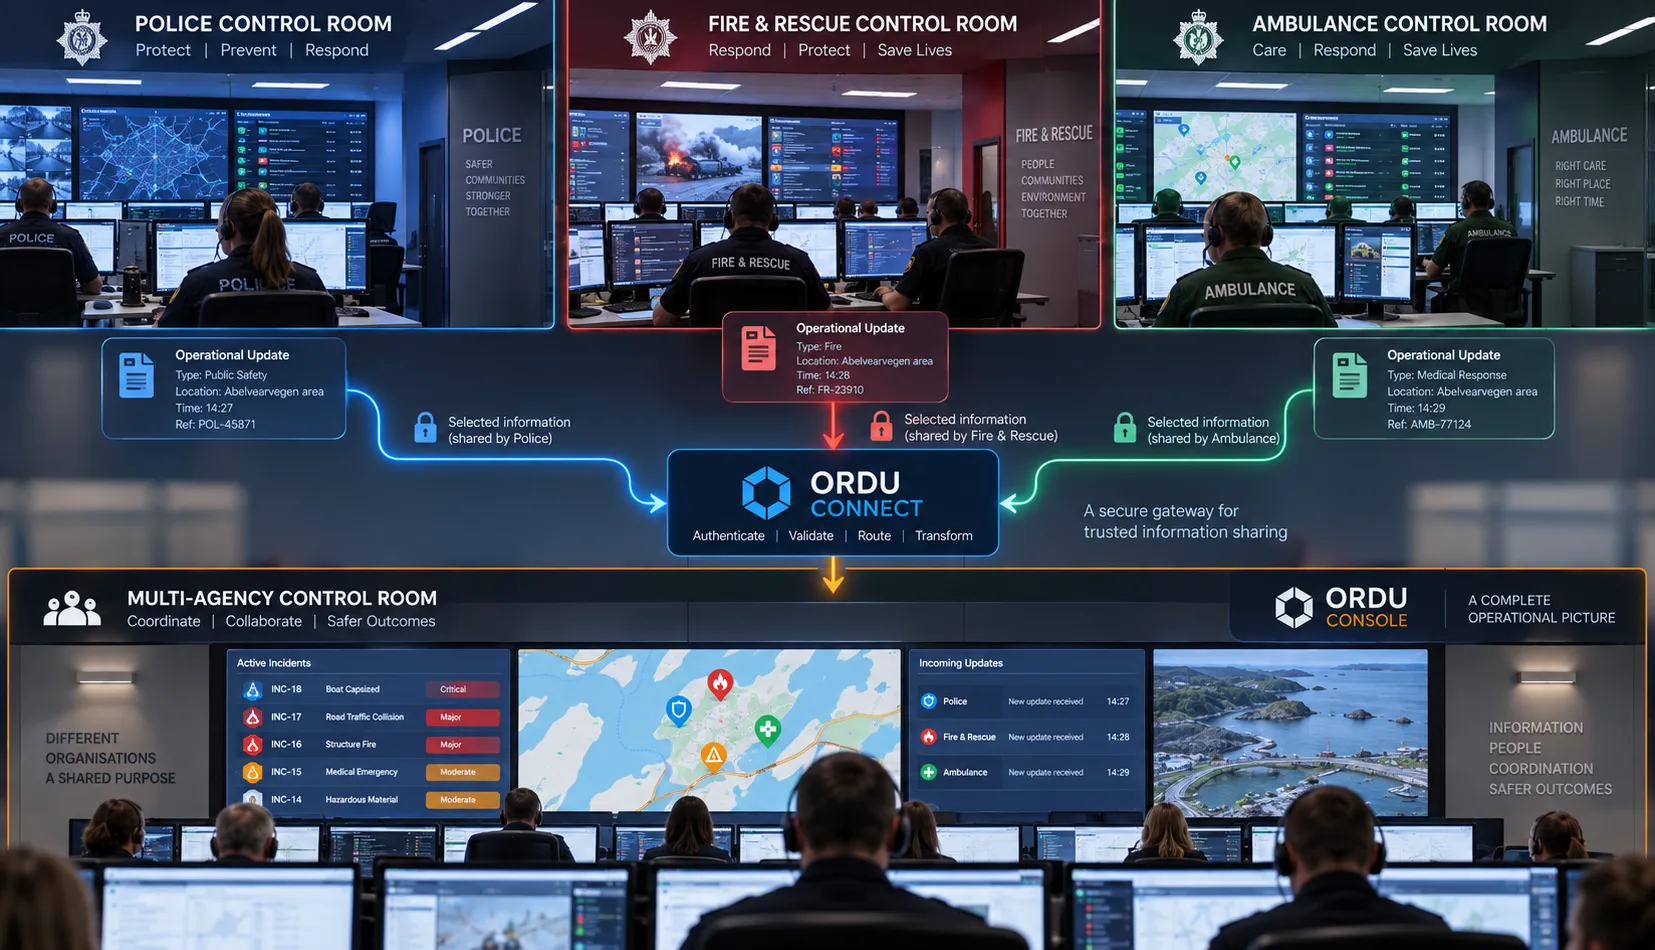
Piense en un incidente grave que implica a los servicios de policía, ambulancia y bomberos.
Cada servicio puede tener su propia sala de control, sus propios sistemas, procedimientos, límites de seguridad y responsabilidades operativas.
Puede que ya cuenten con capacidades de gestión de incidentes maduras y propias.
ORDU Studio no debería exigir a esas organizaciones que abandonen sus sistemas ni obligar a todos los implicados en un incidente multiagencia a trabajar a través de una única aplicación enorme.
El requisito es distinto.
El equipo de coordinación multiagencia necesita información relevante procedente de esas organizaciones.
Y esas organizaciones necesitan un mecanismo seguro y fiable a través del cual puedan optar por proporcionarla.
El Problema del Teléfono
Sin integración digital, el intercambio de información entre salas de control puede seguir dependiendo en gran medida de las llamadas telefónicas.
Un operador de una sala de control lee información de su sistema.
La comunica verbalmente a alguien en otra sala de control.
La persona que recibe la llamada la escucha y la registra en otro sistema o registro de incidentes.
La información ha recorrido, en efecto, esta cadena:
Sistema → persona → teléfono → persona → sistema
Piense en lo que le ha ocurrido a ese dato.
Empezó siendo digital.
Fue interpretado por una persona.
Se convirtió en habla.
Viajó a través del teléfono.
Fue escuchado e interpretado por otra persona.
Después se convirtió de nuevo en información digital al introducirlo manualmente en otro sistema.
Cada una de esas etapas introduce una oportunidad para que la información se malinterprete, se abrevie, se transcriba incorrectamente, se escriba mal o pierda su estructura y contexto útiles.
La persona que habla puede omitir algo que no considera significativo.
La persona que escucha puede oír mal un número.
Una ubicación puede transcribirse de forma incorrecta.
Una hora puede perder su contexto.
Una terminología utilizada por una organización puede interpretarse de forma distinta por otra.
Y, una vez que esa información se ha introducido en el registro central del incidente, la versión mal transcrita puede empezar a parecer autorizada simplemente porque ya está escrita en el sistema.
Durante un incidente grave, en el que la información puede cambiar con rapidez y las decisiones operativas pueden depender de pequeños detalles, eso importa.
La Información Digital Debe Seguir Siendo Digital
ORDU Connect ofrece otra vía.
Cuando los sistemas pueden integrarse digitalmente, la información estructurada puede transmitirse de forma segura desde el entorno propio de una organización hasta el incidente multiagencia.
En lugar de:
Sala de Control A → operador → teléfono → operador → registro de incidentes multiagencia
la información puede viajar así:
Sala de Control A → ORDU Connect → mensaje estructurado → incidente multiagencia
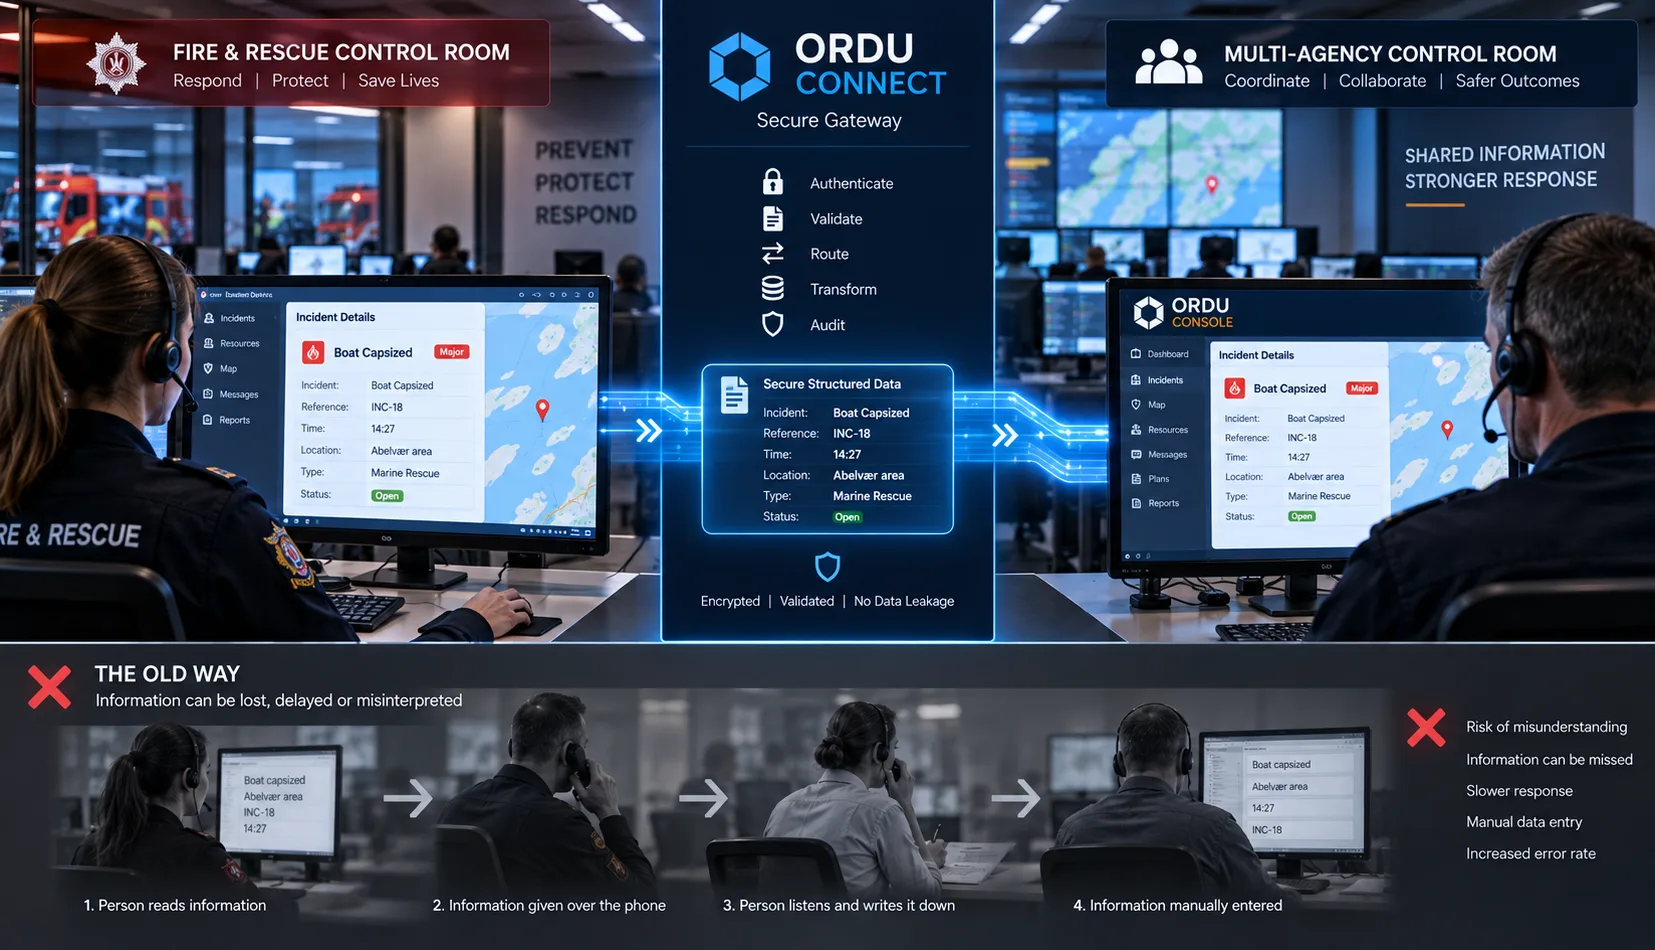
La información que sale de la organización de origen es la información que llega.
Las fechas siguen siendo fechas.
Las horas siguen siendo horas.
Las ubicaciones siguen siendo ubicaciones.
Las coordenadas siguen siendo coordenadas.
Las referencias siguen siendo referencias.
Los identificadores siguen siendo identificadores.
Los campos estructurados siguen siendo campos estructurados.
La información no tiene que convertirse en una descripción hablada para luego reconstruirse manualmente en el otro extremo.
Esto no elimina a las personas de la gestión de incidentes.
Todo lo contrario.
Permite a las personas dedicar más tiempo a comprender la información, debatir su relevancia y tomar decisiones, en lugar de actuar como interfaces humanas de transcripción de datos entre sistemas informáticos.
Preservar Lo Que Realmente Se Dijo
Existe otra ventaja importante de la comunicación digital estructurada.
El envío original puede conservarse.
Eso significa que puede establecerse una distinción entre:
lo que la organización de origen envió realmente
y:
cómo se presenta, interpreta o utiliza posteriormente esa información.
Esto resulta especialmente importante en un registro de incidentes.
Si la información se comunica verbalmente y se escribe manualmente en un registro, este puede contener la transcripción o interpretación que alguien haya hecho de la información original.
Con la comunicación digital estructurada, el mensaje original puede seguir formando parte del registro de auditoría.
Eso genera una procedencia más sólida y proporciona un registro mucho más claro de cómo entró la información en la imagen operativa multiagencia.
Los SV3P Eligen Qué Comparten
Nada de esto significa que una sala de control integrada de policía, ambulancia, bomberos u otro servicio deba transmitir automáticamente toda su información de incidentes a ORDU.
Eso echaría por tierra uno de los principios de seguridad centrales de Connect.
El SV3P decide qué comparte.
El SV3P decide cuándo lo comparte.
La policía puede disponer de información inadecuada para una distribución más amplia.
Los servicios de ambulancia pueden disponer de información confidencial que no tiene cabida en la imagen operativa multiagencia más amplia.
Los servicios de bomberos y rescate pueden disponer de información operativa interna detallada que no necesita salir de su propio entorno de control.
Una universidad puede disponer de una amplia base de datos de investigación cuando solo una pequeña parte de su análisis es relevante para el incidente.
Conectar a estas organizaciones con ORDU no crea una visibilidad sin restricciones entre los límites organizativos.
Crea un mecanismo controlado a través del cual la organización de origen puede decir:
«Esta información es relevante para la respuesta multiagencia, y elegimos compartirla».
Esa información puede entonces pasar de forma segura a través de ORDU Connect.
Todo lo demás permanece dentro del propio perímetro de seguridad de la organización.
La integración no significa renunciar al control de sus datos.
Confiar en la Fuente, No en Cada Dato
Existe otra distinción importante.
Que una fuente esté verificada no significa que toda la información que envía deba tratarse automáticamente como un hecho operativo.
ORDU Connect puede establecer que un envío procede de un SV3P reconocido.
Eso aporta procedencia.
Pero la procedencia y la validación operativa son cosas distintas.
Un modelo sigue siendo un modelo.
Una predicción sigue siendo una predicción.
Un informe operativo puede quedar posteriormente superado.
La información puede estar incompleta o entrar en conflicto con la recibida de otra fuente.
Mantener esa distinción resulta especialmente importante durante incidentes complejos en los que intervienen varias organizaciones.
Por ello, el sistema debe ser capaz de responder a preguntas como:
- ¿Quién ha facilitado esta información?
- ¿Cuándo se envió?
- ¿Qué integración verificada la envió?
- ¿Con qué incidente estaba asociada?
- ¿Qué información se recibió originalmente?
- ¿Cómo se presentó esa información dentro de Console?
- ¿Existe un sistema de origen que contenga más detalle?
- ¿Se ha recibido posteriormente información más reciente?
Esto crea una cadena de información auditable sin necesidad de que el proveedor externo entre en el entorno operativo.
El Principio de Divulgación Mínima Necesaria
La arquitectura se basa en un principio de seguridad sencillo:
Exponer únicamente lo que otra organización necesita para desempeñar su función.
En el caso del modelo sísmico universitario, eso puede significar simplemente saber que existe un incidente de desastre natural dentro de un área general determinada.
No requiere saber qué personal está respondiendo, qué recursos se han desplegado, qué decisiones se han tomado ni qué han informado otras agencias.
Para un servicio de emergencia, puede significar compartir una actualización operativa estructurada con el equipo multiagencia mientras se conserva la información interna sensible dentro de sus propios sistemas.
Para el equipo central del incidente, puede significar recibir el resultado de un modelo especializado sin que se le conceda acceso a toda la plataforma del proveedor.
Cada organización sigue siendo responsable de proteger su propia información.
ORDU Connect proporciona el intercambio de información controlado entre ellas.
Comunicación Segura Sin Abrir la Red
En última instancia, esto es lo que ORDU Connect está diseñado para ofrecer:
un límite de comunicación seguro, no un límite de integración abierto.
El objetivo no es crear un acceso cada vez más profundo entre organizaciones.
Tampoco es crear un sistema central capaz de acceder a todas las organizaciones conectadas.
Ni exigir que toda organización que aporte información se convierta en usuaria de ORDU Console.
El objetivo es crear una vía de confianza a través de la cual las organizaciones puedan intercambiar exactamente la información necesaria para coordinar un incidente.
Piense de nuevo en esas tres puertas.
Detrás de la primera está la organización externa y la información que protege.
Detrás de la tercera está el entorno de incidentes de ORDU y la sensible imagen operativa que protege.
Entre ambas está ORDU Connect.
La puerta intermedia existe para que ninguna de las otras dos tenga que abrirse.
ORDU Connect se convierte en el guardián entre entornos operativos que, de otro modo, permanecerían separados.
Sabe quién se está comunicando.
Controla la vía de acceso a ORDU.
Puede validar lo que recibe.
Conserva la estructura y la procedencia de la información intercambiada.
Asocia esa información con el incidente correspondiente.
Y, de forma crucial, permite que los entornos operativos de ambos lados permanezcan protegidos.
No es necesario abrir sus sistemas para participar en la coordinación digital de un incidente. Solo tiene que hacer pasar la información que decide compartir a través de una puerta intermedia controlada.
De la Integración de Sistemas a la Coordinación de la Información
Esto cambia nuestra forma de pensar sobre la interoperabilidad en la gestión de incidentes.
El objetivo no es meter a todas las organizaciones en un único sistema enorme.
No es dar a todo el mundo acceso a los datos de todos los demás.
Y no es simplemente conectar tantas API como sea posible.
El objetivo es permitir que la información adecuada se mueva de forma segura entre organizaciones, en forma estructurada, en el momento en que resulta operativamente útil.
A veces eso significa incorporar a la imagen operativa la inteligencia especializada de una universidad u organismo de investigación.
A veces significa permitir que la policía, la ambulancia, los bomberos u otra organización que responde envíen una actualización operativa estructurada desde su propia sala de control directamente al incidente multiagencia.
A veces significa proporcionar a los miembros autorizados del equipo del incidente una vía segura de vuelta a información más detallada contenida en un sistema externo especializado.
En todos los casos, el principio es el mismo.
La organización de origen conserva el control sobre qué comparte y cuándo.
La organización receptora no necesita acceso sin restricciones al sistema de origen.
La organización externa no necesita acceso sin restricciones al incidente central.
La información permanece digital y estructurada, en lugar de traducirse innecesariamente de sistema a habla y de vuelta a otro sistema.
Y ORDU Connect se sitúa entre esos entornos como la puerta intermedia controlada.
ORDU Console sigue siendo el entorno protegido en el que se coordina el incidente multiagencia.
ORDU Connect proporciona el puente controlado a través del cual las organizaciones y sistemas de confianza pueden contribuir a esa imagen operativa.
Porque una coordinación multiagencia eficaz depende de compartir información.
No debería requerir abrir sus puertas digitales.
Y cuando la información ya existe en formato digital, no debería depender de escucharla por teléfono y confiar en que se anote correctamente al otro lado.
¿Estás listo?
¿Listo para transformar tus ideas en realidad?
Únete a las organizaciones exitosas que usan Libertas Software Research para construir y diseñar soluciones de software poderosas para satisfacer sus necesidades.
Clientes

Últimos Artículos del Centro de Conocimiento
Últimos Artículos del Centro de Conocimiento
13 min read
¿Cómo permitir que terceros de confianza aporten información a un incidente multiagencia en curso sin darles un acceso innecesario al sistema central de gestión de incidentes, ni exigirles que abran sus propios sistemas a cambio? Ese es uno de los problemas que ORDU Connect está diseñado para resolver.
3 min read
Libertas Software Research ha sido incluida en la lista de Mirror Review 'Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026', con un perfil de nuestro fundador, Adrian Sweeney.
2 min read
Libertas Software Research asistirá al Belfast Business Show en el Malone Hotel de Belfast. Regístrate para asistir y ven a saludarnos.
Boletín
Conectate en LinkedIn