
Kolmandate osapoolte turvaline ühendamine käimasoleva intsidendiga, avamata intsidenti ennast
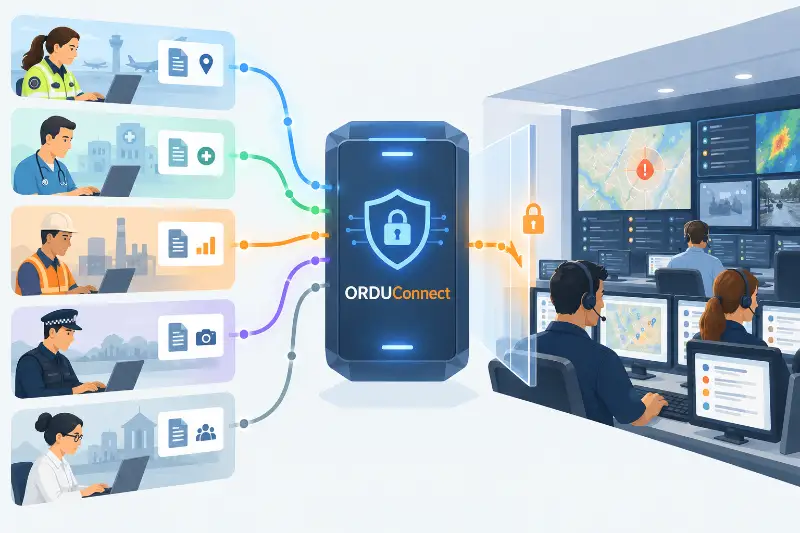
Kuidas lubada usaldusväärsetel kolmandatel osapooltel panustada teavet käimasolevasse mitme asutuse intsidenti, andmata neile tarbetut juurdepääsu kesksele intsidendihalduse süsteemile ega nõudmata neilt oma süsteemide vastuavamist? See on üks probleemidest, mida ORDU Connect on loodud lahendama.
Suured intsidendid eksisteerivad harva ühe organisatsiooni infopiiride sees.
Politsei, kiirabi ja pääste võivad kõik hallata oma reageerimist läbi oma juhtimiskeskuste ja intsidendihaldussüsteemide. Kohalikud omavalitsused, haiglad, taristuoperaatorid ja teised asutused võivad teha sama.
Samal ajal võib väärtuslik teave pärineda organisatsioonidelt, kes ei ole intsidendi juhtimisega üldse seotud.
Ülikoolidel, teadusasutustel, keskkonnaseiresüsteemidel, taristuteenuste pakkujatel ja spetsialiseeritud modelleerimisteenustel võib olla teavet, mis võiks olulisel määral parandada olukorrateadlikkust.
Need on väga erinevad suhted, kuid need tekitavad ühise probleemi:
Kuidas lubada usaldusväärsetel kolmandatel osapooltel panustada teavet käimasolevasse mitme asutuse intsidenti, andmata neile tarbetut juurdepääsu kesksele intsidendihalduse süsteemile ja nõudmata neilt vastutasuks oma süsteemide avamist?
See on üks probleemidest, mida me lahendame ORDU Studioga ja täpsemalt ORDU Connectiga.
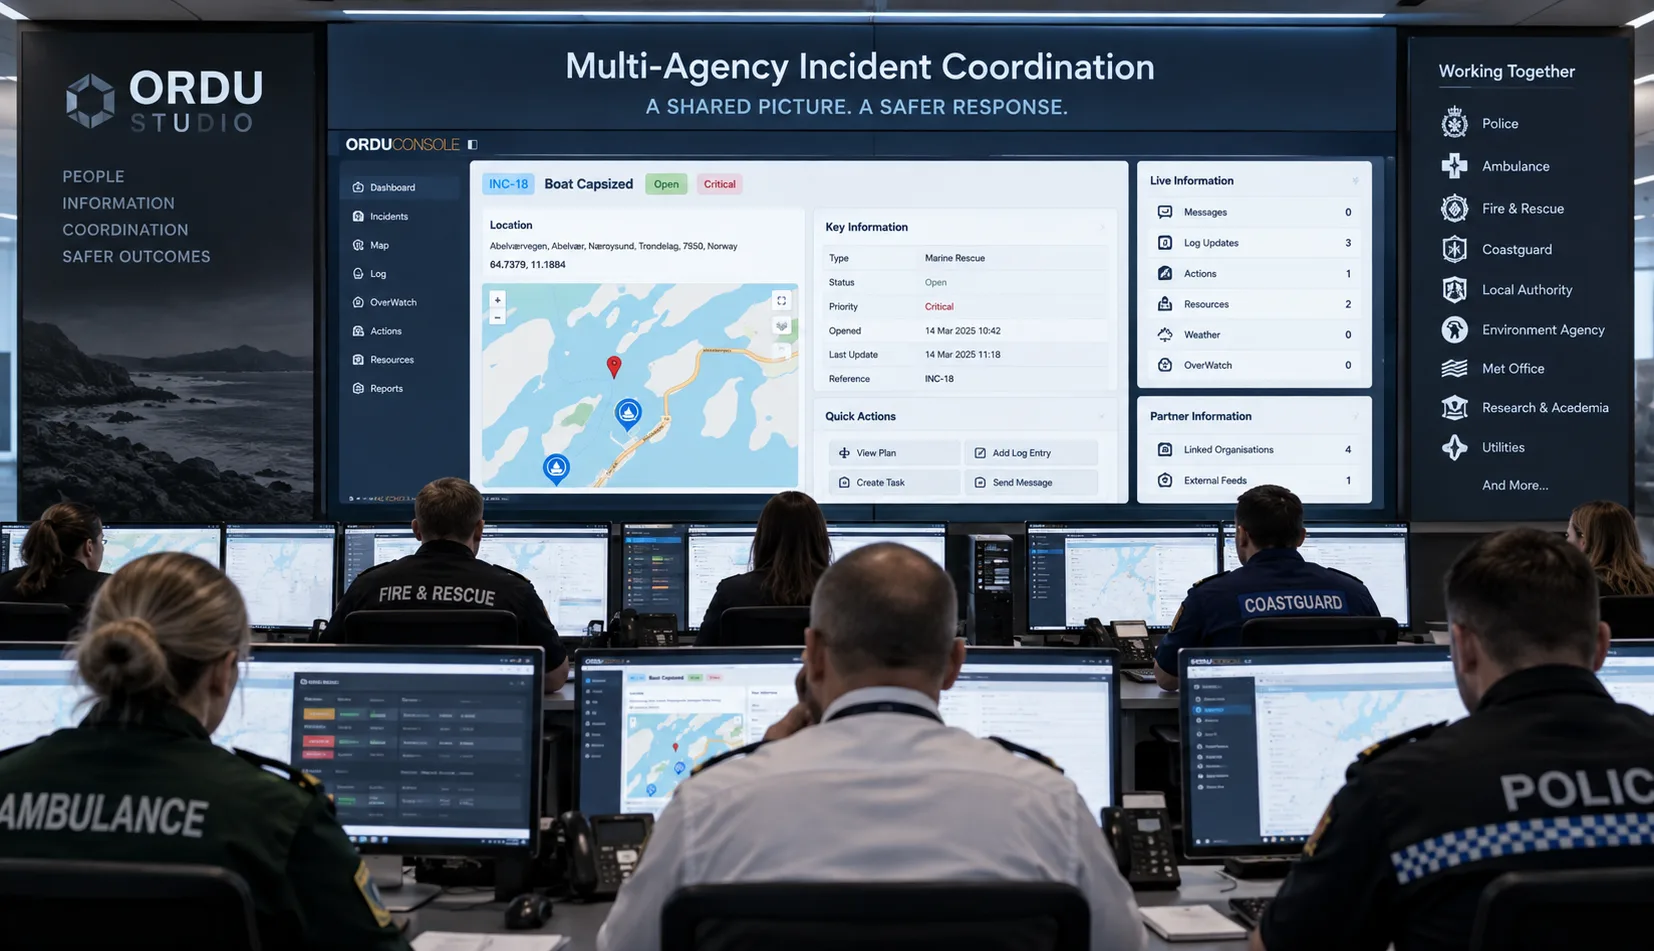
Teabe jagamine ei eelda jagatud juurdepääsu
On kiusatus mõelda mitme asutuse vahelisele teabejagamisele kui õiguste haldamise probleemile.
Lisa iga osalev organisatsioon kasutajana. Anna neile kontod. Piira, mida nad näevad.
Või lähene probleemile vastupidisest suunast ja ühendu otse iga organisatsiooni süsteemidega, andes kesksele platvormile õiguse hankida vajalikku teavet.
Mõlemad lähenemised võivad potentsiaalselt laiendada turvapiiri.
Aktiivne intsident võib sisaldada väga tundlikku operatiivteavet: sisemisi otsuseid, personaliandmeid, asukohti, haavatavusi, sidepidamist, reageerimisplaane ja teiste organisatsioonide esitatud teavet.
Samamoodi võivad politsei, kiirabi, pääste, haiglate, taristuteenuste pakkujate, ülikoolide ja teiste organisatsioonide süsteemid sisaldada teavet, millel pole absoluutselt mingit põhjust olla nähtav kesksele mitme asutuse platvormile.
Nõue jagada üht teabekildu ei tohiks muutuda nõudeks avada terve süsteem.
Seetõttu käsitleb ORDU teabe panustamist, teabe vastuvõtmist ja teise organisatsiooni süsteemidele juurdepääsu eraldi mõistetena.
Organisatsioon saab panustada mitme asutuse operatiivpilti, saamata seejuures ORDU Console'i kasutajaks.
ORDU saab vastu võtta teavet organisatsioonilt, saamata juurdepääsu selle organisatsiooni sisemistele süsteemidele.
See eraldatus on ORDU Connecti arhitektuuri aluseks.
Turvatud verifitseeritud kolmandate osapoolte pakkujad
ORDU Studios nimetame usaldusväärseid väliseid teabepakkujaid turvatud verifitseeritud kolmandate osapoolte pakkujateks ehk SV3P-deks.
SV3P võib olla operatiivne organisatsioon, näiteks politsei, kiirabi või pääste, mis haldab oma intsidendi juhtimiskeskust.
See võib olla haigla, kohalik omavalitsus, kommunaalettevõte või taristuoperaator.
See võib sama hästi olla organisatsioon, millel pole intsidendi koordineerimises mingit rolli, kuid mis haldab spetsialiseeritud süsteemi, andmestikku või analüüsivõimekust, mis muutub asjakohaseks teatud asjaoludel.
Hea näide on ülikool, mis käitab maavärina mõju mudelit.
Neil organisatsioonidel on intsidendiga väga erinevad suhted, seega ei saa ORDU Connect eeldada, et igal SV3P-l peaks olema sama tasemega juurdepääs või et nad vahetaksid sama teavet.
Kõige olulisem:
SV3P kontrollib, millist teavet ta jagab ja millal ta seda jagab.
Organisatsiooni ühendamine ORDU-ga ei tähenda selle organisatsiooni süsteemide avamist ORDU-le.
Samuti ei tähenda see, et sellele organisatsioonile antakse piiramatu juurdepääs ORDU-s hoitavale teabele.
ORDU Connect pakub kontrollitud digitaalset kanalit muidu eraldiseisvate keskkondade vahel.
Kolm ust, ORDU Connect keskel
Integratsiooni ja juurdepääsu vahel on oluline arhitektuuriline erinevus.
Traditsiooniline integratsioon võib nõuda, et üks organisatsioon avaks digitaalse ukse oma süsteemidesse, et teine süsteem saaks sisse ulatuda ja hankida vajaliku teabe.
Intsidendihalduse puhul, eriti üle organisatsioonide piiride, tekitab see ebamugava turvaküsimuse:
Kui palju oma digitaalsest keskkonnast tuleb avada, et keegi teine saaks kätte selle väikese koguse teavet, mida ta tegelikult vajab?
ORDU Connect valib teistsuguse lähenemise.
Mõelge arhitektuurist kui kolmest uksest koridoris.
Esimene uks kaitseb välise organisatsiooni operatiivkeskkonda.
Kolmas uks kaitseb ORDU intsidendikeskkonda.
Ja nende vahel on teine uks:
ORDU Connect.
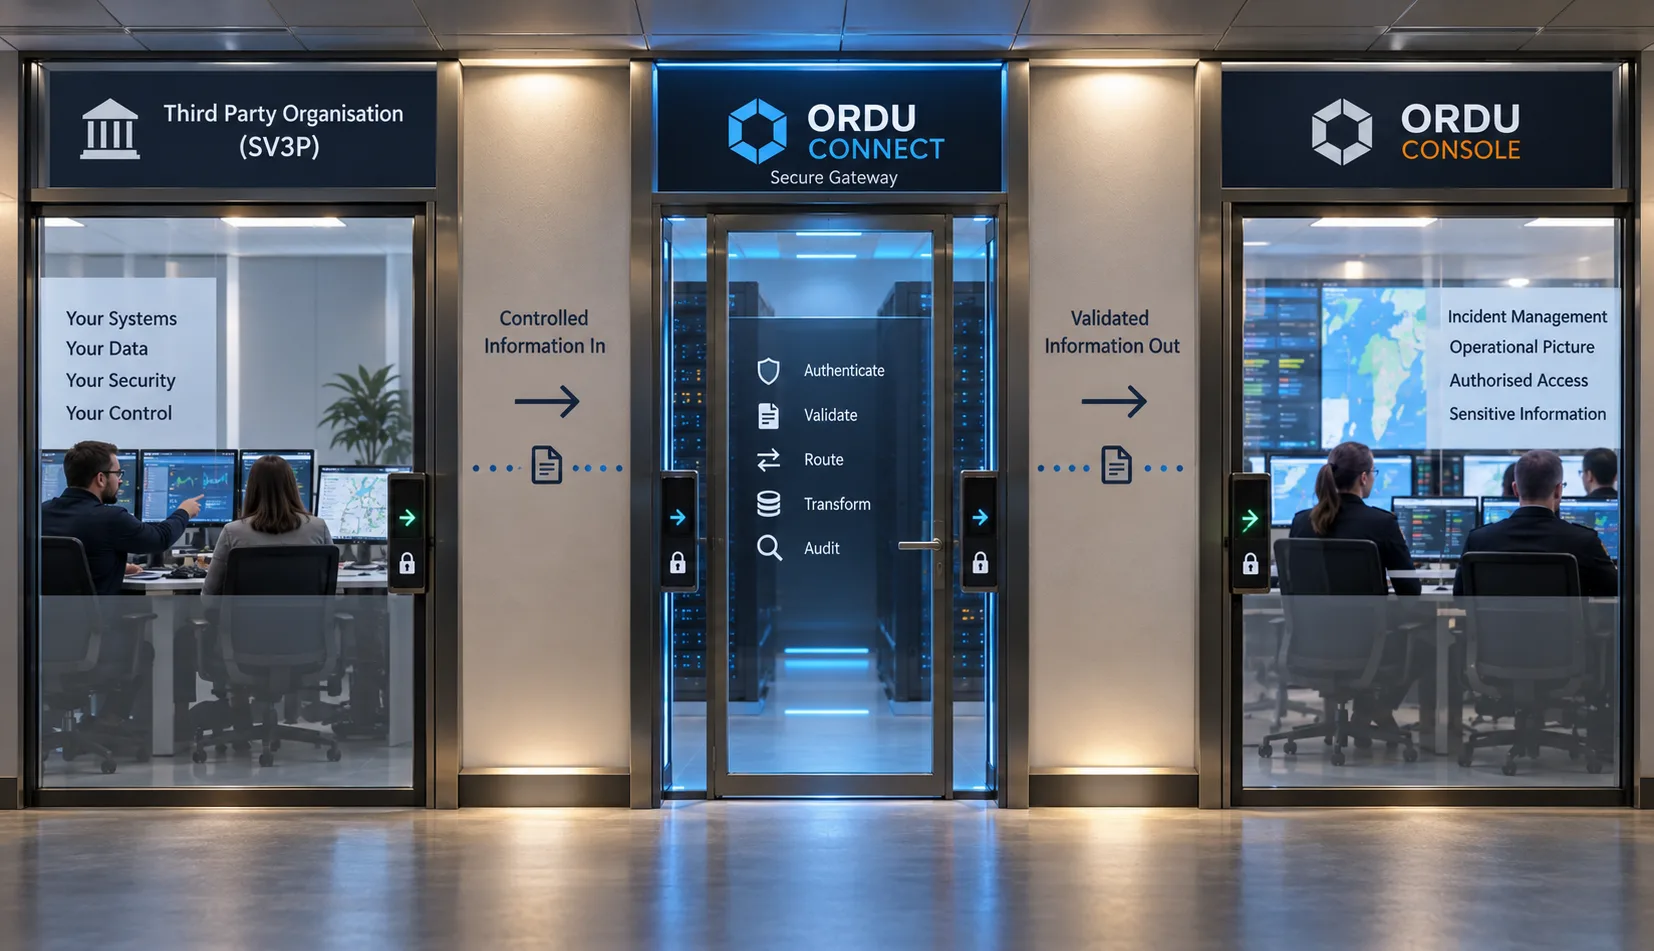
Väline organisatsioon ei anna ORDU-le võtit oma ukse juurde.
ORDU ei anna välisele organisatsioonile võtit intsidendi juurde.
Selle asemel suhtlevad mõlemad pooled läbi kontrollitud keskmise ukse.
ORDU Connect on väravavalvur.
Algatav organisatsioon otsustab, millist teavet ta soovib lubada oma keskkonnast välja ja millal ta soovib seda jagada.
See teave esitatakse teadlikult läbi keskmise ukse.
ORDU Connect autendib allika, valideerib ja töötleb esituse, seob selle asjakohase intsidendiga ning teeb struktureeritud teabe ORDU Console'ile kättesaadavaks.
Suhtlus muutub kujule:
Organisatsioon → ORDU Connect → ORDU Console
selle asemel, et olla:
ORDU → avatud väline süsteem → teabe otsimine → andmete hankimine
See erinevus on oluline.
ORDU ei vaja luba ekslemiseks teise organisatsiooni süsteemides teavet otsides.
Kolmas osapool ei vaja teabe edastamiseks juurdepääsu ORDU Console'ile.
Mõlemat operatiivkeskkonda kaitsvad uksed jäävad suletuks.
ORDU Connect pakub kontrollitud keskmist ust, mille kaudu heakskiidetud teave saab liikuda.
Saatja kontrollib oma ust
See muudab seda, kes kontrollib teabejagamise suhet.
Süsteemis, mis on üles ehitatud teabe tõmbamisele teiselt organisatsioonilt, küsib vastuvõttev süsteem sisuliselt:
„Mida mul on lubatud hankida?“
ORDU Connectiga otsustab algatav organisatsioon selle asemel:
„Mida ma soovin jagada?“
ja:
„Millal ma soovin seda jagada?“
See on eriti oluline selliste operatiivorganisatsioonide nagu politsei, kiirabi ja pääste ühendamisel.
Nende süsteemid võivad sisaldada suures koguses teavet, mida ei tohiks kunagi avaldada väljaspool nende oma turvapiiri.
Ühendumine ORDU-ga ei tohiks tähendada, et ORDU-le antakse juurdepääs nendele süsteemidele.
Selle asemel, kui organisatsioon otsustab, et konkreetne operatiivuuendus peaks olema osa mitme asutuse pildist, saab ta avaldada selle konkreetse teabe läbi ORDU Connecti pakutava keskmise ukse.
Kõik muu jääb algatava organisatsiooni enda ukse taha.
Esimene kasutusjuhtum: spetsialiseeritud teave ilma intsidendi juurdepääsuta
Meie esimene SV3P integratsioon on hea näide organisatsioonist, mis ei ole otseselt seotud intsidendi haldamisega.
Ülikool modelleerib maavärinate potentsiaalset mõju hädaabiteenistustele.
Ülikooli ei huvita iga ORDU kaudu hallatav intsident.
Teda huvitavad konkreetselt loodusõnnetustega seotud intsidendid, mille üldine asukoht jääb määratud kaugusesse tuvastatud maavärinast.
See tekitab väga spetsiifilise infosuhte.
Ülikool vajab piisavalt teavet, et tuvastada:
„Kas on olemas intsident, mis on meie maavärinamudeli jaoks asjakohane?“
Tal pole vaja küsida:
„Mis selle intsidendi sees toimub?“
See erinevus juhib infovahetust.
Jaga ainult niipalju, kui on vaja asjakohasuse tuvastamiseks
ORDU Console on kaitstud operatiivkeskkond, kus volitatud meeskonnad koordineerivad intsidenti.
ORDU Connect pakub kontrollitud piiri selle keskkonna ja väliste süsteemide vahel.
Maavärina kasutusjuhtumi puhul ei vaja ülikool intsidendi ajajoont, operatiivotsuseid, personaliteavet, plaane, sõnumeid ega muud Console'is hoitavat tundlikku teavet.
Tal on vaja ainult piiratud teavet, mis on vajalik tuvastamaks, kas intsident jääb tema huvivaldkonda.
Sel juhul võib see hõlmata selliseid tegureid nagu intsidendi klassifikatsioon ja piisavalt üldistatud asukoht.
SV3P saab võrrelda seda piiratud teavet oma andmetega:
Loodusõnnetuse intsident → üldine asukoht → tuvastatud maavärin → kauguse lävi → võimalik vaste
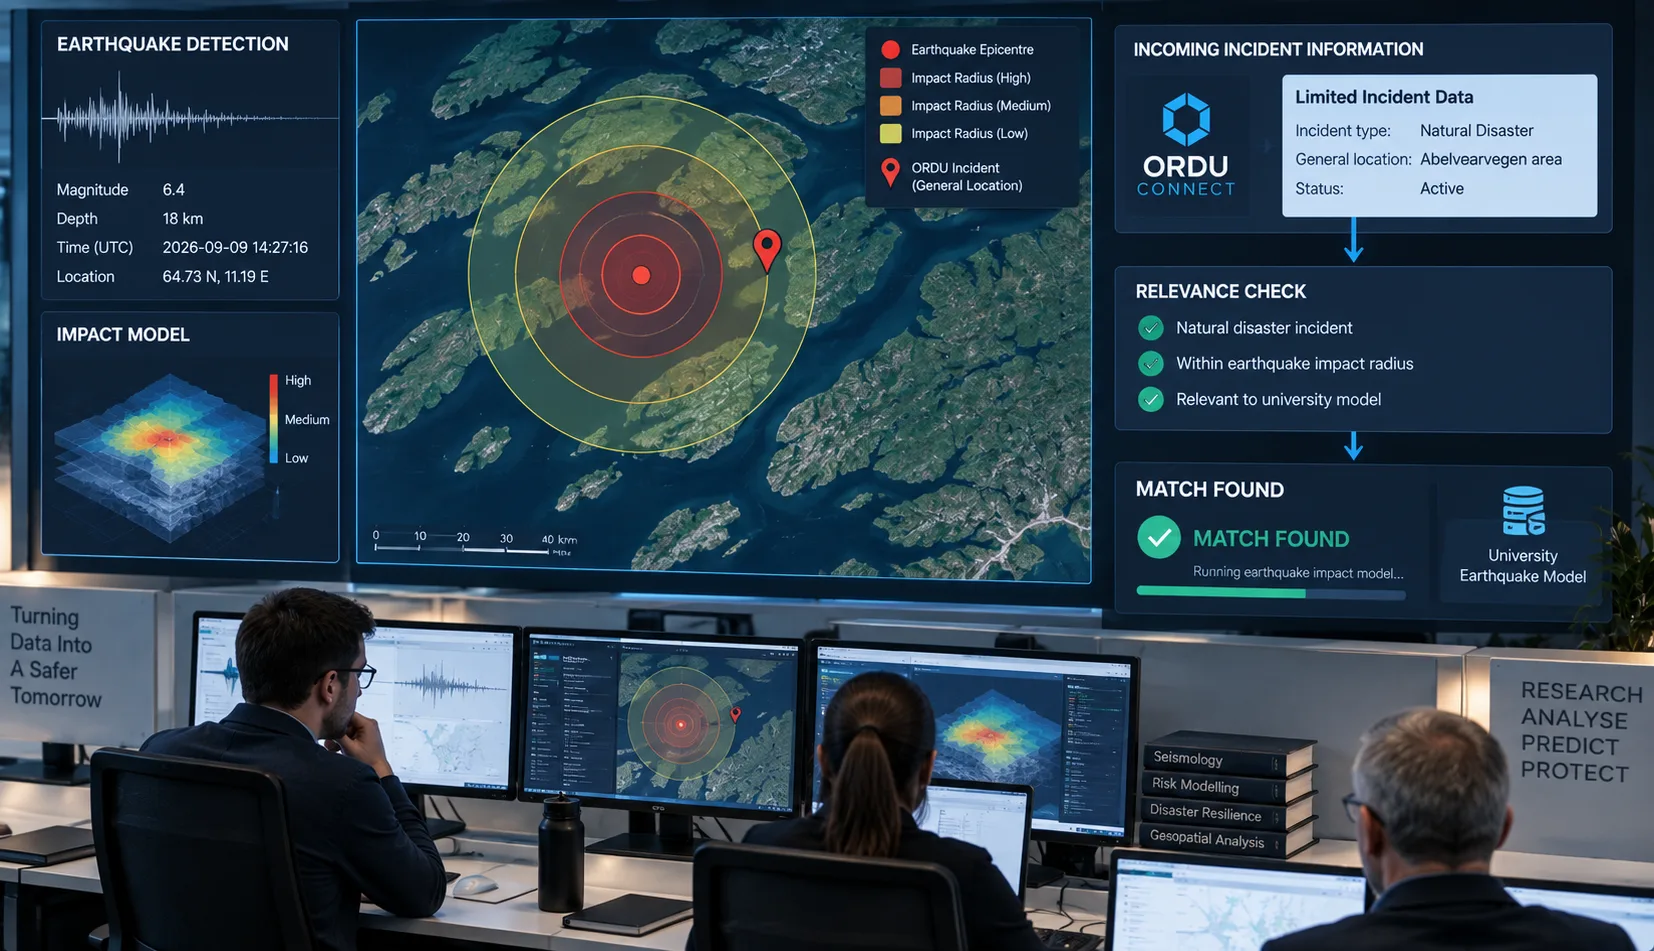
Kui need tingimused ei ole täidetud, ei pea midagi enamat juhtuma.
Pakkuja on saanud ainult minimaalse teabe, mis on vajalik tuvastamaks, et intsident ei ole tema jaoks asjakohane.
Kui tingimused on aga täidetud, saab väline süsteem teha oma spetsialiseeritud tööd.
Las spetsialistid jäävad spetsialistideks
Kui asjakohane intsident on tuvastatud, saab ülikool käitada oma maavärina mõju mudelit, kasutades enda süsteeme, andmestikke ja spetsiifilisi teadmisi.
ORDU-l pole vaja seda võimekust dubleerida.
See on veel üks oluline arhitektuuriline põhimõte ORDU Connecti taga.
Intsidendihaldussüsteem ei pea muutuma meteoroloogiasüsteemiks, maavärinate modelleerimise platvormiks, taristu seiresüsteemiks, meditsiinisüsteemiks, politseisüsteemiks ega mistahes muuks spetsialiseeritud süsteemiks, mis võiks potentsiaalselt intsidenti panustada.
Need võimekused on juba olemas.
Eesmärk peaks olema võimaldada nende asjakohastel väljunditel panustada operatiivpilti, kui see on vajalik.
Detailne maavärina modelleerimine jääb seega ülikooli keskkonna sisse.
Kui analüüs on lõpetatud, saab ülikool valida asjakohaste tulemuste turvalise edastamise ORDU Connectile.
Välise teabe muutmine operatiivteabeks
ORDU Connecti kaudu saadud teavet ei visata lihtsalt intsidenti.
Connect saab töödelda esituse ja teisendada selle struktureeritud sõnumiks, millest ORDU Console aru saab.
Seda sõnumit saab seejärel kuvada Console'i töölaual asjakohase intsidendi juures.
Intsidendi meeskond ei pea mõistma ülikooli aluseks olevat süsteemi, andmestruktuure ega modelleerimisplatvormi.
Nad saavad teabe keskkonnas, kus nad juba koordineerivad reageerimist.
Voog muutub kujule:
ORDU Connect → piiratud asjakohasuse teave → SV3P
millele järgneb, kui see on asjakohane:
SV3P → spetsialiseeritud analüüs → ORDU Connect → struktureeritud sõnum → ORDU Console
Väline organisatsioon jääb intsidendihalduskeskkonnast väljapoole, samal ajal kui tema asjakohane teave saab osaks operatiivpildist.
Detailse allika kättesaadavaks tegemine
Mõnikord piisab ORDU Console'is esitatud struktureeritud teabest.
Mõnikord peavad otsuse tegijad edasi uurima.
SV3P võib seetõttu lisada ka turvalised lingid tagasi oma süsteemides hoitavale teabele.
Maavärina näite puhul võib ülikool hallata spetsialiseeritud töölauda, mis sisaldab oluliselt detailsemat modelleerimist, visualiseeringuid, andmestikke või tugiteavet.
ORDU saab kuvada lingi sellele ressursile koos Connecti kaudu saadud teabega.
Oluline on, et ORDU ei püüa mööda minna välise pakkuja turvakontrollidest.
Enamikul intsidendi meeskonna liikmetel ei pruugi olla õigust sellele ülikooli töölauale ligi pääseda.
See on ootuspärane.
Need, kellel on asjakohased volitused, saavad lingile järgneda ja autentida end pakkuja juures, kasutades juba seda süsteemi kaitsvaid juurdepääsukontrolle.
See muutub eriti väärtuslikuks koosolekute, arutelude ja operatiivsete otsuste tegemise ajal.
Selle asemel, et keegi peaks meeles pidama, et mõni muu spetsialiseeritud süsteem eksisteerib, leidma sobiva rakenduse, leidma õige analüüsi ja tuvastama, kas tal on juurdepääs, saab allika teha kohe kättesaadavaks sellest operatiivteabest, mis arutelu käivitas.
ORDU pakub konteksti. Väline organisatsioon säilitab kontrolli detailse teabe üle.
Teine kasutusjuhtum: operatiivsete juhtimiskeskuste ühendamine
Sama arhitektuur lahendab väga erineva probleemi, kui SV3P ise reageerib intsidendile.
Mõelge suurele intsidendile, kus osalevad politsei, kiirabi ja pääste.
Igal teenistusel võib olla oma juhtimiskeskus, süsteemid, protseduurid, turvapiirid ja operatiivsed vastutusalad.
Neil võib juba olla küpsed omad intsidendihalduse võimekused.
ORDU Studio ei tohiks nõuda, et need organisatsioonid loobuksid oma süsteemidest, ega sundida kõiki mitme asutuse intsidendis osalejaid töötama läbi ühe hiiglasliku rakenduse.
Nõue on teistsugune.
Mitme asutuse koordineerimismeeskond vajab nendelt organisatsioonidelt asjakohast teavet.
Ja need organisatsioonid vajavad turvalist ja usaldusväärset mehhanismi, mille kaudu nad saavad valida seda teavet edastada.
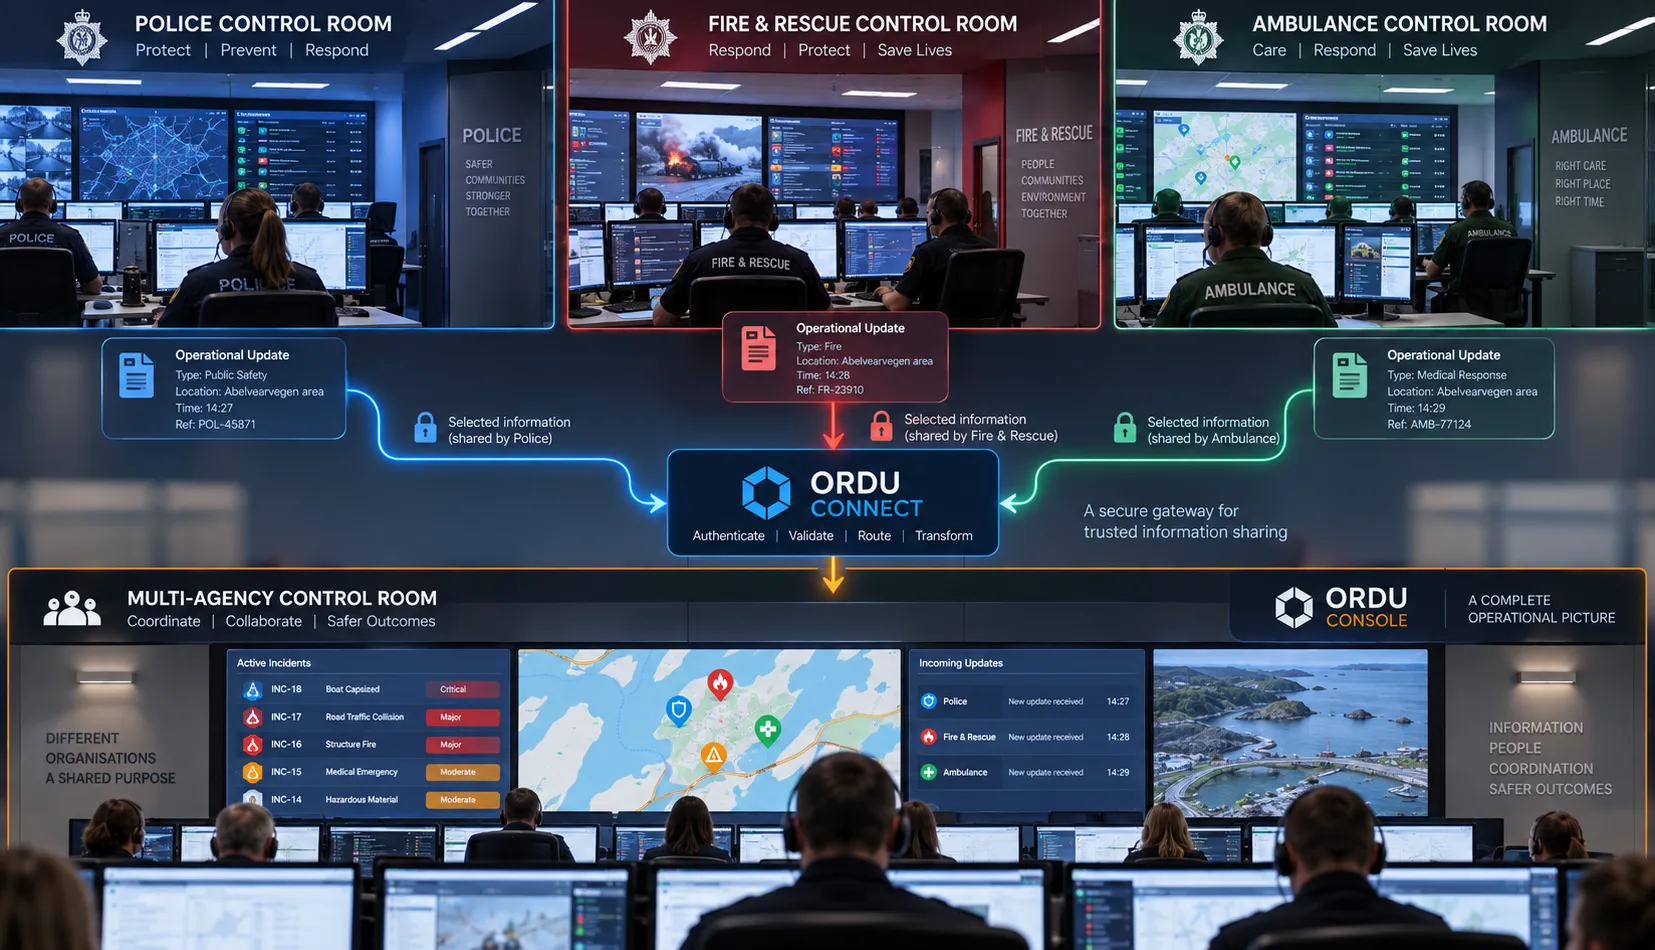
Telefoniprobleem
Ilma digitaalse integratsioonita võib teabevahetus juhtimiskeskuste vahel endiselt suuresti sõltuda telefonikõnedest.
Ühe juhtimiskeskuse operaator loeb teavet oma süsteemist.
Ta edastab selle suuliselt kellelegi teises juhtimiskeskuses.
Kõnet vastu võttev inimene kuulab seda ja salvestab selle teise süsteemi või intsidendilogisse.
Teave on sisuliselt läbinud järgmise ahela:
Süsteem → inimene → telefon → inimene → süsteem
Mõelge, mis andmetega on juhtunud.
See algas digitaalsena.
Selle tõlgendas inimene.
See muudeti kõneks.
See liikus üle telefoni.
Teine inimene kuulis ja tõlgendas seda.
Seejärel muudeti see tagasi digitaalseks teabeks, sisestades selle käsitsi teise süsteemi.
Igal neist etappidest on võimalus, et teavet valesti mõistetakse, lühendatakse, valesti transkribeeritakse, valesti trükitakse või kaotatakse selle kasulik struktuur ja kontekst.
Rääkiv inimene võib jätta välja midagi, mille olulisust ta ei taipa.
Kuulav inimene võib numbrit valesti kuulda.
Asukoht võidakse valesti transkribeerida.
Ajahetk võib kaotada oma konteksti.
Ühe organisatsiooni kasutatavat terminoloogiat võib teine tõlgendada teisiti.
Ja kui see teave on kord kesksesse intsidendilogisse sisestatud, võib valesti transkribeeritud versioon hakata näima autoriteetsena lihtsalt seetõttu, et see on nüüd süsteemi kirja pandud.
Suure intsidendi ajal, kui teave võib kiiresti muutuda ja operatiivsed otsused võivad sõltuda väikestest detailidest, on see oluline.
Digitaalne teave peaks jääma digitaalseks
ORDU Connect pakub teist teekonda.
Kui süsteemid saavad digitaalselt integreeruda, saab struktureeritud teavet turvaliselt edastada organisatsiooni enda keskkonnast mitme asutuse intsidenti.
Selle asemel:
Juhtimiskeskus A → operaator → telefon → operaator → mitme asutuse intsidendilogi
saab teave liikuda:
Juhtimiskeskus A → ORDU Connect → struktureeritud sõnum → mitme asutuse intsident
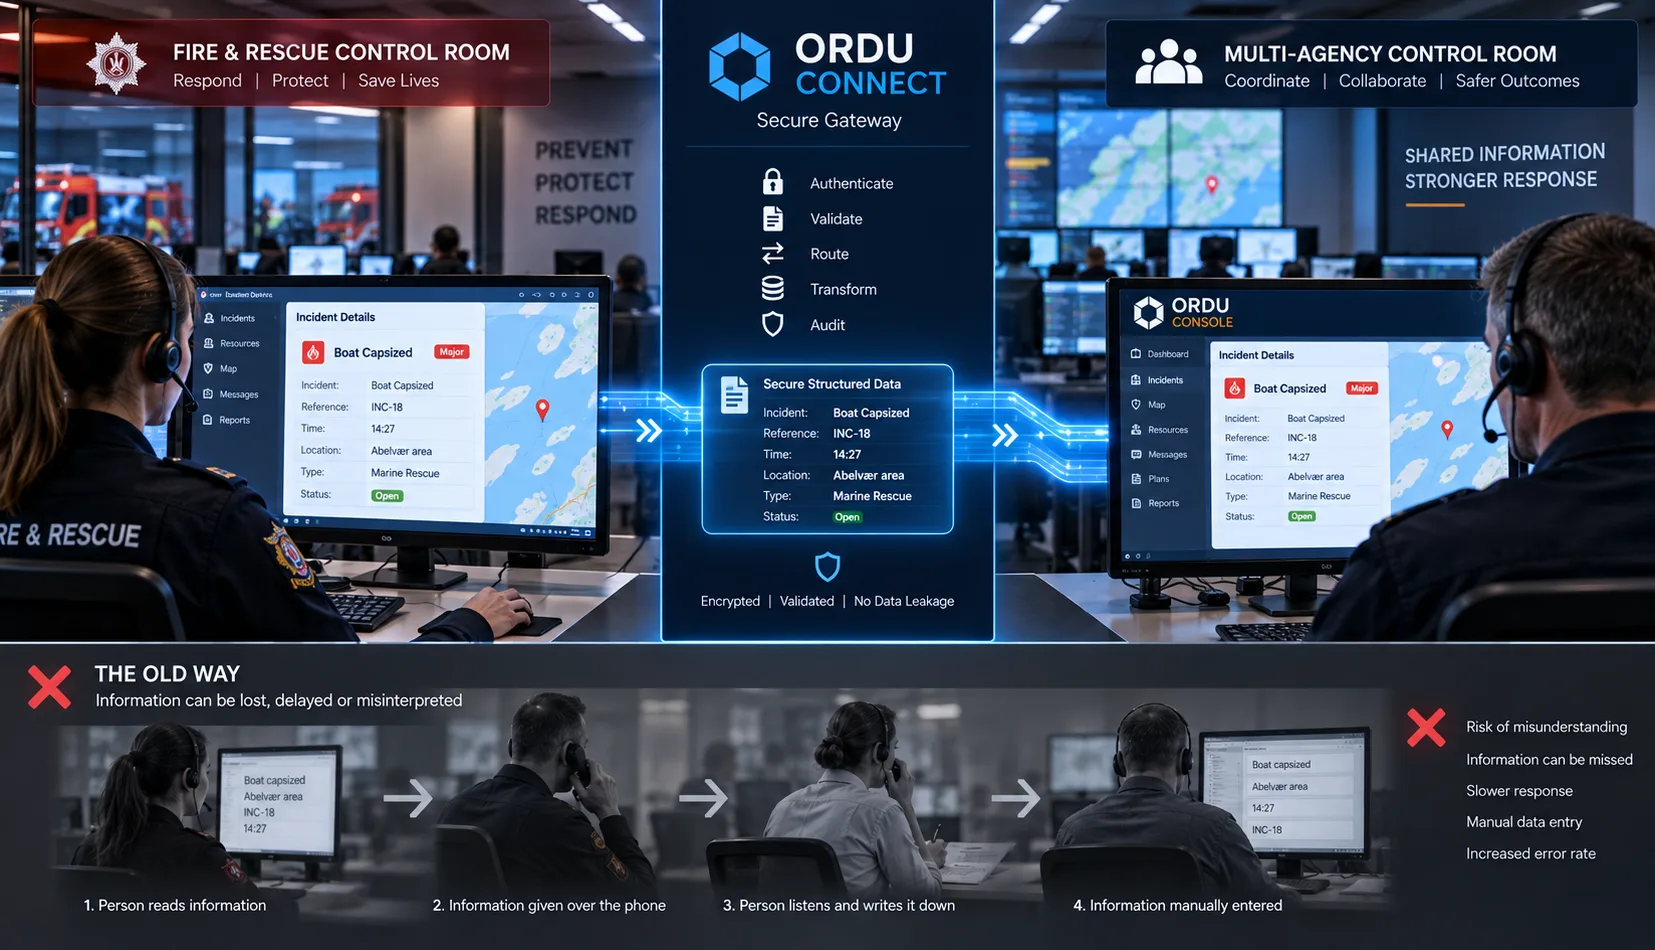
Teave, mis lahkub algatavast organisatsioonist, on see, mis kohale jõuab.
Kuupäevad jäävad kuupäevadeks.
Kellaajad jäävad kellaaegadeks.
Asukohad jäävad asukohtadeks.
Koordinaadid jäävad koordinaatideks.
Viited jäävad viideteks.
Identifikaatorid jäävad identifikaatoriteks.
Struktureeritud väljad jäävad struktureeritud väljadeks.
Teavet ei pea muutma kõneliseks kirjelduseks ja seejärel käsitsi teises otsas taastama.
See ei eemalda inimesi intsidendihaldusest.
Vastupidi.
See võimaldab inimestel kulutada rohkem aega teabe mõistmisele, selle tähtsuse üle arutlemisele ja otsuste tegemisele, selle asemel, et toimida inimestest andmete transkribeerimise liidestena arvutisüsteemide vahel.
Säilita see, mida tegelikult öeldi
Struktureeritud digitaalsel suhtlusel on veel üks oluline eelis.
Algset esitust saab säilitada.
See tähendab, et saab teha vahet:
selle vahel, mida algatav organisatsioon tegelikult saatis
ja:
kuidas seda teavet hiljem esitatakse, tõlgendatakse või selle põhjal tegutsetakse.
See on eriti oluline intsidendilogis.
Kui teavet edastatakse suuliselt ja sisestatakse käsitsi logisse, võib logi sisaldada kellegi transkriptsiooni või tõlgendust algsest teabest.
Struktureeritud digitaalse suhtluse korral saab algne sõnum jääda osaks auditijäljest.
See loob tugevama päritolutõenduse ja pakub palju selgemat ülevaadet sellest, kuidas teave jõudis mitme asutuse operatiivpilti.
SV3P-d valivad, mida nad jagavad
Miski sellest ei tähenda, et integreeritud politsei, kiirabi, pääste või mõni muu juhtimiskeskus peaks automaatselt striimima kogu oma intsidenditeabe ORDU-sse.
See läheks vastuollu ühe Connecti keskse turvapõhimõttega.
SV3P otsustab, mida ta jagab.
SV3P otsustab, millal ta seda jagab.
Politseil võib olla teavet, mis ei sobi laiemaks levitamiseks.
Kiirabiteenistustel võib olla konfidentsiaalset teavet, millel pole kohta laiemas mitme asutuse operatiivpildis.
Pääste- ja päästeteenistustel võib olla detailset sisemist operatiivteavet, mis ei pea lahkuma nende oma juhtimiskeskkonnast.
Ülikoolil võib olla ulatuslikke uurimisandmeid, kui ainult väike osa tema analüüsist on intsidendi jaoks asjakohane.
Nende organisatsioonide ühendamine ORDU-ga ei loo piiramatut nähtavust üle organisatsioonide piiride.
See loob kontrollitud mehhanismi, mille kaudu algatav organisatsioon saab öelda:
„See teave on mitme asutuse reageerimise jaoks asjakohane ja me otsustame seda jagada.“
See teave saab seejärel turvaliselt liikuda läbi ORDU Connecti.
Kõik muu jääb organisatsiooni enda turvapiiri sisse.
Integratsioon ei tähenda oma andmete kontrolli üleandmist.
Usalda allikat, mitte iga teabekildu
On veel üks oluline erinevus.
Verifitseeritud allikas ei tähenda, et iga tema saadetud teabekildu tuleks automaatselt käsitleda operatiivse faktina.
ORDU Connect saab tuvastada, et esitus pärines tunnustatud SV3P-lt.
See annab päritolutõenduse.
Kuid päritolutõendus ja operatiivne valideerimine on erinevad asjad.
Mudel jääb mudeliks.
Ennustus jääb ennustuseks.
Operatiivne aruanne võidakse hiljem asendada.
Teave võib olla puudulik või olla vastuolus teiselt allikalt saadud teabega.
Selle erinevuse säilitamine muutub eriti oluliseks keeruliste, mitut organisatsiooni hõlmavate intsidentide korral.
Süsteem peaks seetõttu suutma vastata sellistele küsimustele nagu:
- Kes selle teabe esitas?
- Millal see esitati?
- Milline verifitseeritud integratsioon selle esitas?
- Millise intsidendiga see seostati?
- Millist teavet algselt saadi?
- Kuidas seda teavet Console'is esitati?
- Kas on olemas allikasüsteem, mis sisaldab täiendavat detaili?
- Kas hiljem on saadud uuemat teavet?
See loob auditeeritava infoahela, ilma et väline pakkuja peaks sisenema operatiivkeskkonda.
Minimaalselt vajaliku avaldamise põhimõte
Arhitektuur põhineb lihtsal turvapõhimõttel:
Avalda ainult see, mida teine organisatsioon vajab oma rolli täitmiseks.
Ülikooli maavärinamudeli puhul võib see tähendada teadmist, et konkreetses üldpiirkonnas on olemas loodusõnnetuse intsident.
See ei nõua teadmist, millised töötajad reageerivad, milliseid ressursse on kasutusele võetud, milliseid otsuseid on tehtud või mida teised asutused on teatanud.
Hädaabiteenistuse jaoks võib see tähendada struktureeritud operatiivuuenduse jagamist mitme asutuse meeskonnaga, säilitades samal ajal tundliku sisemise teabe oma süsteemides.
Keskse intsidendimeeskonna jaoks võib see tähendada spetsialiseeritud mudeli väljundi saamist, ilma et neile antaks juurdepääsu pakkuja kogu platvormile.
Iga organisatsioon jääb vastutavaks oma teabe kaitsmise eest.
ORDU Connect pakub nendevahelist kontrollitud infovahetust.
Turvaline suhtlus ilma võrku avamata
Lõppkokkuvõttes on see, mida ORDU Connect on loodud pakkuma:
turvaline suhtluspiir, mitte avatud integratsioonipiir.
Eesmärk ei ole luua üha sügavamat juurdepääsu organisatsioonide vahel.
See ei ole luua kesksüsteemi, mis suudab ulatuda igasse ühendatud organisatsiooni.
Ja see ei ole nõuda, et iga teavet panustav organisatsioon peaks saama ORDU Console'i kasutajaks.
Eesmärk on luua usaldusväärne tee, mille kaudu organisatsioonid saavad vahetada täpselt seda teavet, mis on vajalik intsidendi koordineerimiseks.
Mõelge taas neile kolmele uksele.
Esimese taga on väline organisatsioon ja teave, mida ta kaitseb.
Kolmanda taga on ORDU intsidendikeskkond ja tundlik operatiivpilt, mida see kaitseb.
Nende vahel on ORDU Connect.
Keskmine uks eksisteerib selleks, et kumbagi teist ust ei peaks avama.
ORDU Connectist saab väravavalvur muidu eraldiseisvate operatiivkeskkondade vahel.
Ta teab, kes suhtleb.
Ta kontrollib teed ORDU-sse.
Ta saab valideerida vastuvõetut.
Ta säilitab vahetatava teabe struktuuri ja päritolutõenduse.
Ta seob selle teabe asjakohase intsidendiga.
Ja mis kõige olulisem, see võimaldab mõlemal poolel operatiivkeskkondadel jääda kaitstuks.
Te ei pea avama oma süsteeme, et osaleda intsidendi digitaalses koordineerimises. Peate ainult edastama valitud teabe läbi kontrollitud keskmise ukse.
Süsteemide integratsioonilt teabe koordineerimisele
See muudab, kuidas me mõtleme koostalitlusvõimest intsidendihalduses.
Eesmärk ei ole panna iga organisatsioon ühte hiiglaslikku süsteemi.
See ei ole anda kõigile juurdepääs kõigi teiste andmetele.
Ja see ei ole lihtsalt ühendada võimalikult palju API-sid.
Eesmärk on võimaldada õigel teabel liikuda turvaliselt organisatsioonide vahel struktureeritud kujul just siis, kui see muutub operatiivselt kasulikuks.
Mõnikord tähendab see spetsialiseeritud teabe toomist ülikoolist või teadusasutusest operatiivpilti.
Mõnikord tähendab see, et politseil, kiirabil, päästel või mõnel teisel reageerival organisatsioonil lubatakse saata struktureeritud operatiivuuendus oma juhtimiskeskusest otse mitme asutuse intsidenti.
Mõnikord tähendab see, et intsidendimeeskonna volitatud liikmetele pakutakse turvalist teed tagasi detailsema teabe juurde, mida hoitakse spetsialiseeritud välises süsteemis.
Igal juhul jääb põhimõte samaks.
Algatav organisatsioon säilitab kontrolli selle üle, mida ja millal ta jagab.
Vastuvõttev organisatsioon ei vaja piiramatut juurdepääsu algatavale süsteemile.
Väline organisatsioon ei vaja piiramatut juurdepääsu kesksele intsidendile.
Teave jääb digitaalseks ja struktureerituks, selle asemel, et seda tarbetult tõlkida süsteemist kõneks ja tagasi teise süsteemi.
Ja ORDU Connect asub nende keskkondade vahel kontrollitud keskmise uksena.
ORDU Console jääb kaitstud keskkonnaks, milles koordineeritakse mitme asutuse intsidenti.
ORDU Connect pakub kontrollitud silda, mille kaudu usaldusväärsed organisatsioonid ja süsteemid saavad panustada sellesse operatiivpilti.
Sest tõhus mitme asutuse koordineerimine sõltub teabe jagamisest.
See ei tohiks nõuda teie digitaalsete uste avamist.
Ja kui teave on juba olemas digitaalselt, ei tohiks see sõltuda selle kuulamisest telefonis ja lootmisest, et see kirjutatakse teises otsas õigesti üles.
Kas olete valmis?
Valmis muutma oma ideid reaalsuseks?
Liitu edukate organisatsioonidega, kes kasutavad Libertas Software Researchi võimsate tarkvaralahenduste ehitamiseks ja kujundamiseks oma vajaduste rahuldamiseks.
Kliendid

Uusimad Teadmiste Keskuse Artiklid
Uusimad Teadmiste Keskuse Artiklid
13 min read
Kuidas lubada usaldusväärsetel kolmandatel osapooltel panustada teavet käimasolevasse mitme asutuse intsidenti, andmata neile tarbetut juurdepääsu kesksele intsidendihalduse süsteemile ega nõudmata neilt oma süsteemide vastuavamist? See on üks probleemidest, mida ORDU Connect on loodud lahendama.
3 min read
Libertas Software Research jõudis Mirror Review'i nimekirja 'Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026', kus tutvustatakse ka meie asutaja Adrian Sweeney profiili.
2 min read
Libertas Software Research osaleb Belfast Business Show'l Malone Hotelis Belfastis. Registreeru osalemiseks ja tule meid tervitama.
Uudiskiri
Ühendu LinkedInis