
Kā droši savienot trešās puses ar aktīvu incidentu, neatverot to
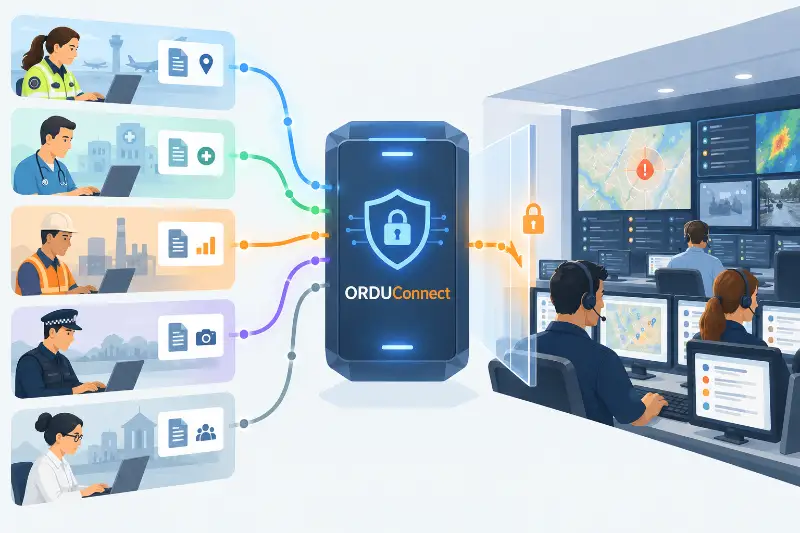
Kā ļaut uzticamām trešajām pusēm sniegt informāciju par aktīvu daudzu aģentūru incidentu, nedodot tām nevajadzīgu piekļuvi centrālajai incidentu vadības sistēmai un neprasot, lai tās savukārt atvērtu savas sistēmas? Tā ir viena no problēmām, kurām risināt ir izveidots ORDU Connect.
Lieli incidenti reti pastāv vienas organizācijas informācijas robežās.
Policija, ātrā palīdzība un ugunsdzēsēju dienesti katrs var vadīt savu reaģēšanu ar savu vadības centru un incidentu vadības sistēmu palīdzību. Pašvaldības, slimnīcas, infrastruktūras operatori un citas iestādes var darīt to pašu.
Tajā pašā laikā vērtīga informācija var nākt no organizācijām, kas vispār nav iesaistītas incidenta vadīšanā.
Universitātes, pētniecības organizācijas, vides monitoringa sistēmas, infrastruktūras nodrošinātāji un specializēti modelēšanas pakalpojumi var glabāt informāciju, kas varētu būtiski uzlabot situācijas apzināšanos.
Tās ir ļoti atšķirīgas attiecības, taču tās rada kopīgu problēmu:
Kā ļaut uzticamām trešajām pusēm sniegt informāciju par aktīvu daudzu aģentūru incidentu, nedodot tām nevajadzīgu piekļuvi centrālajai incidentu vadības sistēmai un neprasot, lai tās savukārt atvērtu savas sistēmas?
Tā ir viena no problēmām, ko risinām ar ORDU Studio un, konkrētāk, ar ORDU Connect.
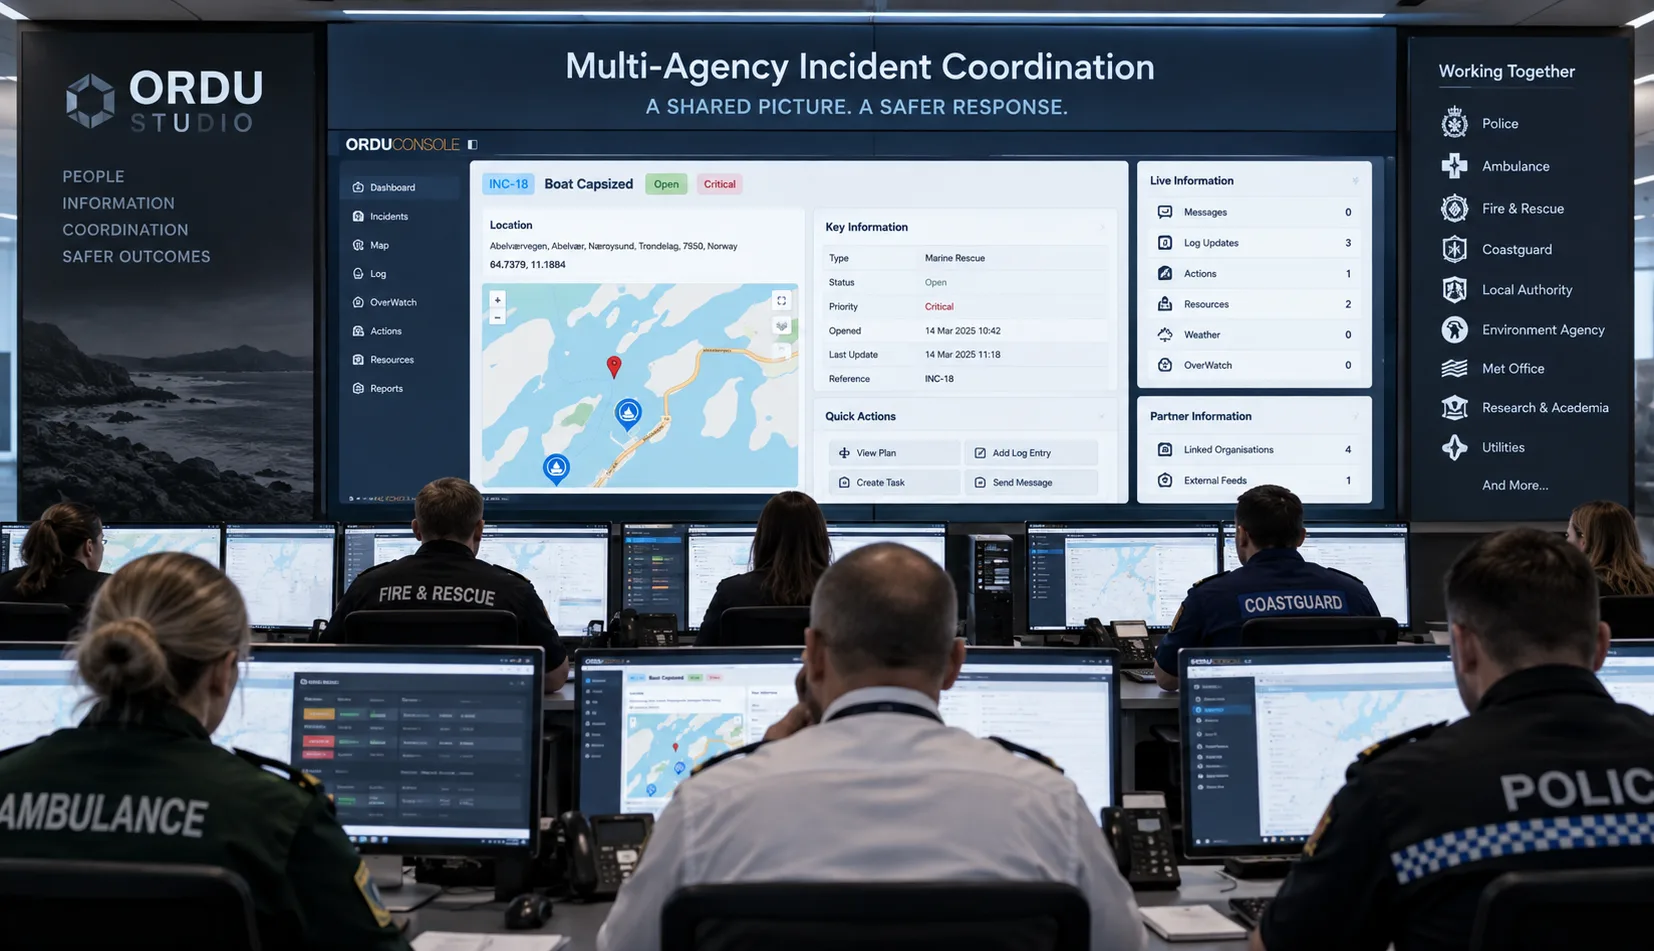
Informācijas koplietošanai nav nepieciešama koplietota piekļuve
Ir vilinoši domāt par daudzu aģentūru informācijas koplietošanu kā par tiesību problēmu.
Pievienojiet katru iesaistīto organizāciju kā lietotāju. Piešķiriet tām kontus. Ierobežojiet to, ko tās var redzēt.
Vai arī risiniet problēmu no pretējās puses un savienojieties tieši ar katras organizācijas sistēmām, dodot centrālajai platformai tiesības iegūt tai nepieciešamo informāciju.
Abas pieejas potenciāli paplašina drošības robežu.
Aktīvs incidents var saturēt ļoti sensitīvu operatīvo informāciju: iekšējus lēmumus, personāla datus, atrašanās vietas, ievainojamības, saziņu, reaģēšanas plānus un citu organizāciju sniegto informāciju.
Tāpat arī policijas, ātrās palīdzības, ugunsdzēsēju, slimnīcu, infrastruktūras nodrošinātāju, universitāšu un citu organizāciju izmantotās sistēmas var saturēt informāciju, kurai nav absolūti nekāda iemesla tikt atklātai centrālajai daudzu aģentūru platformai.
Prasība kopīgot vienu informācijas daļu nedrīkst pārtapt par prasību atklāt visu sistēmu.
Tāpēc ORDU uzskata informācijas sniegšanu, informācijas saņemšanu un piekļuvi citas organizācijas sistēmām par atsevišķiem jēdzieniem.
Organizācija var sniegt ieguldījumu daudzu aģentūru operatīvajā ainā, nekļūstot par ORDU Console lietotāju.
ORDU var saņemt informāciju no organizācijas, nesaņemot piekļuvi šīs organizācijas iekšējām sistēmām.
Šis nodalījums ir fundamentāls ORDU Connect arhitektūrai.
Droši verificēti trešo pušu nodrošinātāji
ORDU Studio ietvaros mēs uzticamus ārējos informācijas sniedzējus dēvējam par drošiem verificētiem trešo pušu nodrošinātājiem jeb SV3P.
SV3P varētu būt operatīva organizācija, piemēram, policija, ātrā palīdzība vai ugunsdzēsēju dienests, kas vada savu incidentu vadības centru.
Tā varētu būt slimnīca, pašvaldība, komunālo pakalpojumu uzņēmums vai infrastruktūras operators.
Tikpat labi tā varētu būt organizācija, kurai nav nekādas lomas incidenta koordinēšanā, bet kura uztur specializētu sistēmu, datu kopu vai analītisku spēju, kas kļūst nozīmīga noteiktos apstākļos.
Universitāte, kas vada zemestrīces ietekmes modeli, ir labs piemērs.
Šīm organizācijām ir ļoti atšķirīgas attiecības ar incidentu, tāpēc ORDU Connect nevar pieņemt, ka katram SV3P jābūt tādam pašam piekļuves līmenim vai jāapmainās ar to pašu informāciju.
Vissvarīgākais:
SV3P kontrolē to, ar kādu informāciju tas dalās un kad tas to dara.
Organizācijas savienošana ar ORDU nenozīmē šīs organizācijas sistēmu atvēršanu ORDU.
Tas arī nenozīmē neierobežotas piekļuves piešķiršanu šai organizācijai informācijai, kas glabājas ORDU.
ORDU Connect nodrošina kontrolētu digitālu kanālu starp citādi atsevišķām vidēm.
Trīs durvis, ORDU Connect pa vidu
Pastāv svarīga arhitektūras atšķirība starp integrāciju un piekļuvi.
Tradicionāla integrācija var prasīt, lai viena organizācija atver digitālas durvis savā sistēmā, lai cita sistēma varētu tajā iekļūt un iegūt vajadzīgo informāciju.
Incidentu vadībā, jo īpaši starp organizāciju robežām, tas rada neērtu drošības jautājumu:
Cik daudz no savas digitālās vides jums jāatklāj, lai kāds cits varētu iegūt to nelielo informācijas daļu, kas viņam faktiski vajadzīga?
ORDU Connect izmanto citu pieeju.
Iedomājieties šo arhitektūru kā trīs durvis gaitenī.
Pirmās durvis aizsargā ārējās organizācijas operatīvo vidi.
Trešās durvis aizsargā ORDU incidenta vidi.
Un starp tām atrodas otrās durvis:
ORDU Connect.
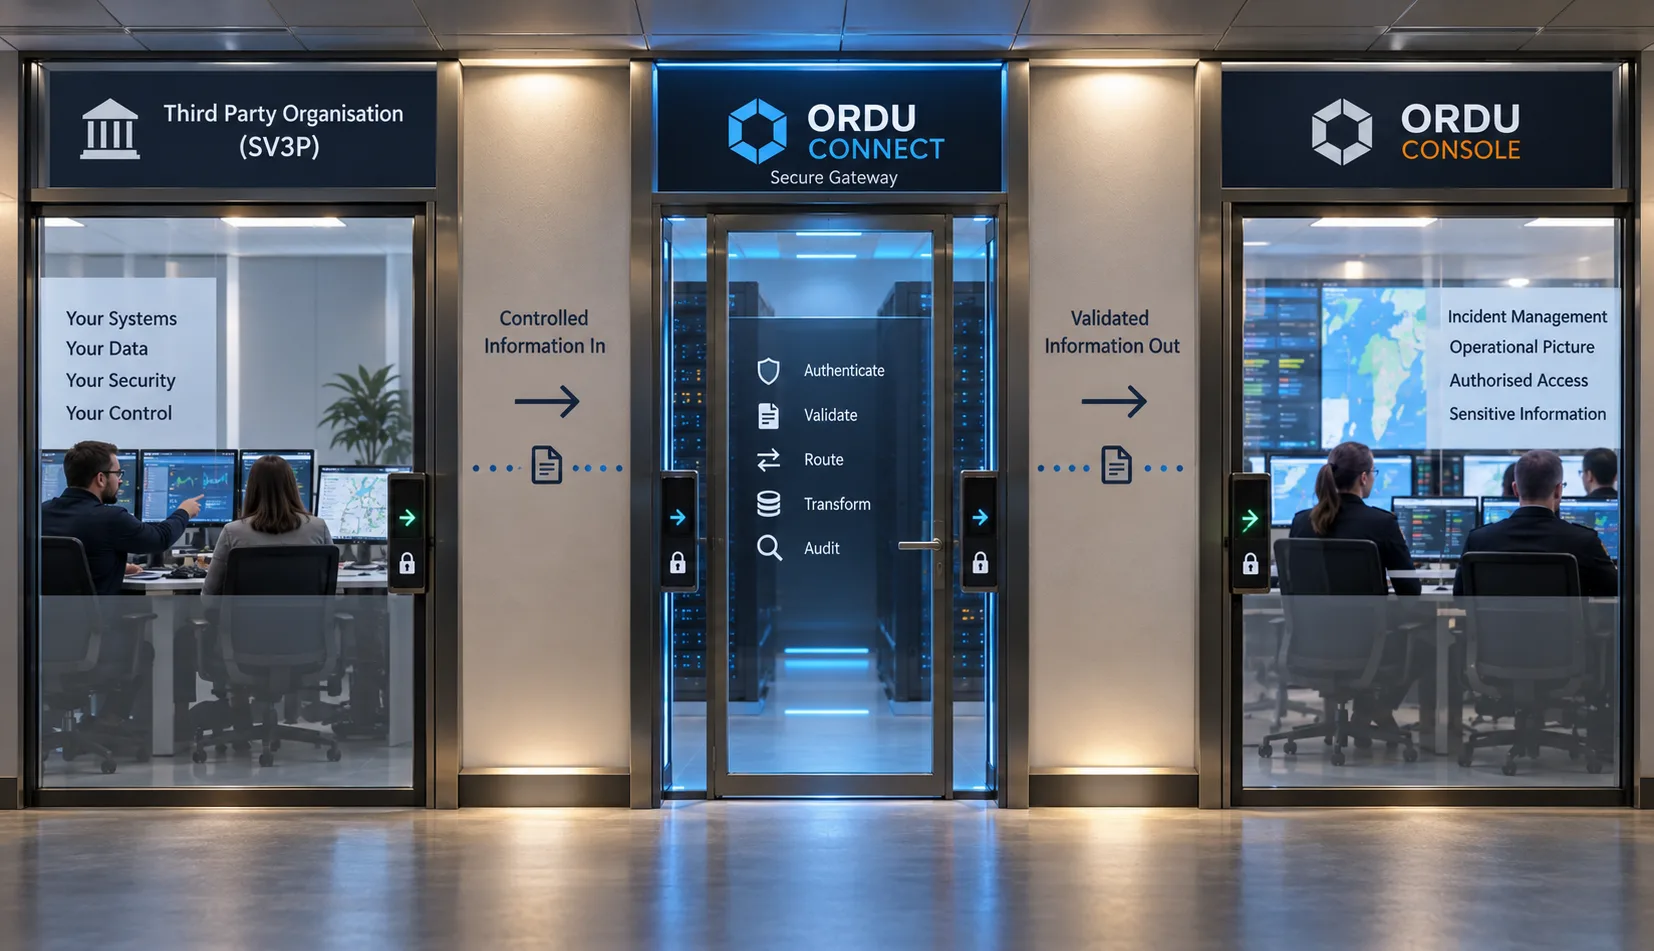
Ārējā organizācija nedod ORDU atslēgu no savām durvīm.
ORDU nedod ārējai organizācijai atslēgu no incidenta.
Tā vietā abas puses sazinās caur kontrolētajām vidus durvīm.
ORDU Connect ir vārtsargs.
Sākotnējā organizācija izlemj, kādu informāciju tā vēlas ļaut izplūst no savas vides un kad tā vēlas ar to dalīties.
Šī informācija tiek apzināti iesniegta caur vidus durvīm.
ORDU Connect autentificē avotu, validē un apstrādā iesniegumu, sasaista to ar attiecīgo incidentu un padara strukturēto informāciju pieejamu ORDU Console.
Saziņa kļūst šāda:
Organizācija → ORDU Connect → ORDU Console
nevis šāda:
ORDU → atvērta ārēja sistēma → informācijas meklēšana → datu iegūšana
Šī atšķirība ir svarīga.
ORDU nav vajadzīgas tiesības klejot pa citas organizācijas sistēmām, meklējot informāciju.
Trešajai pusei nav vajadzīga piekļuve ORDU Console, lai piegādātu informāciju.
Durvis, kas aizsargā abas operatīvās vides, paliek slēgtas.
ORDU Connect nodrošina kontrolētās vidus durvis, caur kurām var izplūst apstiprinātā informācija.
Sūtītājs kontrolē savas durvis
Tas maina to, kurš kontrolē informācijas koplietošanas attiecības.
Sistēmā, kas veidota informācijas iegūšanai no citas organizācijas, saņemošā sistēma būtībā jautā:
"Ko man ir atļauts iegūt?"
Ar ORDU Connect sākotnējā organizācija tā vietā izlemj:
"Ar ko es vēlos dalīties?"
un:
"Kad es vēlos ar to dalīties?"
Tas ir īpaši svarīgi, savienojot operatīvas organizācijas, piemēram, policiju, ātro palīdzību un ugunsdzēsējus.
Šo organizāciju sistēmas var saturēt lielu daudzumu informācijas, kurai nekad nevajadzētu tikt atklātai ārpus savas drošības robežas.
Savienojumam ar ORDU nevajadzētu nozīmēt piekļuves piešķiršanu ORDU šīm sistēmām.
Tā vietā, kad organizācija nolemj, ka konkrēts operatīvais atjauninājums būtu jāiekļauj daudzu aģentūru ainā, tā var publicēt šo konkrēto informāciju caur ORDU Connect nodrošinātajām vidus durvīm.
Viss pārējais paliek aiz sākotnējās organizācijas pašas durvīm.
Pirmais lietošanas gadījums: specializēta izlūkošana bez piekļuves incidentam
Mūsu pirmā SV3P integrācija sniedz labu piemēru organizācijai, kas nav tieši iesaistīta incidenta vadīšanā.
Universitāte modelē zemestrīču potenciālo ietekmi uz avārijas dienestiem.
Universitāti neinteresē katrs incidents, ko vada ORDU.
To interesē konkrēti incidenti, kas saistīti ar dabas katastrofām, kur incidenta vispārējā atrašanās vieta ir noteiktā attālumā no reģistrētas zemestrīces.
Tas rada ļoti specifiskas informācijas attiecības.
Universitātei ir nepieciešams pietiekami daudz informācijas, lai noteiktu:
"Vai ir incidents, kas attiecas uz mūsu zemestrīces modeli?"
Tai nav jājautā:
"Kas notiek šī incidenta iekšienē?"
Šī atšķirība nosaka informācijas apmaiņu.
Dalieties tikai ar tik daudz, lai noteiktu atbilstību
ORDU Console ir aizsargāta operatīva vide, kurā pilnvarotas komandas koordinē incidentu.
ORDU Connect nodrošina kontrolētu robežu starp šo vidi un ārējām sistēmām.
Zemestrīces lietošanas gadījumā universitātei nav vajadzīga incidenta laika skala, operatīvie lēmumi, personāla informācija, plāni, ziņojumi vai cita sensitīva informācija, kas glabājas Console.
Tai vajadzīga tikai ierobežota informācija, kas nepieciešama, lai noteiktu, vai incidents ietilpst tās interešu jomā.
Šajā gadījumā tas varētu ietvert tādus faktorus kā incidenta klasifikācija un pietiekami vispārināta atrašanās vieta.
SV3P var salīdzināt šo ierobežoto informāciju ar saviem datiem:
Dabas katastrofas incidents → vispārēja atrašanās vieta → reģistrēta zemestrīce → attāluma slieksnis → iespējama sakritība
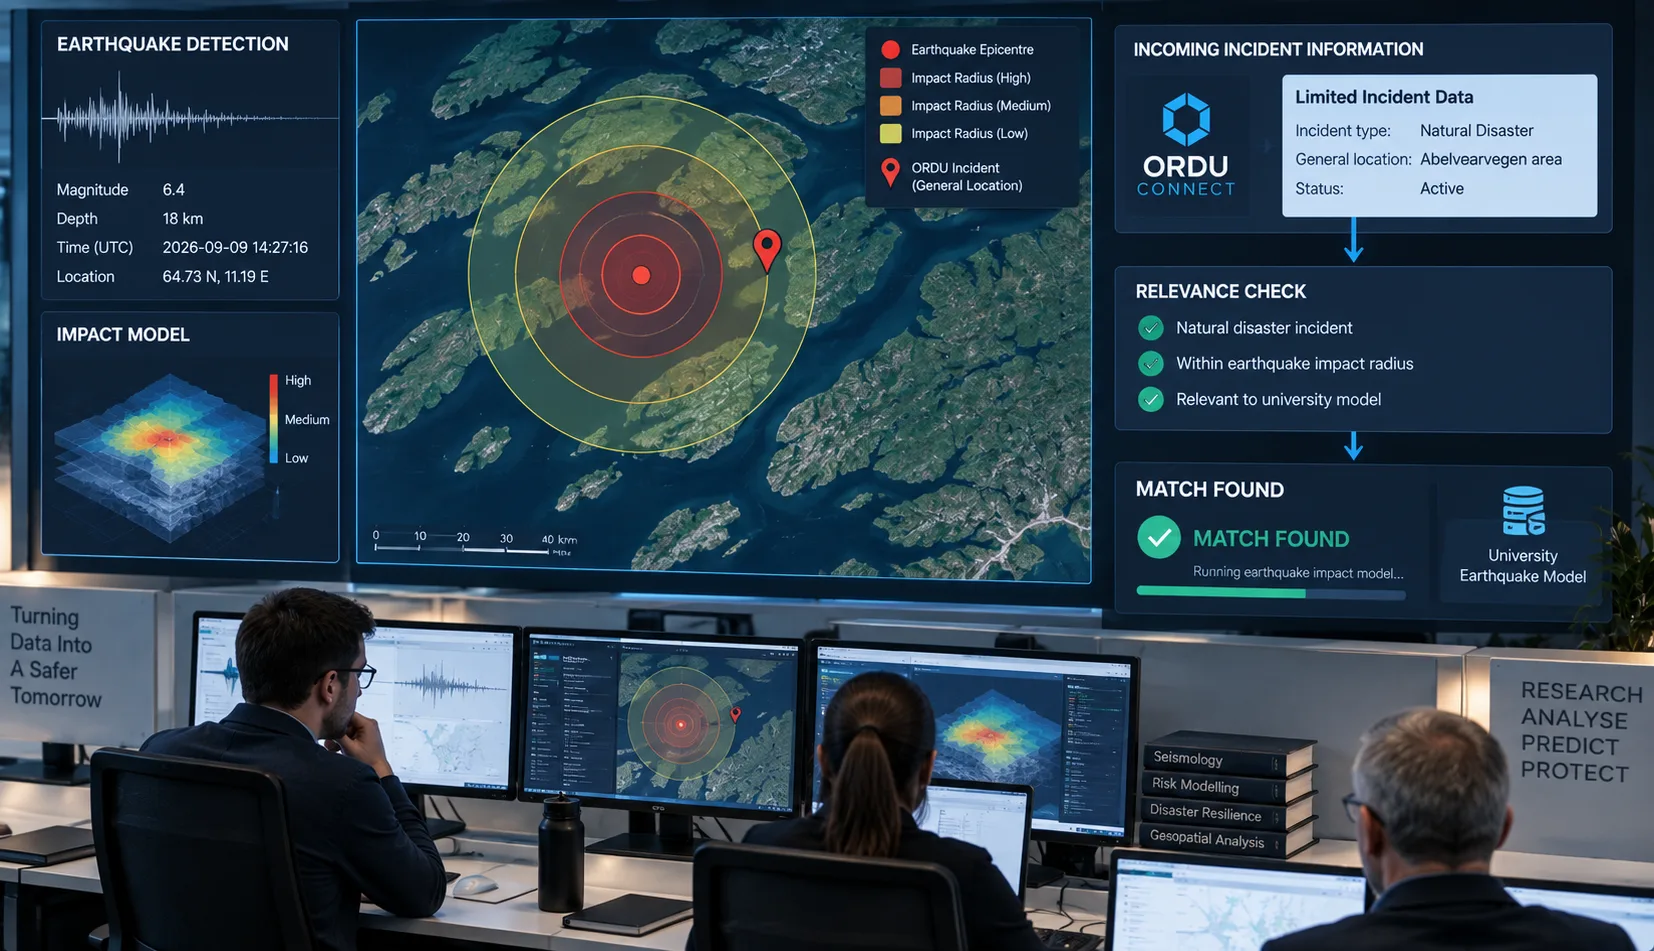
Ja šie nosacījumi nav izpildīti, nekas tālāk nav jādara.
Nodrošinātājs ir saņēmis tikai minimālo informāciju, kas nepieciešama, lai noteiktu, ka incidents tam nav nozīmīgs.
Ja nosacījumi tomēr ir izpildīti, ārējā sistēma var veikt savu specializēto darbu.
Ļaujiet speciālistiem palikt speciālistiem
Kad nozīmīgs incidents ir identificēts, universitāte var palaist savu zemestrīces ietekmes modeli, izmantojot savas sistēmas, datu kopas un specializētās zināšanas.
ORDU nav jādublē šī spēja.
Tas ir vēl viens svarīgs arhitektūras princips, kas ir ORDU Connect pamatā.
Incidentu vadības sistēmai nav jākļūst par meteoroloģisko sistēmu, zemestrīču modelēšanas platformu, infrastruktūras monitoringa platformu, medicīnisko sistēmu, policijas sistēmu un katru citu specializēto sistēmu, kas varētu potenciāli sniegt ieguldījumu incidentā.
Šīs spējas jau pastāv.
Mērķim vajadzētu būt ļaut to attiecīgajiem rezultātiem sniegt ieguldījumu operatīvajā ainā, kad tas ir nepieciešams.
Tāpēc detalizētā zemestrīces modelēšana paliek universitātes vidē.
Kad analīze ir pabeigta, universitāte var izvēlēties droši iesniegt attiecīgos rezultātus ORDU Connect.
Ārējās izlūkošanas pārvēršana operatīvā informācijā
Informācija, ko saņem ORDU Connect, netiek vienkārši iemesta incidentā.
Connect var apstrādāt iesniegumu un pārveidot to par strukturētu ziņojumu, ko saprot ORDU Console.
Šo ziņojumu pēc tam var attēlot Console informācijas panelī attiecīgajam incidentam.
Incidenta komandai nav jāsaprot universitātes pamatā esošā sistēma, datu struktūras vai modelēšanas platforma.
Tie saņem informāciju vidē, kurā tie jau koordinē reaģēšanu.
Plūsma kļūst šāda:
ORDU Connect → ierobežota atbilstības informācija → SV3P
kam, ja attiecināms, seko:
SV3P → specializēta analīze → ORDU Connect → strukturēts ziņojums → ORDU Console
Ārējā organizācija paliek ārpus incidentu vadības vides, kamēr tās attiecīgā izlūkošana kļūst par operatīvās ainas daļu.
Detalizētā avota tuvināšana
Dažreiz strukturētā informācija, kas parādīta ORDU Console, būs pietiekama.
Dažreiz cilvēkiem, kas pieņem lēmumu, būs nepieciešams izpētīt dziļāk.
Tāpēc SV3P var arī iekļaut drošas saites atpakaļ uz informāciju, kas glabājas tā paša sistēmās.
Zemestrīces piemērā universitāte varētu uzturēt specializētu informācijas paneli, kas satur ievērojami detalizētāku modelēšanu, vizualizācijas, datu kopas vai papildinformāciju.
ORDU var parādīt saiti uz šo resursu blakus informācijai, kas saņemta caur Connect.
Svarīgi, ka ORDU nemēģina apiet ārējā nodrošinātāja drošības kontroles.
Lielākajai daļai incidenta komandas dalībnieku, iespējams, nav tiesību piekļūt šim universitātes informācijas panelim.
Tas ir sagaidāms.
Tie, kam ir attiecīgie akreditācijas dati, var sekot saitei un autentificēties pie nodrošinātāja, izmantojot piekļuves kontroles, kas jau aizsargā šo sistēmu.
Tas kļūst īpaši vērtīgs sanāksmju, diskusiju un operatīvo lēmumu pieņemšanas laikā.
Tā vietā, lai kādam būtu jāatceras, ka pastāv cita specializēta sistēma, jāatrod attiecīgā lietojumprogramma, jāatrod pareizā analīze un jānoskaidro, vai viņam ir piekļuve, avots var būt uzreiz pieejams no operatīvās informācijas, kas rosināja diskusiju.
ORDU nodrošina kontekstu. Ārējā organizācija saglabā kontroli pār detalizēto informāciju.
Otrais lietošanas gadījums: operatīvo vadības centru savienošana
Tā pati arhitektūra risina ļoti atšķirīgu problēmu, kad SV3P pats reaģē uz incidentu.
Apsveriet lielu incidentu, kurā iesaistīta policija, ātrā palīdzība un ugunsdzēsēji.
Katram dienestam var būt savs vadības centrs, sistēmas, procedūras, drošības robežas un operatīvie pienākumi.
Tiem jau var būt savas nobriedušas incidentu vadības spējas.
ORDU Studio nedrīkstētu prasīt, lai šīs organizācijas atteiktos no savām sistēmām vai piespiestu visus, kas iesaistīti daudzu aģentūru incidentā, strādāt caur vienu milzīgu lietojumprogrammu.
Prasība ir citāda.
Daudzu aģentūru koordinācijas komandai ir vajadzīga attiecīga informācija no šīm organizācijām.
Un šīm organizācijām ir vajadzīgs drošs, uzticams mehānisms, ar kura palīdzību tās var izvēlēties to sniegt.
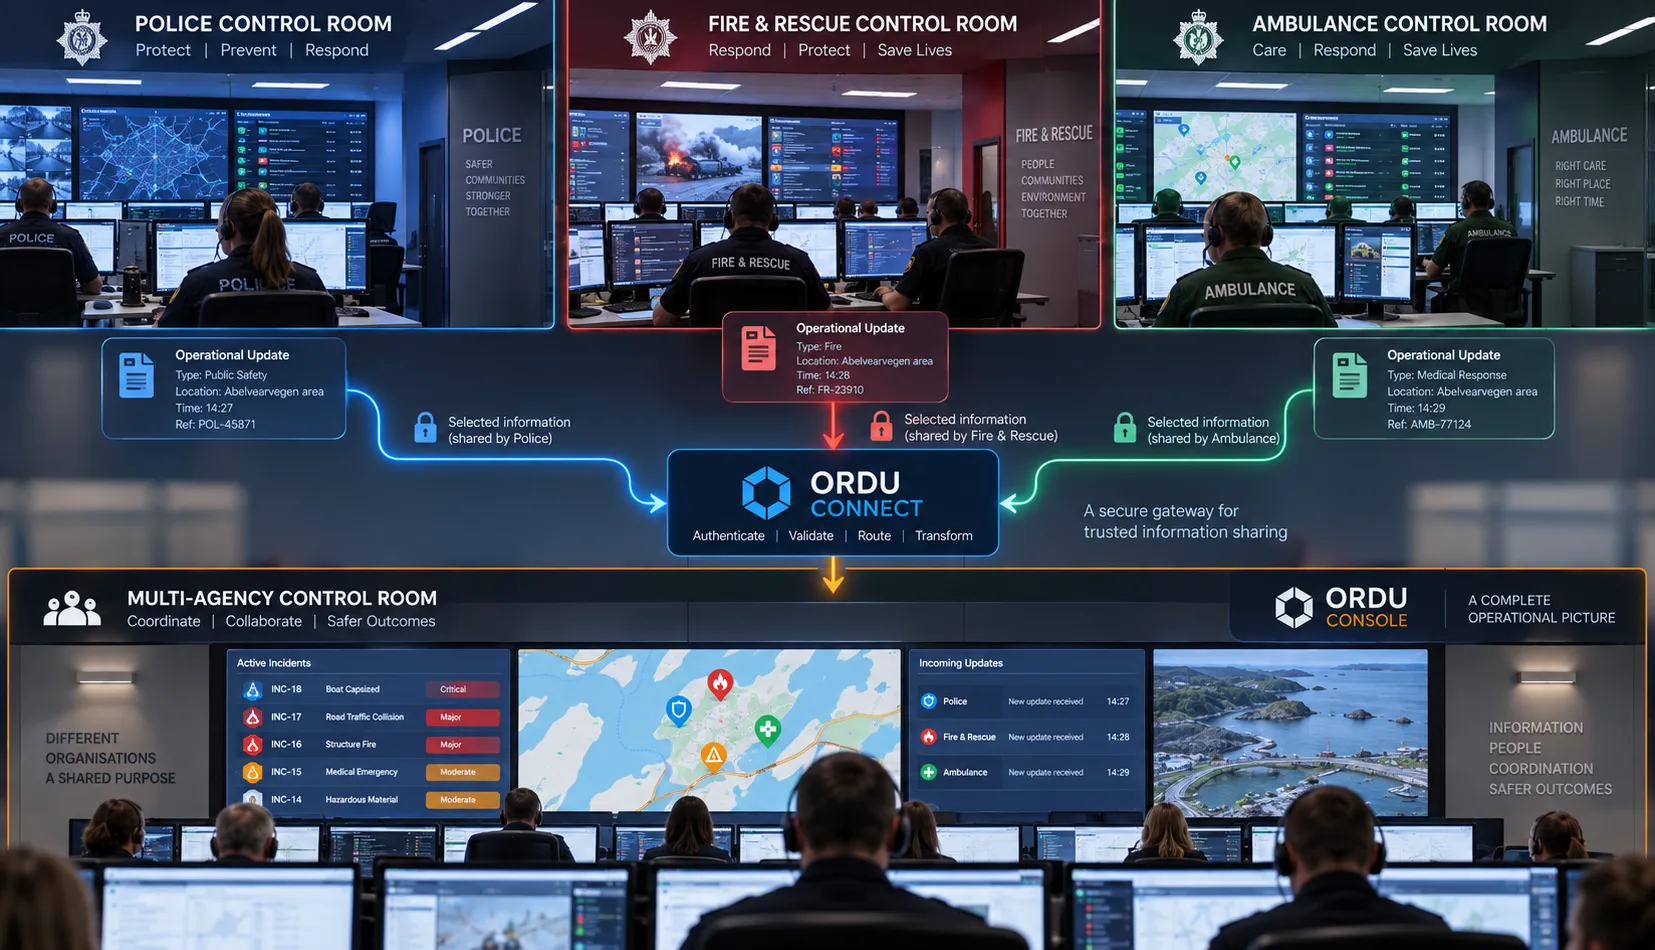
Telefona problēma
Bez digitālas integrācijas informācijas apmaiņa starp vadības centriem joprojām var būt lielā mērā atkarīga no telefona zvaniem.
Operators vienā vadības centrā nolasa informāciju no savas sistēmas.
Viņš to mutiski nodod kādam citā vadības centrā.
Persona, kas saņem zvanu, to noklausās un ieraksta citā sistēmā vai incidenta žurnālā.
Informācija faktiski ir izgājusi cauri šai ķēdei:
Sistēma → persona → telefons → persona → sistēma
Apsveriet, kas ir noticis ar datiem.
Tie sākotnēji bija digitāli.
Tos interpretēja persona.
Tie tika pārvērsti runā.
Tie ceļoja pa telefonu.
Tos dzirdēja un interpretēja cita persona.
Tie pēc tam tika pārvērsti atpakaļ digitālā informācijā, manuāli ievadot tos citā sistēmā.
Katrs no šiem posmiem rada iespēju informācijai tikt pārprastai, saīsinātai, nepareizi transkribētai, ievadītai ar kļūdām vai zaudēt noderīgu struktūru un kontekstu.
Persona, kas runā, var izlaist kaut ko, ko tā neapzinās esam nozīmīgu.
Persona, kas klausās, var nepareizi sadzirdēt skaitli.
Atrašanās vieta var tikt nepareizi transkribēta.
Laiks var zaudēt savu kontekstu.
Terminoloģiju, ko lieto viena organizācija, cita var interpretēt atšķirīgi.
Un tiklīdz šī informācija ir ievadīta centrālajā incidenta žurnālā, nepareizi transkribētā versija var sākt izskatīties autoritatīva vienkārši tāpēc, ka tā tagad ir ierakstīta sistēmā.
Liela incidenta laikā, kad informācija var mainīties strauji un operatīvie lēmumi var būt atkarīgi no nelielām detaļām, tam ir nozīme.
Digitālai informācijai jāpaliek digitālai
ORDU Connect nodrošina citu ceļu.
Ja sistēmas var integrēties digitāli, strukturētu informāciju var droši nosūtīt no organizācijas pašas vides uz daudzu aģentūru incidentu.
Tā vietā, lai:
Vadības centrs A → operators → telefons → operators → daudzu aģentūru incidenta žurnāls
informācija var ceļot šādi:
Vadības centrs A → ORDU Connect → strukturēts ziņojums → daudzu aģentūru incidents
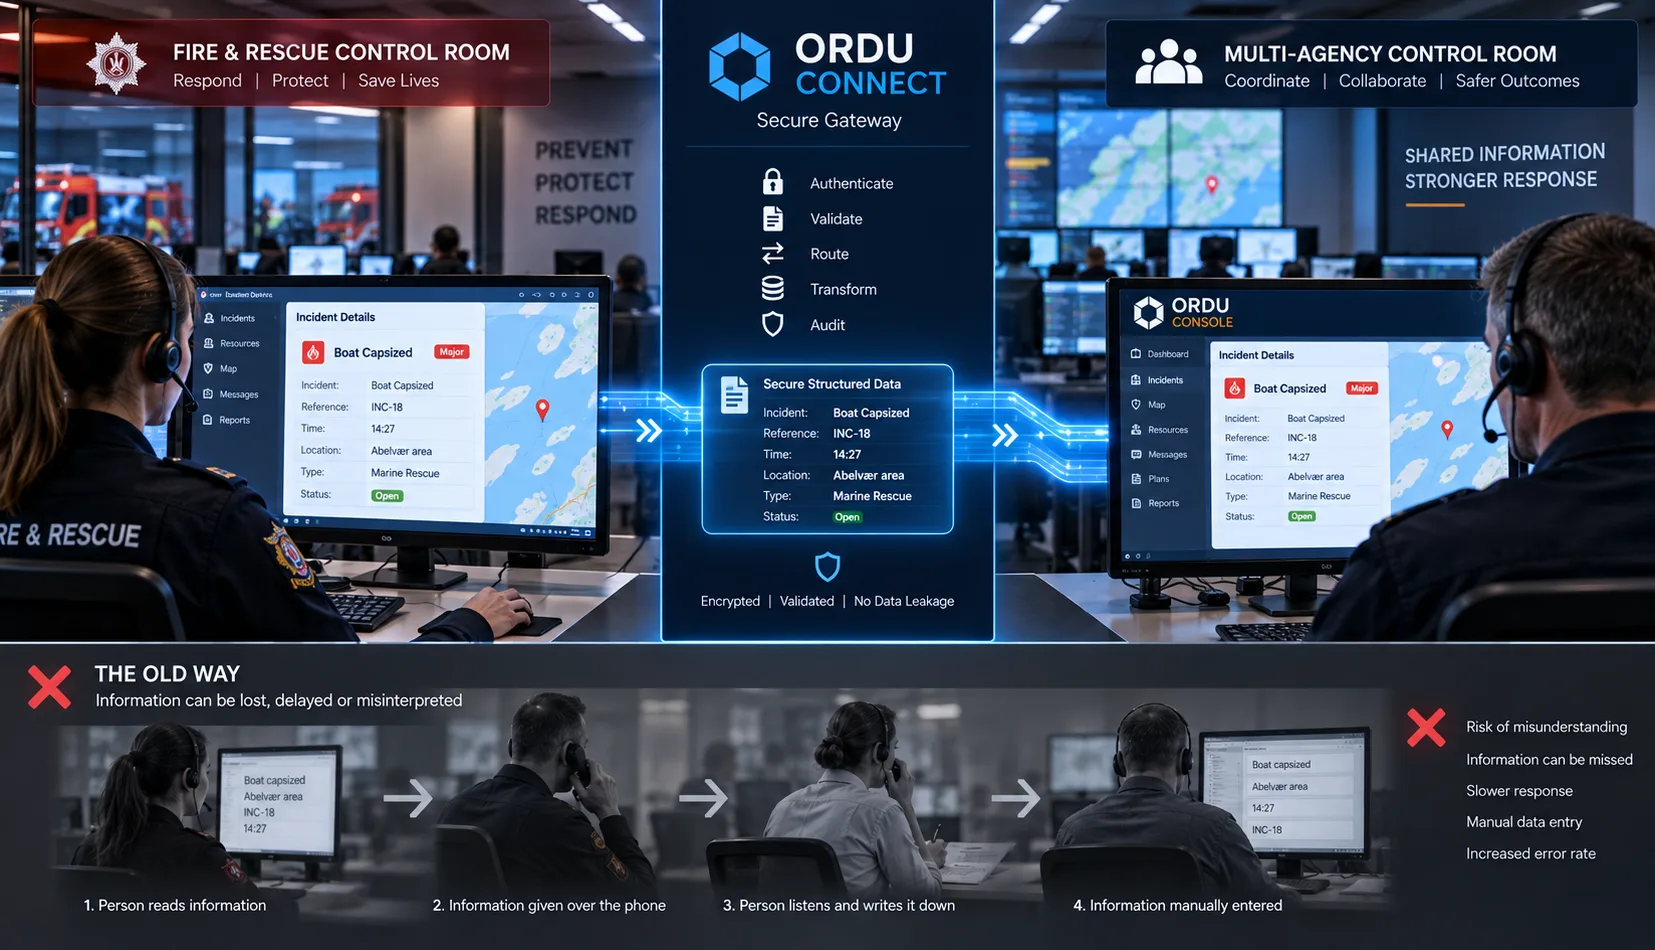
Informācija, kas atstāj sākotnējo organizāciju, ir tā pati informācija, kas ierodas.
Datumi paliek datumi.
Laiki paliek laiki.
Atrašanās vietas paliek atrašanās vietas.
Koordinātas paliek koordinātas.
Atsauces paliek atsauces.
Identifikatori paliek identifikatori.
Strukturētie lauki paliek strukturēti lauki.
Informācijai nav jātiek pārvērstai mutiskā aprakstā un pēc tam manuāli atjaunotai otrā galā.
Tas neizslēdz cilvēkus no incidentu vadības.
Gluži pretēji.
Tas ļauj cilvēkiem veltīt vairāk laika informācijas izpratnei, tās nozīmīguma apspriešanai un lēmumu pieņemšanai, nevis darboties kā cilvēciskām datu transkripcijas saskarnēm starp datorsistēmām.
Saglabājiet to, kas patiešām tika teikts
Strukturētai digitālai saziņai ir vēl viena svarīga priekšrocība.
Sākotnējo iesniegumu var saglabāt.
Tas nozīmē, ka var pastāvēt atšķirība starp:
to, ko sākotnējā organizācija faktiski nosūtīja
un:
to, kā šī informācija vēlāk tiek pasniegta, interpretēta vai izmantota.
Tas ir īpaši svarīgi incidenta žurnālā.
Ja informācija tiek nodota mutiski un manuāli ierakstīta žurnālā, žurnāls var saturēt kāda cilvēka transkripciju vai interpretāciju par sākotnējo informāciju.
Izmantojot strukturētu digitālu saziņu, sākotnējais ziņojums var palikt audita pēdas daļa.
Tas rada spēcīgāku izcelsmes izsekojamību un sniedz daudz skaidrāku ierakstu par to, kā informācija nonāca daudzu aģentūru operatīvajā ainā.
SV3P izvēlas, ar ko dalīties
Nekas no tā nenozīmē, ka integrētam policijas, ātrās palīdzības, ugunsdzēsēju vai cita vadības centram automātiski jāplūdina visa sava incidenta informācija uz ORDU.
Tas apdraudētu vienu no galvenajiem drošības principiem, kas ir Connect pamatā.
SV3P izlemj, ar ko tas dalās.
SV3P izlemj, kad tas dalās.
Policijai var būt informācija, kas nav piemērota plašākai izplatīšanai.
Ātrās palīdzības dienestiem var būt konfidenciāla informācija, kurai nav vietas plašākā daudzu aģentūru operatīvajā ainā.
Ugunsdzēsēju un glābšanas dienestiem var būt detalizēta iekšējā operatīvā informācija, kurai nav jāpamet sava vadības vide.
Universitātei var būt plaši pētniecības dati, kad tikai neliela daļa no tās analīzes ir attiecināma uz incidentu.
Šo organizāciju savienošana ar ORDU nerada neierobežotu redzamību pāri organizāciju robežām.
Tas rada kontrolētu mehānismu, ar kura palīdzību sākotnējā organizācija var teikt:
"Šī informācija ir nozīmīga daudzu aģentūru reaģēšanai, un mēs izvēlamies ar to dalīties."
Šī informācija pēc tam var droši pāriet caur ORDU Connect.
Viss pārējais paliek organizācijas pašas drošības robežās.
Integrācija nenozīmē kontroles nodošanu pār saviem datiem.
Uzticieties avotam, nevis katrai informācijas daļai
Ir vēl viena svarīga atšķirība.
Verificēts avots nenozīmē, ka katra tā nosūtītā informācijas daļa automātiski jāuzskata par operatīvu faktu.
ORDU Connect var noteikt, ka iesniegums nāk no atzīta SV3P.
Tas nodrošina izcelsmi.
Bet izcelsme un operatīvā validācija ir dažādas lietas.
Modelis joprojām ir modelis.
Prognoze joprojām ir prognoze.
Operatīvo ziņojumu vēlāk var aizstāt.
Informācija var būt nepilnīga vai pretrunā ar informāciju, kas saņemta no cita avota.
Šīs atšķirības saglabāšana kļūst īpaši svarīga sarežģītos incidentos, kuros iesaistītas vairākas organizācijas.
Tāpēc sistēmai jāspēj atbildēt uz tādiem jautājumiem kā:
- Kas sniedza šo informāciju?
- Kad tā tika iesniegta?
- Kura verificētā integrācija to iesniedza?
- Ar kuru incidentu tā bija saistīta?
- Kāda informācija sākotnēji tika saņemta?
- Kā šī informācija tika attēlota Console?
- Vai ir avota sistēma, kas satur papildu detaļas?
- Vai kopš tā laika ir saņemta jaunāka informācija?
Tas rada auditējamu informācijas ķēdi, neprasot ārējam nodrošinātājam ienākt operatīvajā vidē.
Minimāli nepieciešamās atklāšanas princips
Arhitektūra balstās uz vienkāršu drošības principu:
Atklājiet tikai to, kas citai organizācijai vajadzīgs, lai veiktu savu lomu.
Universitātes zemestrīces modelim tas var nozīmēt zināšanu, ka noteiktā vispārējā teritorijā pastāv dabas katastrofas incidents.
Nav jāzina, kurš personāls reaģē, kādi resursi ir izvietoti, kādi lēmumi ir pieņemti vai ko ziņojušas citas aģentūras.
Avārijas dienestam tas var nozīmēt strukturēta operatīvā atjauninājuma koplietošanu ar daudzu aģentūru komandu, vienlaikus saglabājot sensitīvu iekšējo informāciju savās sistēmās.
Centrālajai incidenta komandai tas var nozīmēt specializēta modeļa rezultāta saņemšanu, nesaņemot piekļuvi visai nodrošinātāja platformai.
Katra organizācija paliek atbildīga par savas informācijas aizsardzību.
ORDU Connect nodrošina kontrolētu informācijas apmaiņu starp tām.
Droša saziņa, neatverot tīklu
Tieši to galu galā ir paredzēts sniegt ORDU Connect:
drošu saziņas robežu, nevis atvērtu integrācijas robežu.
Mērķis nav radīt arvien dziļāku piekļuvi starp organizācijām.
Tas nav radīt centrālu sistēmu, kas spēj iekļūt katrā savienotajā organizācijā.
Un tas nav prasīt, lai katra informāciju sniedzošā organizācija kļūtu par ORDU Console lietotāju.
Mērķis ir izveidot uzticamu ceļu, caur kuru organizācijas var apmainīties tieši ar to informāciju, kas nepieciešama incidenta koordinēšanai.
Padomājiet vēlreiz par tām trim durvīm.
Aiz pirmajām atrodas ārējā organizācija un informācija, ko tā aizsargā.
Aiz trešajām atrodas ORDU incidenta vide un sensitīvā operatīvā aina, ko tā aizsargā.
Starp tām atrodas ORDU Connect.
Vidus durvis pastāv tāpēc, lai nevienas no pārējām divām nebūtu jāatver.
ORDU Connect kļūst par vārtsargu starp citādi atsevišķām operatīvajām vidēm.
Tas zina, kas sazinās.
Tas kontrolē ceļu uz ORDU.
Tas var validēt saņemto.
Tas saglabā apmainītās informācijas struktūru un izcelsmi.
Tas sasaista šo informāciju ar attiecīgo incidentu.
Un, kas ir svarīgi, tas ļauj abu pušu operatīvajām videm palikt aizsargātām.
Jums nav jāatver savas sistēmas, lai piedalītos incidenta digitālā koordinēšanā. Jums tikai jāizlaiž tā informācija, ar kuru izvēlaties dalīties, caur kontrolētām vidus durvīm.
No sistēmu integrācijas uz informācijas koordinēšanu
Tas maina to, kā mēs domājam par sadarbspēju incidentu vadībā.
Mērķis nav ievietot katru organizāciju vienā milzīgā sistēmā.
Tas nav dot visiem piekļuvi visu pārējo datiem.
Un tas nav vienkārši savienot pēc iespējas vairāk API.
Mērķis ir ļaut pareizajai informācijai droši pārvietoties starp organizācijām strukturētā formā tajā brīdī, kad tā kļūst operatīvi noderīga.
Dažreiz tas nozīmē specializētas izlūkošanas ienešanu no universitātes vai pētniecības organizācijas operatīvajā ainā.
Dažreiz tas nozīmē ļaut policijai, ātrajai palīdzībai, ugunsdzēsējiem vai citai reaģējošai organizācijai nosūtīt strukturētu operatīvo atjauninājumu no sava vadības centra tieši daudzu aģentūru incidentā.
Dažreiz tas nozīmē pilnvarotiem incidenta komandas locekļiem nodrošināt drošu ceļu atpakaļ uz detalizētāku informāciju, kas glabājas specializētā ārējā sistēmā.
Katrā gadījumā princips paliek nemainīgs.
Sākotnējā organizācija saglabā kontroli pār to, ar ko un kad tā dalās.
Saņemošajai organizācijai nav vajadzīga neierobežota piekļuve sākotnējai sistēmai.
Ārējai organizācijai nav vajadzīga neierobežota piekļuve centrālajam incidentam.
Informācija paliek digitāla un strukturēta, nevis tiek nevajadzīgi pārvērsta no sistēmas runā un atpakaļ citā sistēmā.
Un ORDU Connect atrodas starp šīm vidēm kā kontrolētas vidus durvis.
ORDU Console paliek aizsargātā vide, kurā tiek koordinēts daudzu aģentūru incidents.
ORDU Connect nodrošina kontrolētu tiltu, caur kuru uzticamas organizācijas un sistēmas var sniegt ieguldījumu šajā operatīvajā ainā.
Jo efektīva daudzu aģentūru koordinācija ir atkarīga no dalīšanās ar informāciju.
Tam nevajadzētu prasīt atvērt savas digitālās durvis.
Un, ja informācija jau pastāv digitālā veidā, tam nevajadzētu būt atkarīgam no tās nolasīšanas pa telefonu un cerēšanas, ka otrā galā tā tiks pareizi pierakstīta.
Vai esat gatavi?
Gatavi pārvērst savas idejas realitātē?
Pievienojieties veiksmīgām organizācijām, kas izmanto Libertas Software Research, lai veidotu un dizainētu spēcīgus programmatūras risinājumus, kas apmierina viņu vajadzības.
Klienti

Jaunākie Zināšanu Centra Raksti
Jaunākie Zināšanu Centra Raksti
13 min read
Kā ļaut uzticamām trešajām pusēm sniegt informāciju par aktīvu daudzu aģentūru incidentu, nedodot tām nevajadzīgu piekļuvi centrālajai incidentu vadības sistēmai un neprasot, lai tās savukārt atvērtu savas sistēmas? Tā ir viena no problēmām, kurām risināt ir izveidots ORDU Connect.
3 min read
Libertas Software Research ir iekļauts Mirror Review sarakstā „Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026“ ar rakstu par mūsu dibinātāju Adrian Sweeney.
2 min read
Libertas Software Research piedalīsies Belfast Business Show izstādē Malone Hotel viesnīcā Belfāstā. Reģistrējieties dalībai un nāciet pasveicināties.
Ziņu vēstule
Sazinieties LinkedIn