
Bezpečné pripojenie tretích strán k živému incidentu bez odhalenia incidentu
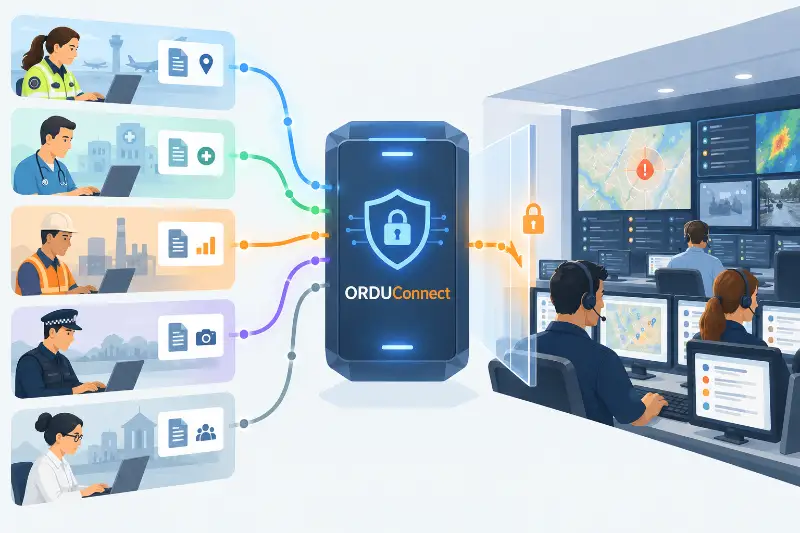
Ako umožniť dôveryhodným tretím stranám prispievať informáciami do živého viacrezortného incidentu bez toho, aby ste im poskytli zbytočný prístup do centrálneho systému riadenia incidentov, alebo aby ste ich museli žiadať, aby na oplátku otvorili svoje vlastné systémy? To je jeden z problémov, ktorý rieši ORDU Connect.
Veľké incidenty len zriedka existujú v informačných hraniciach jedinej organizácie.
Polícia, záchranná zdravotná služba a hasičský zbor môžu každý riadiť svoju vlastnú reakciu prostredníctvom vlastných riadiacich stredísk a systémov riadenia incidentov. To isté môžu robiť miestne úrady, nemocnice, prevádzkovatelia infraštruktúry a ďalšie organizácie.
Zároveň môžu cenné informácie pochádzať z organizácií, ktoré sa na riadení incidentu vôbec nepodieľajú.
Univerzity, výskumné organizácie, systémy environmentálneho monitorovania, poskytovatelia infraštruktúry a špecializované modelovacie služby môžu disponovať informáciami, ktoré by mohli výrazne zlepšiť situačné povedomie.
Ide o veľmi odlišné vzťahy, ktoré však vytvárajú spoločný problém:
Ako umožniť dôveryhodným tretím stranám prispievať informáciami do živého viacrezortného incidentu bez toho, aby ste im poskytli zbytočný prístup do centrálneho systému riadenia incidentov, a bez toho, aby ste ich museli žiadať, aby na oplátku otvorili svoje vlastné systémy?
To je jeden z problémov, ktoré riešime v rámci ORDU Studio a konkrétne prostredníctvom ORDU Connect.
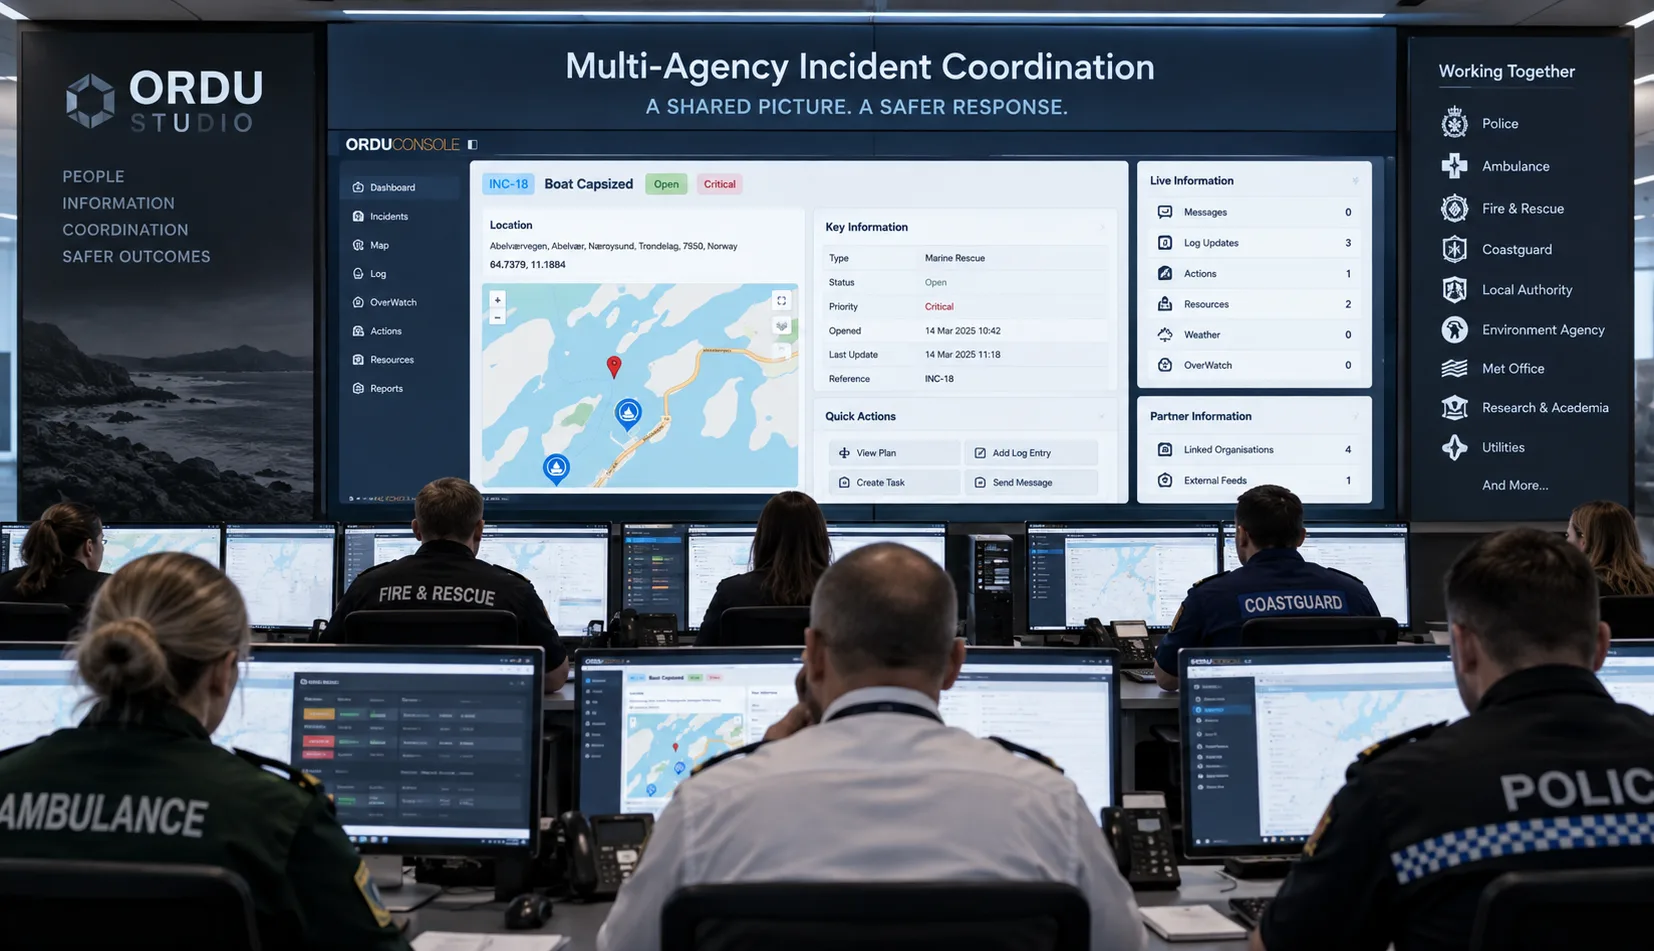
Zdieľanie informácií nevyžaduje zdieľaný prístup
Je lákavé vnímať viacrezortné zdieľanie informácií ako problém oprávnení.
Pridať každú zúčastnenú organizáciu ako používateľa. Vytvoriť im účty. Obmedziť, čo môžu vidieť.
Alebo pristúpiť k problému z opačnej strany a pripojiť sa priamo k systémom každej organizácie, pričom sa centrálnej platforme udelí oprávnenie získavať informácie, ktoré potrebuje.
Oba prístupy potenciálne rozširujú bezpečnostnú hranicu.
Aktívny incident môže obsahovať vysoko citlivé prevádzkové informácie: interné rozhodnutia, údaje o personáli, polohy, zraniteľné miesta, komunikáciu, plány reakcie a informácie poskytnuté inými organizáciami.
Podobne systémy prevádzkované políciou, záchrannou zdravotnou službou, hasičmi, nemocnicami, poskytovateľmi infraštruktúry, univerzitami a ďalšími organizáciami môžu obsahovať informácie, ktoré nemajú žiadny dôvod byť sprístupnené centrálnej viacrezortnej platforme.
Požiadavka zdieľať jednu informáciu by sa nemala zmeniť na požiadavku odhaliť celý systém.
ORDU preto považuje prispievanie informáciami, prijímanie informácií a prístup k systémom inej organizácie za samostatné koncepty.
Organizácia môže prispievať do viacrezortného operačného obrazu bez toho, aby sa stala používateľom ORDU Console.
ORDU môže prijímať informácie od organizácie bez toho, aby jej bol udelený prístup do interných systémov tejto organizácie.
Toto oddelenie je základom architektúry ORDU Connect.
Zabezpečení overení poskytovatelia tretích strán
V rámci ORDU Studio označujeme dôveryhodných externých poskytovateľov informácií ako Zabezpečených overených poskytovateľov tretích strán, alebo SV3P.
SV3P môže byť prevádzková organizácia, ako je polícia, záchranná zdravotná služba alebo hasičský zbor, prevádzkujúca vlastné riadiace stredisko incidentov.
Môže to byť nemocnica, miestny úrad, verejnoprospešná spoločnosť alebo prevádzkovateľ infraštruktúry.
Rovnako to môže byť organizácia, ktorá nemá vôbec žiadnu úlohu pri koordinácii incidentu, ale prevádzkuje špecializovaný systém, dátovú sadu alebo analytickú schopnosť, ktorá sa stáva relevantnou za určitých okolností.
Dobrým príkladom je univerzita prevádzkujúca model dopadu zemetrasenia.
Tieto organizácie majú s incidentom veľmi odlišné vzťahy, takže ORDU Connect nemôže predpokladať, že každý SV3P by mal mať rovnakú úroveň prístupu alebo si vymieňať rovnaké informácie.
Najdôležitejšie je:
SV3P kontroluje, aké informácie zdieľa a kedy ich zdieľa.
Pripojenie organizácie k ORDU neznamená otvorenie systémov danej organizácie voči ORDU.
Rovnako to neznamená udelenie neobmedzeného prístupu danej organizácii k informáciám uchovávaným v ORDU.
ORDU Connect poskytuje kontrolovaný digitálny kanál medzi inak oddelenými prostrediami.
Tri dvere, s ORDU Connect uprostred
Medzi integráciou a prístupom existuje dôležitý architektonický rozdiel.
Tradičná integrácia môže vyžadovať, aby jedna organizácia otvorila digitálne dvere do svojich systémov, aby do nich mohol iný systém preniknúť a získať informácie, ktoré potrebuje.
Pri riadení incidentov, najmä naprieč organizačnými hranicami, to vytvára nepríjemnú bezpečnostnú otázku:
Koľko zo svojho digitálneho prostredia musíte odhaliť, aby niekto iný mohol získať malé množstvo informácií, ktoré skutočne potrebuje?
ORDU Connect zvolil iný prístup.
Predstavte si architektúru ako tri dvere na chodbe.
Prvé dvere chránia prevádzkové prostredie externej organizácie.
Tretie dvere chránia prostredie incidentu ORDU.
A medzi nimi sú druhé dvere:
ORDU Connect.
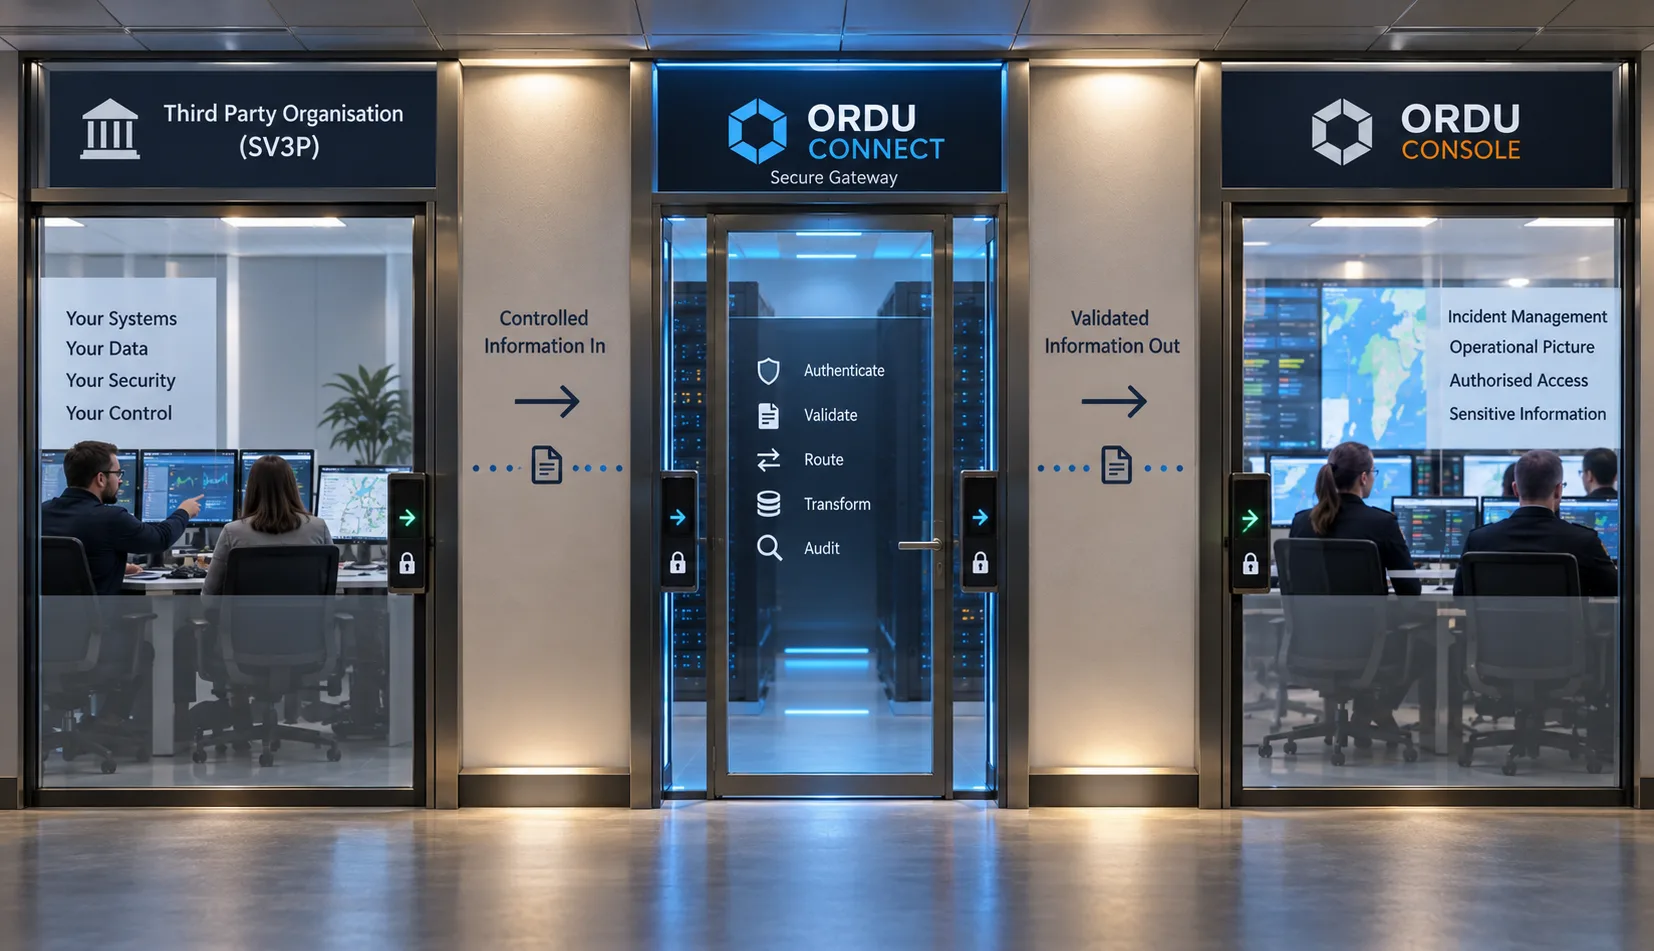
Externá organizácia nedáva ORDU kľúč od svojich dverí.
ORDU nedáva externej organizácii kľúč od incidentu.
Namiesto toho obe strany komunikujú prostredníctvom kontrolovaných prostredných dverí.
ORDU Connect je strážca brány.
Pôvodná organizácia rozhoduje, aké informácie chce vypustiť zo svojho prostredia a kedy ich chce zdieľať.
Tieto informácie sa zámerne predkladajú cez prostredné dvere.
ORDU Connect overuje zdroj, validuje a spracúva podanie, priraďuje ho k príslušnému incidentu a sprístupňuje štruktúrované informácie pre ORDU Console.
Komunikácia sa tak stáva:
Organizácia → ORDU Connect → ORDU Console
namiesto:
ORDU → otvorenie externého systému → vyhľadávanie informácií → získanie údajov
Na tomto rozdiele záleží.
ORDU nepotrebuje povolenie na prehľadávanie systémov inej organizácie pri hľadaní informácií.
Tretia strana nepotrebuje prístup do ORDU Console na to, aby mohla doručiť informácie.
Dvere chrániace obe prevádzkové prostredia zostávajú zatvorené.
ORDU Connect poskytuje kontrolované prostredné dvere, cez ktoré môžu prechádzať schválené informácie.
Odosielateľ kontroluje svoje dvere
Tým sa mení, kto kontroluje vzťah v oblasti zdieľania informácií.
Pri systéme navrhnutom na sťahovanie informácií z inej organizácie sa prijímajúci systém v podstate pýta:
„Čo smiem získať?“
Pri ORDU Connect sa namiesto toho pôvodná organizácia rozhoduje:
„Čo chcem zdieľať?“
a:
„Kedy to chcem zdieľať?“
Toto je obzvlášť dôležité pri pripájaní prevádzkových organizácií, ako je polícia, záchranná zdravotná služba a hasičský zbor.
Ich systémy môžu obsahovať veľké množstvo informácií, ktoré by nikdy nemali byť odhalené mimo ich vlastnej bezpečnostnej hranice.
Pripojenie k ORDU by nemalo znamenať udelenie prístupu ORDU do týchto systémov.
Namiesto toho, keď organizácia určí, že konkrétna prevádzková aktualizácia by mala byť súčasťou viacrezortného obrazu, môže túto konkrétnu informáciu zverejniť cez prostredné dvere poskytnuté ORDU Connect.
Všetko ostatné zostáva za vlastnými dverami pôvodnej organizácie.
Prípad použitia jeden: Špecializované spravodajstvo bez prístupu k incidentu
Naša prvá integrácia SV3P poskytuje dobrý príklad organizácie, ktorá sa priamo nezúčastňuje na riadení incidentu.
Univerzita modeluje potenciálny dopad zemetrasení na záchranné služby.
Univerzitu nezaujíma každý incident riadený prostredníctvom ORDU.
Zaujímajú ju konkrétne incidenty súvisiace s prírodnými katastrofami, kde sa všeobecná poloha incidentu nachádza v rámci určenej vzdialenosti od zisteného zemetrasenia.
Tým vzniká veľmi špecifický informačný vzťah.
Univerzita potrebuje dostatok informácií na zistenie:
„Existuje incident relevantný pre náš model zemetrasenia?“
Nepotrebuje sa pýtať:
„Čo sa deje v rámci daného incidentu?“
Tento rozdiel určuje výmenu informácií.
Zdieľajte len toľko, aby ste stanovili relevanciu
ORDU Console je chránené prevádzkové prostredie, v ktorom oprávnené tímy koordinujú incident.
ORDU Connect poskytuje kontrolovanú hranicu medzi týmto prostredím a externými systémami.
V prípade použitia so zemetrasením univerzita nepotrebuje časovú os incidentu, prevádzkové rozhodnutia, informácie o personáli, plány, správy ani ďalšie citlivé informácie uchovávané v Console.
Potrebuje len obmedzené informácie potrebné na určenie, či incident spadá do jej oblasti relevancie.
V tomto prípade by to mohlo zahŕňať faktory, ako je klasifikácia incidentu a dostatočne zovšeobecnená poloha.
SV3P môže tieto obmedzené informácie porovnať s vlastnými údajmi:
Incident spôsobený prírodnou katastrofou → všeobecná poloha → zistené zemetrasenie → prahová hodnota vzdialenosti → potenciálna zhoda
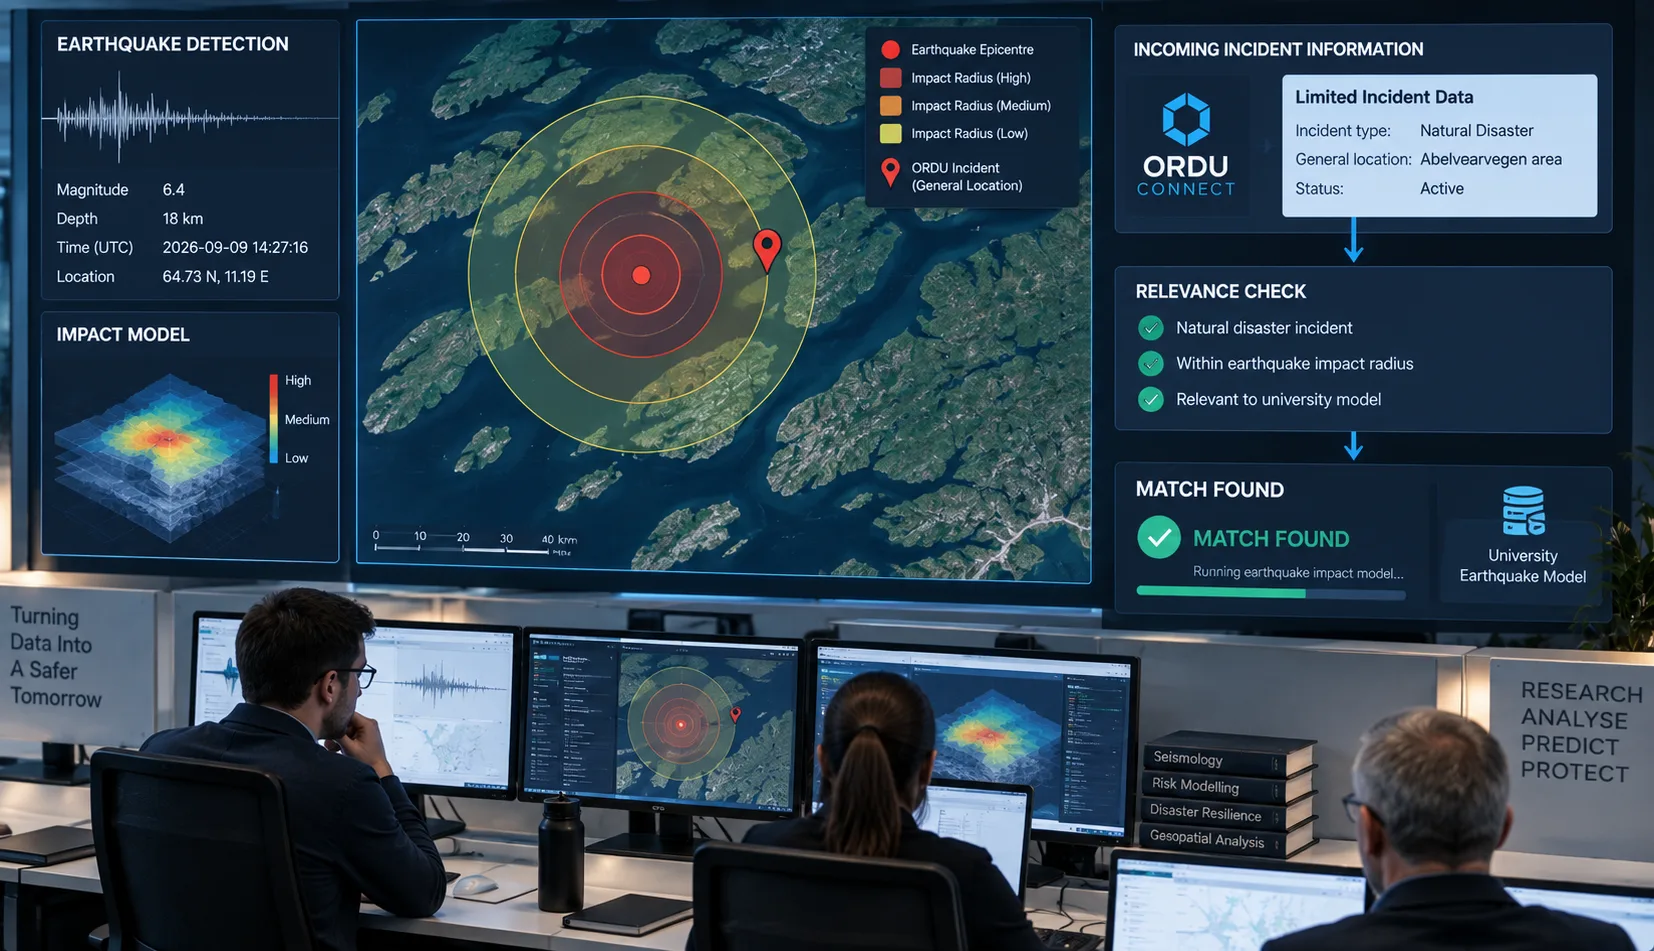
Ak tieto podmienky nie sú splnené, nemusí sa stať nič ďalšie.
Poskytovateľ dostal len minimálne množstvo informácií potrebných na zistenie, že incident preň nie je relevantný.
Ak sú však podmienky splnené, externý systém môže vykonať svoju špecializovanú prácu.
Nechajte špecialistov zostať špecialistami
Po identifikovaní relevantného incidentu môže univerzita spustiť svoj model dopadu zemetrasenia pomocou vlastných systémov, dátových sád a špecializovaných odborných znalostí.
ORDU nepotrebuje túto schopnosť duplikovať.
Toto je ďalší dôležitý architektonický princíp, na ktorom je ORDU Connect postavený.
Systém riadenia incidentov sa nemusí stať meteorologickým systémom, platformou na modelovanie zemetrasení, platformou na monitorovanie infraštruktúry, zdravotníckym systémom, policajným systémom a každým ďalším špecializovaným systémom, ktorý by mohol potenciálne prispieť k incidentu.
Tieto schopnosti už existujú.
Cieľom by malo byť umožniť, aby ich relevantné výstupy prispeli k operačnému obrazu, keď je to potrebné.
Podrobné modelovanie zemetrasenia teda zostáva v prostredí univerzity.
Po dokončení analýzy sa univerzita môže rozhodnúť bezpečne odoslať relevantné výsledky do ORDU Connect.
Premena externého spravodajstva na prevádzkové informácie
Informácie prijaté prostredníctvom ORDU Connect sa jednoducho nevkladajú priamo do incidentu.
Connect môže podanie spracovať a previesť ho na štruktúrovanú správu, ktorej ORDU Console rozumie.
Táto správa sa potom môže zobraziť na paneli Console pre príslušný incident.
Tím riešiaci incident nepotrebuje rozumieť podkladovému systému univerzity, dátovým štruktúram ani modelovacej platforme.
Informácie dostávajú v rámci prostredia, v ktorom už koordinujú reakciu.
Tok sa stáva:
ORDU Connect → obmedzené informácie o relevancii → SV3P
a v prípade potreby nasleduje:
SV3P → špecializovaná analýza → ORDU Connect → štruktúrovaná správa → ORDU Console
Externá organizácia zostáva mimo prostredia riadenia incidentov, zatiaľ čo jej relevantné spravodajstvo sa stáva súčasťou operačného obrazu.
Sprístupnenie podrobného zdroja
Niekedy bude štruktúrovaná informácia zobrazená v ORDU Console postačovať.
Niekedy budú musieť ľudia rozhodujúci o danej veci vec ďalej preskúmať.
SV3P preto môže tiež zahŕňať bezpečné odkazy späť na informácie uchovávané vo vlastných systémoch.
V príklade so zemetrasením môže univerzita prevádzkovať špecializovaný dashboard obsahujúci výrazne podrobnejšie modelovanie, vizualizácie, dátové sady alebo podporné informácie.
ORDU môže zobraziť odkaz na tento zdroj popri informáciách prijatých prostredníctvom Connect.
Dôležité je, že ORDU sa nesnaží obísť bezpečnostné kontroly externého poskytovateľa.
Väčšina členov tímu riešiaceho incident nemusí mať oprávnenie na prístup k tomuto univerzitnému dashboardu.
To sa aj očakáva.
Tí, ktorí majú príslušné poverenia, môžu odkaz nasledovať a autentifikovať sa u poskytovateľa pomocou prístupových kontrol, ktoré tento systém už chránia.
To sa stáva obzvlášť cenným počas stretnutí, diskusií a prevádzkového rozhodovania.
Namiesto toho, aby si niekto musel spomenúť, že existuje iný špecializovaný systém, nájsť príslušnú aplikáciu, nájsť správnu analýzu a zistiť, či k nej má prístup, môže byť zdroj okamžite dostupný priamo z prevádzkovej informácie, ktorá diskusiu podnietila.
ORDU poskytuje kontext. Externá organizácia si zachováva kontrolu nad podrobnými informáciami.
Prípad použitia dva: Prepojenie prevádzkových riadiacich stredísk
Rovnaká architektúra rieši veľmi odlišný problém, keď SV3P sám reaguje na incident.
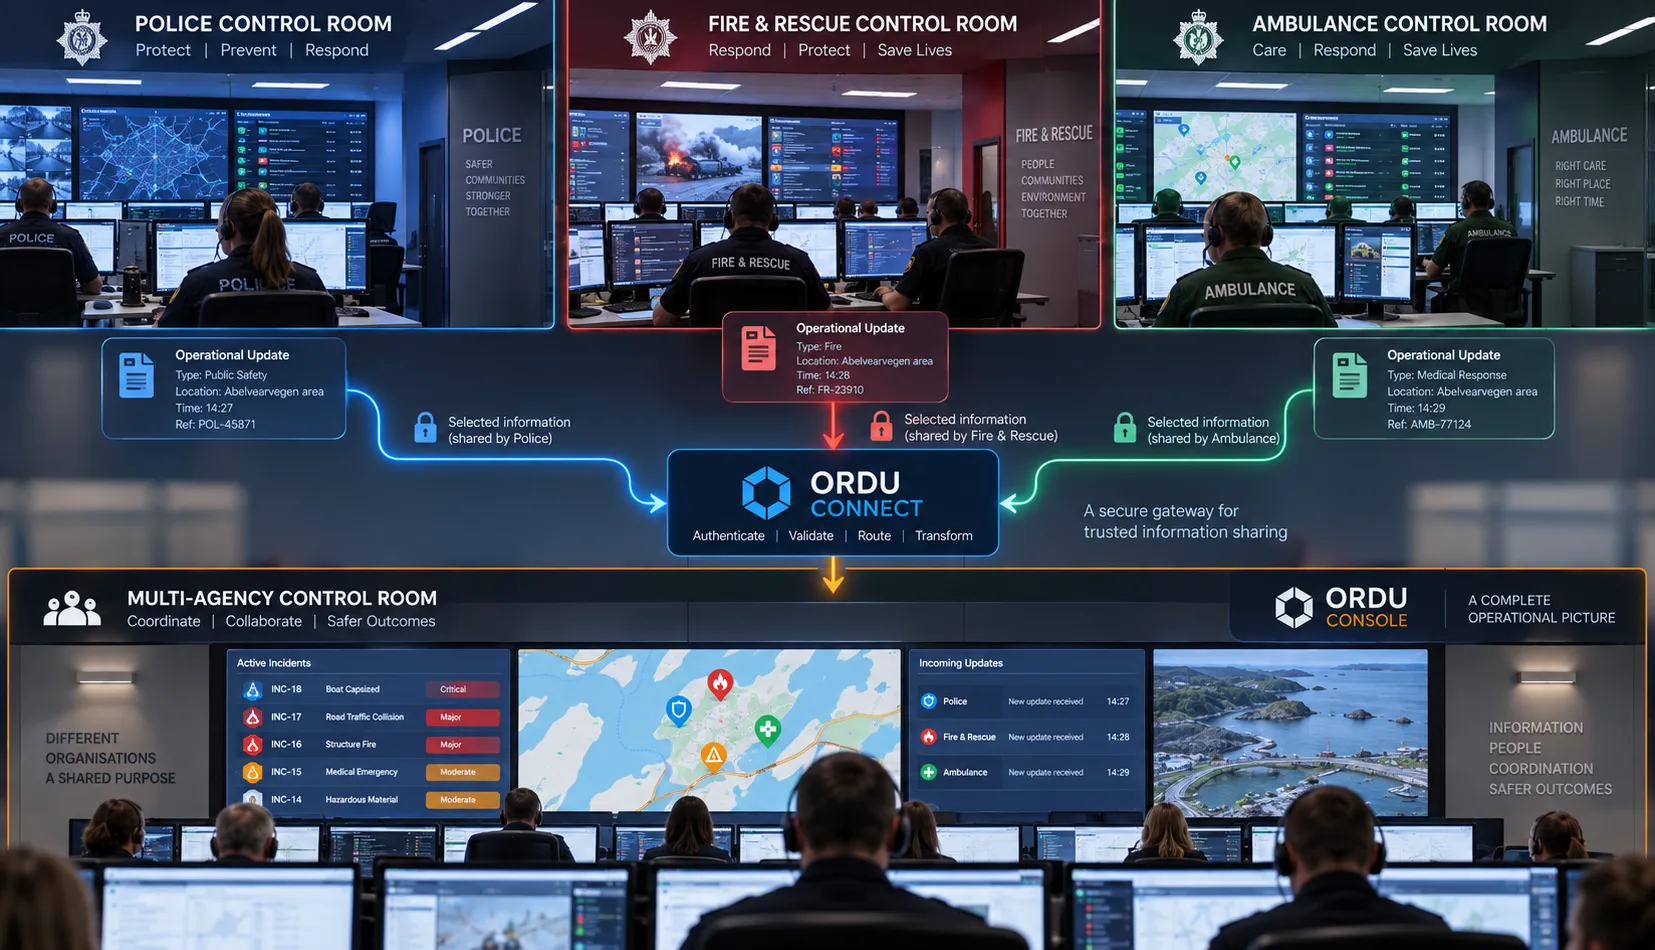
Predstavte si veľký incident zahŕňajúci políciu, záchrannú zdravotnú službu a hasičský zbor.
Každá služba môže mať vlastné riadiace stredisko, systémy, postupy, bezpečnostné hranice a prevádzkové zodpovednosti.
Môžu už mať vlastné vyspelé schopnosti riadenia incidentov.
ORDU Studio by nemalo od týchto organizácií vyžadovať, aby sa vzdali svojich systémov, ani nútiť všetkých zúčastnených na viacrezortnom incidente pracovať prostredníctvom jednej obrovskej aplikácie.
Požiadavka je iná.
Viacrezortný koordinačný tím potrebuje relevantné informácie od týchto organizácií.
A tieto organizácie potrebujú bezpečný, spoľahlivý mechanizmus, prostredníctvom ktorého sa môžu rozhodnúť ich poskytnúť.
Problém s telefónom
Bez digitálnej integrácie môže výmena informácií medzi riadiacimi strediskami stále vo veľkej miere závisieť od telefonátov.
Operátor v jednom riadiacom stredisku prečíta informáciu zo svojho systému.
Ústne ju odovzdá niekomu v inom riadiacom stredisku.
Osoba prijímajúca hovor si informáciu vypočuje a zaznamená ju do iného systému alebo denníka incidentu.
Informácia tak prešla nasledujúcim reťazcom:
Systém → osoba → telefón → osoba → systém
Zvážte, čo sa s údajmi stalo.
Začali digitálne.
Boli interpretované osobou.
Boli premenené na reč.
Prešli telefónom.
Boli vypočuté a interpretované ďalšou osobou.
Následne boli manuálnym zadaním do iného systému opäť prevedené na digitálnu informáciu.
Každá z týchto fáz predstavuje príležitosť na to, aby informácia bola nesprávne pochopená, skrátená, nesprávne prepísaná, preklepnutá alebo zbavená užitočnej štruktúry a kontextu.
Osoba, ktorá hovorí, môže vynechať niečo, o čom si neuvedomuje, že je to dôležité.
Osoba, ktorá počúva, môže nesprávne počuť číslo.
Poloha môže byť nesprávne prepísaná.
Čas môže stratiť svoj kontext.
Terminológiu použitú jednou organizáciou môže iná interpretovať inak.
A akonáhle je táto informácia zapísaná do centrálneho denníka incidentu, nesprávne prepísaná verzia môže začať pôsobiť ako autoritatívna len preto, že je teraz zapísaná v systéme.
Počas veľkého incidentu, keď sa informácie môžu rýchlo meniť a prevádzkové rozhodnutia môžu závisieť od drobných detailov, na tomto záleží.
Digitálna informácia by mala zostať digitálna
ORDU Connect ponúka ďalšiu cestu.
Tam, kde sa systémy môžu digitálne integrovať, môžu byť štruktúrované informácie bezpečne prenesené z vlastného prostredia organizácie do viacrezortného incidentu.
Namiesto:
Riadiace stredisko A → operátor → telefón → operátor → viacrezortný denník incidentu
môže informácia prejsť cestou:
Riadiace stredisko A → ORDU Connect → štruktúrovaná správa → viacrezortný incident
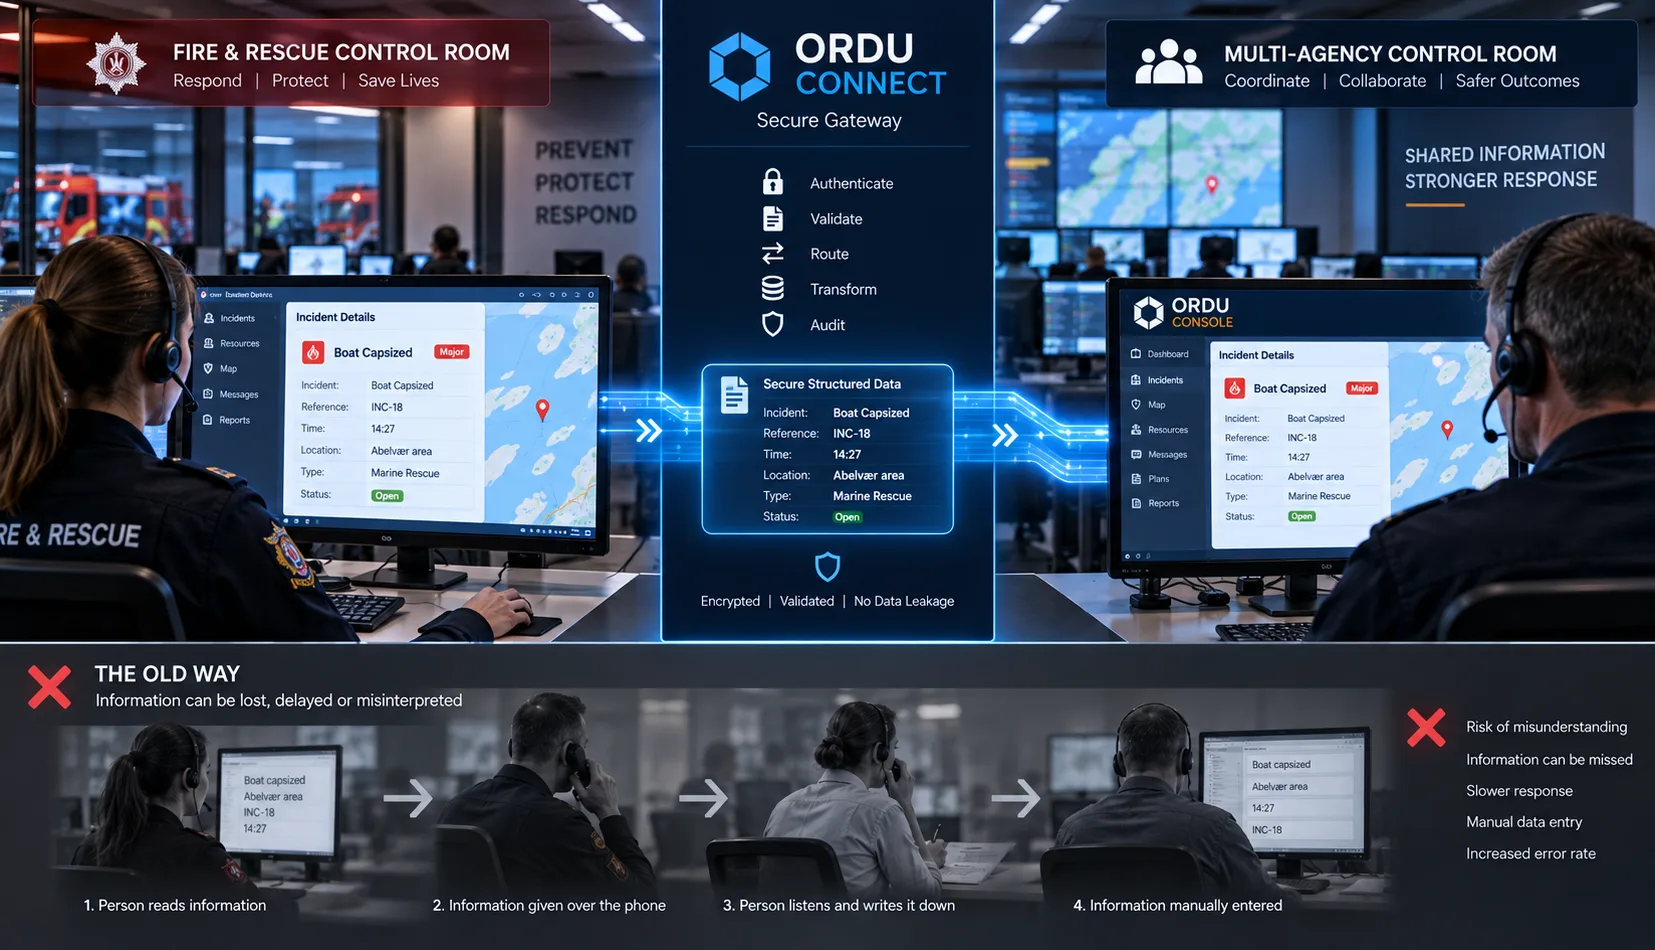
Informácia, ktorá opúšťa pôvodnú organizáciu, je tou istou informáciou, ktorá aj dorazí.
Dátumy zostávajú dátumami.
Časy zostávajú časmi.
Polohy zostávajú polohami.
Súradnice zostávajú súradnicami.
Referencie zostávajú referenciami.
Identifikátory zostávajú identifikátormi.
Štruktúrované polia zostávajú štruktúrovanými poľami.
Informácia nemusí byť premenená na hovorený opis a následne manuálne rekonštruovaná na druhom konci.
Toto neodstraňuje ľudí z riadenia incidentov.
Práve naopak.
Umožňuje ľuďom tráviť viac času pochopením informácií, diskusiou o ich význame a rozhodovaním, namiesto toho, aby fungovali ako ľudské rozhrania na prepis údajov medzi počítačovými systémami.
Zachovajte to, čo bolo skutočne povedané
Existuje ešte jedna dôležitá výhoda štruktúrovanej digitálnej komunikácie.
Pôvodné podanie možno uchovať.
To znamená, že môže existovať rozdiel medzi:
tým, čo pôvodná organizácia skutočne odoslala
a:
tým, ako je táto informácia následne prezentovaná, interpretovaná alebo použitá pri rozhodovaní.
Toto je obzvlášť dôležité v denníku incidentu.
Ak sa informácia odovzdáva ústne a manuálne sa zapisuje do denníka, denník môže obsahovať niekoho prepis alebo interpretáciu pôvodnej informácie.
Pri štruktúrovanej digitálnej komunikácii môže pôvodná správa zostať súčasťou audit trailu.
To vytvára silnejšiu preukázateľnosť pôvodu a poskytuje oveľa jasnejší záznam o tom, ako sa informácia dostala do viacrezortného operačného obrazu.
SV3P si vyberajú, čo zdieľajú
Nič z toho neznamená, že by integrované riadiace stredisko polície, záchrannej zdravotnej služby, hasičov alebo inej organizácie malo automaticky streamovať všetky svoje informácie o incidente do ORDU.
To by poprelo jeden z ústredných bezpečnostných princípov, na ktorých je Connect postavený.
SV3P rozhoduje, čo zdieľa.
SV3P rozhoduje, kedy to zdieľa.
Polícia môže disponovať informáciami, ktoré nie sú vhodné na širšie šírenie.
Záchranná zdravotná služba môže disponovať dôvernými informáciami, ktoré nemajú miesto v širšom viacrezortnom operačnom obraze.
Hasičský a záchranný zbor môže mať podrobné interné prevádzkové informácie, ktoré nemusia opustiť ich vlastné riadiace prostredie.
Univerzita môže mať rozsiahle výskumné údaje, hoci len malá časť jej analýzy je pre incident relevantná.
Pripojenie týchto organizácií k ORDU nevytvára neobmedzenú viditeľnosť naprieč organizačnými hranicami.
Vytvára kontrolovaný mechanizmus, prostredníctvom ktorého môže pôvodná organizácia povedať:
„Táto informácia je relevantná pre viacrezortnú reakciu a rozhodli sme sa ju zdieľať.“
Táto informácia potom môže bezpečne prejsť cez ORDU Connect.
Všetko ostatné zostáva vo vlastnej bezpečnostnej hranici organizácie.
Integrácia neznamená vzdanie sa kontroly nad vašimi údajmi.
Dôverujte zdroju, nie každej informácii
Existuje ešte jeden dôležitý rozdiel.
Overený zdroj neznamená, že s každou informáciou, ktorú odošle, sa má automaticky zaobchádzať ako s prevádzkovým faktom.
ORDU Connect dokáže potvrdiť, že podanie pochádza od uznaného SV3P.
To poskytuje preukázateľnosť pôvodu.
Preukázateľnosť pôvodu a prevádzková validácia sú však odlišné veci.
Model je stále model.
Predpoveď je stále predpoveďou.
Prevádzková správa môže byť neskôr nahradená.
Informácie môžu byť neúplné alebo môžu byť v rozpore s informáciami prijatými z iného zdroja.
Zachovanie tohto rozdielu sa stáva obzvlášť dôležité počas zložitých incidentov zahŕňajúcich viacero organizácií.
Systém by preto mal byť schopný odpovedať na otázky ako:
- Kto poskytol túto informáciu?
- Kedy bola podaná?
- Ktorá overená integrácia ju podala?
- S ktorým incidentom bola spojená?
- Aká informácia bola pôvodne prijatá?
- Ako bola táto informácia zobrazená v Console?
- Existuje zdrojový systém obsahujúci ďalšie podrobnosti?
- Boli následne prijaté novšie informácie?
Toto vytvára overiteľný informačný reťazec bez toho, aby externý poskytovateľ musel vstúpiť do prevádzkového prostredia.
Princíp minimálneho nevyhnutného odhalenia
Architektúra je založená na jednoduchom bezpečnostnom princípe:
Odhaľte len to, čo iná organizácia potrebuje na plnenie svojej úlohy.
Pre univerzitný model zemetrasenia to môže znamenať vedieť, že v konkrétnej všeobecnej oblasti existuje incident spôsobený prírodnou katastrofou.
Nevyžaduje si to vedieť, ktorí zamestnanci reagujú, aké zdroje boli nasadené, aké rozhodnutia boli prijaté alebo čo nahlásili iné agentúry.
Pre záchrannú službu to môže znamenať zdieľanie štruktúrovanej prevádzkovej aktualizácie s viacrezortným tímom pri súčasnom zachovaní citlivých interných informácií vo vlastných systémoch.
Pre centrálny tím riešiaci incident to môže znamenať prijatie výstupu špecializovaného modelu bez toho, aby mu bol udelený prístup k celej platforme poskytovateľa.
Každá organizácia zostáva zodpovedná za ochranu vlastných informácií.
ORDU Connect poskytuje medzi nimi kontrolovanú výmenu informácií.
Bezpečná komunikácia bez otvárania siete
Toto je v konečnom dôsledku to, na čo je ORDU Connect navrhnutý:
bezpečná komunikačná hranica, nie otvorená integračná hranica.
Cieľom nie je vytvárať čoraz hlbší prístup medzi organizáciami.
Nie je ním vytvorenie centrálneho systému schopného zasahovať do každej pripojenej organizácie.
A nie je ním ani požiadavka, aby sa každá organizácia prispievajúca informáciami stala používateľom ORDU Console.
Cieľom je vytvoriť dôveryhodnú cestu, prostredníctvom ktorej si organizácie môžu vymieňať presne tie informácie, ktoré sú potrebné na koordináciu incidentu.
Znova si predstavte tie tri dvere.
Za prvými je externá organizácia a informácie, ktoré chráni.
Za tretími je prostredie incidentu ORDU a citlivý operačný obraz, ktorý chráni.
Medzi nimi je ORDU Connect.
Prostredné dvere existujú preto, aby žiadne z ostatných dvoch nemuseli byť otvorené.
ORDU Connect sa stáva strážcom brány medzi inak oddelenými prevádzkovými prostrediami.
Vie, kto komunikuje.
Kontroluje cestu do ORDU.
Dokáže overiť, čo je prijaté.
Zachováva štruktúru a preukázateľnosť pôvodu vymieňaných informácií.
Priraďuje danú informáciu k príslušnému incidentu.
A čo je rozhodujúce, umožňuje, aby prevádzkové prostredia na oboch stranách zostali chránené.
Nemusíte otvárať svoje systémy, aby ste sa mohli zapojiť do digitálnej koordinácie incidentu. Stačí, ak informácie, ktoré sa rozhodnete zdieľať, prevediete cez kontrolované prostredné dvere.
Od integrácie systémov ku koordinácii informácií
Toto mení spôsob, akým premýšľame o interoperabilite v riadení incidentov.
Cieľom nie je vložiť každú organizáciu do jedného obrovského systému.
Nie je ním ani poskytnúť každému prístup k údajom všetkých ostatných.
A nie je ním ani jednoducho pripojiť čo najviac API.
Cieľom je umožniť, aby sa správne informácie bezpečne pohybovali medzi organizáciami v štruktúrovanej forme, v okamihu, keď sa stanú prevádzkovo užitočnými.
Niekedy to znamená priniesť špecializované spravodajstvo z univerzity alebo výskumnej organizácie do operačného obrazu.
Niekedy to znamená umožniť polícii, záchrannej zdravotnej službe, hasičom alebo inej reagujúcej organizácii odoslať štruktúrovanú prevádzkovú aktualizáciu z vlastného riadiaceho strediska priamo do viacrezortného incidentu.
Niekedy to znamená poskytnúť oprávneným členom tímu riešiaceho incident bezpečnú cestu späť k podrobnejším informáciám uchovávaným v špecializovanom externom systéme.
Vo všetkých prípadoch zostáva princíp rovnaký.
Pôvodná organizácia si zachováva kontrolu nad tým, čo a kedy zdieľa.
Prijímajúca organizácia nepotrebuje neobmedzený prístup k pôvodnému systému.
Externá organizácia nepotrebuje neobmedzený prístup k centrálnemu incidentu.
Informácia zostáva digitálna a štruktúrovaná namiesto toho, aby bola zbytočne prevádzaná zo systému na reč a späť do iného systému.
A ORDU Connect sa nachádza medzi týmito prostrediami ako kontrolované prostredné dvere.
ORDU Console zostáva chráneným prostredím, v ktorom sa koordinuje viacrezortný incident.
ORDU Connect poskytuje kontrolovaný most, prostredníctvom ktorého môžu dôveryhodné organizácie a systémy prispievať k tomuto operačnému obrazu.
Pretože efektívna viacrezortná koordinácia závisí od zdieľania informácií.
Nemalo by to vyžadovať otváranie vašich digitálnych dverí.
A keď informácie už existujú digitálne, nemalo by to závisieť od toho, či ich niekto vypočuje po telefóne a dúfa, že budú na druhom konci správne zapísané.
Ste pripravení?
Pripravení transformovať vaše nápady do reality?
Pripojte sa k úspešným organizáciám, ktoré používajú Libertas Software Research na vybudovanie a navrhnutie mocných softvérových riešení spĺňajúcich ich potreby.
Klienti

Najnovšie Články Centra Poznatkov
Najnovšie Články Centra Poznatkov
13 min read
Ako umožniť dôveryhodným tretím stranám prispievať informáciami do živého viacrezortného incidentu bez toho, aby ste im poskytli zbytočný prístup do centrálneho systému riadenia incidentov, alebo aby ste ich museli žiadať, aby na oplátku otvorili svoje vlastné systémy? To je jeden z problémov, ktorý rieši ORDU Connect.
3 min read
Libertas Software Research sa objavila na zozname Mirror Review „Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026“, s profilom nášho zakladateľa Adriana Sweeneyho.
2 min read
Libertas Software Research sa zúčastní na Belfast Business Show v Malone Hotel v Belfaste. Zaregistrujte sa na účasť a príďte nás pozdraviť.
Newsletter
Spojte sa na LinkedIn