
Bezbedno povezivanje trecih strana sa aktivnim incidentom bez izlaganja incidenta
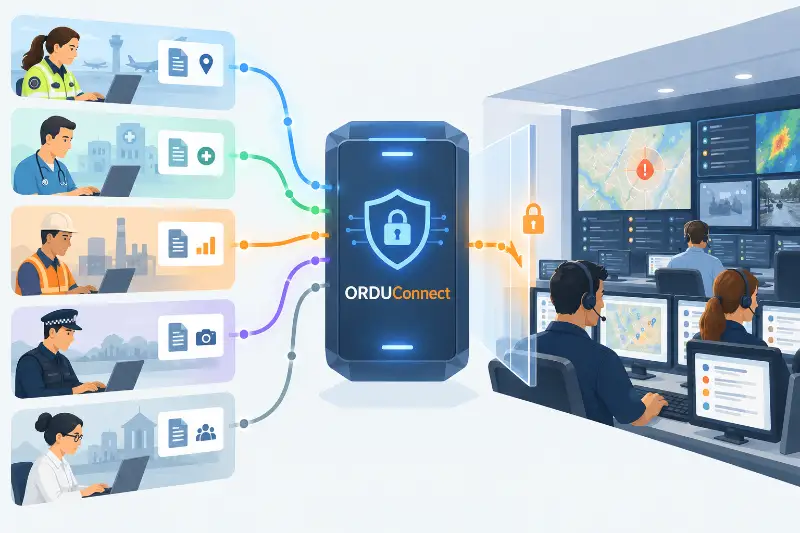
Kako omoguciti pouzdanim trecim stranama da doprinose informacijama aktivnom multiagencijskom incidentu, a da im se ne da nepotreban pristup centralnom sistemu za upravljanje incidentima, niti da se od njih zahteva da zauzvrat otvore sopstvene sisteme? To je jedan od problema koje ORDU Connect resava.
Veliki incidenti retko postoje unutar informacionih granica jedne organizacije.
Policija, hitna pomoc i vatrogasne sluzbe mogu svaka upravljati sopstvenim odgovorom kroz sopstvene kontrolne centre i sisteme za upravljanje incidentima. Lokalne vlasti, bolnice, operateri infrastrukture i druge agencije mogu raditi isto.
Istovremeno, dragocene informacije mogu doci od organizacija koje uopste nisu ukljucene u vodjenje incidenta.
Univerziteti, istrazivacke organizacije, sistemi za monitoring zivotne sredine, provajderi infrastrukture i specijalizovane usluge modelovanja mogu posedovati informacije koje bi mogle znacajno poboljsati situacionu svest.
Ovo su vrlo razliciti odnosi, ali oni stvaraju zajednicki problem:
Kako omoguciti pouzdanim trecim stranama da doprinose informacijama aktivnom multiagencijskom incidentu, a da im se ne da nepotreban pristup centralnom sistemu za upravljanje incidentima, i bez zahteva da zauzvrat otvore sopstvene sisteme?
To je jedan od problema kojima se bavimo kroz ORDU Studio i, konkretno, ORDU Connect.
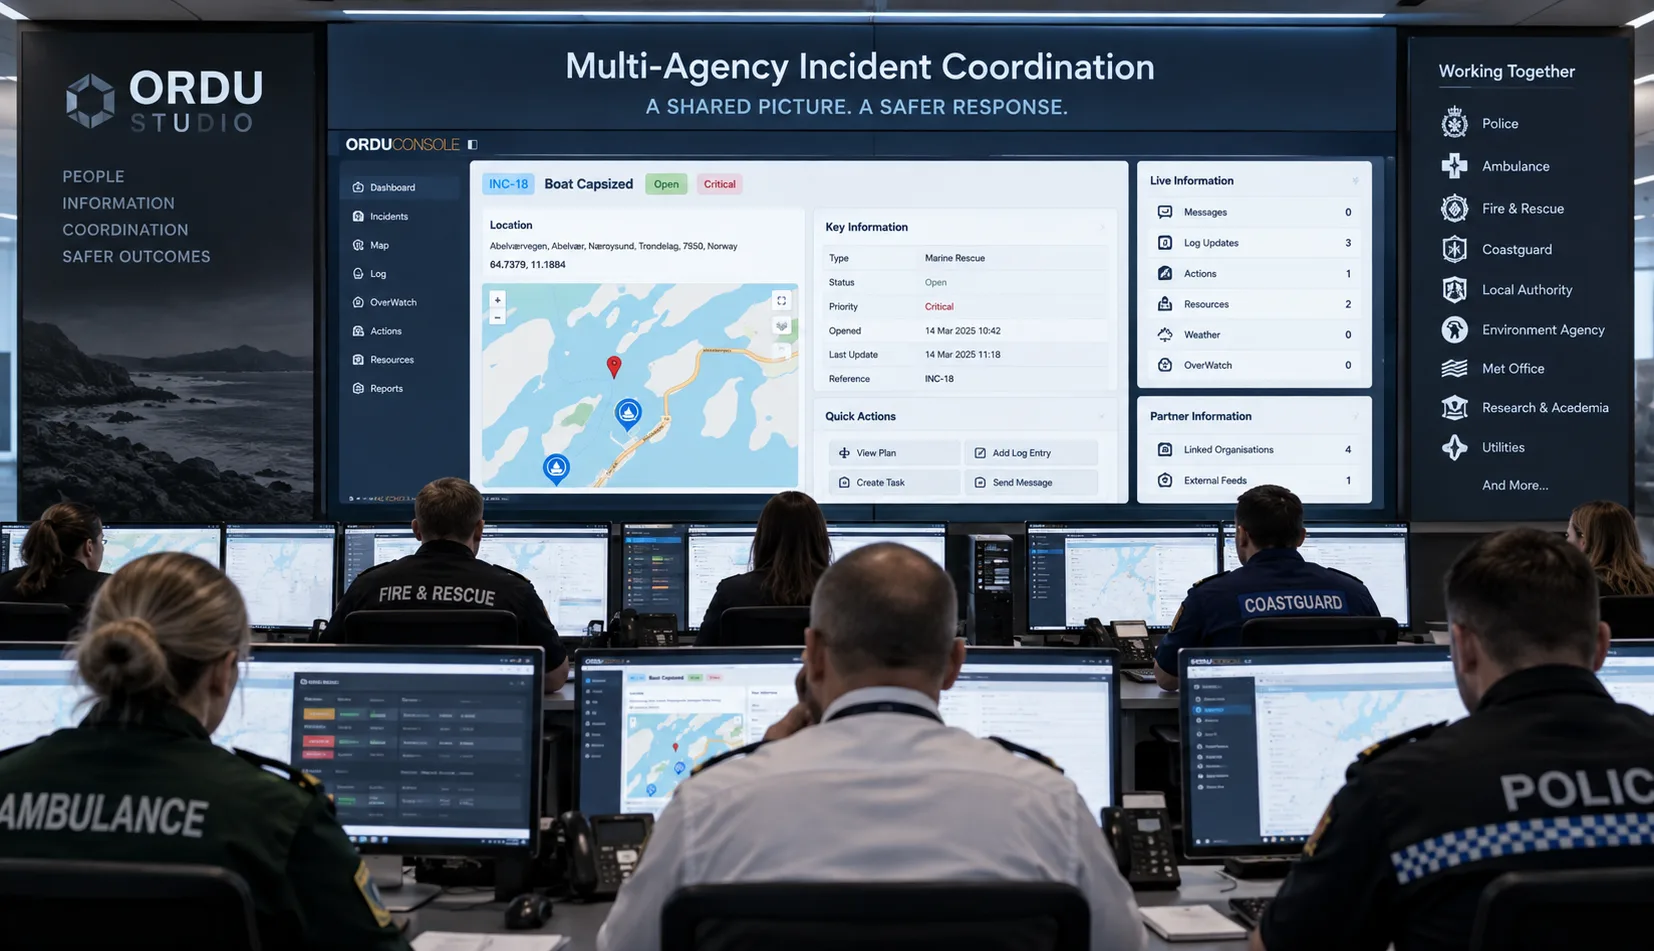
Deljenje informacija ne zahteva deljeni pristup
Primamljivo je razmisljati o multiagencijskom deljenju informacija kao o problemu dozvola.
Dodajte svaku organizaciju ucesnicu kao korisnika. Dajte im naloge. Ogranicite sta mogu da vide.
Ili pristupite problemu iz suprotnog pravca i povezite se direktno na sisteme svake organizacije, dajuci centralnoj platformi dozvolu da preuzme informacije koje su joj potrebne.
Oba pristupa potencijalno prosiruju bezbednosnu granicu.
Aktivan incident moze sadrzati visoko osetljive operativne informacije: interne odluke, podatke o osoblju, lokacije, ranjivosti, komunikaciju, planove odgovora i informacije koje su dostavile druge organizacije.
Slicno tome, sistemi kojima upravljaju policija, hitna pomoc, vatrogasci, bolnice, provajderi infrastrukture, univerziteti i druge organizacije mogu sadrzati informacije koje uopste nemaju razloga da budu izlozene centralnoj multiagencijskoj platformi.
Zahtev za deljenje jednog podatka ne bi trebalo da postane zahtev za izlaganje celog sistema.
ORDU zato tretira doprinosenje informacijama, primanje informacija i pristup sistemima druge organizacije kao odvojene koncepte.
Organizacija moze doprineti multiagencijskoj operativnoj slici, a da pritom ne postane korisnik ORDU Console-a.
ORDU moze primiti informacije od organizacije bez toga da mu se odobri pristup internim sistemima te organizacije.
Ta razdvojenost je fundamentalna za arhitekturu ORDU Connect-a.
Bezbedni verifikovani provajderi trecih strana
U okviru ORDU Studio-a, pouzdane spoljne provajdere informacija nazivamo Bezbedni Verifikovani Provajderi Trecih Strana, ili SV3P.
SV3P moze biti operativna organizacija poput policije, hitne pomoci ili vatrogasne sluzbe koja vodi sopstveni kontrolni centar za incidente.
Moze biti bolnica, lokalna vlast, komunalno preduzece ili operater infrastrukture.
Podjednako moze biti organizacija koja uopste nema ulogu u koordinaciji incidenta, ali upravlja specijalizovanim sistemom, skupom podataka ili analitickom sposobnoscu koja postaje relevantna u odredjenim okolnostima.
Univerzitet koji vodi model uticaja zemljotresa dobar je primer.
Ove organizacije imaju vrlo razlicite odnose sa incidentom, pa ORDU Connect ne moze pretpostaviti da svaki SV3P treba da ima isti nivo pristupa ili da razmenjuje iste informacije.
Najvaznije od svega:
SV3P kontrolise koje informacije deli i kada ih deli.
Povezivanje organizacije sa ORDU-om ne znaci otvaranje sistema te organizacije prema ORDU-u.
Niti znaci davanje toj organizaciji neogranicenog pristupa informacijama koje se cuvaju unutar ORDU-a.
ORDU Connect obezbedjuje kontrolisan digitalni kanal izmedju inace odvojenih okruzenja.
Tri vrata, sa ORDU Connect-om u sredini
Postoji vazna arhitektonska razlika izmedju integracije i pristupa.
Tradicionalna integracija moze zahtevati da jedna organizacija otvori digitalna vrata u svoje sisteme kako bi drugi sistem mogao da dosegne unutra i preuzme informacije koje su mu potrebne.
Za upravljanje incidentima, posebno preko organizacionih granica, to stvara nezgodno bezbednosno pitanje:
Koliko svog digitalnog okruzenja morate izloziti da bi neko drugi mogao da dobije malu kolicinu informacija koja mu je zaista potrebna?
ORDU Connect koristi drugaciji pristup.
Zamislite arhitekturu kao troja vrata u hodniku.
Prva vrata stite operativno okruzenje spoljne organizacije.
Treca vrata stite ORDU okruzenje za incidente.
A izmedju njih su druga vrata:
ORDU Connect.
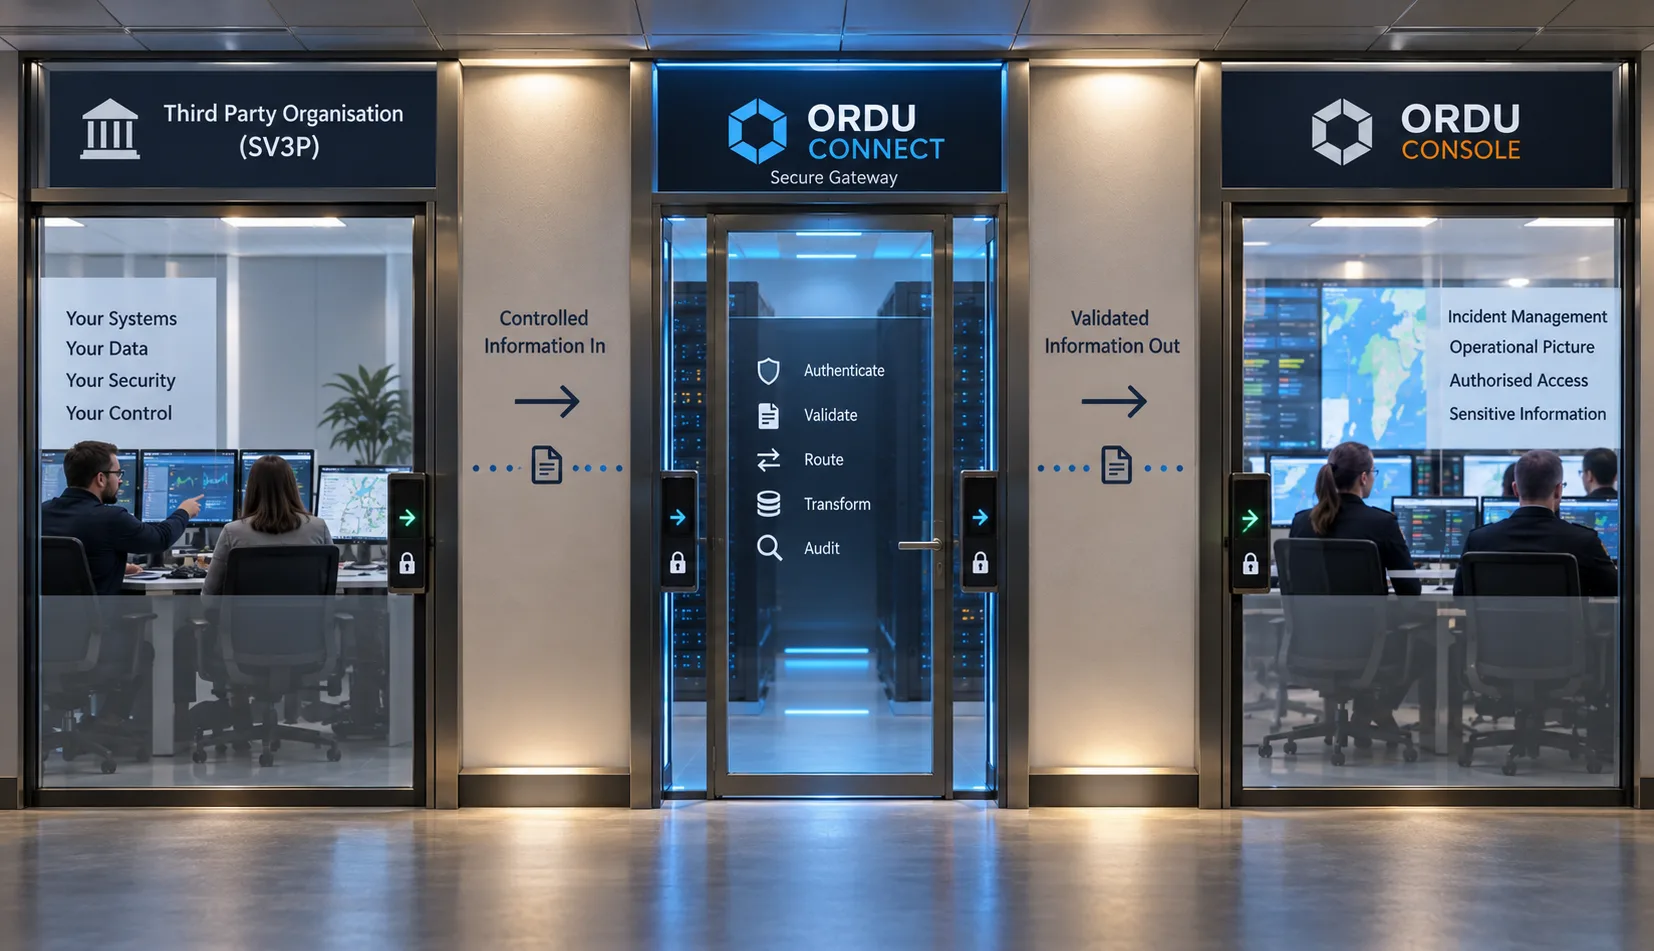
Spoljna organizacija ne daje ORDU-u kljuc od svojih vrata.
ORDU ne daje spoljnoj organizaciji kljuc od incidenta.
Umesto toga, obe strane komuniciraju kroz kontrolisana srednja vrata.
ORDU Connect je cuvar.
Organizacija koja salje informacije odlucuje sta zeli da pusti iz svog okruzenja i kada zeli da to podeli.
Ta informacija se namerno podnosi kroz srednja vrata.
ORDU Connect autentifikuje izvor, validira i obradjuje podnesak, povezuje ga sa odgovarajucim incidentom i cini strukturiranu informaciju dostupnom ORDU Console-u.
Komunikacija postaje:
Organizacija → ORDU Connect → ORDU Console
umesto:
ORDU → otvoren spoljni sistem → pretraga informacija → preuzimanje podataka
Ta razlika je bitna.
ORDU-u nije potrebna dozvola da luta kroz sisteme druge organizacije u potrazi za informacijama.
Treca strana nema potrebu za pristupom ORDU Console-u da bi dostavila informacije.
Vrata koja stite oba operativna okruzenja ostaju zatvorena.
ORDU Connect pruza kontrolisana srednja vrata kroz koja mogu proci odobrene informacije.
Posiljalac kontrolise svoja vrata
Ovo menja ko kontrolise odnos u deljenju informacija.
Kod sistema dizajniranog oko povlacenja informacija od druge organizacije, sistem primalac zapravo pita:
"Sta mi je dozvoljeno da preuzmem?"
Sa ORDU Connect-om, organizacija koja salje informacije umesto toga odlucuje:
"Sta zelim da podelim?"
i:
"Kada zelim da to podelim?"
Ovo je posebno vazno prilikom povezivanja operativnih organizacija poput policije, hitne pomoci i vatrogasnih sluzbi.
Njihovi sistemi mogu sadrzati velike kolicine informacija koje nikada ne bi trebalo izloziti van sopstvene bezbednosne granice.
Povezivanje sa ORDU-om ne bi trebalo da znaci davanje ORDU-u pristupa tim sistemima.
Umesto toga, kada organizacija utvrdi da odredjeno operativno azuriranje treba da postane deo multiagencijske slike, ona moze objaviti tu konkretnu informaciju kroz srednja vrata koja obezbedjuje ORDU Connect.
Sve ostalo ostaje iza sopstvenih vrata organizacije koja salje informacije.
Slucaj upotrebe jedan: specijalizovana obavestajna informacija bez pristupa incidentu
Nasa prva SV3P integracija predstavlja dobar primer organizacije koja nije direktno ukljucena u upravljanje incidentom.
Univerzitet modeluje potencijalni uticaj zemljotresa na hitne sluzbe.
Univerzitet nije zainteresovan za svaki incident koji se upravlja kroz ORDU.
Zainteresovan je konkretno za incidente koji ukljucuju prirodne katastrofe, gde se opsta lokacija incidenta nalazi unutar definisane udaljenosti od detektovanog zemljotresa.
To stvara vrlo specifican informacioni odnos.
Univerzitetu je potrebno dovoljno informacija da utvrdi:
"Da li postoji incident relevantan za nas model zemljotresa?"
Ne treba mu da pita:
"Sta se dogadja unutar tog incidenta?"
Ta razlika pokrece razmenu informacija.
Delite samo dovoljno da biste utvrdili relevantnost
ORDU Console je zasticeno operativno okruzenje u kojem ovlasceni timovi koordinisu incident.
ORDU Connect obezbedjuje kontrolisanu granicu izmedju tog okruzenja i spoljnih sistema.
Za slucaj upotrebe sa zemljotresom, univerzitetu nisu potrebni vremenska linija incidenta, operativne odluke, informacije o osoblju, planovi, poruke ili druge osetljive informacije koje se cuvaju unutar Console-a.
Potrebne su mu samo ogranicene informacije neophodne da utvrdi da li incident spada u njegovo podrucje relevantnosti.
U ovom slucaju, to moze ukljucivati faktore kao sto su klasifikacija incidenta i dovoljno generalizovana lokacija.
SV3P moze uporediti tu ogranicenu informaciju sa sopstvenim podacima:
Incident prirodne katastrofe → opsta lokacija → detektovan zemljotres → prag udaljenosti → potencijalno poklapanje
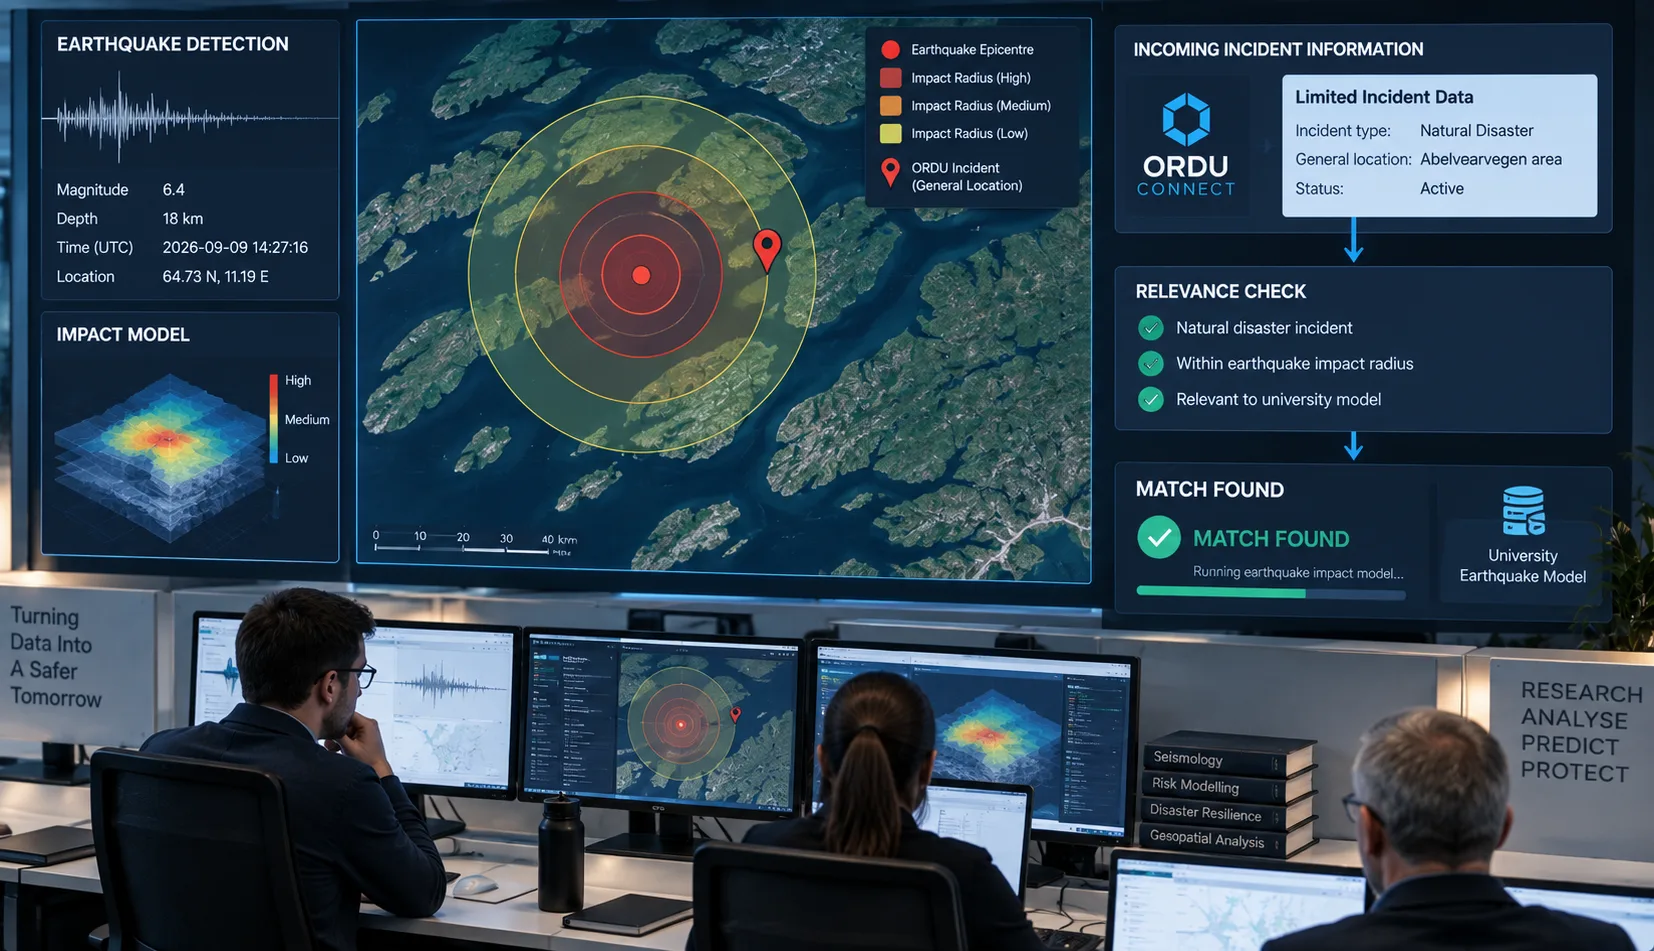
Ako ti uslovi nisu ispunjeni, nista dalje ne mora da se desi.
Provajder je primio samo minimalnu informaciju potrebnu da utvrdi da incident nije relevantan za njega.
Ako su uslovi ispunjeni, medjutim, spoljni sistem moze obaviti svoj specijalizovani posao.
Neka specijalisti ostanu specijalisti
Kada se identifikuje relevantan incident, univerzitet moze pokrenuti svoj model uticaja zemljotresa koristeci sopstvene sisteme, skupove podataka i specijalizovanu strucnost.
ORDU-u nije potrebno da replicira tu sposobnost.
Ovo je jos jedan vazan arhitektonski princip iza ORDU Connect-a.
Sistem za upravljanje incidentima ne treba da postane meteoroloski sistem, platforma za modelovanje zemljotresa, platforma za monitoring infrastrukture, medicinski sistem, policijski sistem i svaki drugi specijalizovani sistem koji bi mogao potencijalno doprineti incidentu.
Te sposobnosti vec postoje.
Cilj bi trebalo da bude omoguciti da njihovi relevantni rezultati doprinesu operativnoj slici kada je to potrebno.
Detaljno modelovanje zemljotresa zato ostaje unutar okruzenja univerziteta.
Kada se analiza zavrsi, univerzitet moze odabrati da bezbedno podnese relevantne rezultate ORDU Connect-u.
Pretvaranje spoljne obavestajne informacije u operativnu informaciju
Informacija koju primi ORDU Connect se jednostavno ne ubacuje u incident.
Connect moze obraditi podnesak i pretvoriti ga u strukturiranu poruku koju ORDU Console razume.
Ta poruka se zatim moze prikazati unutar Console kontrolne table za relevantan incident.
Tim za incident ne treba da razume osnovni sistem univerziteta, strukture podataka ili platformu za modelovanje.
Oni primaju informaciju unutar okruzenja u kojem vec koordinisu odgovor.
Tok postaje:
ORDU Connect → ogranicena informacija o relevantnosti → SV3P
a zatim, kada je relevantno:
SV3P → specijalizovana analiza → ORDU Connect → strukturirana poruka → ORDU Console
Spoljna organizacija ostaje van okruzenja za upravljanje incidentima, dok njena relevantna obavestajna informacija postaje deo operativne slike.
Priblizavanje detaljnog izvora na doseg ruke
Ponekad ce strukturirana informacija prikazana u ORDU Console-u biti dovoljna.
Ponekad ce ljudi koji donose odluku morati dalje da istrazuju.
SV3P zato moze takodje ukljuciti bezbedne linkove nazad ka informacijama koje se cuvaju unutar sopstvenih sistema.
U primeru sa zemljotresom, univerzitet moze odrzavati specijalizovanu kontrolnu tablu koja sadrzi znacajno detaljnije modelovanje, vizualizacije, skupove podataka ili pratece informacije.
ORDU moze prikazati link ka tom resursu pored informacije primljene kroz Connect.
Vazno je da ORDU ne pokusava da zaobidje bezbednosne kontrole spoljnog provajdera.
Vecina clanova tima za incident mozda nema dozvolu da pristupi toj univerzitetskoj kontrolnoj tabli.
To se i ocekuje.
Oni koji imaju odgovarajuce akreditive mogu pratiti link i autentifikovati se kod provajdera koristeci kontrole pristupa koje vec stite taj sistem.
Ovo postaje posebno vredno tokom sastanaka, diskusija i operativnog odlucivanja.
Umesto da neko mora da se seti da postoji drugi specijalizovani sistem, pronadje odgovarajucu aplikaciju, locira tacnu analizu i utvrdi da li ima pristup, izvor moze biti odmah dostupan iz operativne informacije koja je pokrenula diskusiju.
ORDU pruza kontekst. Spoljna organizacija zadrzava kontrolu nad detaljnom informacijom.
Slucaj upotrebe dva: povezivanje operativnih kontrolnih centara
Ista arhitektura resava vrlo drugaciji problem kada SV3P sam odgovara na incident.
Zamislite veliki incident koji ukljucuje policiju, hitnu pomoc i vatrogasne sluzbe.
Svaka sluzba moze imati sopstveni kontrolni centar, sisteme, procedure, bezbednosne granice i operativne odgovornosti.
Mozda vec imaju zrele sopstvene sposobnosti za upravljanje incidentima.
ORDU Studio ne bi trebalo da zahteva da te organizacije napuste svoje sisteme ili da primora sve ukljucene u multiagencijski incident da rade kroz jednu ogromnu aplikaciju.
Zahtev je drugaciji.
Timu za multiagencijsku koordinaciju potrebne su relevantne informacije od tih organizacija.
A tim organizacijama je potreban bezbedan, pouzdan mehanizam kroz koji mogu odabrati da ih dostave.
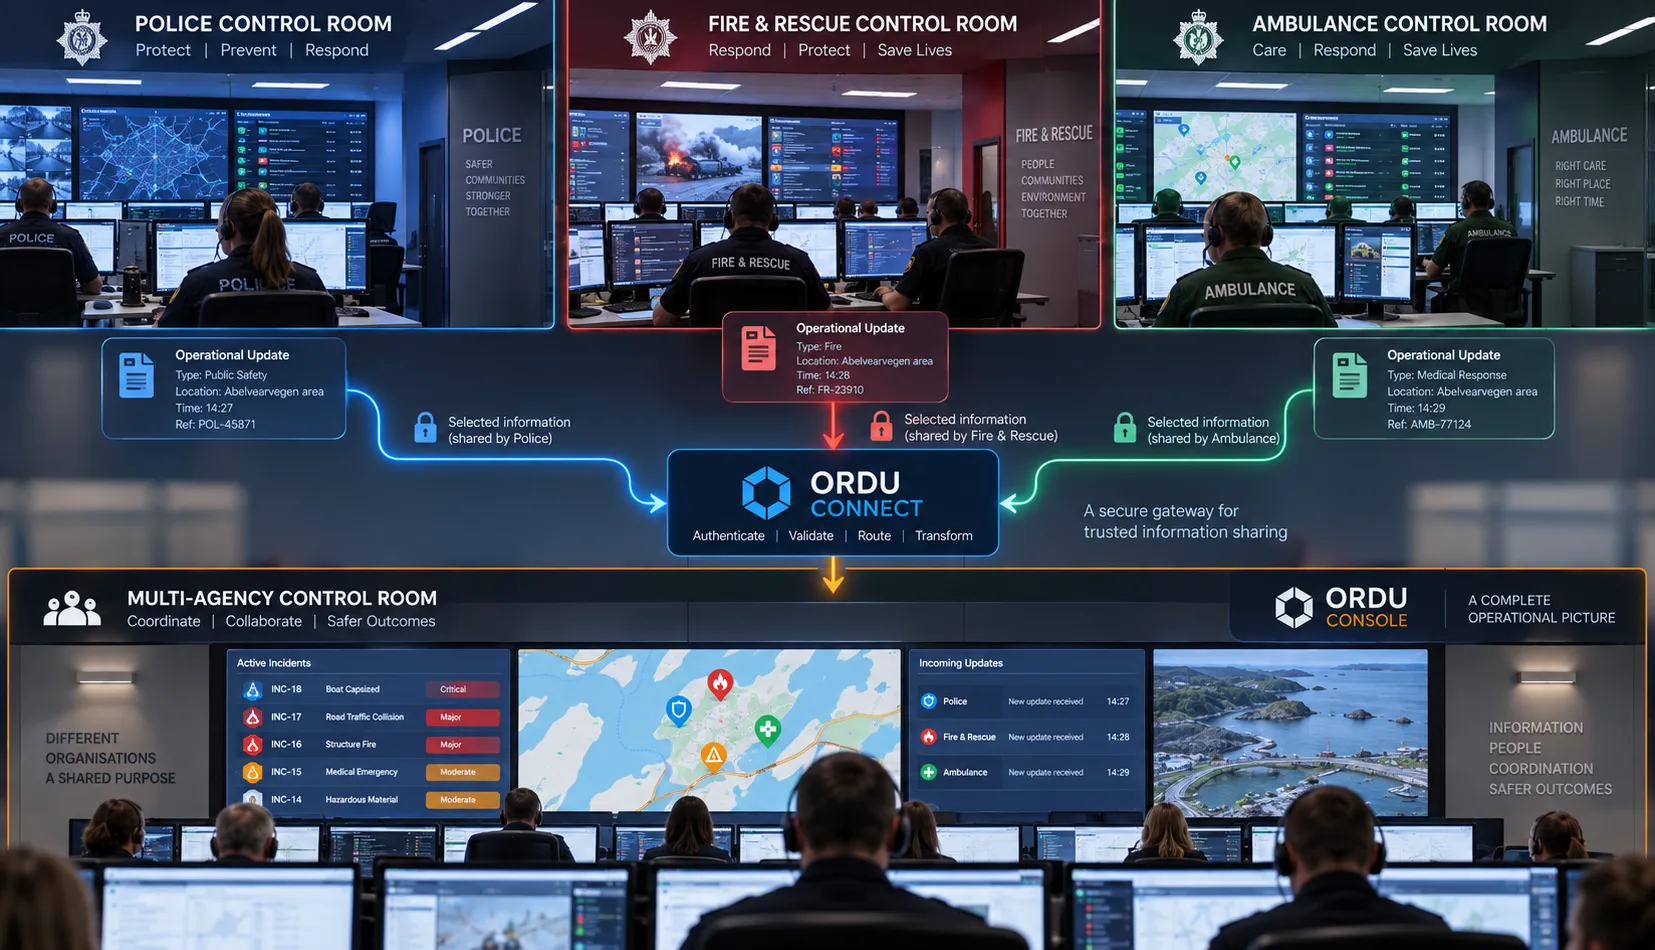
Problem telefona
Bez digitalne integracije, razmena informacija izmedju kontrolnih centara i dalje moze u velikoj meri zavisiti od telefonskih poziva.
Operater u jednom kontrolnom centru cita informaciju iz svog sistema.
Prenosi je usmeno nekome u drugom kontrolnom centru.
Osoba koja prima poziv slusa je i belezi u drugi sistem ili dnevnik incidenta.
Informacija je efektivno prosla kroz ovaj lanac:
Sistem → osoba → telefon → osoba → sistem
Razmislite sta se desilo sa podatkom.
Poceo je digitalno.
Protumacila ga je osoba.
Pretvoren je u govor.
Putovao je preko telefona.
Cula ga je i protumacila druga osoba.
Zatim je pretvoren nazad u digitalnu informaciju rucnim unosom u drugi sistem.
Svaka od tih faza uvodi priliku da informacija bude pogresno shvacena, skracena, netacno transkribovana, pogresno otkucana ili lisena korisne strukture i konteksta.
Osoba koja govori moze izostaviti nesto sto ne shvata da je znacajno.
Osoba koja slusa moze pogresno cuti broj.
Lokacija moze biti pogresno transkribovana.
Vreme moze izgubiti svoj kontekst.
Terminologiju koju koristi jedna organizacija druga moze protumaciti drugacije.
A kada je ta informacija jednom unesena u centralni dnevnik incidenta, pogresno transkribovana verzija moze poceti da izgleda autoritativno jednostavno zato sto je sada zapisana u sistemu.
Tokom velikog incidenta, gde se informacije mogu brzo menjati, a operativne odluke mogu zavisiti od malih detalja, to je bitno.
Digitalna informacija treba da ostane digitalna
ORDU Connect nudi drugi put.
Tamo gde se sistemi mogu digitalno integrisati, strukturirana informacija moze biti bezbedno prenesena iz sopstvenog okruzenja organizacije u multiagencijski incident.
Umesto:
Kontrolni centar A → operater → telefon → operater → multiagencijski dnevnik incidenta
informacija moze putovati:
Kontrolni centar A → ORDU Connect → strukturirana poruka → multiagencijski incident
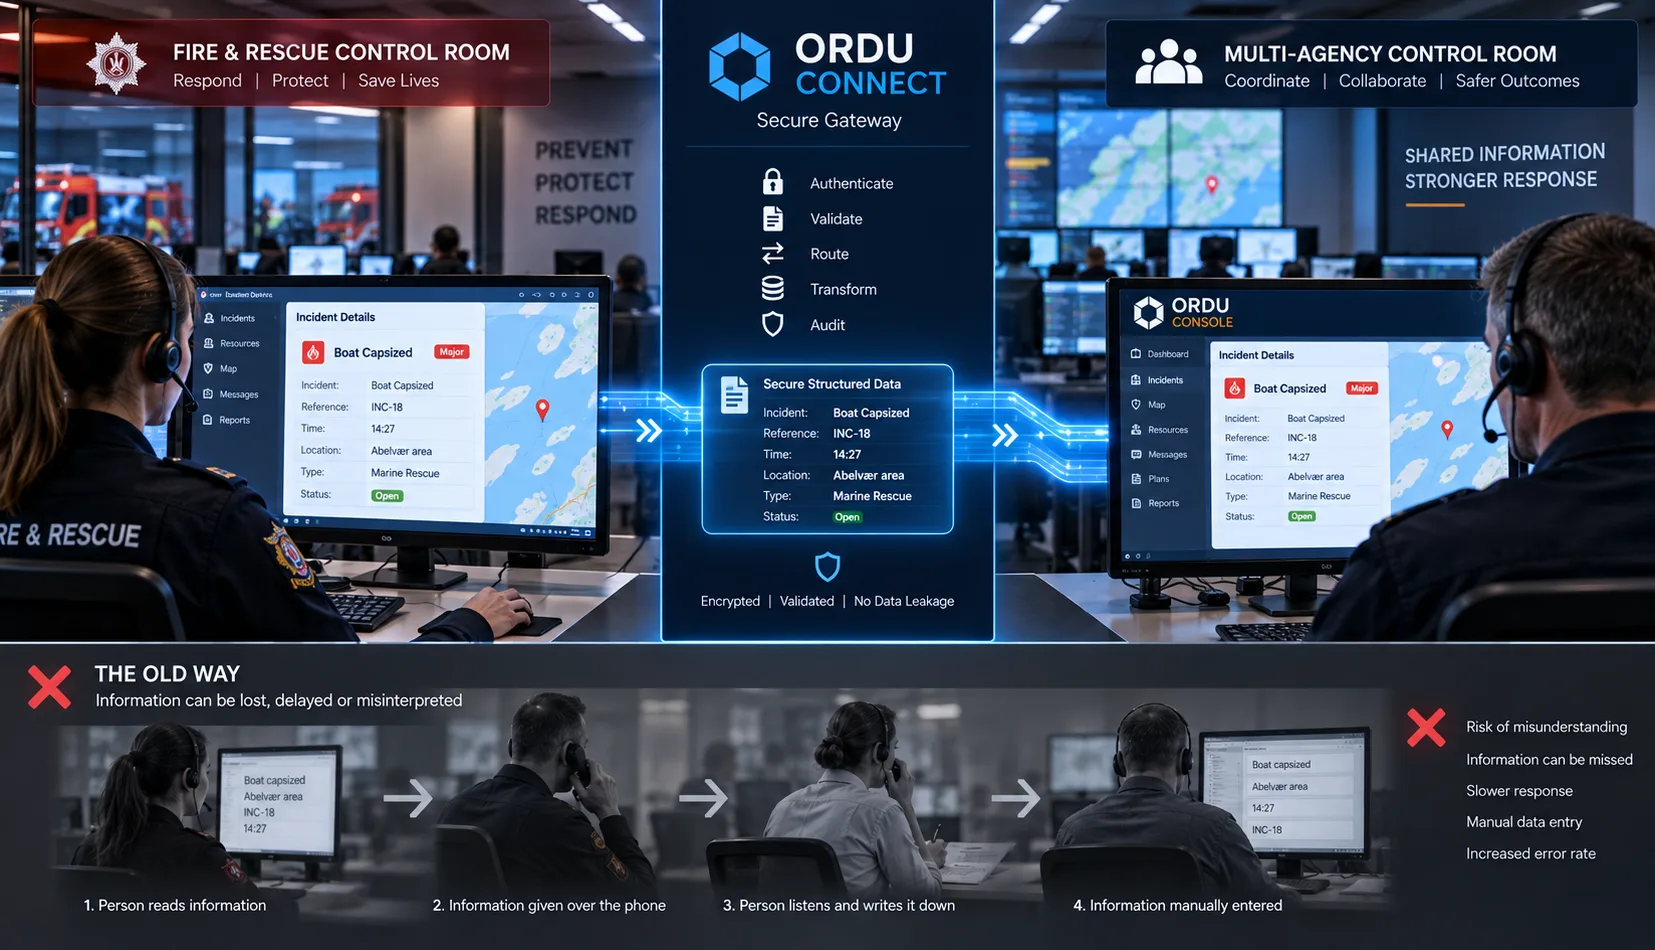
Informacija koja napusti organizaciju koja je salje jeste informacija koja stize.
Datumi ostaju datumi.
Vremena ostaju vremena.
Lokacije ostaju lokacije.
Koordinate ostaju koordinate.
Reference ostaju reference.
Identifikatori ostaju identifikatori.
Strukturirana polja ostaju strukturirana polja.
Informacija ne mora biti pretvorena u izgovoreni opis, a zatim rucno rekonstruisana na drugom kraju.
Ovo ne uklanja ljude iz upravljanja incidentima.
Sasvim suprotno.
Omogucava ljudima da vise vremena provedu razumevajuci informacije, raspravljajuci o njihovom znacaju i donoseci odluke, umesto da deluju kao ljudski interfejsi za transkripciju podataka izmedju racunarskih sistema.
Sacuvajte ono sto je zaista receno
Postoji jos jedna vazna prednost strukturirane digitalne komunikacije.
Originalni podnesak moze biti sacuvan.
To znaci da moze postojati razlika izmedju:
onoga sto je organizacija koja salje zaista poslala
i:
kako je ta informacija naknadno prikazana, protumacena ili na osnovu nje postupano.
Ovo je posebno vazno u dnevniku incidenta.
Ako se informacija prenosi usmeno i rucno unosi u dnevnik, dnevnik moze sadrzati neciju transkripciju ili tumacenje originalne informacije.
Kod strukturirane digitalne komunikacije, originalna poruka moze ostati deo revizijskog traga.
To stvara jace poreklo podataka i pruza mnogo jasniju evidenciju o tome kako je informacija usla u multiagencijsku operativnu sliku.
SV3P-ovi biraju sta dele
Nista od ovoga ne znaci da bi integrisan policijski, kontrolni centar hitne pomoci, vatrogasne sluzbe ili drugi kontrolni centar trebalo automatski da usmerava sve svoje informacije o incidentu u ORDU.
To bi porazilo jedan od centralnih bezbednosnih principa iza Connect-a.
SV3P odlucuje sta deli.
SV3P odlucuje kada to deli.
Policija moze posedovati informacije koje su neprikladne za siru distribuciju.
Hitna pomoc moze posedovati poverljive informacije koje nemaju mesto u siroj multiagencijskoj operativnoj slici.
Vatrogasne i spasilacke sluzbe mogu imati detaljne interne operativne informacije koje ne moraju da napuste sopstveno kontrolno okruzenje.
Univerzitet moze imati obimne istrazivacke podatke, dok je samo mali deo njegove analize relevantan za incident.
Povezivanje ovih organizacija sa ORDU-om ne stvara neogranicenu vidljivost preko organizacionih granica.
Stvara kontrolisan mehanizam kroz koji organizacija koja salje informacije moze reci:
"Ova informacija je relevantna za multiagencijski odgovor, i mi biramo da je podelimo."
Ta informacija zatim moze bezbedno proci kroz ORDU Connect.
Sve ostalo ostaje unutar sopstvene bezbednosne granice organizacije.
Integracija ne znaci predaju kontrole nad vasim podacima.
Verujte izvoru, ne svakoj informaciji
Postoji jos jedna vazna razlika.
Verifikovani izvor ne znaci da bi svaka informacija koju posalje automatski trebalo da se tretira kao operativna cinjenica.
ORDU Connect moze utvrditi da je podnesak potekao od prepoznatog SV3P-a.
To pruza poreklo podataka.
Ali poreklo podataka i operativna validacija su razlicite stvari.
Model je i dalje model.
Predvidjanje je i dalje predvidjanje.
Operativni izvestaj kasnije moze biti zamenjen novim.
Informacije mogu biti nepotpune ili u sukobu sa informacijama primljenim iz drugog izvora.
Odrzavanje te razlike postaje posebno vazno tokom slozenih incidenata koji ukljucuju vise organizacija.
Sistem bi zato trebalo da bude sposoban da odgovori na pitanja poput:
- Ko je dostavio ovu informaciju?
- Kada je podneta?
- Koja verifikovana integracija ju je podnela?
- Sa kojim incidentom je povezana?
- Koja informacija je originalno primljena?
- Kako je ta informacija prikazana unutar Console-a?
- Da li postoji izvorni sistem koji sadrzi vise detalja?
- Da li je naknadno primljena novija informacija?
Ovo stvara informacioni lanac koji se moze revidirati, bez potrebe da spoljni provajder udje u operativno okruzenje.
Princip minimalno neophodnog otkrivanja
Arhitektura se zasniva na jednostavnom bezbednosnom principu:
Izlozite samo ono sto je drugoj organizaciji potrebno da bi obavila svoju ulogu.
Za univerzitetski model zemljotresa, to moze znaciti saznanje da postoji incident prirodne katastrofe unutar odredjenog opsteg podrucja.
Ne zahteva saznanje o tome koje osoblje odgovara, kakvi resursi su rasporedjeni, kakve odluke su donete ili sta su druge agencije prijavile.
Za hitnu sluzbu, to moze znaciti deljenje strukturiranog operativnog azuriranja sa multiagencijskim timom, uz zadrzavanje osetljivih internih informacija unutar sopstvenih sistema.
Za centralni tim za incident, to moze znaciti primanje rezultata specijalizovanog modela bez odobravanja pristupa celoj platformi provajdera.
Svaka organizacija ostaje odgovorna za zastitu sopstvenih informacija.
ORDU Connect obezbedjuje kontrolisanu razmenu informacija izmedju njih.
Bezbedna komunikacija bez otvaranja mreze
Ovo je u krajnjoj liniji ono sto je ORDU Connect dizajniran da pruzi:
bezbednu komunikacionu granicu, a ne otvorenu integracionu granicu.
Cilj nije da se stvara sve dublji i dublji pristup izmedju organizacija.
Nije da se stvori centralni sistem sposoban da dopre u svaku povezanu organizaciju.
I nije da se zahteva da svaka organizacija koja doprinosi informacijama postane korisnik ORDU Console-a.
Cilj je da se stvori pouzdana ruta kroz koju organizacije mogu razmeniti tacno one informacije koje su potrebne za koordinaciju incidenta.
Zamislite ponovo ta tri vrata.
Iza prvih je spoljna organizacija i informacije koje stiti.
Iza trecih je ORDU okruzenje za incidente i osetljiva operativna slika koju stiti.
Izmedju njih je ORDU Connect.
Srednja vrata postoje kako nijedna od druge dve ne bi morala da se otvori.
ORDU Connect postaje cuvar izmedju inace odvojenih operativnih okruzenja.
Zna ko komunicira.
Kontrolise rutu u ORDU.
Moze validirati ono sto je primljeno.
Cuva strukturu i poreklo informacija koje se razmenjuju.
Povezuje tu informaciju sa odgovarajucim incidentom.
I, kljucno, omogucava da operativna okruzenja na obe strane ostanu zasticena.
Ne morate otvoriti svoje sisteme da biste ucestvovali u digitalnoj koordinaciji incidenta. Morate samo propustiti informaciju koju izaberete da podelite kroz kontrolisana srednja vrata.
Od integracije sistema do koordinacije informacija
Ovo menja nacin na koji razmisljamo o interoperabilnosti u upravljanju incidentima.
Cilj nije staviti svaku organizaciju u jedan ogroman sistem.
Nije da se svima da pristup podacima svih ostalih.
I nije jednostavno povezati sto vise API-ja.
Cilj je omoguciti da se prava informacija bezbedno krece izmedju organizacija, u strukturiranom obliku, u trenutku kada postaje operativno korisna.
Ponekad to znaci donosenje specijalizovane obavestajne informacije sa univerziteta ili istrazivacke organizacije u operativnu sliku.
Ponekad znaci omogucavanje policiji, hitnoj pomoci, vatrogascima ili drugoj organizaciji koja odgovara da posalje strukturirano operativno azuriranje iz sopstvenog kontrolnog centra direktno u multiagencijski incident.
Ponekad znaci pruzanje ovlascenim clanovima tima za incident bezbedne rute nazad ka detaljnijim informacijama koje se cuvaju unutar specijalizovanog spoljnog sistema.
U svakom slucaju, princip ostaje isti.
Organizacija koja salje informacije zadrzava kontrolu nad tim sta deli i kada.
Organizaciji koja prima nije potreban neogranicen pristup sistemu koji salje informacije.
Spoljnoj organizaciji nije potreban neogranicen pristup centralnom incidentu.
Informacija ostaje digitalna i strukturirana, umesto da bude nepotrebno prevedena iz sistema u govor i nazad u drugi sistem.
A ORDU Connect se nalazi izmedju tih okruzenja kao kontrolisana srednja vrata.
ORDU Console ostaje zasticeno okruzenje u kojem se koordinise multiagencijski incident.
ORDU Connect obezbedjuje kontrolisani most kroz koji pouzdane organizacije i sistemi mogu doprineti toj operativnoj slici.
Zato sto efikasna multiagencijska koordinacija zavisi od deljenja informacija.
Ne bi trebalo da zahteva otvaranje vasih digitalnih vrata.
A kada informacija vec postoji digitalno, ne bi trebalo da zavisi od citanja preko telefona i nadanja da je na drugom kraju ispravno zapisana.
Спремни сте?
Спремни да трансформишете ваше идеје у стварност?
Придружите се успешним организацијама које користе Libertas Software Research за изградњу и дизајнирање моћних софтверских решења да задовоље њихове потребе.
Klijenti

Најновији Чланци Центра Знања
Најновији Чланци Центра Знања
13 min read
Kako omoguciti pouzdanim trecim stranama da doprinose informacijama aktivnom multiagencijskom incidentu, a da im se ne da nepotreban pristup centralnom sistemu za upravljanje incidentima, niti da se od njih zahteva da zauzvrat otvore sopstvene sisteme? To je jedan od problema koje ORDU Connect resava.
3 min read
Libertas Software Research je predstavljen na listi Mirror Review-a 'Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026', sa profilom našeg osnivača Adrijana Svinija (Adrian Sweeney).
2 min read
Libertas Software Research ће присуствовати Belfast Business Show-у у Malone Hotel-у у Белфасту. Региструјте се за присуство и дођите да се поздравимо.
Билтен
Повежите се на LinkedIn-у