
Sikker Tilkobling av Tredjeparter til en Pågående Hendelse Uten å Eksponere Hendelsen
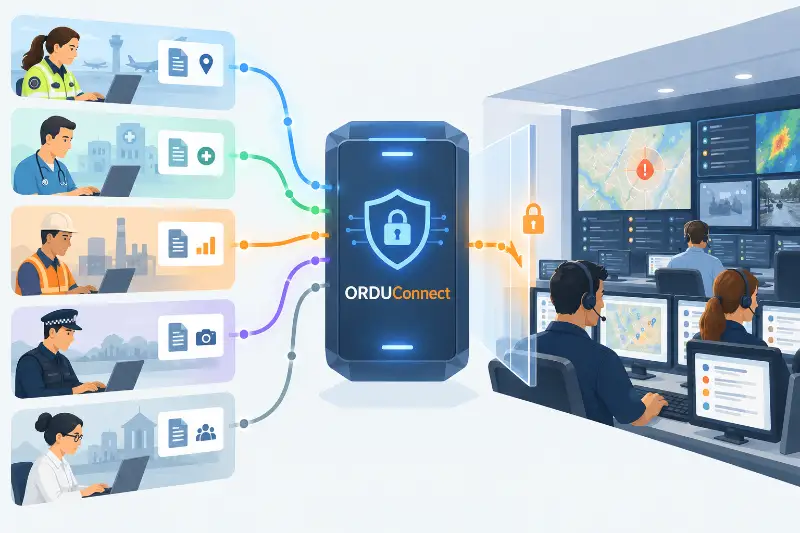
Hvordan lar du pålitelige tredjeparter bidra med informasjon til en pågående tverretatlig hendelse uten å gi dem unødvendig tilgang til det sentrale hendelseshåndteringssystemet, eller kreve at de åpner sine egne systemer i retur? Det er et av problemene ORDU Connect er bygget for å løse.
Store hendelser eksisterer sjelden innenfor informasjonsgrensene til én enkelt organisasjon.
Politi, ambulanse og brannvesen kan hver for seg håndtere sin egen respons gjennom sine egne kontrollrom og hendelseshåndteringssystemer. Kommuner, sykehus, infrastruktureiere og andre etater kan gjøre det samme.
Samtidig kan verdifull informasjon komme fra organisasjoner som ikke er involvert i å håndtere hendelsen i det hele tatt.
Universiteter, forskningsinstitusjoner, miljøovervåkingssystemer, infrastrukturleverandører og spesialiserte modelleringstjenester kan sitte på informasjon som vesentlig kan forbedre situasjonsforståelsen.
Dette er svært ulike relasjoner, men de skaper et felles problem:
Hvordan lar du pålitelige tredjeparter bidra med informasjon til en pågående tverretatlig hendelse uten å gi dem unødvendig tilgang til det sentrale hendelseshåndteringssystemet, og uten å kreve at de åpner sine egne systemer i retur?
Det er et av problemene vi løser med ORDU Studio og, spesifikt, ORDU Connect.
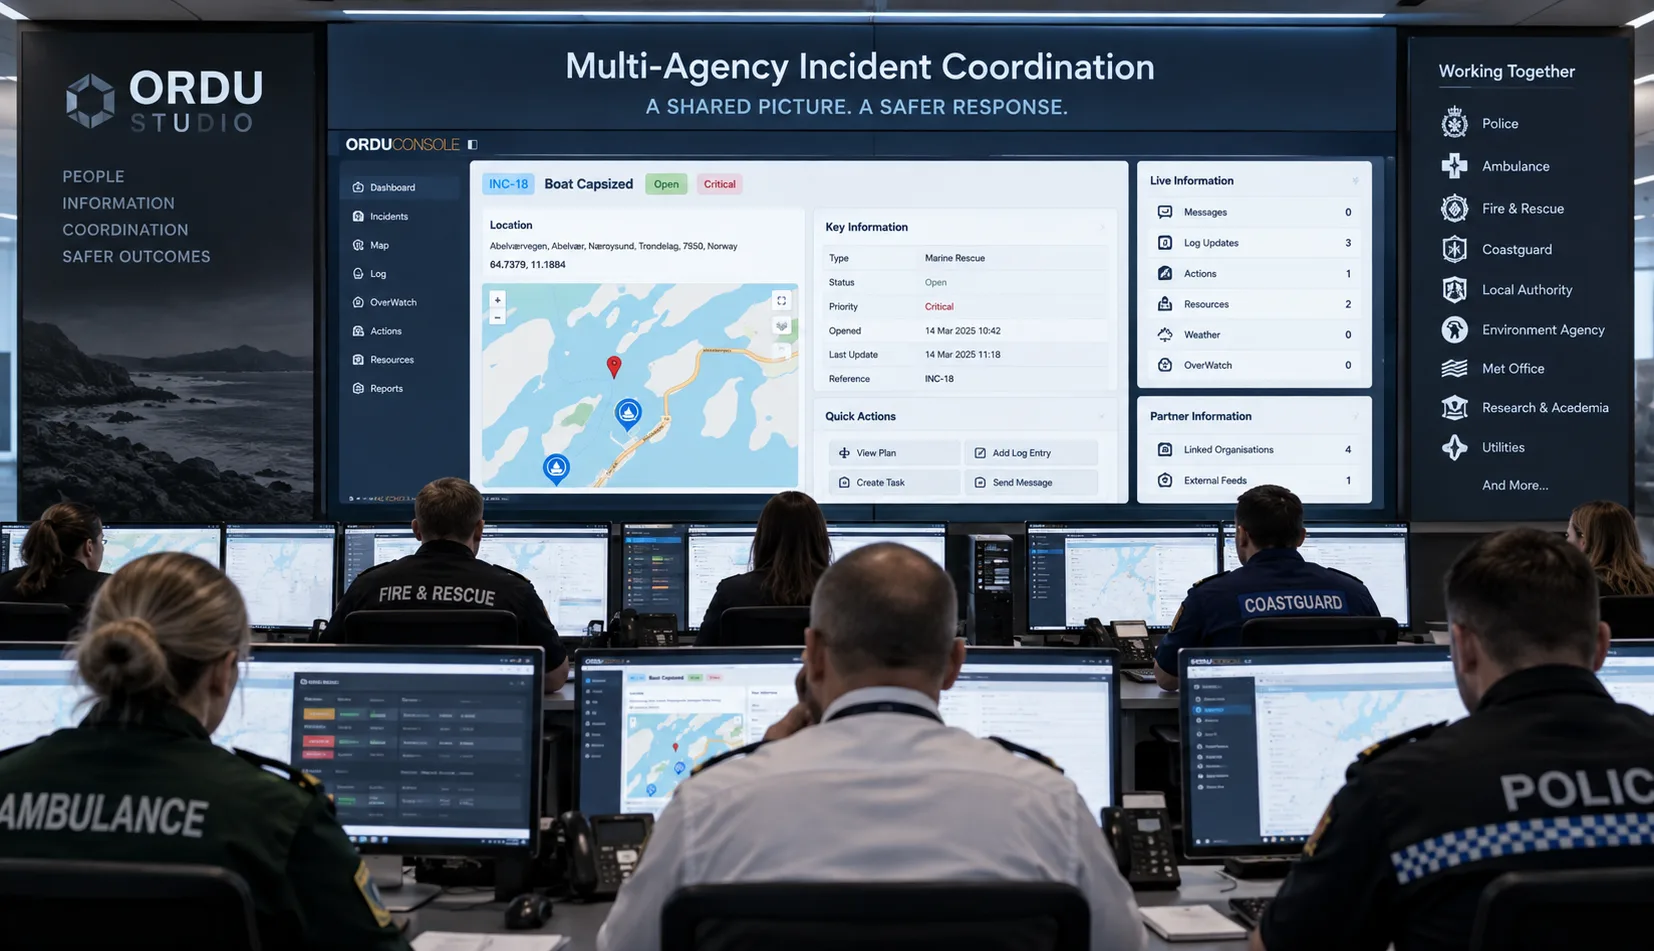
Informasjonsdeling Krever Ikke Delt Tilgang
Det er fristende å tenke på tverretatlig informasjonsdeling som et tilgangsproblem.
Legg til hver deltakende organisasjon som en bruker. Gi dem kontoer. Begrens hva de kan se.
Eller angrip problemet fra motsatt retning og koble deg direkte til hver organisasjons systemer, og gi den sentrale plattformen tillatelse til å hente ut informasjonen den trenger.
Begge tilnærmingene kan potensielt utvide sikkerhetsgrensen.
En aktiv hendelse kan inneholde svært sensitiv operasjonell informasjon: interne beslutninger, personopplysninger, lokasjoner, sårbarheter, kommunikasjon, responsplaner og informasjon levert av andre organisasjoner.
Tilsvarende kan systemene som driftes av politi, ambulanse, brannvesen, sykehus, infrastrukturleverandører, universiteter og andre organisasjoner inneholde informasjon som absolutt ikke har noen grunn til å bli eksponert for en sentral tverretatlig plattform.
Behovet for å dele én opplysning bør ikke bli et krav om å eksponere et helt system.
ORDU behandler derfor å bidra med informasjon, å motta informasjon og å få tilgang til en annen organisasjons systemer som atskilte begreper.
En organisasjon kan bidra til det tverretatlige operasjonsbildet uten å bli bruker av ORDU Console.
ORDU kan motta informasjon fra en organisasjon uten å bli gitt tilgang til organisasjonens interne systemer.
Dette skillet er grunnleggende for arkitekturen i ORDU Connect.
Sikrede Verifiserte Tredjepartsleverandører
I ORDU Studio omtaler vi pålitelige eksterne informasjonsleverandører som Sikrede Verifiserte Tredjepartsleverandører, eller SV3P-er.
En SV3P kan være en operativ organisasjon, som et politi-, ambulanse- eller brannvesen som driver sitt eget kontrollrom.
Det kan være et sykehus, en kommune, et forsyningsselskap eller en infrastruktureier.
Det kan like gjerne være en organisasjon uten noen rolle i det hele tatt i koordineringen av hendelsen, men som drifter et spesialisert system, datasett eller analysekapasitet som blir relevant under bestemte omstendigheter.
Et universitet som kjører en jordskjelv-påvirkningsmodell er et godt eksempel.
Disse organisasjonene har svært ulike relasjoner til en hendelse, så ORDU Connect kan ikke anta at hver SV3P skal ha samme tilgangsnivå eller utveksle den samme informasjonen.
Aller viktigst:
SV3P-en styrer hvilken informasjon den deler og når den deler den.
Å koble en organisasjon til ORDU betyr ikke å åpne organisasjonens systemer for ORDU.
Det betyr heller ikke å gi organisasjonen ubegrenset tilgang til informasjon som ligger i ORDU.
ORDU Connect tilbyr en kontrollert digital kanal mellom ellers atskilte miljøer.
Tre Dører, Med ORDU Connect i Midten
Det er en viktig arkitektonisk forskjell mellom integrasjon og tilgang.
En tradisjonell integrasjon kan kreve at én organisasjon åpner en digital dør inn i sine systemer, slik at et annet system kan nå inn og hente ut informasjonen det trenger.
For hendelseshåndtering, spesielt på tvers av organisasjonsgrenser, skaper dette et ubehagelig sikkerhetsspørsmål:
Hvor mye av ditt digitale miljø må du eksponere for at noen andre skal få den lille mengden informasjon de faktisk trenger?
ORDU Connect velger en annen tilnærming.
Tenk på arkitekturen som tre dører i en korridor.
Den første døren beskytter den eksterne organisasjonens operative miljø.
Den tredje døren beskytter ORDUs hendelsesmiljø.
Og mellom dem er den andre døren:
ORDU Connect.
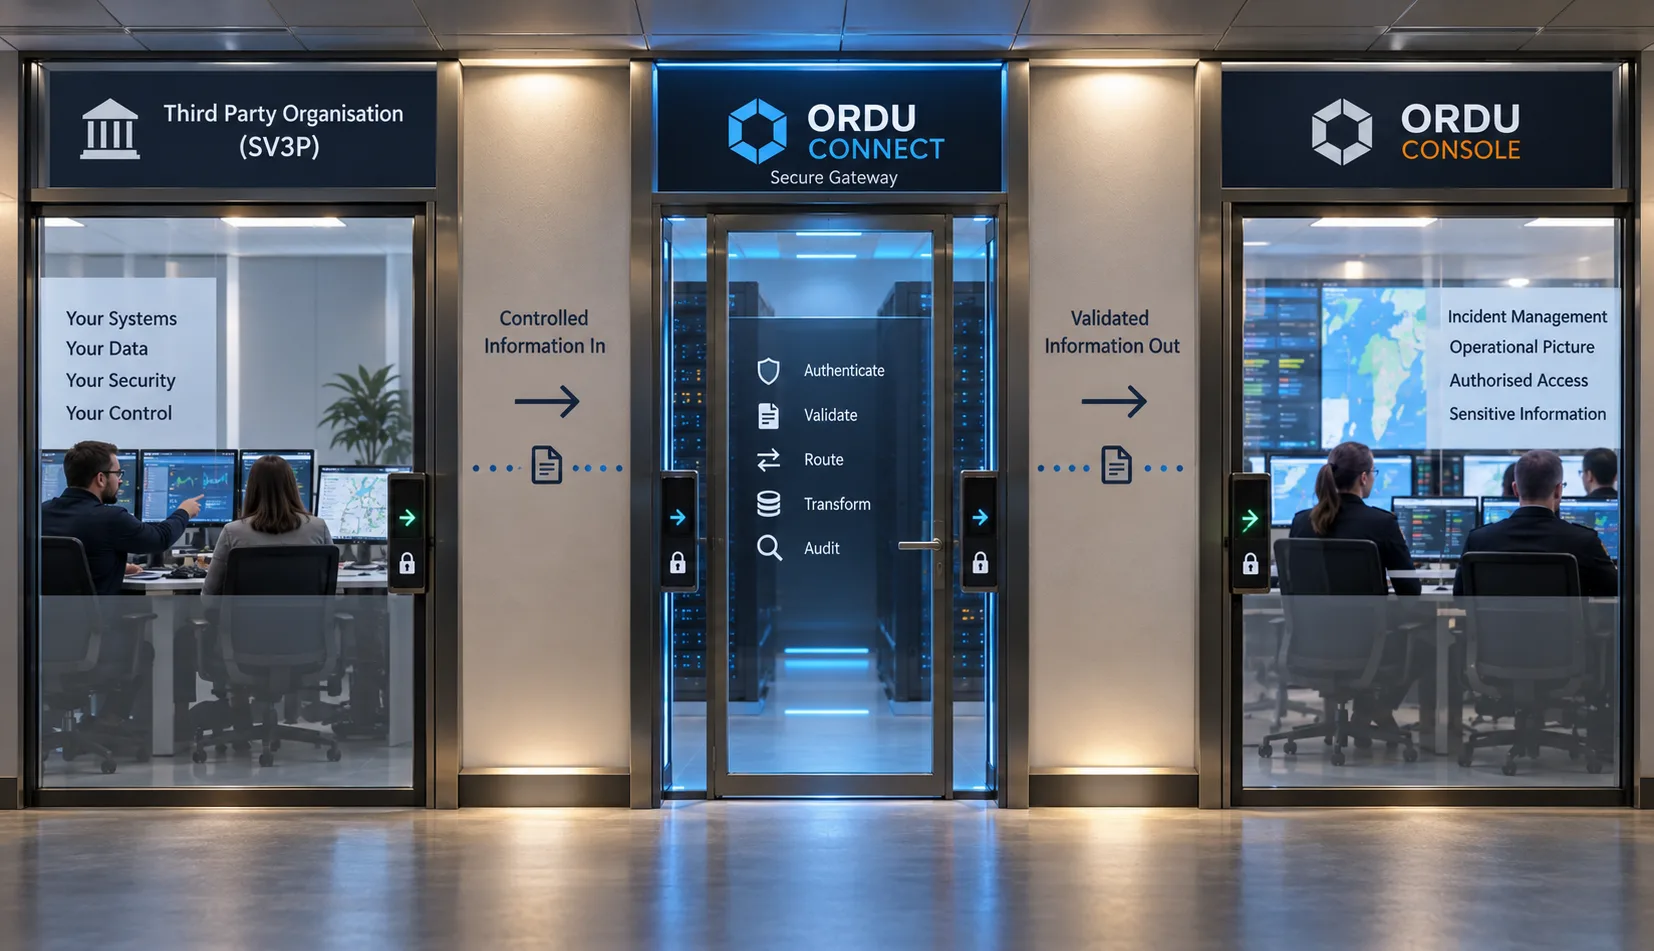
Den eksterne organisasjonen gir ikke ORDU en nøkkel til sin dør.
ORDU gir ikke den eksterne organisasjonen en nøkkel til hendelsen.
I stedet kommuniserer begge parter gjennom den kontrollerte midtdøren.
ORDU Connect er portvokteren.
Den opprinnelige organisasjonen bestemmer hvilken informasjon den vil la forlate sitt miljø, og når den vil dele den.
Denne informasjonen sendes bevisst inn gjennom midtdøren.
ORDU Connect autentiserer kilden, validerer og håndterer innsendingen, knytter den til riktig hendelse og gjør den strukturerte informasjonen tilgjengelig for ORDU Console.
Kommunikasjonen blir:
Organisasjon → ORDU Connect → ORDU Console
i stedet for:
ORDU → åpne eksternt system → søk etter informasjon → hent data
Dette skillet betyr noe.
ORDU trenger ikke tillatelse til å bevege seg fritt i en annen organisasjons systemer på jakt etter informasjon.
Tredjeparten trenger ikke tilgang til ORDU Console for å levere informasjon.
Dørene som beskytter begge operative miljøer forblir lukket.
ORDU Connect gir den kontrollerte midtdøren som godkjent informasjon kan passere gjennom.
Avsenderen Kontrollerer Sin Egen Dør
Dette endrer hvem som kontrollerer relasjonen for informasjonsdeling.
I et system bygget rundt å hente informasjon fra en annen organisasjon, spør det mottakende systemet i praksis:
«Hva har jeg lov til å hente ut?»
Med ORDU Connect bestemmer i stedet den opprinnelige organisasjonen:
«Hva ønsker jeg å dele?»
og:
«Når ønsker jeg å dele det?»
Dette er særlig viktig når man kobler til operative organisasjoner som politi, ambulanse og brannvesen.
Deres systemer kan inneholde store mengder informasjon som aldri bør eksponeres utenfor deres egen sikkerhetsgrense.
Å koble til ORDU bør ikke bety å gi ORDU tilgang til disse systemene.
I stedet, når en organisasjon bestemmer at en bestemt operativ oppdatering bør inngå i det tverretatlige bildet, kan den publisere nettopp den informasjonen gjennom midtdøren som ORDU Connect tilbyr.
Alt annet forblir bak den opprinnelige organisasjonens egen dør.
Brukstilfelle Én: Spesialistkunnskap Uten Tilgang til Hendelsen
Vår første SV3P-integrasjon er et godt eksempel på en organisasjon som ikke er direkte involvert i å håndtere en hendelse.
Et universitet modellerer den potensielle påvirkningen av jordskjelv på nødetatene.
Universitetet er ikke interessert i hver eneste hendelse som håndteres gjennom ORDU.
Det er spesifikt interessert i hendelser som involverer naturkatastrofer, der hendelsens omtrentlige plassering er innenfor en definert avstand fra et registrert jordskjelv.
Dette skaper et svært spesifikt informasjonsforhold.
Universitetet trenger nok informasjon til å fastslå:
«Finnes det en hendelse som er relevant for vår jordskjelvmodell?»
Det trenger ikke å spørre:
«Hva skjer inne i den hendelsen?»
Det skillet styrer informasjonsutvekslingen.
Del Bare Nok til å Fastslå Relevans
ORDU Console er det beskyttede operative miljøet der autoriserte team koordinerer en hendelse.
ORDU Connect gir den kontrollerte grensen mellom dette miljøet og eksterne systemer.
For jordskjelv-brukstilfellet trenger ikke universitetet hendelsens tidslinje, operative beslutninger, personopplysninger, planer, meldinger eller annen sensitiv informasjon som ligger i Console.
Det trenger bare den begrensede informasjonen som er nødvendig for å avgjøre om en hendelse faller innenfor dets relevansområde.
I dette tilfellet kan det omfatte faktorer som hendelsesklassifiseringen og en tilstrekkelig generalisert lokasjon.
SV3P-en kan sammenligne denne begrensede informasjonen med sine egne data:
Naturkatastrofehendelse → generell lokasjon → registrert jordskjelv → avstandsterskel → mulig treff
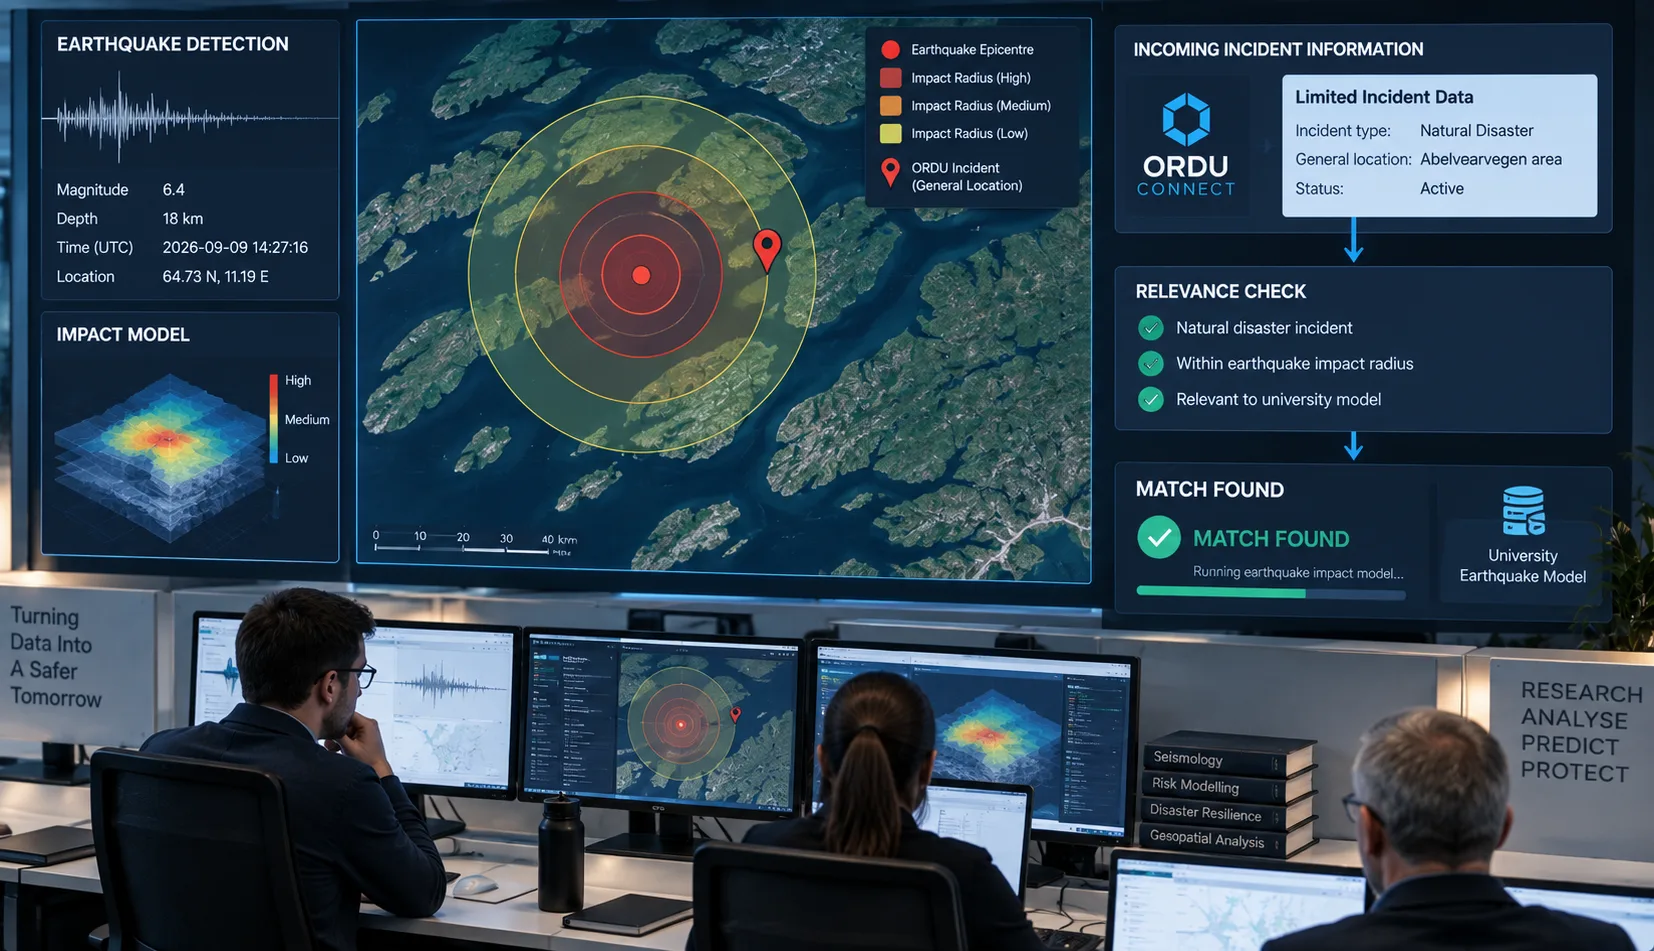
Dersom disse betingelsene ikke er oppfylt, trenger ikke noe mer å skje.
Leverandøren har kun mottatt den minimumsinformasjonen som var nødvendig for å fastslå at hendelsen ikke er relevant for dem.
Dersom betingelsene derimot er oppfylt, kan det eksterne systemet utføre sitt spesialiserte arbeid.
La Spesialister Forbli Spesialister
Når en relevant hendelse er identifisert, kan universitetet kjøre sin jordskjelv-påvirkningsmodell ved hjelp av sine egne systemer, datasett og spesialistkompetanse.
ORDU trenger ikke å gjenskape denne kapasiteten.
Dette er nok et viktig arkitekturprinsipp bak ORDU Connect.
Et hendelseshåndteringssystem trenger ikke å bli et meteorologisk system, en jordskjelvmodelleringsplattform, en infrastrukturovervåkingsplattform, et medisinsk system, et politisystem og ethvert annet spesialsystem som potensielt kunne bidra til en hendelse.
Disse kapasitetene finnes allerede.
Målet bør være å la deres relevante resultater bidra til operasjonsbildet når det trengs.
Den detaljerte jordskjelvmodelleringen forblir derfor innenfor universitetets miljø.
Når analysen er fullført, kan universitetet velge å sende de relevante resultatene sikkert til ORDU Connect.
Å Gjøre Ekstern Kunnskap Om Til Operativ Informasjon
Informasjon mottatt av ORDU Connect blir ikke bare kastet inn i hendelsen uten videre.
Connect kan behandle innsendingen og omforme den til en strukturert melding som ORDU Console forstår.
Denne meldingen kan deretter vises i Console-dashbordet for den relevante hendelsen.
Hendelsesteamet trenger ikke å forstå universitetets underliggende system, datastrukturer eller modelleringsplattform.
De mottar informasjonen i miljøet der de allerede koordinerer responsen.
Flyten blir:
ORDU Connect → begrenset relevansinformasjon → SV3P
etterfulgt, der det er relevant, av:
SV3P → spesialistanalyse → ORDU Connect → strukturert melding → ORDU Console
Den eksterne organisasjonen forblir utenfor hendelseshåndteringsmiljøet mens dens relevante kunnskap blir en del av operasjonsbildet.
Å Bringe Den Detaljerte Kilden Innen Rekkevidde
Noen ganger vil den strukturerte informasjonen som presenteres i ORDU Console være tilstrekkelig.
Noen ganger vil de som skal ta en beslutning trenge å undersøke videre.
En SV3P kan derfor også inkludere sikre lenker tilbake til informasjon som ligger i dens egne systemer.
I jordskjelveksempelet kan universitetet ha et spesialisert dashbord med betydelig mer detaljert modellering, visualiseringer, datasett eller støtteinformasjon.
ORDU kan vise en lenke til denne ressursen sammen med informasjonen mottatt gjennom Connect.
Viktigst av alt: ORDU forsøker ikke å omgå sikkerhetskontrollene til den eksterne leverandøren.
De fleste medlemmer av hendelsesteamet har kanskje ikke tilgang til universitetets dashbord.
Det er forventet.
De som har de riktige legitimasjonene, kan følge lenken og autentisere seg hos leverandøren ved hjelp av de tilgangskontrollene som allerede beskytter systemet.
Dette blir spesielt verdifullt under møter, diskusjoner og operativ beslutningstaking.
I stedet for at noen må huske at et annet spesialsystem finnes, finne riktig applikasjon, finne den korrekte analysen og avklare om de har tilgang, kan kilden umiddelbart være tilgjengelig fra den operative informasjonen som utløste diskusjonen.
ORDU gir konteksten. Den eksterne organisasjonen beholder kontrollen over den detaljerte informasjonen.
Brukstilfelle To: Tilkobling av Operative Kontrollrom
Den samme arkitekturen løser et svært annerledes problem når SV3P-en selv responderer på hendelsen.
Tenk deg en stor hendelse som involverer politi, ambulanse og brannvesen.
Hver etat kan ha sitt eget kontrollrom, sine egne systemer, prosedyrer, sikkerhetsgrenser og operative ansvarsområder.
De har kanskje allerede modne hendelseshåndteringskapasiteter av sin egen.
ORDU Studio bør ikke kreve at disse organisasjonene forlater sine systemer, eller tvinge alle som er involvert i en tverretatlig hendelse til å jobbe gjennom én enorm applikasjon.
Behovet er annerledes.
Det tverretatlige koordineringsteamet trenger relevant informasjon fra disse organisasjonene.
Og disse organisasjonene trenger en sikker, pålitelig mekanisme de kan velge å levere den gjennom.
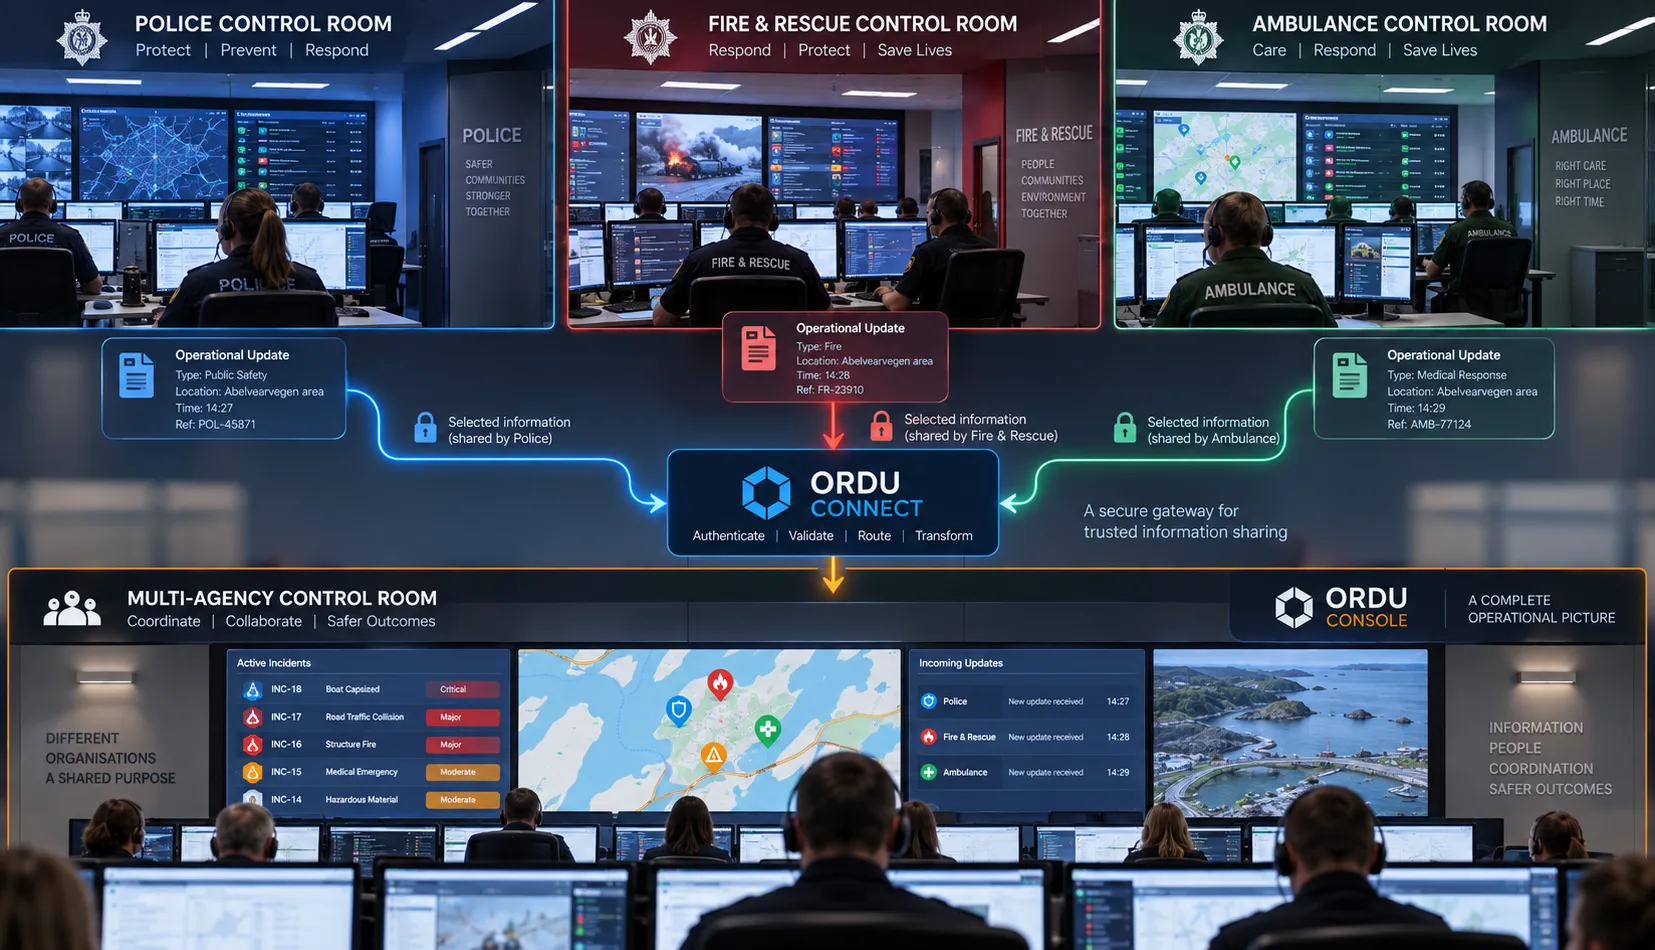
Telefonproblemet
Uten digital integrasjon kan informasjonsutveksling mellom kontrollrom fortsatt være sterkt avhengig av telefonsamtaler.
En operatør i ett kontrollrom leser informasjon fra sitt system.
Vedkommende formidler den muntlig til noen i et annet kontrollrom.
Personen som mottar samtalen, lytter til den og registrerer den i et annet system eller en annen hendelseslogg.
Informasjonen har i praksis reist gjennom denne kjeden:
System → person → telefon → person → system
Tenk på hva som har skjedd med dataene.
De startet digitalt.
De ble tolket av en person.
De ble omgjort til tale.
De ble sendt over telefonen.
De ble hørt og tolket av en annen person.
De ble deretter omgjort tilbake til digital informasjon ved manuell inntasting i et annet system.
Hvert eneste av disse trinnene skaper en mulighet for at informasjon blir misforstått, forkortet, feil transkribert, feiltastet eller fratatt nyttig struktur og kontekst.
Personen som snakker kan utelate noe de ikke innser er viktig.
Personen som lytter kan høre et tall feil.
En lokasjon kan bli feil transkribert.
Et tidspunkt kan miste sin kontekst.
Terminologi brukt av én organisasjon kan tolkes annerledes av en annen.
Og når denne informasjonen først er lagt inn i den sentrale hendelsesloggen, kan den feil transkriberte versjonen begynne å fremstå som autoritativ, rett og slett fordi den nå er nedskrevet i systemet.
Under en stor hendelse, der informasjon kan endre seg raskt og operative beslutninger kan avhenge av små detaljer, betyr dette noe.
Digital Informasjon Bør Forbli Digital
ORDU Connect tilbyr en annen vei.
Der systemer kan integreres digitalt, kan strukturert informasjon overføres sikkert fra en organisasjons eget miljø inn i den tverretatlige hendelsen.
I stedet for:
Kontrollrom A → operatør → telefon → operatør → tverretatlig hendelseslogg
kan informasjonen reise slik:
Kontrollrom A → ORDU Connect → strukturert melding → tverretatlig hendelse
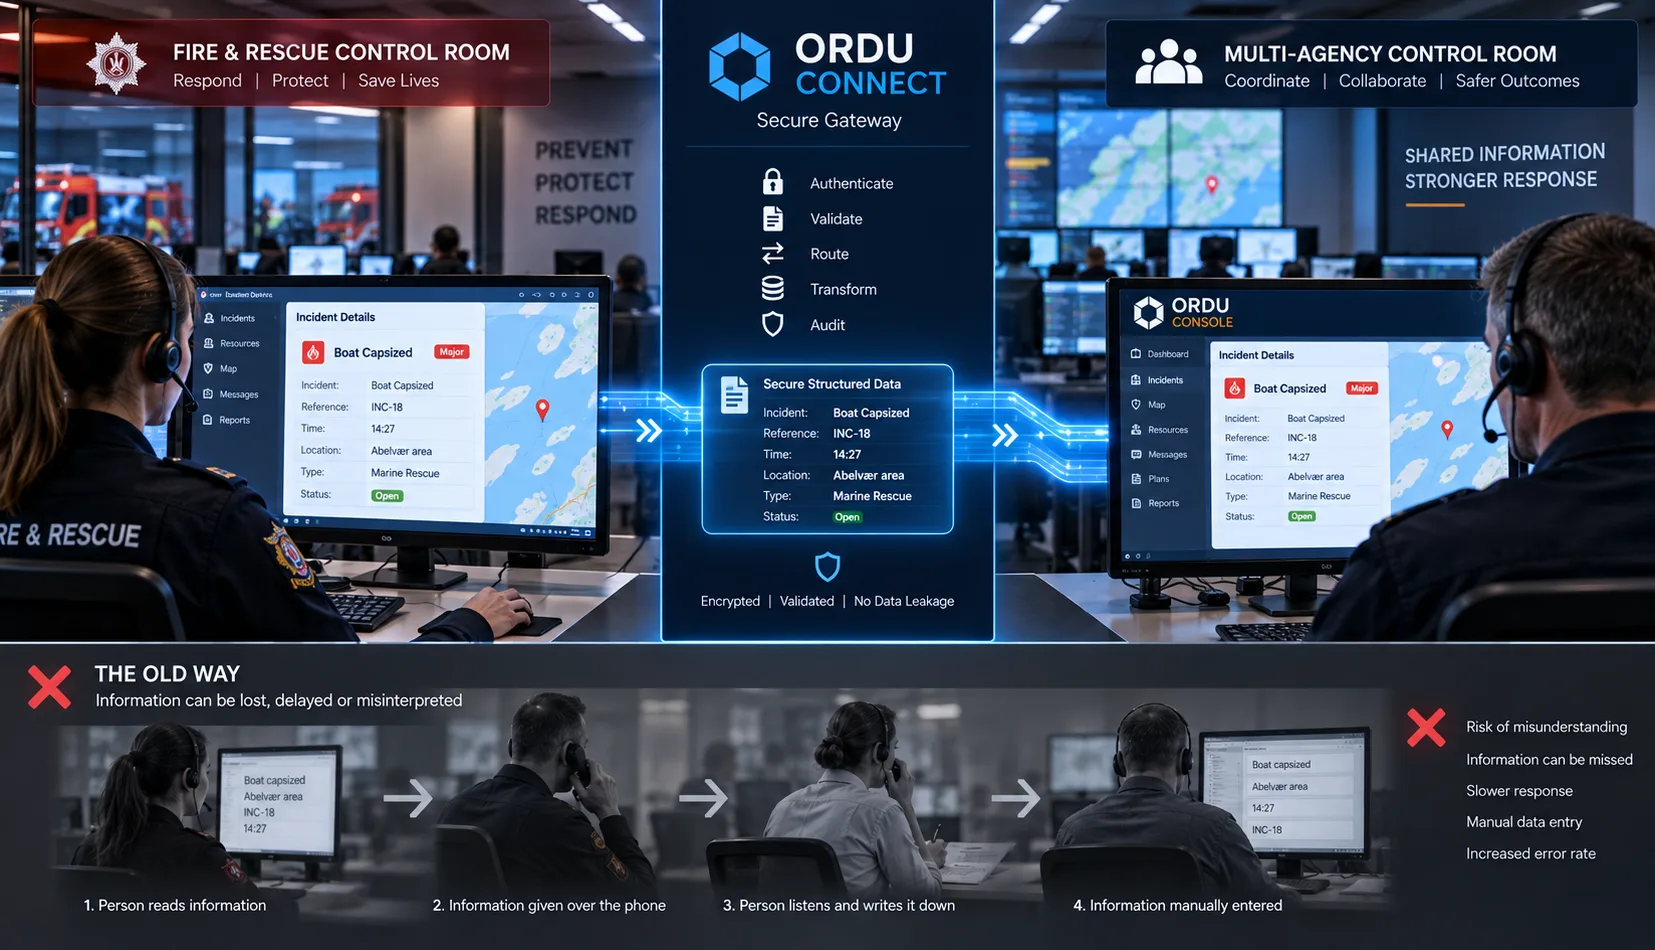
Informasjonen som forlater den opprinnelige organisasjonen, er den samme informasjonen som ankommer.
Datoer forblir datoer.
Klokkeslett forblir klokkeslett.
Lokasjoner forblir lokasjoner.
Koordinater forblir koordinater.
Referanser forblir referanser.
Identifikatorer forblir identifikatorer.
Strukturerte felt forblir strukturerte felt.
Informasjonen trenger ikke å gjøres om til en muntlig beskrivelse og deretter rekonstrueres manuelt i den andre enden.
Dette fjerner ikke mennesker fra hendelseshåndteringen.
Tvert imot.
Det lar folk bruke mer av tiden sin på å forstå informasjon, diskutere dens betydning og ta beslutninger, i stedet for å fungere som menneskelige datatranskripsjonsgrensesnitt mellom dataanlegg.
Bevar Det Som Faktisk Ble Sagt
Det finnes en annen viktig fordel med strukturert digital kommunikasjon.
Den opprinnelige innsendingen kan bevares.
Det betyr at det kan finnes et skille mellom:
det den opprinnelige organisasjonen faktisk sendte
og:
hvordan den informasjonen senere presenteres, tolkes eller handles på.
Dette er spesielt viktig i en hendelseslogg.
Hvis informasjon formidles muntlig og skrives manuelt inn i en logg, kan loggen inneholde noens transkripsjon eller tolkning av den opprinnelige informasjonen.
Med strukturert digital kommunikasjon kan den opprinnelige meldingen forbli en del av revisjonssporet.
Det skaper sterkere proveniens og gir et langt tydeligere bilde av hvordan informasjon kom inn i det tverretatlige operasjonsbildet.
SV3P-er Velger Hva De Deler
Ingenting av dette betyr at et integrert politi-, ambulanse-, brann- eller annet kontrollrom automatisk bør strømme all sin hendelsesinformasjon inn i ORDU.
Det ville underminert ett av de sentrale sikkerhetsprinsippene bak Connect.
SV3P-en bestemmer hva den deler.
SV3P-en bestemmer når den deler det.
Politiet kan sitte på informasjon som er upassende for bredere distribusjon.
Ambulansetjenesten kan ha konfidensiell informasjon som ikke hører hjemme i det bredere tverretatlige operasjonsbildet.
Brann- og redningstjenesten kan ha detaljert intern operativ informasjon som ikke trenger å forlate deres eget kontrollmiljø.
Et universitet kan ha omfattende forskningsdata der bare en liten del av analysen er relevant for hendelsen.
Å koble disse organisasjonene til ORDU skaper ikke ubegrenset innsyn på tvers av organisasjonsgrenser.
Det skaper en kontrollert mekanisme der den opprinnelige organisasjonen kan si:
«Denne informasjonen er relevant for den tverretatlige responsen, og vi velger å dele den.»
Denne informasjonen kan deretter passere sikkert gjennom ORDU Connect.
Alt annet forblir innenfor organisasjonens egen sikkerhetsgrense.
Integrasjon betyr ikke å gi fra seg kontrollen over egne data.
Stol På Kilden, Ikke På All Informasjon
Det finnes et annet viktig skille.
En verifisert kilde betyr ikke at all informasjon den sender automatisk bør behandles som operativt faktum.
ORDU Connect kan fastslå at en innsending stammer fra en anerkjent SV3P.
Det gir proveniens.
Men proveniens og operativ validering er to forskjellige ting.
En modell er fortsatt en modell.
En prognose er fortsatt en prognose.
En operativ rapport kan senere bli erstattet.
Informasjon kan være ufullstendig eller stå i konflikt med informasjon mottatt fra en annen kilde.
Å opprettholde dette skillet blir særlig viktig under komplekse hendelser som involverer flere organisasjoner.
Systemet bør derfor kunne svare på spørsmål som:
- Hvem leverte denne informasjonen?
- Når ble den sendt inn?
- Hvilken verifisert integrasjon sendte den inn?
- Hvilken hendelse var den knyttet til?
- Hvilken informasjon ble opprinnelig mottatt?
- Hvordan ble den informasjonen presentert i Console?
- Finnes det et kildesystem med ytterligere detaljer?
- Har det senere kommet ny informasjon?
Dette skaper en sporbar informasjonskjede uten å kreve at den eksterne leverandøren får tilgang til det operative miljøet.
Prinsippet Om Minimal Nødvendig Utlevering
Arkitekturen bygger på et enkelt sikkerhetsprinsipp:
Eksponer bare det en annen organisasjon trenger for å utføre sin rolle.
For universitetets jordskjelvmodell kan det bety å vite at det finnes en naturkatastrofehendelse innenfor et bestemt generelt område.
Det krever ikke å vite hvilket personell som responderer, hvilke ressurser som er satt inn, hvilke beslutninger som er tatt, eller hva andre etater har rapportert.
For en nødetat kan det bety å dele en strukturert operativ oppdatering med det tverretatlige teamet, samtidig som sensitiv intern informasjon beholdes i egne systemer.
For det sentrale hendelsesteamet kan det bety å motta resultatet av en spesialistmodell uten å bli gitt tilgang til leverandørens hele plattform.
Hver organisasjon forblir ansvarlig for å beskytte sin egen informasjon.
ORDU Connect tilbyr den kontrollerte informasjonsutvekslingen mellom dem.
Sikker Kommunikasjon Uten Å Åpne Nettverket
Dette er til syvende og sist hva ORDU Connect er utformet for å levere:
en sikker kommunikasjonsgrense, ikke en åpen integrasjonsgrense.
Målet er ikke å skape stadig dypere tilgang mellom organisasjoner.
Det er ikke å skape et sentralt system som kan nå inn i enhver tilkoblet organisasjon.
Og det er ikke å kreve at hver organisasjon som bidrar med informasjon, blir bruker av ORDU Console.
Målet er å skape en pålitelig rute der organisasjoner kan utveksle nøyaktig den informasjonen som trengs for å koordinere en hendelse.
Tenk igjen på disse tre dørene.
Bak den første er den eksterne organisasjonen og informasjonen den beskytter.
Bak den tredje er ORDUs hendelsesmiljø og det sensitive operasjonsbildet det beskytter.
Mellom dem er ORDU Connect.
Midtdøren finnes slik at ingen av de to andre må åpnes.
ORDU Connect blir portvokteren mellom ellers atskilte operative miljøer.
Det vet hvem som kommuniserer.
Det kontrollerer ruten inn til ORDU.
Det kan validere det som mottas.
Det bevarer strukturen og proveniensen til informasjonen som utveksles.
Det knytter informasjonen til riktig hendelse.
Og, avgjørende, det lar de operative miljøene på begge sider forbli beskyttet.
Du trenger ikke å åpne dine systemer for å delta i digital koordinering av en hendelse. Du trenger bare å sende informasjonen du velger å dele gjennom en kontrollert midtdør.
Fra Systemintegrasjon Til Informasjonskoordinering
Dette endrer hvordan vi tenker om samvirke i hendelseshåndtering.
Målet er ikke å plassere hver organisasjon i ett enormt system.
Det er ikke å gi alle tilgang til alle andres data.
Og det er ikke bare å koble sammen flest mulig API-er.
Målet er å la riktig informasjon bevege seg sikkert mellom organisasjoner, i strukturert form, på det tidspunktet den blir operativt nyttig.
Noen ganger betyr det å bringe spesialistkunnskap fra et universitet eller en forskningsinstitusjon inn i operasjonsbildet.
Noen ganger betyr det å la politi, ambulanse, brannvesen eller en annen responderende organisasjon sende en strukturert operativ oppdatering fra sitt eget kontrollrom direkte inn i den tverretatlige hendelsen.
Noen ganger betyr det å gi autoriserte medlemmer av hendelsesteamet en sikker rute tilbake til mer detaljert informasjon som ligger i et spesialisert eksternt system.
I alle tilfeller forblir prinsippet det samme.
Den opprinnelige organisasjonen beholder kontrollen over hva den deler og når.
Den mottakende organisasjonen trenger ikke ubegrenset tilgang til det opprinnelige systemet.
Den eksterne organisasjonen trenger ikke ubegrenset tilgang til den sentrale hendelsen.
Informasjonen forblir digital og strukturert i stedet for å bli unødvendig oversatt fra system til tale og tilbake til et annet system.
Og ORDU Connect befinner seg mellom disse miljøene som den kontrollerte midtdøren.
ORDU Console forblir det beskyttede miljøet der den tverretatlige hendelsen koordineres.
ORDU Connect tilbyr den kontrollerte broen der pålitelige organisasjoner og systemer kan bidra til det operasjonsbildet.
Fordi effektiv tverretatlig koordinering avhenger av å dele informasjon.
Det bør ikke kreve å åpne dine digitale dører.
Og når informasjon allerede finnes digitalt, bør det ikke være avhengig av å lese den ned en telefonlinje og håpe den blir riktig nedskrevet i den andre enden.
Klar?
Klar til å forvandle dine ideer til virkelighet?
Bli med suksessfulle organisasjoner som bruker Libertas Software Research til å bygge og designe solide programvareløsninger som møter deres behov.
Kunder

Siste Kunnskapssenter Artikler
Siste Kunnskapssenter Artikler
13 min read
Hvordan lar du pålitelige tredjeparter bidra med informasjon til en pågående tverretatlig hendelse uten å gi dem unødvendig tilgang til det sentrale hendelseshåndteringssystemet, eller kreve at de åpner sine egne systemer i retur? Det er et av problemene ORDU Connect er bygget for å løse.
3 min read
Libertas Software Research er omtalt på Mirror Reviews liste over Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026, med en profil av vår grunnlegger, Adrian Sweeney.
2 min read
Libertas Software Research deltar på Belfast Business Show på Malone Hotel i Belfast. Registrer deg for å delta, og kom og si hei.
Nyhetsbrev
Koble deg til på LinkedIn