
Ligar Terceiros de Forma Segura a um Incidente em Curso Sem Expor o Incidente
Como é que se permite que terceiros de confiança contribuam com informação para um incidente multiagência em curso, sem lhes dar acesso desnecessário ao sistema central de gestão de incidentes, e sem exigir que abram os seus próprios sistemas em troca? Esse é um dos problemas que o ORDU Connect foi criado para resolver.
Os grandes incidentes raramente existem dentro dos limites de informação de uma única organização.
A polícia, os serviços de ambulância e os bombeiros podem estar, cada um, a gerir a sua própria resposta através das suas próprias salas de controlo e sistemas de gestão de incidentes. As autarquias, hospitais, operadores de infraestruturas e outras agências podem estar a fazer o mesmo.
Ao mesmo tempo, informação valiosa pode provir de organizações que não estão de todo envolvidas na gestão do incidente.
Universidades, organizações de investigação, sistemas de monitorização ambiental, fornecedores de infraestruturas e serviços de modelação especializados podem deter informação capaz de melhorar de forma significativa o conhecimento situacional.
Estas são relações muito diferentes, mas criam um problema comum:
Como é que se permite que terceiros de confiança contribuam com informação para um incidente multiagência em curso, sem lhes dar acesso desnecessário ao sistema central de gestão de incidentes, e sem exigir que abram os seus próprios sistemas em troca?
Esse é um dos problemas que estamos a resolver com o ORDU Studio e, em particular, com o ORDU Connect.
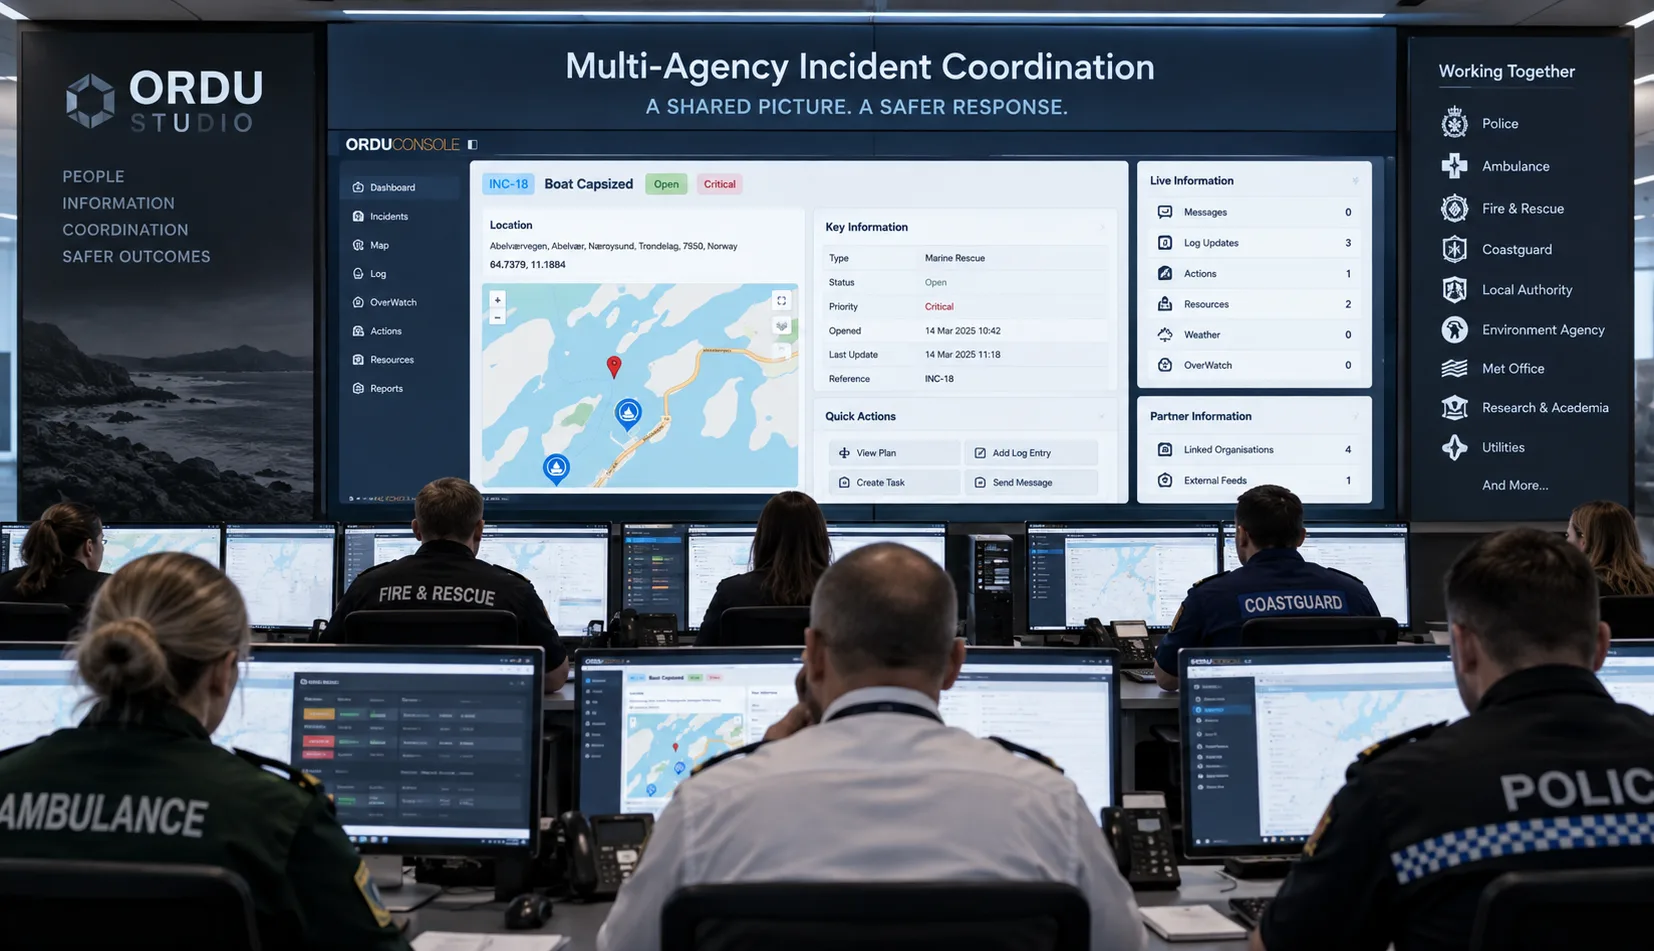
Partilhar Informação Não Exige Partilhar Acesso
É tentador pensar na partilha de informação multiagência como um problema de permissões.
Adicionar todas as organizações participantes como utilizadores. Dar-lhes contas. Restringir o que podem ver.
Ou abordar o problema pelo lado oposto e ligar diretamente aos sistemas de cada organização, dando à plataforma central permissão para obter a informação de que necessita.
Ambas as abordagens podem expandir o perímetro de segurança.
Um incidente ativo pode conter informação operacional altamente sensível: decisões internas, dados pessoais, localizações, vulnerabilidades, comunicações, planos de resposta e informação fornecida por outras organizações.
Do mesmo modo, os sistemas operados pela polícia, ambulância, bombeiros, hospitais, fornecedores de infraestruturas, universidades e outras organizações podem conter informação que não tem absolutamente nenhuma razão para ser exposta a uma plataforma multiagência central.
A necessidade de partilhar um dado específico não deve tornar-se numa necessidade de expor todo um sistema.
O ORDU trata, por isso, contribuir com informação, receber informação e aceder aos sistemas de outra organização como conceitos distintos.
Uma organização pode contribuir para o quadro operacional multiagência sem se tornar utilizadora do ORDU Console.
O ORDU pode receber informação de uma organização sem lhe ser concedido acesso aos sistemas internos dessa organização.
Essa separação é fundamental para a arquitetura do ORDU Connect.
Fornecedores Terceiros Verificados e Seguros
No âmbito do ORDU Studio, referimo-nos aos fornecedores externos de informação de confiança como Fornecedores Terceiros Verificados e Seguros, ou SV3Ps (Secured Verified Third-Party Providers).
Um SV3P pode ser uma organização operacional, como a polícia, a ambulância ou os bombeiros, a gerir a sua própria sala de controlo de incidentes.
Pode ser um hospital, uma autarquia, uma empresa de utilities ou um operador de infraestruturas.
Pode igualmente ser uma organização sem qualquer papel na coordenação do incidente, mas que opera um sistema especializado, um conjunto de dados ou uma capacidade analítica que se torna relevante em determinadas circunstâncias.
Uma universidade que gere um modelo de impacto sísmico é um bom exemplo.
Estas organizações têm relações muito diferentes com um incidente, pelo que o ORDU Connect não pode assumir que todos os SV3Ps devem ter o mesmo nível de acesso ou trocar a mesma informação.
Mais importante ainda:
O SV3P controla que informação partilha e quando a partilha.
Ligar uma organização ao ORDU não significa abrir os sistemas dessa organização ao ORDU.
Também não significa conceder a essa organização acesso irrestrito à informação detida pelo ORDU.
O ORDU Connect fornece um canal digital controlado entre ambientes que, de outro modo, estariam separados.
Três Portas, com o ORDU Connect ao Meio
Existe uma diferença arquitetural importante entre integração e acesso.
Uma integração tradicional pode exigir que uma organização abra uma porta digital para dentro dos seus sistemas, para que outro sistema consiga entrar e obter a informação de que necessita.
Na gestão de incidentes, sobretudo entre fronteiras organizacionais, isso levanta uma questão de segurança incómoda:
Quanto do seu ambiente digital precisa de expor para que outra entidade obtenha a pequena quantidade de informação de que efetivamente necessita?
O ORDU Connect adota uma abordagem diferente.
Pense na arquitetura como três portas num corredor.
A primeira porta protege o ambiente operacional da organização externa.
A terceira porta protege o ambiente de incidentes do ORDU.
E entre elas está a segunda porta:
O ORDU Connect.
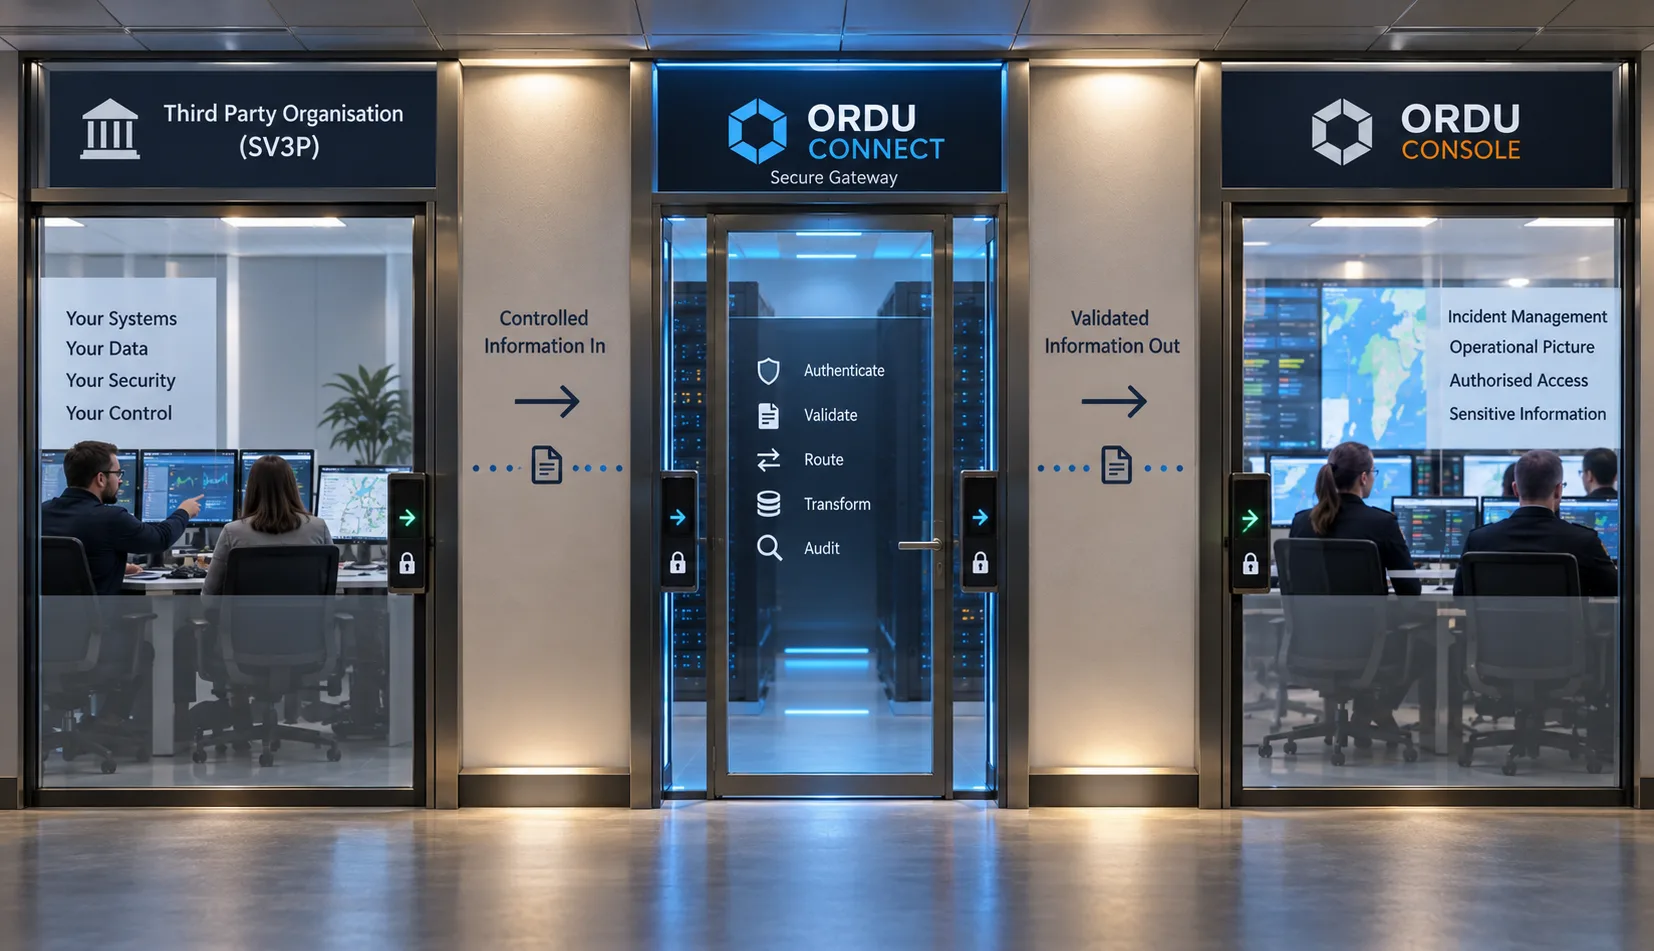
A organização externa não dá ao ORDU uma chave da sua porta.
O ORDU não dá à organização externa uma chave do incidente.
Em vez disso, ambas as partes comunicam através da porta intermédia controlada.
O ORDU Connect é o guardião.
A organização de origem decide que informação quer deixar sair do seu ambiente e quando quer partilhá-la.
Essa informação é deliberadamente submetida através da porta intermédia.
O ORDU Connect autentica a origem, valida e processa a submissão, associa-a ao incidente adequado e disponibiliza a informação estruturada ao ORDU Console.
A comunicação passa a ser:
Organização → ORDU Connect → ORDU Console
em vez de:
ORDU → abrir sistema externo → procurar informação → obter dados
Essa distinção é importante.
O ORDU não precisa de permissão para percorrer os sistemas de outra organização à procura de informação.
O terceiro não precisa de acesso ao ORDU Console para entregar informação.
As portas que protegem ambos os ambientes operacionais permanecem fechadas.
O ORDU Connect fornece a porta intermédia controlada através da qual a informação aprovada pode passar.
Quem Envia Controla a Sua Porta
Isto muda quem controla a relação de partilha de informação.
Num sistema concebido para ir buscar informação a outra organização, o sistema recetor está efetivamente a perguntar:
"O que é que me é permitido obter?"
Com o ORDU Connect, é a organização de origem que decide:
"O que quero partilhar?"
e:
"Quando quero partilhá-lo?"
Isto é particularmente importante ao ligar organizações operacionais como a polícia, a ambulância e os bombeiros.
Os seus sistemas podem conter grandes quantidades de informação que nunca deveriam ser expostas fora do seu próprio perímetro de segurança.
Ligar ao ORDU não deve significar conceder ao ORDU acesso a esses sistemas.
Em vez disso, quando uma organização determina que uma determinada atualização operacional deve fazer parte do quadro multiagência, pode publicar essa informação específica através da porta intermédia fornecida pelo ORDU Connect.
Tudo o resto permanece atrás da própria porta da organização de origem.
Caso de Uso Um: Informação Especializada Sem Acesso ao Incidente
A nossa primeira integração SV3P é um bom exemplo de uma organização que não está diretamente envolvida na gestão de um incidente.
Uma universidade está a modelar o impacto potencial de sismos nos serviços de emergência.
A universidade não está interessada em todos os incidentes geridos através do ORDU.
Está interessada especificamente em incidentes que envolvam catástrofes naturais, em que a localização geral do incidente se encontra dentro de uma distância definida em relação a um sismo detetado.
Isso cria uma relação de informação muito específica.
A universidade precisa de informação suficiente para estabelecer:
"Existe um incidente relevante para o nosso modelo sísmico?"
Não precisa de perguntar:
"O que está a acontecer dentro desse incidente?"
Essa distinção orienta a troca de informação.
Partilhar Apenas o Suficiente para Estabelecer Relevância
O ORDU Console é o ambiente operacional protegido onde as equipas autorizadas coordenam um incidente.
O ORDU Connect fornece a fronteira controlada entre esse ambiente e os sistemas externos.
No caso de uso sísmico, a universidade não precisa da cronologia do incidente, das decisões operacionais, da informação sobre o pessoal, dos planos, das mensagens ou de outra informação sensível guardada no Console.
Precisa apenas da informação limitada necessária para determinar se um incidente se enquadra na sua área de relevância.
Neste caso, isso poderá incluir fatores como a classificação do incidente e uma localização suficientemente generalizada.
O SV3P pode comparar essa informação limitada com os seus próprios dados:
Incidente de catástrofe natural → localização geral → sismo detetado → limiar de distância → correspondência potencial
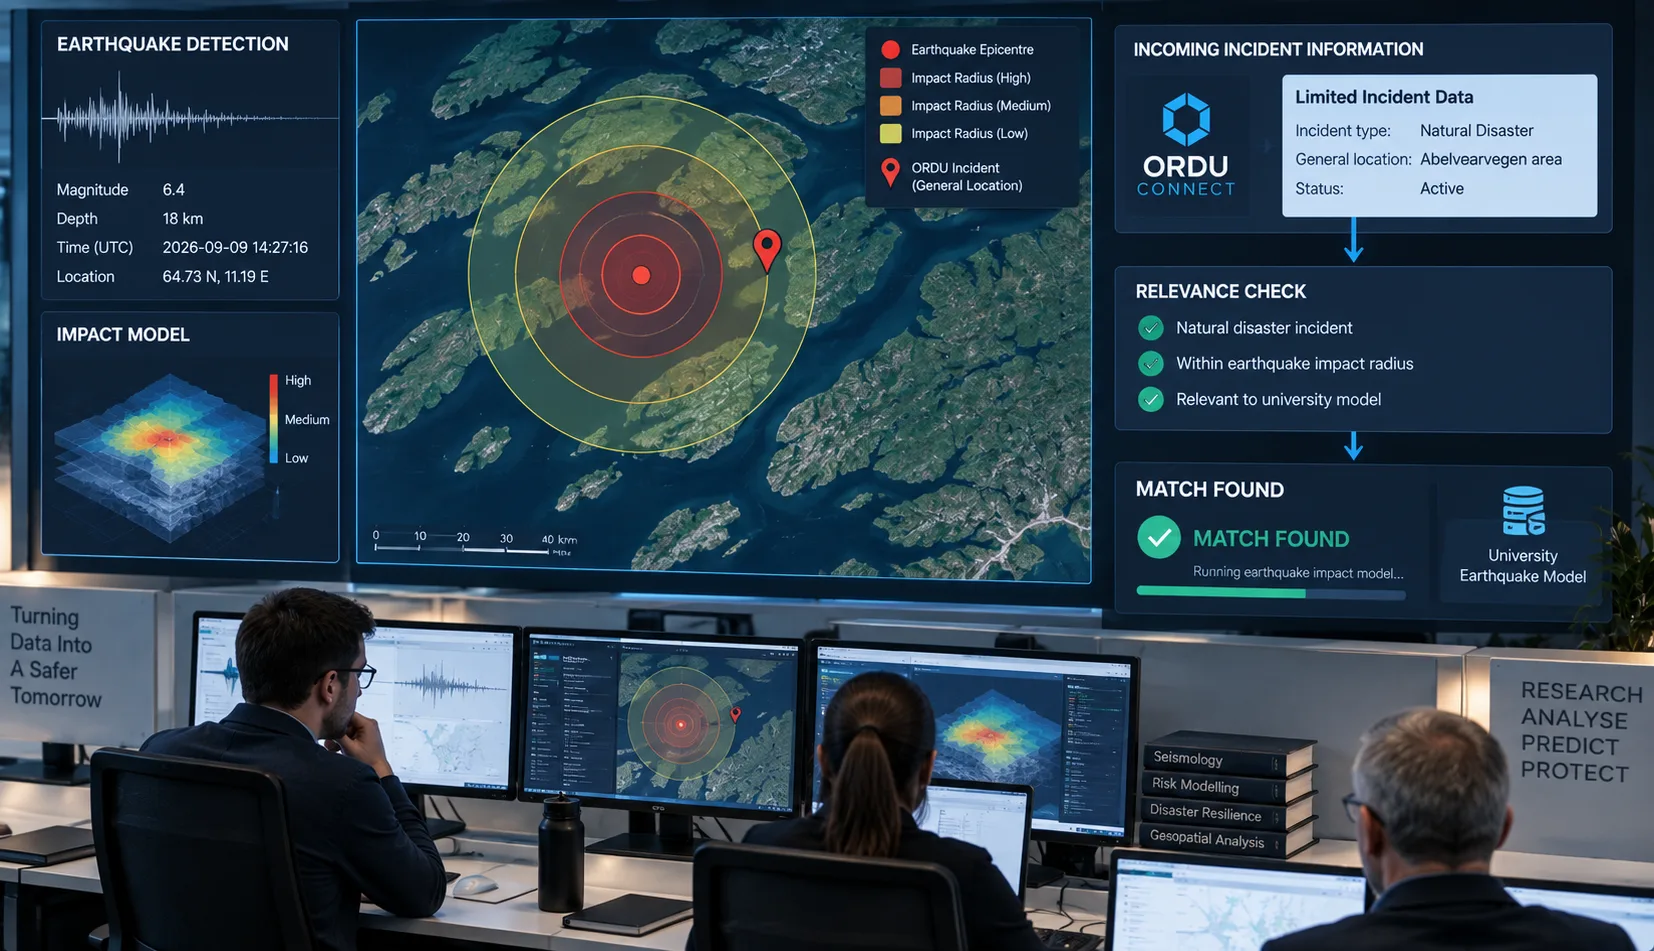
Se essas condições não forem satisfeitas, nada mais precisa de acontecer.
O fornecedor recebeu apenas a informação mínima necessária para estabelecer que o incidente não lhe é relevante.
Se as condições forem satisfeitas, contudo, o sistema externo pode realizar o seu trabalho especializado.
Deixar os Especialistas Serem Especialistas
Uma vez identificado um incidente relevante, a universidade pode executar o seu modelo de impacto sísmico utilizando os seus próprios sistemas, conjuntos de dados e conhecimentos especializados.
O ORDU não precisa de replicar essa capacidade.
Este é outro princípio arquitetural importante por trás do ORDU Connect.
Um sistema de gestão de incidentes não precisa de se tornar um sistema meteorológico, uma plataforma de modelação sísmica, uma plataforma de monitorização de infraestruturas, um sistema médico, um sistema policial e todos os outros sistemas especializados que possam potencialmente contribuir para um incidente.
Essas capacidades já existem.
O objetivo deve ser permitir que os seus resultados relevantes contribuam para o quadro operacional quando necessário.
A modelação sísmica detalhada permanece, portanto, dentro do ambiente da universidade.
Uma vez concluída a análise, a universidade pode optar por submeter os resultados relevantes de forma segura ao ORDU Connect.
Transformar Informação Externa em Informação Operacional
A informação recebida pelo ORDU Connect não é simplesmente despejada no incidente.
O Connect pode processar a submissão e convertê-la numa mensagem estruturada que o ORDU Console compreende.
Essa mensagem pode então ser apresentada no painel do Console para o incidente relevante.
A equipa do incidente não precisa de compreender o sistema subjacente, as estruturas de dados ou a plataforma de modelação da universidade.
Recebem a informação dentro do ambiente onde já estão a coordenar a resposta.
O fluxo passa a ser:
ORDU Connect → informação de relevância limitada → SV3P
seguido, quando relevante, por:
SV3P → análise especializada → ORDU Connect → mensagem estruturada → ORDU Console
A organização externa permanece fora do ambiente de gestão de incidentes, ao mesmo tempo que a sua informação relevante passa a fazer parte do quadro operacional.
Trazer a Fonte Detalhada ao Alcance
Por vezes, a informação estruturada apresentada no ORDU Console será suficiente.
Por vezes, as pessoas que tomam uma decisão precisarão de investigar mais.
Um SV3P pode, por isso, incluir também ligações seguras de volta à informação guardada nos seus próprios sistemas.
No exemplo do sismo, a universidade poderá manter um painel especializado com modelação, visualizações, conjuntos de dados ou informação de suporte muito mais detalhados.
O ORDU pode apresentar uma ligação a esse recurso juntamente com a informação recebida através do Connect.
É importante referir que o ORDU não tenta contornar os controlos de segurança do fornecedor externo.
A maioria dos membros da equipa do incidente pode não ter permissão para aceder a esse painel da universidade.
Isso é esperado.
Quem tiver as credenciais adequadas pode seguir a ligação e autenticar-se junto do fornecedor, utilizando os controlos de acesso que já protegem esse sistema.
Isto torna-se particularmente valioso durante reuniões, discussões e tomadas de decisão operacionais.
Em vez de alguém ter de se lembrar de que existe outro sistema especializado, encontrar a aplicação adequada, localizar a análise correta e verificar se tem acesso, a fonte pode ficar imediatamente disponível a partir da informação operacional que motivou a discussão.
O ORDU fornece o contexto. A organização externa mantém o controlo da informação detalhada.
Caso de Uso Dois: Ligar Salas de Controlo Operacionais
A mesma arquitetura resolve um problema muito diferente quando o próprio SV3P está a responder ao incidente.
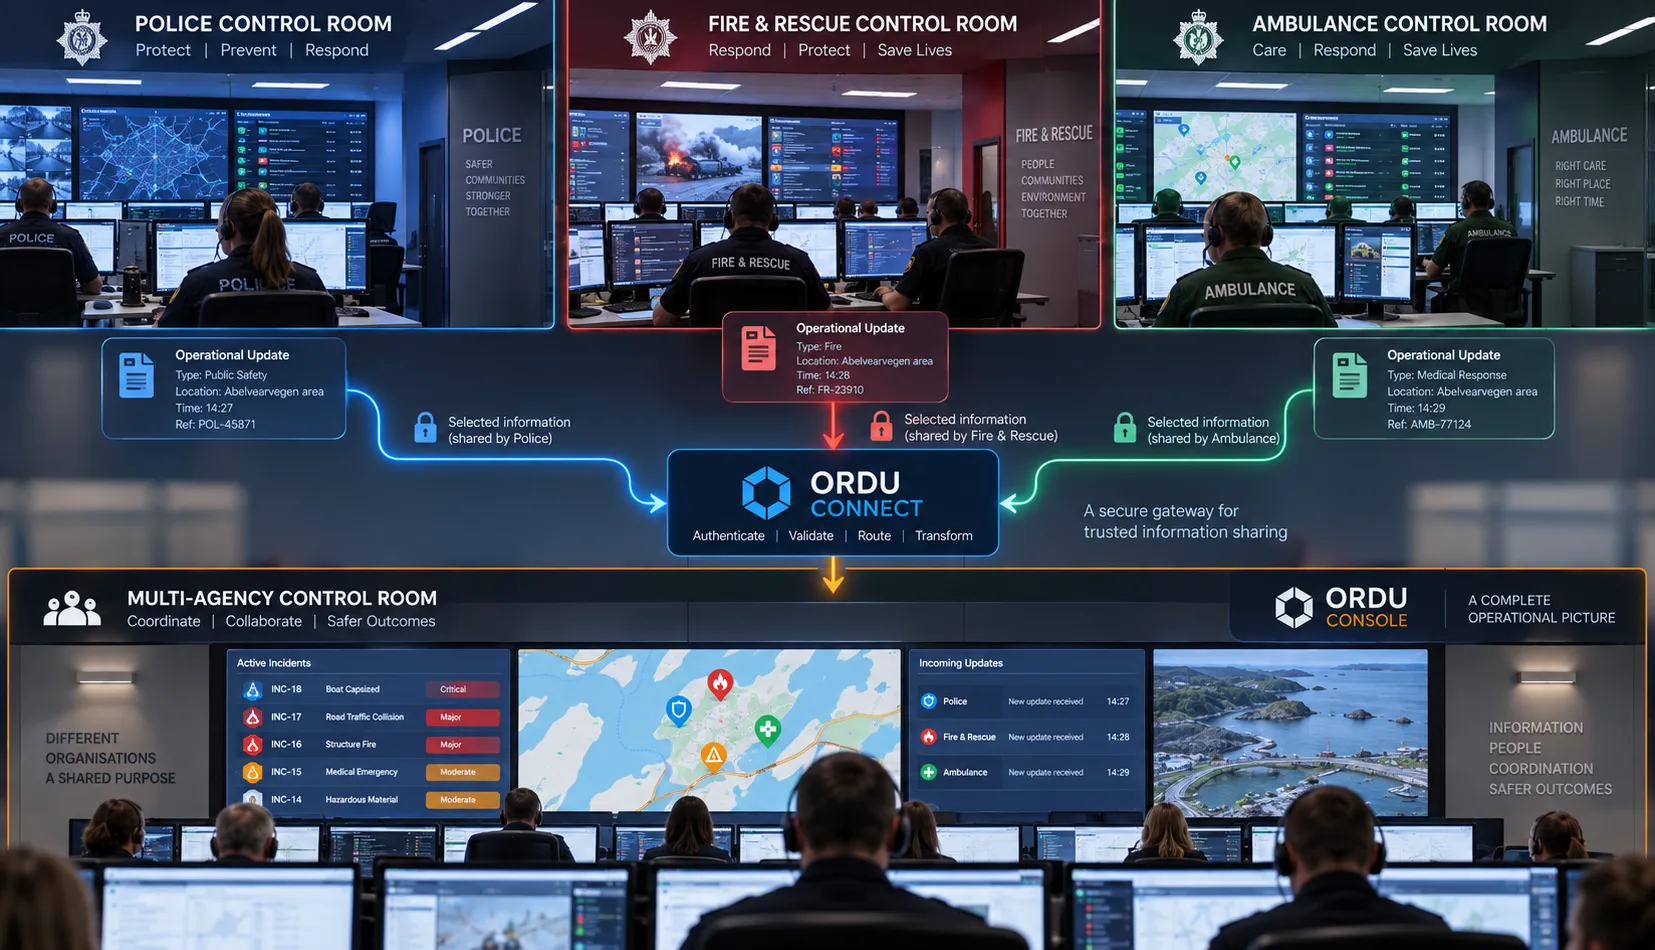
Considere um grande incidente que envolva a polícia, a ambulância e os bombeiros.
Cada serviço pode ter a sua própria sala de controlo, sistemas, procedimentos, perímetros de segurança e responsabilidades operacionais.
Podem já ter as suas próprias capacidades maduras de gestão de incidentes.
O ORDU Studio não deve exigir que essas organizações abandonem os seus sistemas nem forçar todos os envolvidos num incidente multiagência a trabalhar através de uma única aplicação enorme.
A necessidade é outra.
A equipa de coordenação multiagência precisa de informação relevante dessas organizações.
E essas organizações precisam de um mecanismo seguro e fiável através do qual possam optar por a fornecer.
O Problema do Telefone
Sem integração digital, a troca de informação entre salas de controlo pode continuar a depender fortemente de chamadas telefónicas.
Um operador numa sala de controlo lê informação do seu sistema.
Comunica-a verbalmente a alguém noutra sala de controlo.
A pessoa que recebe a chamada ouve-a e regista-a noutro sistema ou registo de incidente.
A informação percorreu, na prática, esta cadeia:
Sistema → pessoa → telefone → pessoa → sistema
Considere o que aconteceu aos dados.
Começaram em formato digital.
Foram interpretados por uma pessoa.
Foram convertidos em fala.
Viajaram pelo telefone.
Foram ouvidos e interpretados por outra pessoa.
Foram depois convertidos novamente em informação digital através da introdução manual noutro sistema.
Cada uma dessas etapas cria uma oportunidade para a informação ser mal interpretada, abreviada, transcrita incorretamente, digitada de forma errada ou despojada de estrutura e contexto úteis.
A pessoa que fala pode omitir algo que não percebe ser relevante.
A pessoa que ouve pode entender mal um número.
Uma localização pode ser transcrita incorretamente.
Uma hora pode perder o seu contexto.
A terminologia utilizada por uma organização pode ser interpretada de forma diferente por outra.
E, uma vez introduzida no registo central do incidente, a versão transcrita incorretamente pode começar a parecer autoritativa apenas por já estar escrita no sistema.
Durante um grande incidente, em que a informação pode estar a mudar rapidamente e as decisões operacionais podem depender de pequenos detalhes, isso é importante.
A Informação Digital Deve Manter-se Digital
O ORDU Connect oferece outra via.
Sempre que os sistemas possam integrar-se digitalmente, a informação estruturada pode ser transmitida de forma segura do ambiente próprio de uma organização para o incidente multiagência.
Em vez de:
Sala de Controlo A → operador → telefone → operador → registo de incidente multiagência
a informação pode percorrer:
Sala de Controlo A → ORDU Connect → mensagem estruturada → incidente multiagência
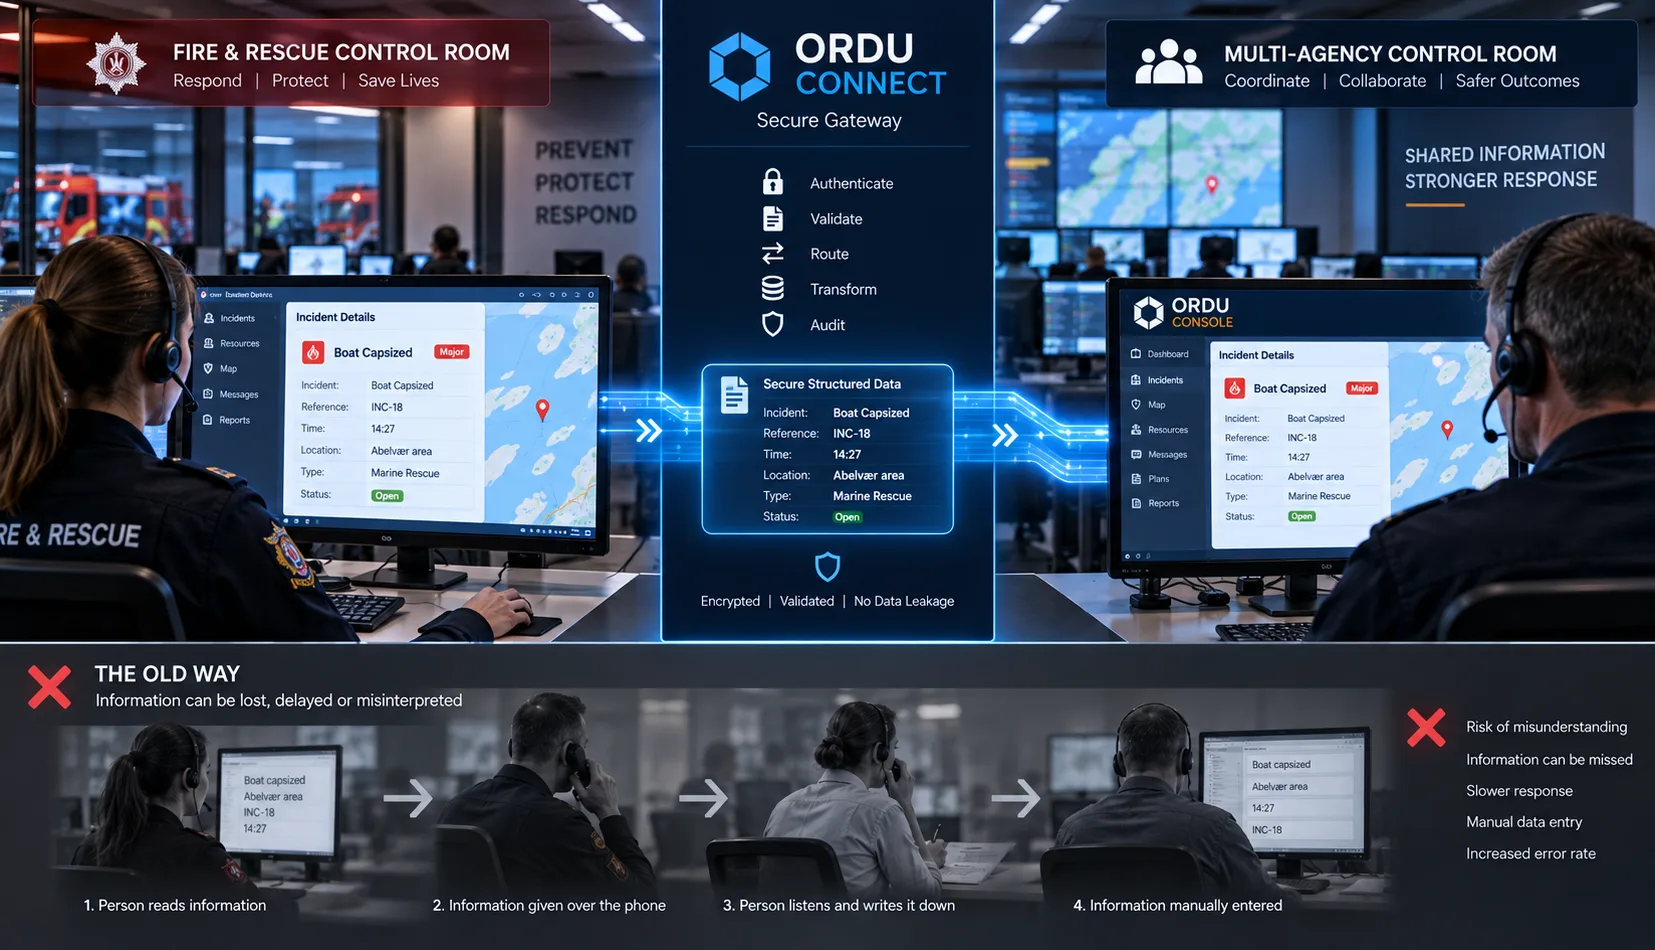
A informação que sai da organização de origem é a informação que chega ao destino.
As datas permanecem datas.
As horas permanecem horas.
As localizações permanecem localizações.
As coordenadas permanecem coordenadas.
As referências permanecem referências.
Os identificadores permanecem identificadores.
Os campos estruturados permanecem campos estruturados.
A informação não precisa de ser convertida numa descrição falada e depois reconstruída manualmente do outro lado.
Isto não retira as pessoas da gestão de incidentes.
Bem pelo contrário.
Permite que as pessoas dediquem mais tempo a compreender a informação, a discutir a sua importância e a tomar decisões, em vez de atuarem como interfaces humanas de transcrição de dados entre sistemas informáticos.
Preservar o Que Foi Realmente Dito
Existe outra vantagem importante na comunicação digital estruturada.
A submissão original pode ser conservada.
Isso significa que pode existir uma distinção entre:
o que a organização de origem realmente enviou
e:
a forma como essa informação foi posteriormente apresentada, interpretada ou utilizada.
Isto é particularmente importante num registo de incidente.
Se a informação for comunicada verbalmente e digitada manualmente num registo, este pode conter a transcrição ou interpretação que alguém fez da informação original.
Com a comunicação digital estruturada, a mensagem original pode permanecer parte da pista de auditoria.
Isso cria uma proveniência mais forte e proporciona um registo muito mais claro de como a informação entrou no quadro operacional multiagência.
Os SV3Ps Escolhem o Que Partilham
Nada disto significa que uma sala de controlo integrada da polícia, ambulância, bombeiros ou de outra entidade deva transmitir automaticamente toda a sua informação de incidente para o ORDU.
Isso anularia um dos princípios centrais de segurança por trás do Connect.
O SV3P decide o que partilha.
O SV3P decide quando o partilha.
A polícia pode deter informação inadequada para uma distribuição mais alargada.
Os serviços de ambulância podem deter informação confidencial que não tem lugar no quadro operacional multiagência mais amplo.
Os serviços de bombeiros e resgate podem ter informação operacional interna detalhada que não precisa de sair do seu próprio ambiente de controlo.
Uma universidade pode ter dados de investigação extensos, sendo que apenas uma pequena parte da sua análise é relevante para o incidente.
Ligar estas organizações ao ORDU não cria visibilidade irrestrita entre fronteiras organizacionais.
Cria um mecanismo controlado através do qual a organização de origem pode dizer:
"Esta informação é relevante para a resposta multiagência, e optamos por a partilhar."
Essa informação pode então passar em segurança através do ORDU Connect.
Tudo o resto permanece dentro do próprio perímetro de segurança da organização.
Integração não significa abdicar do controlo dos seus dados.
Confiar na Fonte, Não em Cada Peça de Informação
Existe outra distinção importante.
Uma fonte verificada não significa que cada peça de informação que envia deva ser automaticamente tratada como facto operacional.
O ORDU Connect pode estabelecer que uma submissão teve origem num SV3P reconhecido.
Isso proporciona proveniência.
Mas proveniência e validação operacional são coisas diferentes.
Um modelo continua a ser um modelo.
Uma previsão continua a ser uma previsão.
Um relatório operacional pode vir a ser posteriormente substituído.
A informação pode estar incompleta ou entrar em conflito com informação recebida de outra fonte.
Manter essa distinção torna-se particularmente importante durante incidentes complexos que envolvam várias organizações.
O sistema deve, por isso, ser capaz de responder a perguntas como:
- Quem forneceu esta informação?
- Quando foi submetida?
- Qual integração verificada a submeteu?
- A que incidente foi associada?
- Que informação foi originalmente recebida?
- Como foi essa informação apresentada no Console?
- Existe um sistema de origem com mais detalhe?
- Foi recebida informação mais recente posteriormente?
Isto cria uma cadeia de informação auditável sem exigir que o fornecedor externo entre no ambiente operacional.
O Princípio da Divulgação Mínima Necessária
A arquitetura assenta num princípio de segurança simples:
Expor apenas o que outra organização necessita para desempenhar o seu papel.
No caso do modelo sísmico da universidade, isso pode significar apenas saber que existe um incidente de catástrofe natural numa determinada área geral.
Não exige saber que pessoal está a responder, que recursos foram mobilizados, que decisões foram tomadas ou o que outras agências reportaram.
Para um serviço de emergência, pode significar partilhar uma atualização operacional estruturada com a equipa multiagência, mantendo a informação interna sensível dentro dos seus próprios sistemas.
Para a equipa central do incidente, pode significar receber o resultado de um modelo especializado sem lhe ser concedido acesso a toda a plataforma do fornecedor.
Cada organização continua responsável por proteger a sua própria informação.
O ORDU Connect fornece a troca de informação controlada entre elas.
Comunicação Segura Sem Abrir a Rede
É isto, em última análise, que o ORDU Connect foi concebido para proporcionar:
uma fronteira de comunicação segura, e não uma fronteira de integração aberta.
O objetivo não é criar um acesso cada vez mais profundo entre organizações.
Não é criar um sistema central capaz de entrar em cada organização ligada.
E não é exigir que todas as organizações que contribuem com informação se tornem utilizadoras do ORDU Console.
O objetivo é criar uma via de confiança através da qual as organizações possam trocar exatamente a informação necessária para coordenar um incidente.
Pense novamente nessas três portas.
Atrás da primeira está a organização externa e a informação que protege.
Atrás da terceira está o ambiente de incidentes do ORDU e o quadro operacional sensível que protege.
Entre elas está o ORDU Connect.
A porta do meio existe precisamente para que nenhuma das outras duas tenha de ser aberta.
O ORDU Connect torna-se o guardião entre ambientes operacionais que, de outro modo, estariam separados.
Sabe quem está a comunicar.
Controla a via de acesso ao ORDU.
Pode validar o que é recebido.
Preserva a estrutura e a proveniência da informação trocada.
Associa essa informação ao incidente adequado.
E, de forma crucial, permite que os ambientes operacionais de ambos os lados permaneçam protegidos.
Não precisa de abrir os seus sistemas para participar na coordenação digital de um incidente. Só precisa de fazer passar a informação que escolher partilhar através de uma porta intermédia controlada.
Da Integração de Sistemas à Coordenação de Informação
Isto muda a forma como pensamos a interoperabilidade na gestão de incidentes.
O objetivo não é colocar todas as organizações num único sistema enorme.
Não é dar a todos acesso aos dados de todos os outros.
E não é simplesmente ligar o maior número possível de APIs.
O objetivo é permitir que a informação certa se mova de forma segura entre organizações, num formato estruturado, no momento em que se torna operacionalmente útil.
Por vezes, isso significa trazer informação especializada de uma universidade ou organização de investigação para o quadro operacional.
Por vezes, significa permitir que a polícia, a ambulância, os bombeiros ou outra organização de resposta enviem uma atualização operacional estruturada, diretamente da sua própria sala de controlo, para o incidente multiagência.
Por vezes, significa proporcionar aos membros autorizados da equipa do incidente uma via segura de acesso a informação mais detalhada guardada num sistema externo especializado.
Em todos os casos, o princípio mantém-se o mesmo.
A organização de origem mantém o controlo sobre o que partilha e quando.
A organização recetora não precisa de acesso irrestrito ao sistema de origem.
A organização externa não precisa de acesso irrestrito ao incidente central.
A informação permanece digital e estruturada, em vez de ser desnecessariamente traduzida de sistema para fala e novamente para outro sistema.
E o ORDU Connect situa-se entre esses ambientes como a porta intermédia controlada.
O ORDU Console continua a ser o ambiente protegido no qual o incidente multiagência é coordenado.
O ORDU Connect fornece a ponte controlada através da qual organizações e sistemas de confiança podem contribuir para esse quadro operacional.
Porque uma coordenação multiagência eficaz depende da partilha de informação.
Não deveria exigir abrir as suas portas digitais.
E quando a informação já existe em formato digital, não deveria depender de a ouvir ao telefone e esperar que fique corretamente escrita do outro lado.
Está pronto?
Pronto para transformar as suas ideias em realidade?
Junte-se às organizações bem-sucedidas que usam a Libertas Software Research para construir e projetar soluções de software poderosas para atender às suas necessidades.
Clientes

Últimos Artigos do Centro de Conhecimento
Últimos Artigos do Centro de Conhecimento
13 min read
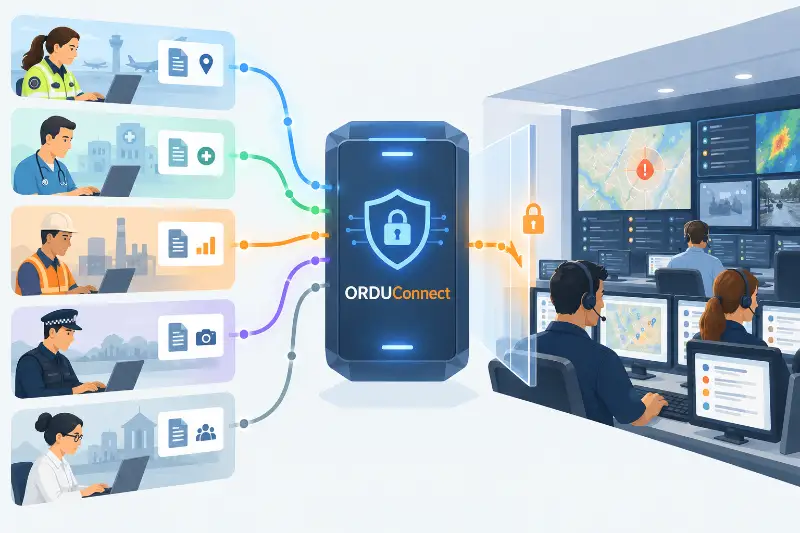
Como é que se permite que terceiros de confiança contribuam com informação para um incidente multiagência em curso, sem lhes dar acesso desnecessário ao sistema central de gestão de incidentes, e sem exigir que abram os seus próprios sistemas em troca? Esse é um dos problemas que o ORDU Connect foi criado para resolver.
3 min read
A Libertas Software Research foi destacada na lista da Mirror Review 'Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026', com um perfil sobre o nosso fundador, Adrian Sweeney.
2 min read
A Libertas Software Research estará presente no Belfast Business Show no Malone Hotel, em Belfast. Inscreva-se para participar e venha nos cumprimentar.
Newsletter
Conecte-se no LinkedIn