
Conectarea sigură a terților la un incident live fără a expune incidentul
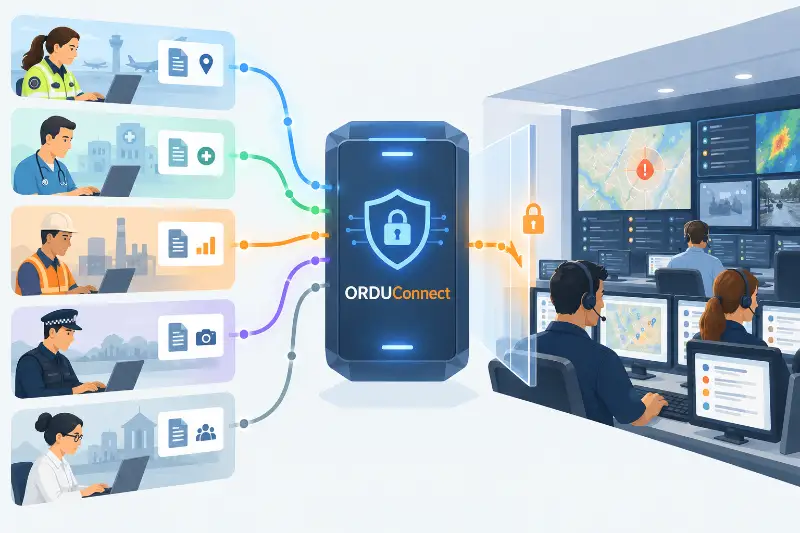
Cum permiți unor terți de încredere să contribuie cu informații la un incident live cu implicarea mai multor agenții, fără a le oferi acces inutil la sistemul central de gestionare a incidentelor sau fără a le cere să își deschidă propriile sisteme în schimb? Aceasta este una dintre problemele pe care ORDU Connect este conceput să le rezolve.
Incidentele majore rareori există în limitele informaționale ale unei singure organizații.
Poliția, ambulanța și pompierii își pot gestiona fiecare propriul răspuns prin propriile camere de comandă și sisteme de gestionare a incidentelor. Autoritățile locale, spitalele, operatorii de infrastructură și alte agenții pot face același lucru.
În același timp, informații valoroase pot proveni de la organizații care nu sunt deloc implicate în gestionarea incidentului.
Universități, organizații de cercetare, sisteme de monitorizare a mediului, furnizori de infrastructură și servicii specializate de modelare pot deține informații care ar putea îmbunătăți semnificativ percepția asupra situației.
Acestea sunt relații foarte diferite, dar creează o problemă comună:
Cum permiți unor terți de încredere să contribuie cu informații la un incident live cu implicarea mai multor agenții, fără a le oferi acces inutil la sistemul central de gestionare a incidentelor și fără a le cere să își deschidă propriile sisteme în schimb?
Aceasta este una dintre problemele pe care le abordăm prin ORDU Studio și, mai specific, prin ORDU Connect.
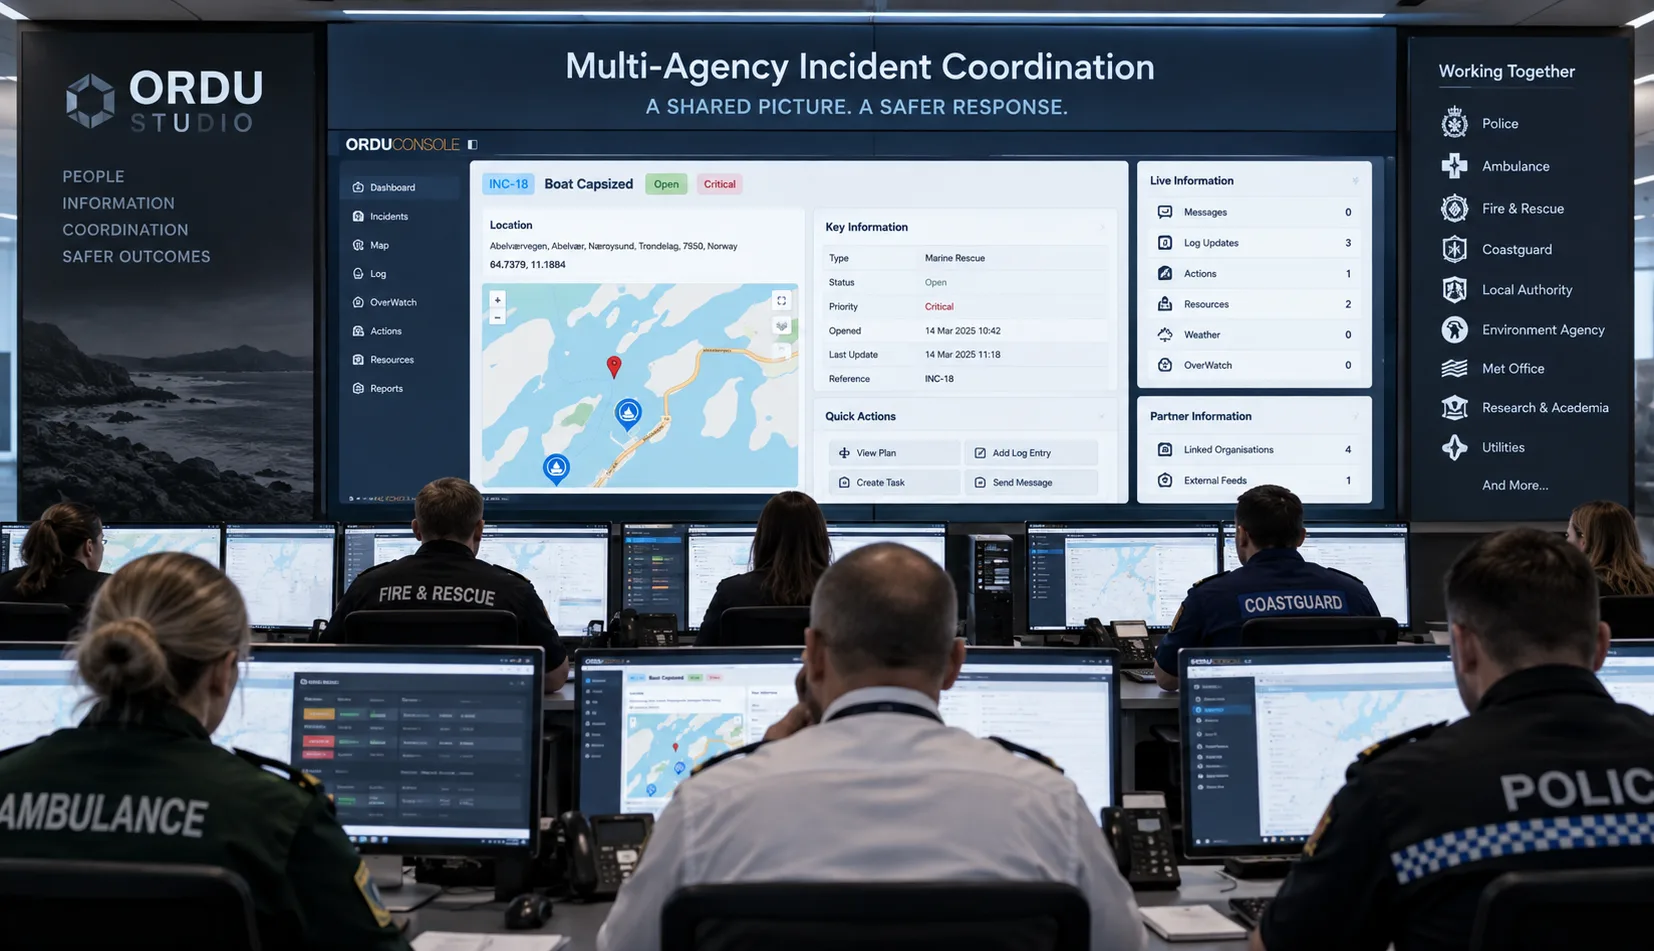
Partajarea informațiilor nu necesită acces partajat
Este tentant să gândim partajarea informațiilor între mai multe agenții ca pe o problemă de permisiuni.
Adaugă fiecare organizație participantă ca utilizator. Oferă-le conturi. Restricționează ce pot vedea.
Sau abordează problema din direcția opusă și conectează-te direct la sistemele fiecărei organizații, oferind platformei centrale permisiunea de a prelua informațiile de care are nevoie.
Ambele abordări pot extinde granița de securitate.
Un incident activ poate conține informații operaționale extrem de sensibile: decizii interne, detalii despre personal, locații, vulnerabilități, comunicări, planuri de răspuns și informații furnizate de alte organizații.
La fel, sistemele operate de poliție, ambulanță, pompieri, spitale, furnizori de infrastructură, universități și alte organizații pot conține informații care nu au niciun motiv să fie expuse unei platforme centrale cu mai multe agenții.
Cerința de a partaja o singură informație nu ar trebui să devină o cerință de a expune un sistem întreg.
Prin urmare, ORDU tratează contribuția cu informații, primirea de informații și accesul la sistemele altei organizații ca fiind concepte separate.
O organizație poate contribui la imaginea operațională comună cu mai multe agenții fără a deveni utilizator al ORDU Console.
ORDU poate primi informații de la o organizație fără a i se acorda acces la sistemele interne ale acelei organizații.
Această separare este fundamentală pentru arhitectura ORDU Connect.
Furnizori terți securizați și verificați
În cadrul ORDU Studio, ne referim la furnizorii externi de informații de încredere ca Furnizori Terți Securizați și Verificați, sau SV3P.
Un SV3P poate fi o organizație operațională, precum un serviciu de poliție, ambulanță sau pompieri, care își gestionează propria cameră de comandă pentru incidente.
Poate fi un spital, o autoritate locală, o companie de utilități sau un operator de infrastructură.
Poate fi, la fel de bine, o organizație fără niciun rol în coordonarea incidentului, dar care operează un sistem specializat, un set de date sau o capacitate analitică ce devine relevantă în anumite circumstanțe.
O universitate care rulează un model de impact al cutremurelor este un exemplu bun.
Aceste organizații au relații foarte diferite cu un incident, astfel încât ORDU Connect nu poate presupune că fiecare SV3P ar trebui să aibă același nivel de acces sau să facă schimb de aceleași informații.
Cel mai important:
SV3P controlează ce informații partajează și când le partajează.
Conectarea unei organizații la ORDU nu înseamnă deschiderea sistemelor acelei organizații către ORDU.
De asemenea, nu înseamnă acordarea către acea organizație a unui acces nerestricționat la informațiile deținute în ORDU.
ORDU Connect oferă un canal digital controlat între medii altfel separate.
Trei uși, cu ORDU Connect la mijloc
Există o diferență arhitecturală importantă între integrare și acces.
O integrare tradițională poate cere unei organizații să deschidă o ușă digitală în sistemele sale, astfel încât un alt sistem să poată pătrunde și să preia informațiile de care are nevoie.
Pentru gestionarea incidentelor, în special dincolo de granițele organizaționale, aceasta creează o întrebare de securitate incomodă:
Cât de mult din mediul tău digital trebuie să expui pentru ca altcineva să obțină cantitatea mică de informații de care are efectiv nevoie?
ORDU Connect adoptă o abordare diferită.
Gândește-te la arhitectură ca la trei uși pe un coridor.
Prima ușă protejează mediul operațional al organizației externe.
A treia ușă protejează mediul incidentului ORDU.
Iar între ele se află a doua ușă:
ORDU Connect.
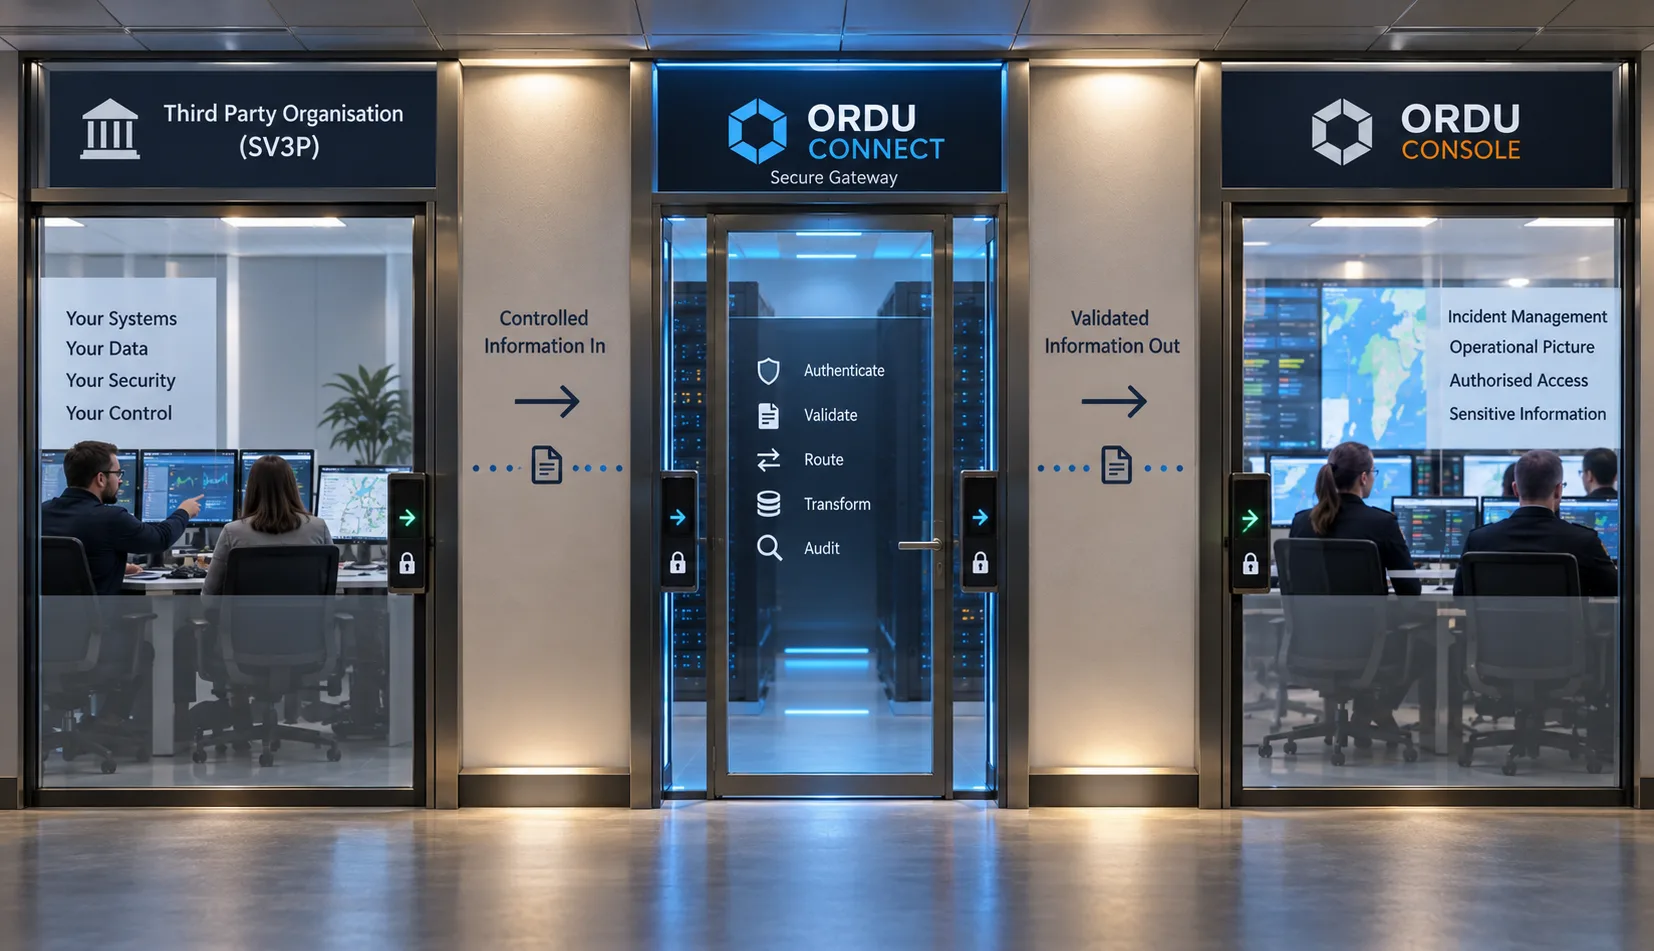
Organizația externă nu oferă ORDU o cheie pentru ușa sa.
ORDU nu oferă organizației externe o cheie pentru incident.
În schimb, ambele părți comunică prin ușa controlată din mijloc.
ORDU Connect este paznicul porții.
Organizația de origine decide ce informații dorește să lase să iasă din mediul său și când dorește să le partajeze.
Acele informații sunt trimise în mod deliberat prin ușa din mijloc.
ORDU Connect autentifică sursa, validează și procesează trimiterea, o asociază cu incidentul corespunzător și pune informațiile structurate la dispoziția ORDU Console.
Comunicarea devine:
Organizație → ORDU Connect → ORDU Console
în loc de:
ORDU → deschide sistemul extern → caută informații → preia datele
Această distincție contează.
ORDU nu are nevoie de permisiunea de a naviga prin sistemele altei organizații în căutare de informații.
Terțul nu are nevoie de acces la ORDU Console pentru a furniza informații.
Ușile care protejează ambele medii operaționale rămân închise.
ORDU Connect oferă ușa controlată din mijloc prin care pot trece informațiile aprobate.
Expeditorul își controlează ușa
Acest lucru schimbă cine controlează relația de partajare a informațiilor.
Cu un sistem conceput în jurul preluării informațiilor de la altă organizație, sistemul primitor întreabă, practic:
„Ce am voie să preiau?"
Cu ORDU Connect, organizația de origine decide în schimb:
„Ce vreau să partajez?"
și:
„Când vreau să partajez?"
Acest lucru este deosebit de important atunci când se conectează organizații operaționale precum poliția, ambulanța și pompierii.
Sistemele lor pot conține cantități mari de informații care nu ar trebui niciodată expuse în afara propriei granițe de securitate.
Conectarea la ORDU nu ar trebui să însemne acordarea accesului ORDU la acele sisteme.
În schimb, atunci când o organizație stabilește că o anumită actualizare operațională ar trebui să facă parte din imaginea comună a mai multor agenții, aceasta poate publica acea informație specifică prin ușa din mijloc oferită de ORDU Connect.
Tot restul rămâne în spatele propriei uși a organizației de origine.
Cazul de utilizare unu: Informații specializate fără acces la incident
Prima noastră integrare SV3P oferă un exemplu bun de organizație care nu este implicată direct în gestionarea unui incident.
O universitate modelează impactul potențial al cutremurelor asupra serviciilor de urgență.
Universitatea nu este interesată de fiecare incident gestionat prin ORDU.
Este interesată în mod specific de incidentele care implică dezastre naturale, în care locația generală a incidentului se află la o distanță definită de un cutremur detectat.
Acest lucru creează o relație informațională foarte specifică.
Universitatea are nevoie de suficiente informații pentru a stabili:
„Există un incident relevant pentru modelul nostru de cutremure?"
Nu are nevoie să întrebe:
„Ce se întâmplă în interiorul acelui incident?"
Această distincție determină schimbul de informații.
Partajează doar suficient pentru a stabili relevanța
ORDU Console este mediul operațional protejat în care echipele autorizate coordonează un incident.
ORDU Connect oferă granița controlată dintre acel mediu și sistemele externe.
Pentru cazul de utilizare al cutremurelor, universitatea nu are nevoie de cronologia incidentului, deciziile operaționale, informațiile despre personal, planurile, mesajele sau alte informații sensibile deținute în Console.
Are nevoie doar de informațiile limitate necesare pentru a stabili dacă un incident se încadrează în aria sa de relevanță.
În acest caz, acestea ar putea include factori precum clasificarea incidentului și o locație suficient de generalizată.
SV3P poate compara aceste informații limitate cu propriile date:
Incident de dezastru natural → locație generală → cutremur detectat → prag de distanță → potrivire posibilă
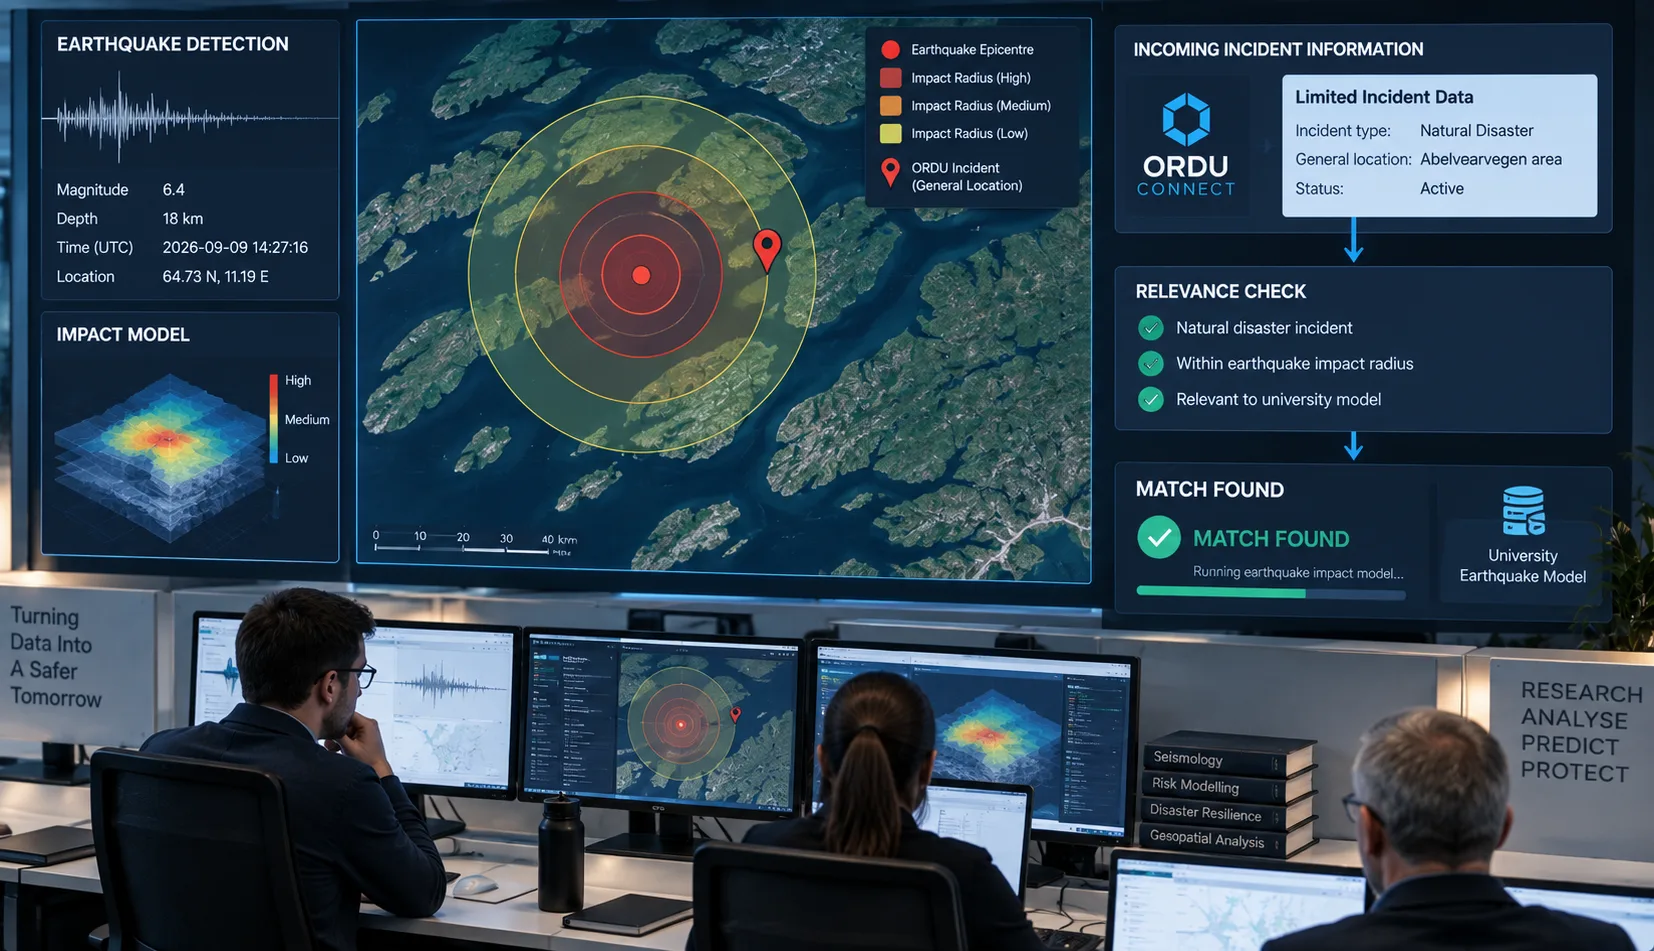
Dacă aceste condiții nu sunt îndeplinite, nu mai este nevoie de nimic altceva.
Furnizorul a primit doar informația minimă necesară pentru a stabili că incidentul nu este relevant pentru el.
Dacă însă condițiile sunt îndeplinite, sistemul extern poate să își desfășoare activitatea specializată.
Lasă specialiștii să rămână specialiști
Odată ce a fost identificat un incident relevant, universitatea poate rula modelul de impact al cutremurelor folosind propriile sisteme, seturi de date și expertiză specializată.
ORDU nu are nevoie să reproducă acea capacitate.
Acesta este un alt principiu arhitectural important din spatele ORDU Connect.
Un sistem de gestionare a incidentelor nu trebuie să devină un sistem meteorologic, o platformă de modelare a cutremurelor, o platformă de monitorizare a infrastructurii, un sistem medical, un sistem de poliție și orice alt sistem specializat care ar putea contribui potențial la un incident.
Aceste capacități există deja.
Obiectivul ar trebui să fie de a permite rezultatelor lor relevante să contribuie la imaginea operațională atunci când este necesar.
Prin urmare, modelarea detaliată a cutremurelor rămâne în mediul universității.
Odată ce analiza a fost finalizată, universitatea poate alege să trimită rezultatele relevante în mod securizat către ORDU Connect.
Transformarea informațiilor externe în informații operaționale
Informațiile primite de ORDU Connect nu sunt pur și simplu vărsate în incident.
Connect poate procesa trimiterea și o poate converti într-un mesaj structurat pe care ORDU Console îl înțelege.
Acel mesaj poate fi apoi afișat în tabloul de bord Console pentru incidentul relevant.
Echipa incidentului nu are nevoie să înțeleagă sistemul de bază al universității, structurile de date sau platforma de modelare.
Aceasta primește informațiile în mediul în care coordonează deja răspunsul.
Fluxul devine:
ORDU Connect → informații limitate de relevanță → SV3P
urmat, acolo unde este relevant, de:
SV3P → analiză specializată → ORDU Connect → mesaj structurat → ORDU Console
Organizația externă rămâne în afara mediului de gestionare a incidentelor, în timp ce informațiile sale relevante devin parte din imaginea operațională.
Aducerea sursei detaliate la îndemână
Uneori, informațiile structurate prezentate în ORDU Console vor fi suficiente.
Alteori, persoanele care iau o decizie vor trebui să investigheze mai departe.
Un SV3P poate, prin urmare, include și legături securizate către informațiile deținute în propriile sisteme.
În exemplul cutremurelor, universitatea ar putea menține un tablou de bord specializat care conține modelări, vizualizări, seturi de date sau informații suplimentare semnificativ mai detaliate.
ORDU poate afișa o legătură către acea resursă alături de informațiile primite prin Connect.
Important, ORDU nu încearcă să ocolească controalele de securitate ale furnizorului extern.
Majoritatea membrilor echipei incidentului ar putea să nu aibă permisiunea de a accesa acel tablou de bord al universității.
Acest lucru este de așteptat.
Cei care dețin acreditările corespunzătoare pot urma legătura și se pot autentifica la furnizor folosind controalele de acces care protejează deja acel sistem.
Acest lucru devine deosebit de valoros în timpul întâlnirilor, discuțiilor și luării deciziilor operaționale.
În loc ca cineva să trebuiască să își amintească că există un alt sistem specializat, să găsească aplicația corespunzătoare, să localizeze analiza corectă și să stabilească dacă are acces, sursa poate fi disponibilă imediat din informațiile operaționale care au inițiat discuția.
ORDU oferă contextul. Organizația externă păstrează controlul asupra informațiilor detaliate.
Cazul de utilizare doi: Conectarea camerelor de comandă operaționale
Aceeași arhitectură abordează o problemă foarte diferită atunci când SV3P răspunde chiar el la incident.
Luați în considerare un incident major care implică poliția, ambulanța și pompierii.
Fiecare serviciu poate avea propria cameră de comandă, propriile sisteme, proceduri, granițe de securitate și responsabilități operaționale.
Este posibil ca ele să dispună deja de capacități proprii mature de gestionare a incidentelor.
ORDU Studio nu ar trebui să ceară acestor organizații să renunțe la sistemele lor sau să oblige pe toți cei implicați într-un incident cu mai multe agenții să lucreze printr-o singură aplicație uriașă.
Cerința este diferită.
Echipa de coordonare cu mai multe agenții are nevoie de informații relevante de la acele organizații.
Iar acele organizații au nevoie de un mecanism sigur și fiabil prin care să poată alege să le furnizeze.
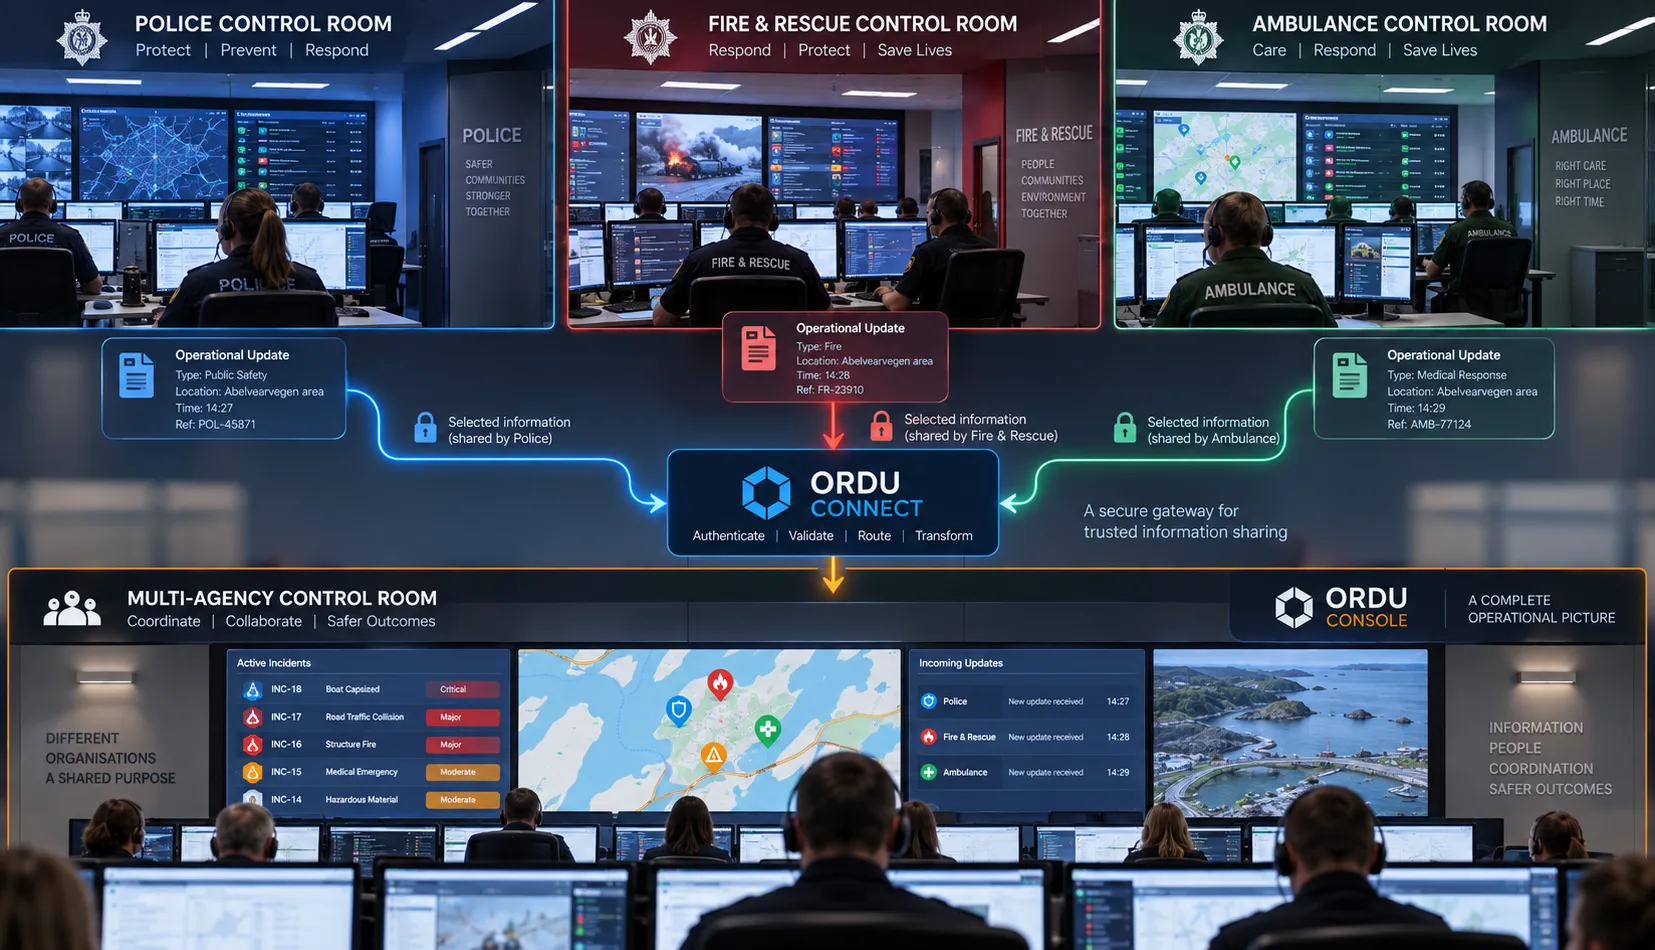
Problema telefonului
Fără integrare digitală, schimbul de informații între camerele de comandă poate depinde în continuare puternic de apeluri telefonice.
Un operator dintr-o cameră de comandă citește informații din sistemul său.
Le comunică verbal cuiva dintr-o altă cameră de comandă.
Persoana care primește apelul îl ascultă și îl înregistrează într-un alt sistem sau jurnal de incident.
Informația a parcurs efectiv acest lanț:
Sistem → persoană → telefon → persoană → sistem
Luați în considerare ce s-a întâmplat cu datele.
Au început în format digital.
Au fost interpretate de o persoană.
Au fost convertite în vorbire.
Au călătorit prin telefon.
Au fost auzite și interpretate de o altă persoană.
Au fost apoi convertite înapoi în informații digitale prin introducerea lor manuală într-un alt sistem.
Fiecare dintre aceste etape introduce o oportunitate ca informația să fie înțeleasă greșit, prescurtată, transcrisă incorect, tastată greșit sau lipsită de structură și context util.
Persoana care vorbește poate omite ceva ce nu realizează că este important.
Persoana care ascultă poate auzi greșit un număr.
O locație poate fi transcrisă incorect.
O oră își poate pierde contextul.
Terminologia folosită de o organizație poate fi interpretată diferit de alta.
Iar odată ce acea informație a fost introdusă în jurnalul central al incidentului, versiunea transcrisă incorect poate începe să pară autoritară doar pentru că acum este scrisă în sistem.
În timpul unui incident major, în care informațiile se pot schimba rapid, iar deciziile operaționale pot depinde de detalii mici, acest lucru contează.
Informația digitală ar trebui să rămână digitală
ORDU Connect oferă o altă rută.
Acolo unde sistemele se pot integra digital, informațiile structurate pot fi transmise în siguranță din mediul propriu al unei organizații în incidentul cu mai multe agenții.
În loc de:
Camera de comandă A → operator → telefon → operator → jurnalul incidentului cu mai multe agenții
informația poate călători astfel:
Camera de comandă A → ORDU Connect → mesaj structurat → incident cu mai multe agenții
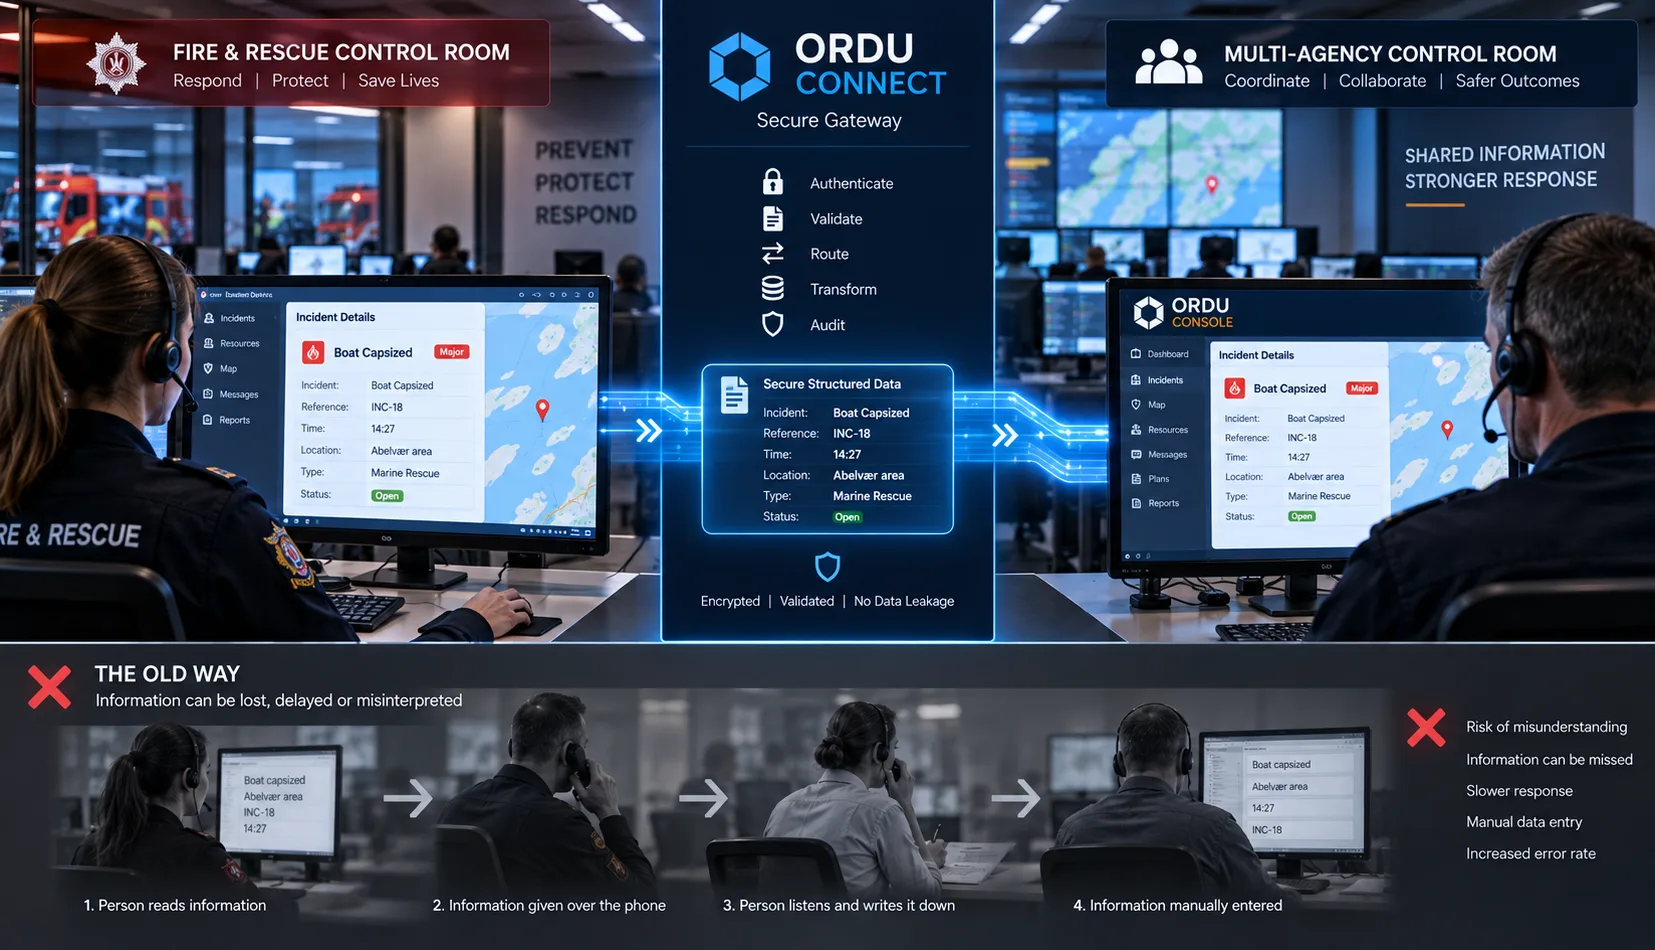
Informația care părăsește organizația de origine este informația care ajunge la destinație.
Datele rămân date.
Orele rămân ore.
Locațiile rămân locații.
Coordonatele rămân coordonate.
Referințele rămân referințe.
Identificatorii rămân identificatori.
Câmpurile structurate rămân câmpuri structurate.
Informația nu trebuie convertită într-o descriere vorbită și apoi reconstruită manual la celălalt capăt.
Acest lucru nu elimină oamenii din gestionarea incidentelor.
Dimpotrivă.
Le permite oamenilor să petreacă mai mult timp înțelegând informațiile, discutând importanța lor și luând decizii, în loc să acționeze ca interfețe umane de transcriere a datelor între sisteme informatice.
Păstrează ceea ce s-a spus efectiv
Există un alt avantaj important al comunicării digitale structurate.
Trimiterea originală poate fi păstrată.
Asta înseamnă că poate exista o distincție între:
ceea ce a trimis efectiv organizația de origine
și:
modul în care acea informație este ulterior prezentată, interpretată sau utilizată în acțiuni.
Acest lucru este deosebit de important într-un jurnal de incident.
Dacă informația este comunicată verbal și tastată manual într-un jurnal, jurnalul poate conține transcrierea sau interpretarea cuiva asupra informației originale.
Cu comunicarea digitală structurată, mesajul original poate rămâne parte din pista de audit.
Acest lucru creează o proveniență mai puternică și oferă o evidență mult mai clară a modului în care informația a intrat în imaginea operațională comună a mai multor agenții.
SV3P-urile aleg ce partajează
Nimic din toate acestea nu înseamnă că o cameră de comandă integrată a poliției, ambulanței, pompierilor sau a altei organizații ar trebui să transmită automat toate informațiile sale despre incident către ORDU.
Acest lucru ar contrazice unul dintre principiile centrale de securitate din spatele Connect.
SV3P decide ce partajează.
SV3P decide când partajează.
Poliția poate deține informații care nu sunt potrivite pentru o distribuție mai largă.
Serviciile de ambulanță pot deține informații confidențiale care nu au ce căuta în imaginea operațională mai largă cu mai multe agenții.
Serviciile de pompieri și salvare pot avea informații operaționale interne detaliate care nu trebuie să părăsească propriul mediu de comandă.
O universitate poate avea date de cercetare extinse, când doar o mică parte din analiza sa este relevantă pentru incident.
Conectarea acestor organizații la ORDU nu creează vizibilitate nerestricționată dincolo de granițele organizaționale.
Creează un mecanism controlat prin care organizația de origine poate spune:
„Această informație este relevantă pentru răspunsul cu mai multe agenții și alegem să o partajăm."
Acea informație poate trece apoi în siguranță prin ORDU Connect.
Tot restul rămâne în interiorul propriei granițe de securitate a organizației.
Integrarea nu înseamnă cedarea controlului asupra datelor tale.
Ai încredere în sursă, nu în fiecare informație
Există o altă distincție importantă.
O sursă verificată nu înseamnă că fiecare informație pe care o trimite ar trebui tratată automat ca fapt operațional.
ORDU Connect poate stabili că o trimitere provine de la un SV3P recunoscut.
Aceasta oferă proveniență.
Dar proveniența și validarea operațională sunt lucruri diferite.
Un model rămâne un model.
O predicție rămâne o predicție.
Un raport operațional poate fi ulterior înlocuit.
Informațiile pot fi incomplete sau pot intra în conflict cu informațiile primite dintr-o altă sursă.
Menținerea acestei distincții devine deosebit de importantă în timpul incidentelor complexe care implică mai multe organizații.
Prin urmare, sistemul ar trebui să fie capabil să răspundă la întrebări precum:
- Cine a furnizat această informație?
- Când a fost trimisă?
- Ce integrare verificată a trimis-o?
- Cu ce incident a fost asociată?
- Ce informație a fost primită inițial?
- Cum a fost prezentată acea informație în Console?
- Există un sistem sursă care conține mai multe detalii?
- Au fost primite ulterior informații mai noi?
Acest lucru creează un lanț de informații auditabil, fără a cere furnizorului extern să intre în mediul operațional.
Principiul dezvăluirii minime necesare
Arhitectura se bazează pe un principiu de securitate simplu:
Expune doar ceea ce are nevoie o altă organizație pentru a-și îndeplini rolul.
Pentru modelul de cutremure al universității, acest lucru poate însemna doar cunoașterea faptului că există un incident de dezastru natural într-o anumită zonă generală.
Nu necesită să se știe ce personal răspunde, ce resurse au fost desfășurate, ce decizii au fost luate sau ce au raportat alte agenții.
Pentru un serviciu de urgență, poate însemna partajarea unei actualizări operaționale structurate cu echipa cu mai multe agenții, păstrând în același timp informațiile interne sensibile în propriile sisteme.
Pentru echipa centrală a incidentului, poate însemna primirea rezultatului unui model specializat fără a i se acorda acces la întreaga platformă a furnizorului.
Fiecare organizație rămâne responsabilă pentru protejarea propriilor informații.
ORDU Connect oferă schimbul controlat de informații între ele.
Comunicare securizată fără deschiderea rețelei
Aceasta este, în esență, ceea ce ORDU Connect este conceput să ofere:
o graniță de comunicare securizată, nu o graniță de integrare deschisă.
Obiectivul nu este de a crea acces din ce în ce mai profund între organizații.
Nu este de a crea un sistem central capabil să pătrundă în fiecare organizație conectată.
Și nu este de a cere fiecărei organizații care contribuie cu informații să devină utilizator al ORDU Console.
Obiectivul este de a crea o rută de încredere prin care organizațiile pot face schimb exact de informațiile necesare pentru a coordona un incident.
Gândiți-vă din nou la acele trei uși.
În spatele primei se află organizația externă și informațiile pe care le protejează.
În spatele celei de-a treia se află mediul incidentului ORDU și imaginea operațională sensibilă pe care o protejează.
Între ele se află ORDU Connect.
Ușa din mijloc există tocmai pentru ca niciuna dintre celelalte două să nu trebuiască deschisă.
ORDU Connect devine paznicul porții între medii operaționale altfel separate.
Știe cine comunică.
Controlează ruta către ORDU.
Poate valida ce este primit.
Păstrează structura și proveniența informațiilor schimbate.
Asociază acea informație cu incidentul corespunzător.
Și, esențial, permite mediilor operaționale de ambele părți să rămână protejate.
Nu trebuie să îți deschizi sistemele pentru a participa la coordonarea digitală a unui incident. Trebuie doar să transmiți informațiile pe care alegi să le partajezi printr-o ușă controlată din mijloc.
De la integrarea sistemelor la coordonarea informațiilor
Acest lucru schimbă modul în care gândim interoperabilitatea în gestionarea incidentelor.
Obiectivul nu este de a pune fiecare organizație într-un singur sistem uriaș.
Nu este de a oferi tuturor acces la datele tuturor celorlalți.
Și nu este pur și simplu de a conecta cât mai multe API-uri posibil.
Obiectivul este de a permite ca informația corectă să circule în siguranță între organizații, într-o formă structurată, exact în momentul în care devine utilă din punct de vedere operațional.
Uneori acest lucru înseamnă aducerea unor informații specializate de la o universitate sau organizație de cercetare în imaginea operațională.
Uneori înseamnă a permite poliției, ambulanței, pompierilor sau altei organizații care răspunde la incident să trimită o actualizare operațională structurată din propria cameră de comandă direct în incidentul cu mai multe agenții.
Uneori înseamnă oferirea membrilor autorizați ai echipei incidentului a unei rute securizate către informații mai detaliate deținute într-un sistem extern specializat.
În fiecare caz, principiul rămâne același.
Organizația de origine păstrează controlul asupra a ceea ce partajează și când.
Organizația primitoare nu are nevoie de acces nerestricționat la sistemul de origine.
Organizația externă nu are nevoie de acces nerestricționat la incidentul central.
Informația rămâne digitală și structurată, în loc să fie tradusă inutil din sistem în vorbire și înapoi într-un alt sistem.
Iar ORDU Connect se află între aceste medii ca ușa controlată din mijloc.
ORDU Console rămâne mediul protejat în care este coordonat incidentul cu mai multe agenții.
ORDU Connect oferă puntea controlată prin care organizațiile și sistemele de încredere pot contribui la acea imagine operațională.
Pentru că o coordonare eficientă cu mai multe agenții depinde de partajarea informațiilor.
Nu ar trebui să necesite deschiderea ușilor tale digitale.
Iar atunci când informația există deja în format digital, nu ar trebui să depindă de a o citi la telefon și de a spera că este notată corect la celălalt capăt.
Sunteți gata?
Gata să vă transformați ideile în realitate?
Alăturați-vă organizațiilor de succes care folosesc Libertas Software Research pentru a construi și proiecta soluții software puternice care să le satisfacă nevoile.
Clienți

Cele Mai Recente Articole din Centrul de Cunoștințe
Cele Mai Recente Articole din Centrul de Cunoștințe
13 min read
Cum permiți unor terți de încredere să contribuie cu informații la un incident live cu implicarea mai multor agenții, fără a le oferi acces inutil la sistemul central de gestionare a incidentelor sau fără a le cere să își deschidă propriile sisteme în schimb? Aceasta este una dintre problemele pe care ORDU Connect este conceput să le rezolve.
3 min read
Libertas Software Research a fost prezentată în lista Mirror Review „Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026”, cu un profil dedicat fondatorului nostru, Adrian Sweeney.
2 min read
Libertas Software Research va participa la Belfast Business Show, la Malone Hotel din Belfast. Înregistrați-vă pentru a participa și veniți să ne salutați.
Newsletter
Conectează-te pe LinkedIn