
Att säkert koppla samman tredje parter med en pågående insats utan att exponera insatsen
Hur låter man betrodda tredje parter bidra med information till en pågående insats med flera myndigheter utan att ge dem onödig åtkomst till det centrala insatshanteringssystemet, eller kräva att de öppnar sina egna system i gengäld? Det är ett av de problem som ORDU Connect är byggt för att lösa.
Stora insatser existerar sällan inom en enda organisations informationsgränser.
Polis, ambulans och räddningstjänst kan var och en hantera sin egen respons genom sina egna ledningscentraler och insatshanteringssystem. Kommuner, sjukhus, infrastrukturoperatörer och andra myndigheter kan göra detsamma.
Samtidigt kan värdefull information komma från organisationer som inte alls är involverade i att leda insatsen.
Universitet, forskningsorganisationer, miljöövervakningssystem, infrastrukturleverantörer och specialiserade modelleringstjänster kan inneha information som väsentligt skulle kunna förbättra lägesbilden.
Det här är mycket olika relationer, men de skapar ett gemensamt problem:
Hur låter man betrodda tredje parter bidra med information till en pågående insats med flera myndigheter utan att ge dem onödig åtkomst till det centrala insatshanteringssystemet, och utan att kräva att de öppnar sina egna system i gengäld?
Det är ett av de problem vi löser med ORDU Studio och, specifikt, ORDU Connect.
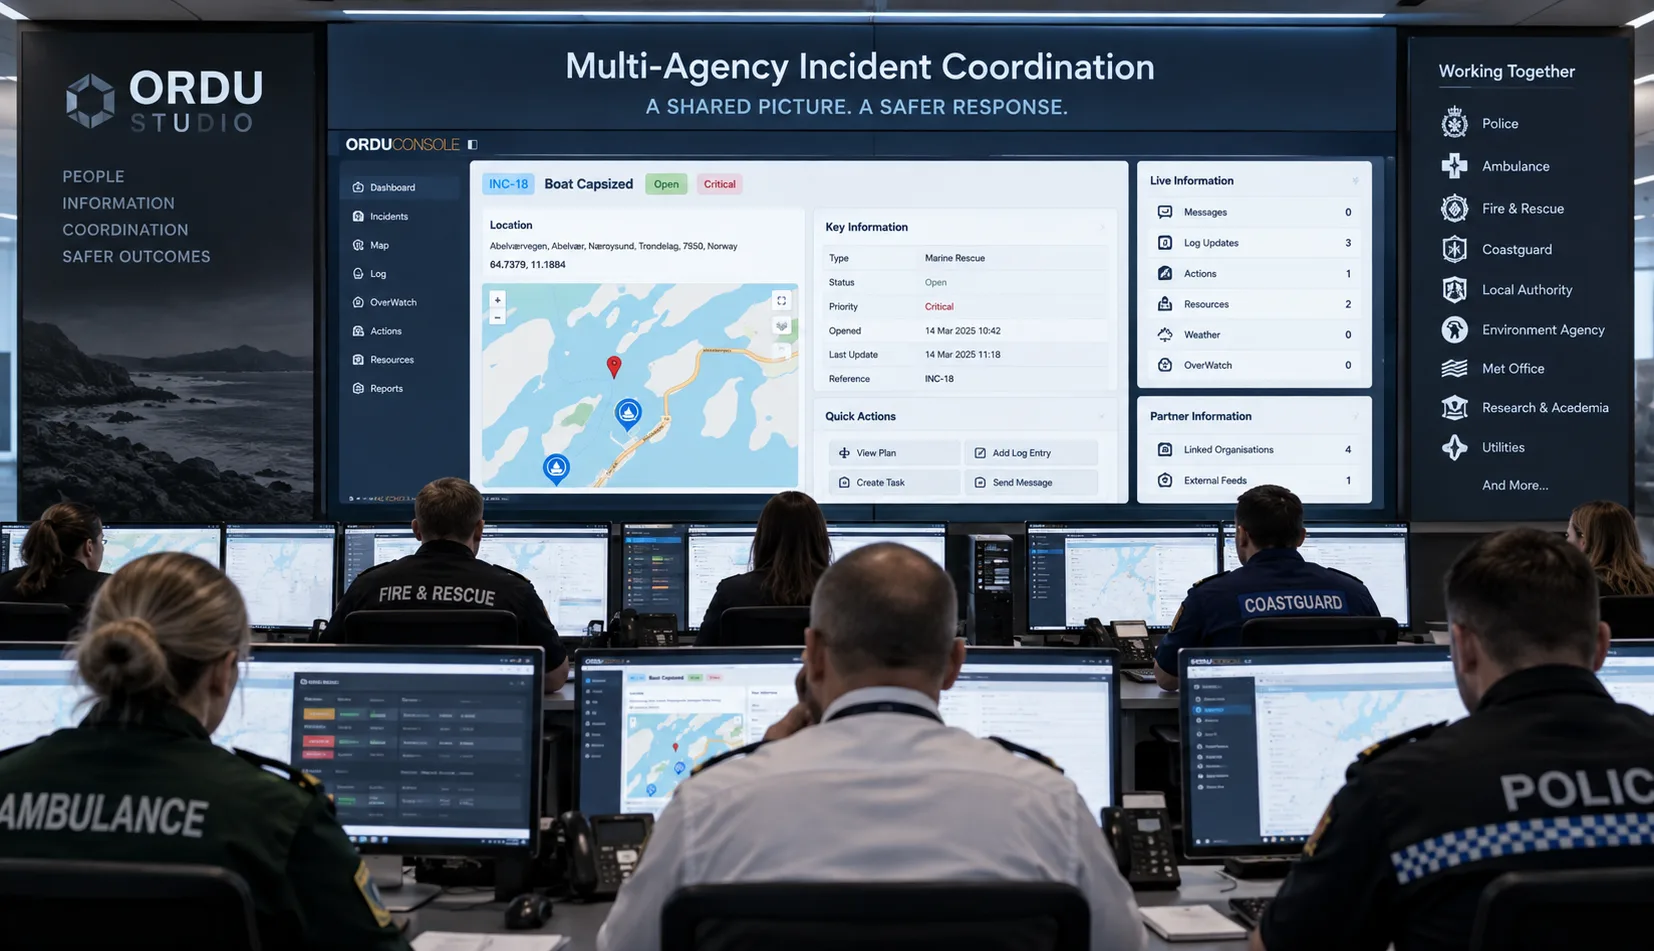
Informationsdelning kräver inte delad åtkomst
Det är lockande att betrakta informationsdelning mellan flera myndigheter som ett behörighetsproblem.
Lägg till varje deltagande organisation som användare. Ge dem konton. Begränsa vad de kan se.
Eller angrip problemet från motsatt håll och koppla direkt till varje organisations system, och ge den centrala plattformen behörighet att hämta den information den behöver.
Båda tillvägagångssätten riskerar att utvidga säkerhetsgränsen.
En pågående insats kan innehålla mycket känslig operativ information: interna beslut, personaluppgifter, platser, sårbarheter, kommunikation, insatsplaner och information som tillhandahållits av andra organisationer.
På samma sätt kan systemen som drivs av polis, ambulans, räddningstjänst, sjukhus, infrastrukturleverantörer, universitet och andra organisationer innehålla information som absolut inte har någon anledning att exponeras för en central flermyndighetsplattform.
Kravet att dela en enskild uppgift bör inte bli ett krav på att exponera ett helt system.
ORDU behandlar därför att bidra med information, att ta emot information och att få åtkomst till en annan organisations system som separata begrepp.
En organisation kan bidra till den operativa lägesbilden för flera myndigheter utan att bli användare av ORDU Console.
ORDU kan ta emot information från en organisation utan att ges åtkomst till den organisationens interna system.
Den separationen är grundläggande för arkitekturen i ORDU Connect.
Säkrade verifierade tredjepartsleverantörer
Inom ORDU Studio benämner vi betrodda externa informationsleverantörer som Secured Verified Third-Party Providers, eller SV3P.
En SV3P kan vara en operativ organisation, till exempel en polis-, ambulans- eller räddningstjänst som driver sin egen ledningscentral.
Det kan vara ett sjukhus, en kommun, ett elbolag eller en infrastrukturoperatör.
Det kan lika gärna vara en organisation som inte har någon som helst roll i att koordinera insatsen men som driver ett specialiserat system, dataset eller analytisk förmåga som blir relevant under särskilda omständigheter.
Ett universitet som driver en jordbävningsmodell är ett bra exempel.
Dessa organisationer har mycket olika relationer till en insats, så ORDU Connect kan inte anta att varje SV3P bör ha samma nivå av åtkomst eller utbyta samma information.
Viktigast av allt:
SV3P:n styr själv vilken information den delar och när den delar den.
Att koppla en organisation till ORDU innebär inte att öppna den organisationens system för ORDU.
Det innebär inte heller att ge den organisationen obegränsad åtkomst till information som lagras i ORDU.
ORDU Connect tillhandahåller en kontrollerad digital kanal mellan i övrigt separata miljöer.
Tre dörrar, med ORDU Connect i mitten
Det finns en viktig arkitektonisk skillnad mellan integration och åtkomst.
En traditionell integration kan kräva att en organisation öppnar en digital dörr in i sina system så att ett annat system kan nå in och hämta den information det behöver.
För insatshantering, särskilt över organisationsgränser, skapar det en obekväm säkerhetsfråga:
Hur mycket av din digitala miljö behöver du exponera för att någon annan ska kunna få den lilla mängd information de faktiskt behöver?
ORDU Connect väljer ett annat tillvägagångssätt.
Tänk på arkitekturen som tre dörrar i en korridor.
Den första dörren skyddar den externa organisationens operativa miljö.
Den tredje dörren skyddar ORDU:s insatsmiljö.
Och mellan dem finns den andra dörren:
ORDU Connect.
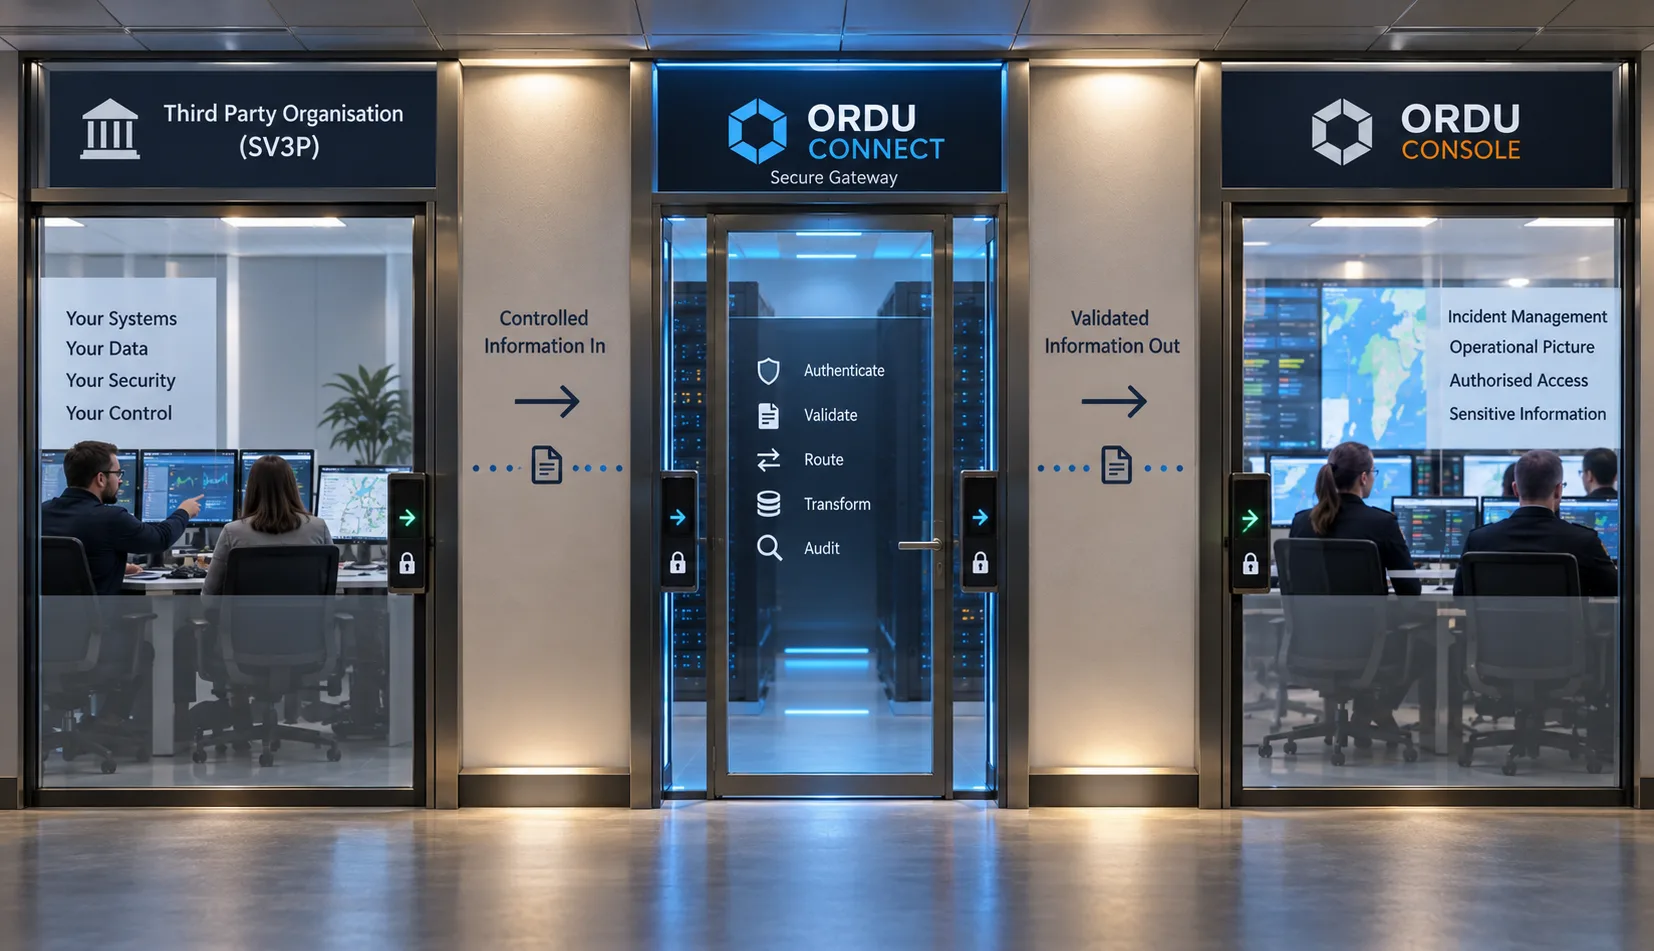
Den externa organisationen ger inte ORDU en nyckel till sin dörr.
ORDU ger inte den externa organisationen en nyckel till insatsen.
Istället kommunicerar båda sidor genom den kontrollerade mittendörren.
ORDU Connect är grindvakten.
Den ursprungliga organisationen bestämmer vilken information den vill släppa ut ur sin miljö och när den vill dela den.
Den informationen skickas medvetet in genom mittendörren.
ORDU Connect autentiserar källan, validerar och hanterar inlämningen, kopplar den till rätt insats och gör den strukturerade informationen tillgänglig för ORDU Console.
Kommunikationen blir:
Organisation → ORDU Connect → ORDU Console
istället för:
ORDU → öppet externt system → sök efter information → hämta data
Den skillnaden spelar roll.
ORDU behöver inte tillstånd att röra sig fritt genom en annan organisations system på jakt efter information.
Tredje parten behöver inte åtkomst till ORDU Console för att leverera information.
Dörrarna som skyddar båda de operativa miljöerna förblir stängda.
ORDU Connect tillhandahåller den kontrollerade mittendörren genom vilken godkänd information kan passera.
Avsändaren styr sin egen dörr
Detta förändrar vem som kontrollerar relationen för informationsdelning.
Med ett system utformat för att hämta information från en annan organisation frågar det mottagande systemet i praktiken:
"Vad får jag hämta?"
Med ORDU Connect bestämmer istället den ursprungliga organisationen:
"Vad vill jag dela?"
och:
"När vill jag dela det?"
Det här är särskilt viktigt när man kopplar samman operativa organisationer som polis, ambulans och räddningstjänst.
Deras system kan innehålla stora mängder information som aldrig bör exponeras utanför deras egen säkerhetsgräns.
Att koppla till ORDU bör inte innebära att ge ORDU åtkomst till dessa system.
Istället kan en organisation, när den avgör att en viss operativ uppdatering bör ingå i flermyndighetsbilden, publicera just den informationen genom mittendörren som ORDU Connect tillhandahåller.
Allt annat förblir bakom den ursprungliga organisationens egen dörr.
Användningsfall ett: Specialistkunskap utan åtkomst till insatsen
Vår första SV3P-integration är ett bra exempel på en organisation som inte är direkt involverad i att hantera en insats.
Ett universitet modellerar den potentiella påverkan av jordbävningar på räddningstjänster.
Universitetet är inte intresserat av varje insats som hanteras genom ORDU.
Det är specifikt intresserat av insatser som rör naturkatastrofer där insatsens ungefärliga plats ligger inom ett angivet avstånd från en detekterad jordbävning.
Det skapar en mycket specifik informationsrelation.
Universitetet behöver tillräckligt med information för att fastställa:
"Finns det en insats som är relevant för vår jordbävningsmodell?"
Det behöver inte fråga:
"Vad händer inuti den insatsen?"
Den skillnaden styr informationsutbytet.
Dela endast tillräckligt för att fastställa relevans
ORDU Console är den skyddade operativa miljö där behöriga team koordinerar en insats.
ORDU Connect tillhandahåller den kontrollerade gränsen mellan den miljön och externa system.
I jordbävningsfallet behöver universitetet inte insatsens tidslinje, operativa beslut, personalinformation, planer, meddelanden eller annan känslig information som lagras i Console.
Det behöver bara den begränsade information som krävs för att avgöra om en insats faller inom dess relevansområde.
I det här fallet kan det innefatta faktorer som insatsens klassificering och en tillräckligt generaliserad plats.
SV3P:n kan jämföra den begränsade informationen mot sin egen data:
Naturkatastrofinsats → ungefärlig plats → detekterad jordbävning → avståndströskel → potentiell träff
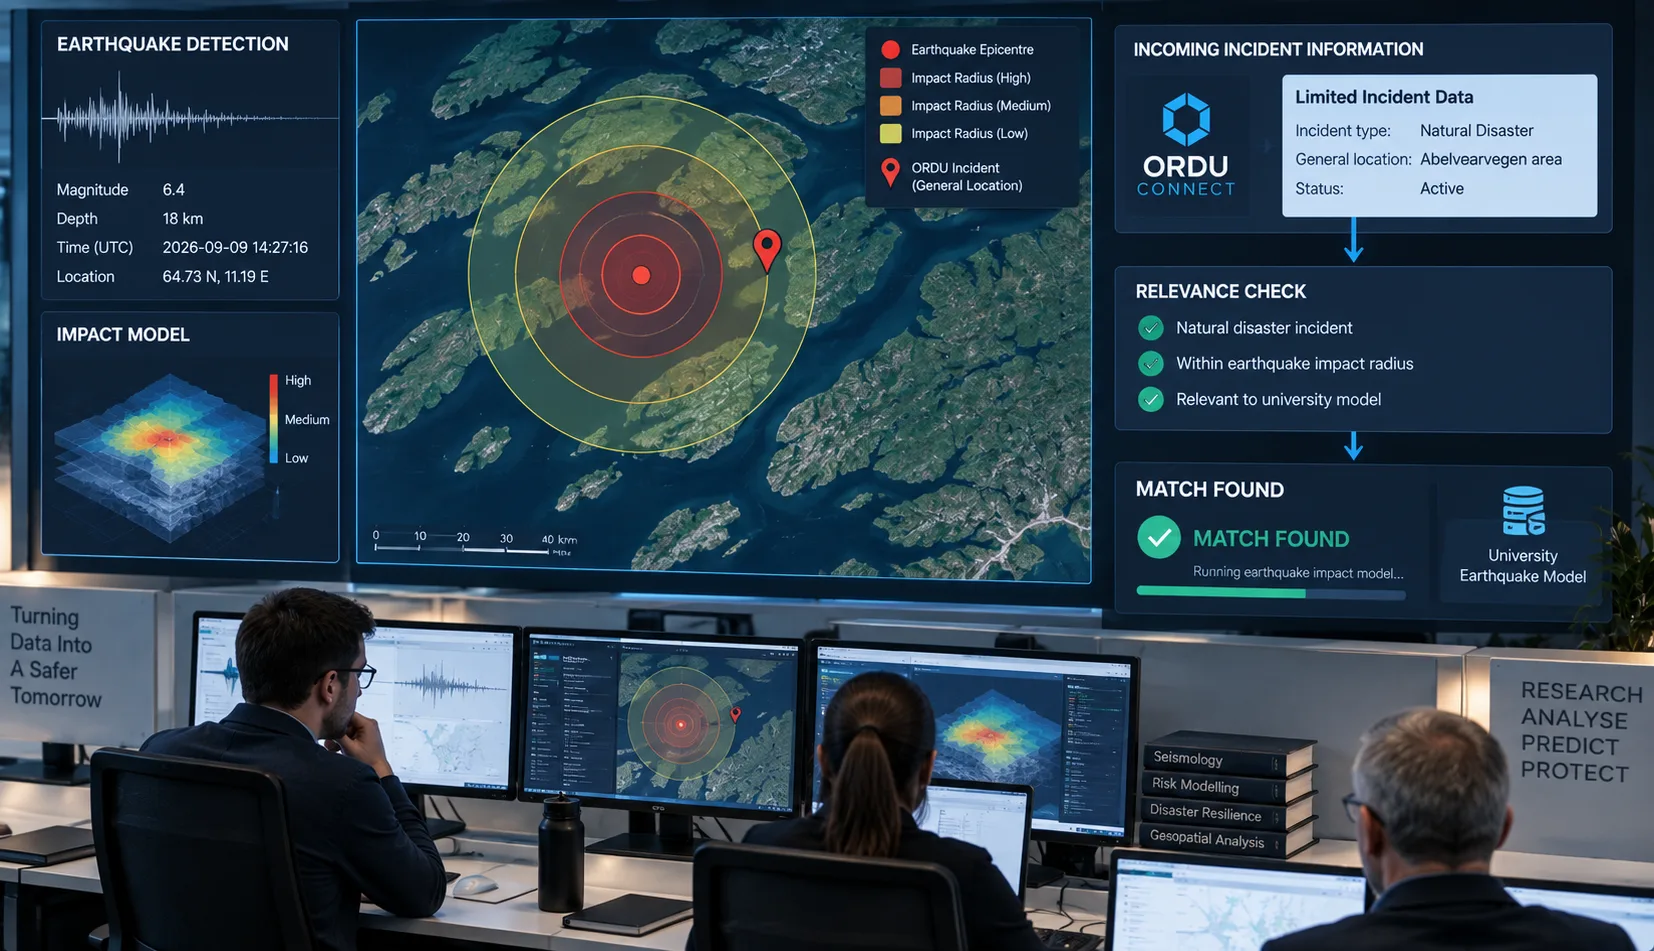
Om dessa villkor inte uppfylls behöver inget mer ske.
Leverantören har endast fått den minimala information som krävs för att fastställa att insatsen inte är relevant för den.
Om villkoren däremot uppfylls kan det externa systemet utföra sitt specialistarbete.
Låt specialister förbli specialister
När en relevant insats har identifierats kan universitetet köra sin jordbävningsmodell med sina egna system, dataset och specialistkompetens.
ORDU behöver inte replikera den förmågan.
Det här är ytterligare en viktig arkitektonisk princip bakom ORDU Connect.
Ett insatshanteringssystem behöver inte bli ett meteorologiskt system, en plattform för jordbävningsmodellering, en plattform för infrastrukturövervakning, ett medicinskt system, ett polisiärt system och varje annat specialistsystem som potentiellt skulle kunna bidra till en insats.
De förmågorna finns redan.
Målet bör vara att låta deras relevanta resultat bidra till den operativa lägesbilden vid behov.
Den detaljerade jordbävningsmodelleringen förblir därför inom universitetets miljö.
När analysen har slutförts kan universitetet välja att skicka de relevanta resultaten säkert till ORDU Connect.
Att omvandla extern kunskap till operativ information
Information som tas emot av ORDU Connect dumpas inte helt enkelt in i insatsen.
Connect kan bearbeta inlämningen och omvandla den till ett strukturerat meddelande som ORDU Console förstår.
Det meddelandet kan sedan visas i Console-instrumentpanelen för den relevanta insatsen.
Insatsteamet behöver inte förstå universitetets underliggande system, datastrukturer eller modelleringsplattform.
De får informationen inom den miljö där de redan koordinerar responsen.
Flödet blir:
ORDU Connect → begränsad relevansinformation → SV3P
följt, där det är relevant, av:
SV3P → specialistanalys → ORDU Connect → strukturerat meddelande → ORDU Console
Den externa organisationen förblir utanför insatshanteringsmiljön medan dess relevanta kunskap blir en del av den operativa lägesbilden.
Att göra den detaljerade källan tillgänglig
Ibland räcker den strukturerade information som presenteras i ORDU Console.
Ibland behöver de som fattar ett beslut undersöka vidare.
En SV3P kan därför också inkludera säkra länkar tillbaka till information som lagras i dess egna system.
I jordbävningsexemplet kan universitetet ha en specialiserad instrumentpanel som innehåller betydligt mer detaljerad modellering, visualiseringar, dataset eller kompletterande information.
ORDU kan visa en länk till den resursen tillsammans med informationen som tagits emot via Connect.
Viktigt är att ORDU inte försöker kringgå den externa leverantörens säkerhetskontroller.
De flesta i insatsteamet kanske inte har behörighet att komma åt den universitetsinstrumentpanelen.
Det är förväntat.
De som har rätt behörigheter kan följa länken och autentisera sig hos leverantören med hjälp av de åtkomstkontroller som redan skyddar det systemet.
Det här blir särskilt värdefullt under möten, diskussioner och operativt beslutsfattande.
Istället för att någon måste komma ihåg att ett annat specialistsystem finns, hitta rätt applikation, lokalisera rätt analys och avgöra om de har åtkomst, kan källan omedelbart göras tillgänglig från den operativa information som föranledde diskussionen.
ORDU tillhandahåller sammanhanget. Den externa organisationen behåller kontrollen över den detaljerade informationen.
Användningsfall två: Att koppla samman operativa ledningscentraler
Samma arkitektur löser ett helt annat problem när SV3P:n själv svarar på insatsen.
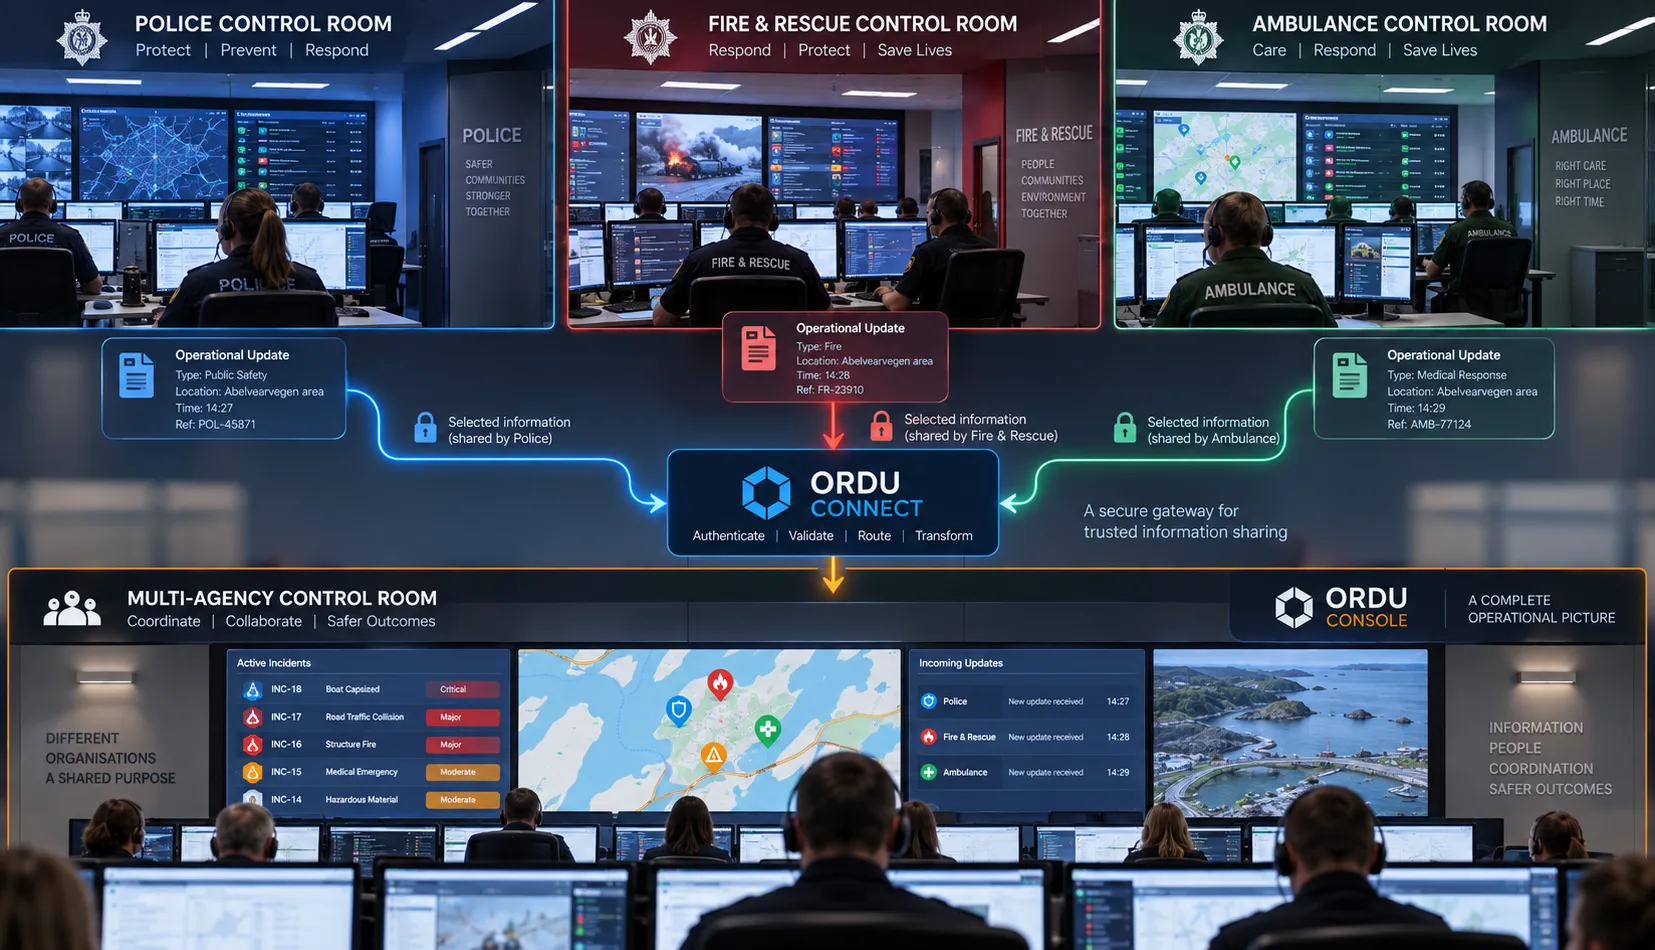
Föreställ dig en stor insats som involverar polis, ambulans och räddningstjänst.
Varje tjänst kan ha sin egen ledningscentral, sina egna system, rutiner, säkerhetsgränser och operativa ansvarsområden.
De kan redan ha egna mogna förmågor för insatshantering.
ORDU Studio bör inte kräva att dessa organisationer överger sina system eller tvinga alla som är involverade i en flermyndighetsinsats att arbeta genom en enda enorm applikation.
Kravet är ett annat.
Samordningsteamet för flera myndigheter behöver relevant information från dessa organisationer.
Och dessa organisationer behöver en säker, pålitlig mekanism genom vilken de kan välja att tillhandahålla den.
Telefonproblemet
Utan digital integration kan informationsutbyte mellan ledningscentraler fortfarande vara starkt beroende av telefonsamtal.
En operatör i en ledningscentral läser information från sitt system.
De förmedlar den muntligt till någon i en annan ledningscentral.
Personen som tar emot samtalet lyssnar på det och registrerar det i ett annat system eller en annan insatslogg.
Informationen har i praktiken färdats genom denna kedja:
System → person → telefon → person → system
Fundera på vad som har hänt med datan.
Den började digitalt.
Den tolkades av en person.
Den omvandlades till tal.
Den färdades via telefon.
Den hördes och tolkades av en annan person.
Den omvandlades sedan tillbaka till digital information genom att manuellt matas in i ett annat system.
Varje enskilt steg introducerar en möjlighet för information att missförstås, förkortas, felaktigt transkriberas, feltypas eller berövas användbar struktur och sammanhang.
Personen som talar kan utelämna något de inte inser är betydelsefullt.
Personen som lyssnar kan höra ett tal fel.
En plats kan transkriberas felaktigt.
En tidpunkt kan förlora sitt sammanhang.
Terminologi som används av en organisation kan tolkas annorlunda av en annan.
Och när den informationen väl har förts in i den centrala insatsloggen kan den felaktigt transkriberade versionen börja se auktoritativ ut helt enkelt för att den nu står skriven i systemet.
Under en stor insats, där information kan förändras snabbt och operativa beslut kan bero på små detaljer, spelar det roll.
Digital information bör förbli digital
ORDU Connect erbjuder en annan väg.
Där system kan integreras digitalt kan strukturerad information överföras säkert från en organisations egen miljö till flermyndighetsinsatsen.
Istället för:
Ledningscentral A → operatör → telefon → operatör → flermyndighetsinsatslogg
kan informationen färdas:
Ledningscentral A → ORDU Connect → strukturerat meddelande → flermyndighetsinsats
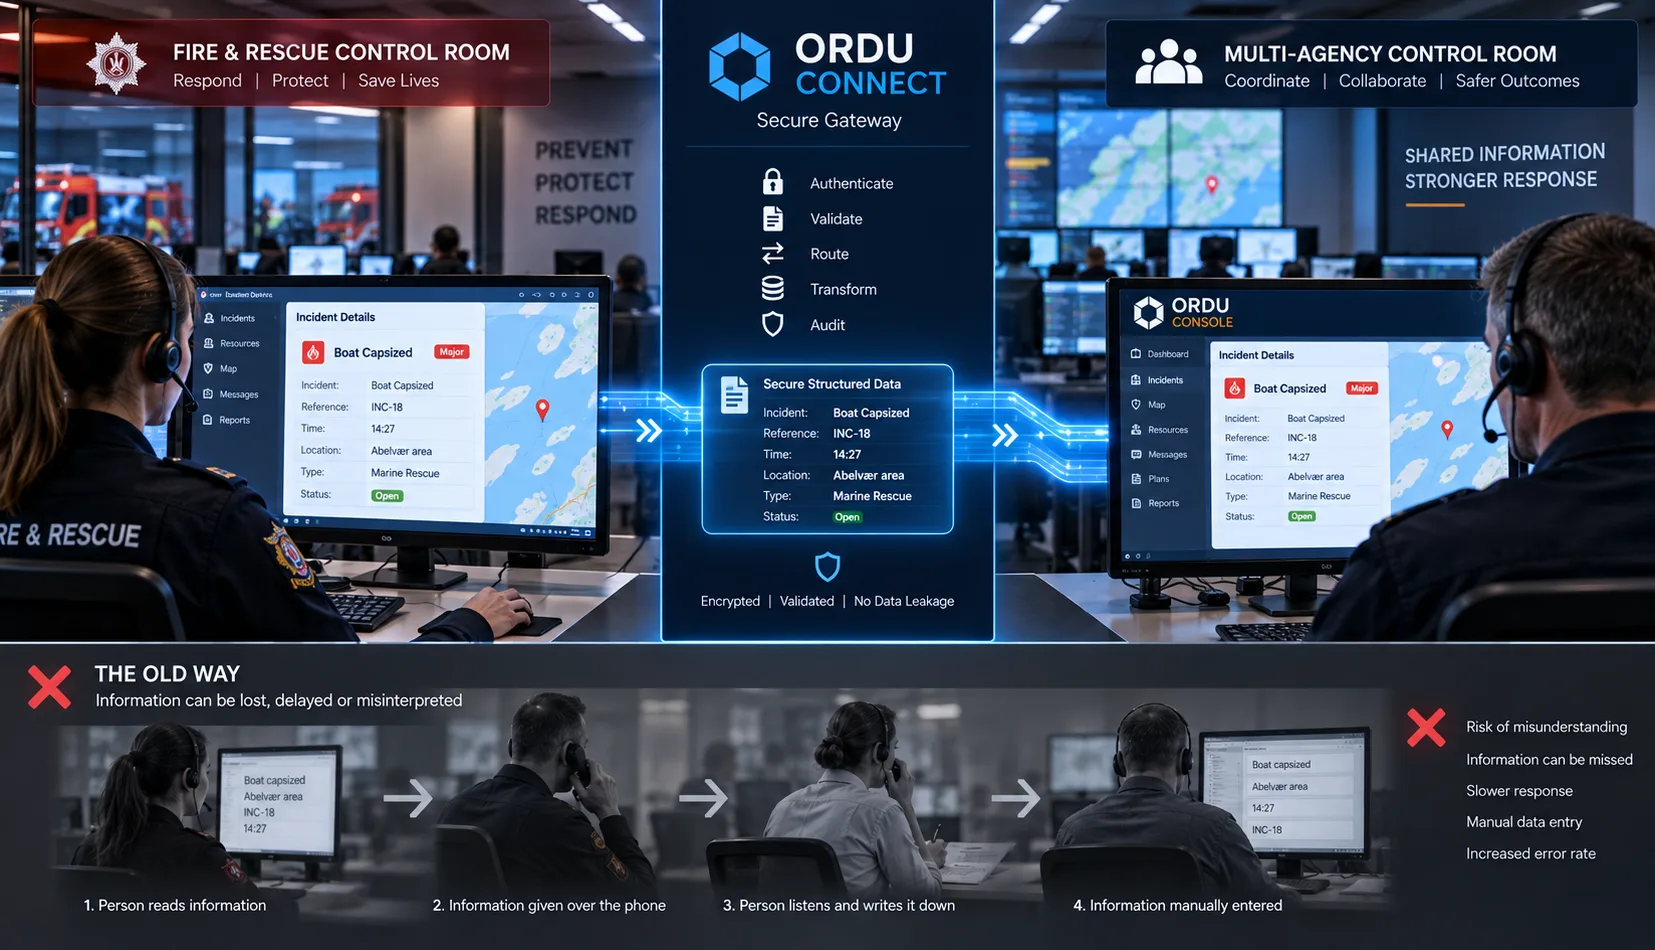
Informationen som lämnar den ursprungliga organisationen är den information som anländer.
Datum förblir datum.
Tider förblir tider.
Platser förblir platser.
Koordinater förblir koordinater.
Referenser förblir referenser.
Identifierare förblir identifierare.
Strukturerade fält förblir strukturerade fält.
Informationen behöver inte omvandlas till en talad beskrivning och sedan återskapas manuellt i andra änden.
Detta tar inte bort människor från insatshanteringen.
Tvärtom.
Det gör det möjligt för människor att ägna mer av sin tid åt att förstå information, diskutera dess betydelse och fatta beslut istället för att fungera som mänskliga transkriptionsgränssnitt mellan datorsystem.
Bevara vad som faktiskt sades
Det finns ytterligare en viktig fördel med strukturerad digital kommunikation.
Den ursprungliga inlämningen kan bevaras.
Det innebär att det kan finnas en skillnad mellan:
vad den ursprungliga organisationen faktiskt skickade
och:
hur den informationen därefter presenteras, tolkas eller åtgärdas.
Det är särskilt viktigt i en insatslogg.
Om information kommuniceras muntligt och skrivs in manuellt i en logg kan loggen innehålla någons transkription eller tolkning av den ursprungliga informationen.
Med strukturerad digital kommunikation kan det ursprungliga meddelandet förbli en del av granskningsspåret.
Det skapar starkare proveniens och ger ett mycket tydligare register över hur information kom in i den operativa lägesbilden för flera myndigheter.
SV3P:er väljer vad de delar
Inget av detta innebär att en integrerad ledningscentral för polis, ambulans, räddningstjänst eller annan verksamhet automatiskt bör strömma all sin insatsinformation till ORDU.
Det skulle undergräva en av de centrala säkerhetsprinciperna bakom Connect.
SV3P:n bestämmer vad den delar.
SV3P:n bestämmer när den delar det.
Polisen kan inneha information som är olämplig för vidare spridning.
Ambulanssjukvården kan inneha konfidentiell information som inte hör hemma i den bredare operativa lägesbilden för flera myndigheter.
Räddningstjänsten kan ha detaljerad intern operativ information som inte behöver lämna deras egen ledningsmiljö.
Ett universitet kan ha omfattande forskningsdata när bara en liten del av dess analys är relevant för insatsen.
Att koppla dessa organisationer till ORDU skapar inte obegränsad insyn över organisationsgränser.
Det skapar en kontrollerad mekanism genom vilken den ursprungliga organisationen kan säga:
"Den här informationen är relevant för flermyndighetsresponsen, och vi väljer att dela den."
Den informationen kan sedan passera säkert genom ORDU Connect.
Allt annat förblir inom organisationens egen säkerhetsgräns.
Integration innebär inte att man ger upp kontrollen över sin data.
Lita på källan, inte på varje enskild uppgift
Det finns ytterligare en viktig distinktion.
En verifierad källa innebär inte att varje uppgift den skickar automatiskt bör behandlas som operativt faktum.
ORDU Connect kan fastställa att en inlämning härrör från en erkänd SV3P.
Det ger proveniens.
Men proveniens och operativ validering är olika saker.
En modell är fortfarande en modell.
En prognos är fortfarande en prognos.
En operativ rapport kan senare ersättas.
Information kan vara ofullständig eller stå i konflikt med information som tagits emot från en annan källa.
Att upprätthålla den distinktionen blir särskilt viktigt under komplexa insatser som involverar flera organisationer.
Systemet bör därför kunna besvara frågor som:
- Vem lämnade den här informationen?
- När skickades den in?
- Vilken verifierad integration skickade in den?
- Vilken insats var den kopplad till?
- Vilken information togs ursprungligen emot?
- Hur presenterades den informationen i Console?
- Finns det ett källsystem som innehåller ytterligare detaljer?
- Har nyare information tagits emot sedan dess?
Det skapar en granskningsbar informationskedja utan att kräva att den externa leverantören ges tillträde till den operativa miljön.
Principen om minsta nödvändiga utlämnande
Arkitekturen bygger på en enkel säkerhetsprincip:
Exponera endast det som en annan organisation behöver för att fylla sin roll.
För universitetets jordbävningsmodell kan det innebära att veta att en naturkatastrofinsats existerar inom ett visst allmänt område.
Det kräver inte att veta vilken personal som svarar, vilka resurser som har satts in, vilka beslut som har fattats eller vad andra myndigheter har rapporterat.
För en räddningstjänst kan det innebära att dela en strukturerad operativ uppdatering med flermyndighetsteamet samtidigt som känslig intern information behålls inom dess egna system.
För det centrala insatsteamet kan det innebära att ta emot resultatet av en specialistmodell utan att ges åtkomst till leverantörens hela plattform.
Varje organisation förblir ansvarig för att skydda sin egen information.
ORDU Connect tillhandahåller det kontrollerade informationsutbytet mellan dem.
Säker kommunikation utan att öppna nätverket
Det här är i grunden vad ORDU Connect är utformat för att tillhandahålla:
en säker kommunikationsgräns, inte en öppen integrationsgräns.
Målet är inte att skapa allt djupare åtkomst mellan organisationer.
Det är inte att skapa ett centralt system som kan nå in i varje ansluten organisation.
Och det är inte att kräva att varje organisation som bidrar med information blir användare av ORDU Console.
Målet är att skapa en betrodd väg genom vilken organisationer kan utbyta exakt den information som krävs för att koordinera en insats.
Tänk återigen på de tre dörrarna.
Bakom den första finns den externa organisationen och den information den skyddar.
Bakom den tredje finns ORDU:s insatsmiljö och den känsliga operativa lägesbild den skyddar.
Mellan dem finns ORDU Connect.
Mittendörren finns till för att ingen av de andra två ska behöva öppnas.
ORDU Connect blir grindvakten mellan i övrigt separata operativa miljöer.
Den vet vem som kommunicerar.
Den styr vägen in i ORDU.
Den kan validera vad som tas emot.
Den bevarar strukturen och proveniensen för informationen som utbyts.
Den kopplar den informationen till rätt insats.
Och, avgörande, den låter de operativa miljöerna på båda sidor förbli skyddade.
Du behöver inte öppna dina system för att delta i den digitala samordningen av en insats. Du behöver bara skicka den information du väljer att dela genom en kontrollerad mittendörr.
Från systemintegration till informationssamordning
Detta förändrar hur vi tänker kring interoperabilitet inom insatshantering.
Målet är inte att föra in varje organisation i ett enda enormt system.
Det är inte att ge alla åtkomst till alla andras data.
Och det handlar inte helt enkelt om att koppla samman så många API:er som möjligt.
Målet är att låta rätt information röra sig säkert mellan organisationer, i strukturerad form, i det ögonblick den blir operativt användbar.
Ibland innebär det att föra in specialistkunskap från ett universitet eller en forskningsorganisation i den operativa lägesbilden.
Ibland innebär det att låta polis, ambulans, räddningstjänst eller en annan responderande organisation skicka en strukturerad operativ uppdatering direkt från sin egen ledningscentral in i flermyndighetsinsatsen.
Ibland innebär det att ge behöriga medlemmar av insatsteamet en säker väg tillbaka till mer detaljerad information som lagras i ett specialiserat externt system.
I varje fall förblir principen densamma.
Den ursprungliga organisationen behåller kontrollen över vad den delar och när.
Den mottagande organisationen behöver inte obegränsad åtkomst till det ursprungliga systemet.
Den externa organisationen behöver inte obegränsad åtkomst till den centrala insatsen.
Informationen förblir digital och strukturerad istället för att i onödan översättas från system till tal och tillbaka till ett annat system.
Och ORDU Connect befinner sig mellan dessa miljöer som den kontrollerade mittendörren.
ORDU Console förblir den skyddade miljö där flermyndighetsinsatsen koordineras.
ORDU Connect tillhandahåller den kontrollerade bron genom vilken betrodda organisationer och system kan bidra till den operativa lägesbilden.
Eftersom effektiv samordning mellan flera myndigheter bygger på att dela information.
Det bör inte kräva att man öppnar sina digitala dörrar.
Och när information redan finns digitalt bör det inte bero på att läsa den via telefon och hoppas att den skrivs ner korrekt i andra änden.
Är du redo?
Redo att transformera dina idéer till verklighet?
Gå med i framgångsrika organisationer som använder Libertas Software Research för att bygga och designa kraftfulla mjukvarulösningar för att möta deras behov.
Kunder

Senaste Kunskapscentrum Artiklarna
Senaste Kunskapscentrum Artiklarna
13 min read
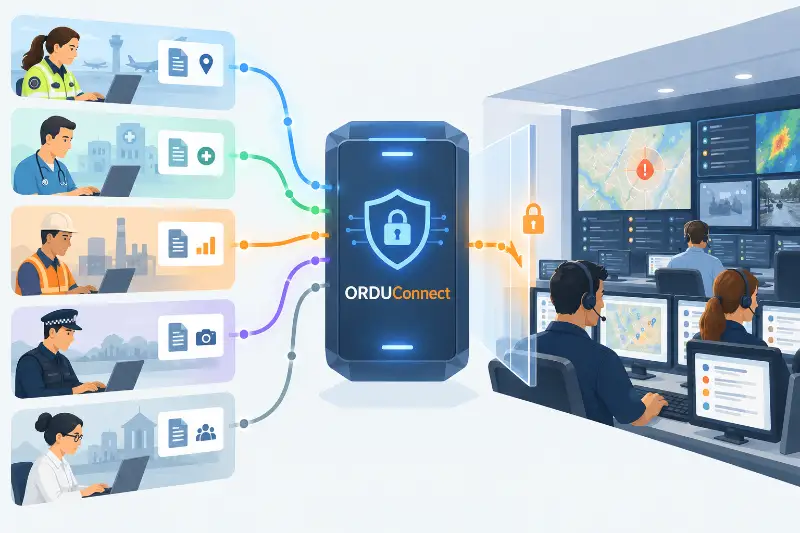
Hur låter man betrodda tredje parter bidra med information till en pågående insats med flera myndigheter utan att ge dem onödig åtkomst till det centrala insatshanteringssystemet, eller kräva att de öppnar sina egna system i gengäld? Det är ett av de problem som ORDU Connect är byggt för att lösa.
3 min read
Libertas Software Research har uppmärksammats på Mirror Reviews lista Enterprise Software, Digital Transformation & AI Innovation Leaders to Watch in 2026, med en profil av vår grundare, Adrian Sweeney.
2 min read
Libertas Software Research deltar på Belfast Business Show på Malone Hotel i Belfast. Registrera dig för att delta och kom och säg hej.
Nyhetsbrev
Anslut på LinkedIn